Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
BeaconHunter — Rileva e rispondi ai beacon di Cobalt Strike utilizzando ETW. | Kitploit

Strumenti/GitHubGitHub/3lp4tr0n/beaconhunter
Strumenti DifensiviAnalisi MalwareThreat IntelligenceRisposta agli Incidenti
GitHub3lp4tr0n/beaconhunter

BeaconHunter

Rileva e rispondi ai beacon di Cobalt Strike utilizzando ETW.

Vedi Repository
51649374 anni faRevisionato da Kitploit
Condividi

BeaconHunter

Strumento di monitoraggio e caccia basato sul comportamento, scritto in C# e che sfrutta la tracciatura ETW. I blue team possono utilizzare questo strumento per rilevare e rispondere a potenziali beacon di Cobalt Strike. I red team possono usarlo per studiare le elusioni ETW e scoprire nuovi processi che si comportano come beacon.

Autore: Andrew Oliveau (@AndrewOliveau)
immagine

In sintesi

I beacon iniettati in un processo benigno vivono in un thread con stato Wait:DelayExecution (probabilmente correlato alla funzione sleep di Cobalt Strike). Trova tutti i processi che contengono un thread in stato Wait:DelayExecution. Quindi, sfrutta la tracciatura ETW per monitorare specificamente l'attività sospetta dei thread:

  • Callback HTTP/HTTPS
  • Query DNS
  • File system (cd,ls,upload,rm)
  • Terminazione dei processi (kill)
  • Comandi shell (run,execute)

Assegna un punteggio al comportamento sospetto. Registra, visualizza e intervieni.

Compilazione / Installazione

Precompilato

Rilasci

oppure esegui git clone e vai nella cartella Release.

Versione .NET Framework

4.5

Pacchetti NuGet:

Strumenti -> Gestore pacchetti NuGet -> Console di Gestione pacchetti

  • Install-Package ConsoleTables -Version 2.4.2
  • Install-Package Microsoft.Diagnostics.Tracing.TraceEvent -Version 2.0.64
  • Install-Package System.Runtime.InteropServices.RuntimeInformation -Version 4.3.0

Esecuzione di BeaconHunter

  • Apri PowerShell o CMD come Amministratore
  • .\BeaconHunter.exe

MONITORAGGIO

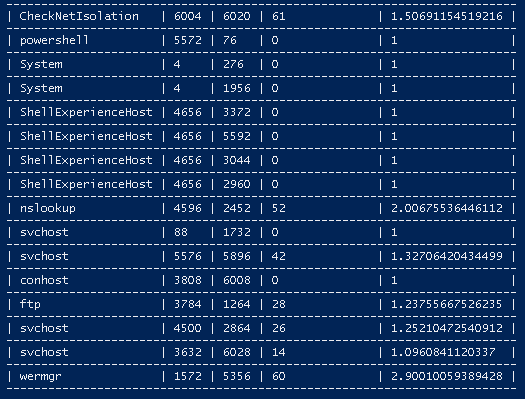
Punteggio Beacon di Rete
  • Il punteggio è determinato calcolando la differenza di tempo tra i callback del beacon (delta), quindi calcolando la derivata prima di delta e infine alimentando il risultato in una funzione inversa 100/x dove x è la derivata prima di delta. (Nota: probabilmente esiste un metodo migliore, ma funziona)
immagine

Statistiche IP e Porte

immagine

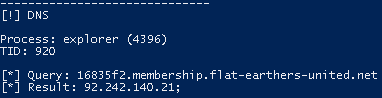
Query DNS

  • Utile per rilevare i beacon DNS.

immagine

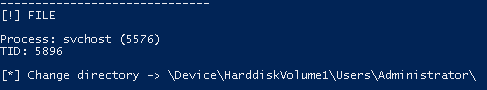
Cambio di Directory

immagine

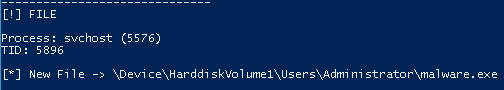
Nuovi File Caricati

immagine

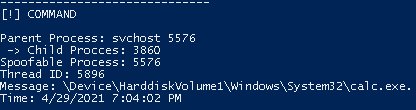
Comandi Shell

  • Rileva lo spoofing del PPID

immagine

AZIONE

Sospendi ID Thread - Manuale

immagine

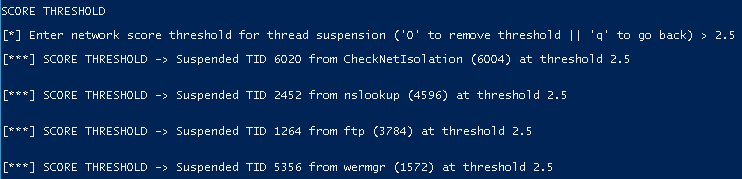
Sospendi ID Thread - Automatico

  • Imposta una soglia di punteggio. Se il punteggio del beacon di rete supera la soglia, BeaconHunter sospenderà automaticamente il thread.

immagine

Riferimenti

  • Provider ETW: https://gist.github.com/guitarrapc/35a94b908bad677a7310#file-providerlist-md
  • Eventi ETW: https://github.com/jdu2600/Windows10EtwEvents
  • Guida alla libreria TraceEvent: https://github.com/microsoft/perfview/blob/main/documentation/TraceEvent/TraceEventProgrammersGuide.md
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →