
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-34328 — Prova di concetto per il reindirizzamento aperto tramite manipolazione dell'header Host in Sielox AnyWare 2.1.2 (CVE-2024-34328), con passaggi di sfruttamento, impatto e guida alla mitigazione. | Kitploit
Strumenti/GitHubGitHub/0xsu3ks/cve-2024-34328
Analisi delle VulnerabilitàPhishingSicurezza WebPaper e RicercaApprendimento e Formazione
GitHub0xsu3ks/cve-2024-34328

CVE-2024-34328

Prova di concetto per il reindirizzamento aperto tramite manipolazione dell'header Host in Sielox AnyWare 2.1.2 (CVE-2024-34328), con passaggi di sfruttamento, impatto e guida alla mitigazione.

Vedi Repository
391 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    297

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-34328 Reindirizzamento Aperto tramite Host Header

📝 Panoramica

Titolo Vulnerabilità: Reindirizzamento Aperto tramite Host Header
Prodotto: Sielox AnyWare
Versione Affetta: 2.1.2
CVE ID: CVE-2024-34328 Gravità: Media
Vettore d'Attacco: Remoto
Impatto: Reindirizzamento Aperto / Phishing


🧨 Descrizione

Un attaccante può creare un URL con un Host header modificato che punta a un dominio malevolo sotto il suo controllo. Quando gli utenti cliccano sul link malevolo, vengono reindirizzati al dominio dell'attaccante — portando potenzialmente a phishing, furto di credenziali o distribuzione di malware.

Questa vulnerabilità deriva dalla convalida impropria dell'Host header da parte dell'applicazione durante la generazione di URL assoluti nei reindirizzamenti.


🖼️ Prova di Concetto (PoC)

🔗 Attacco con Host Header Modificato

Di seguito due immagini che illustrano il processo di exploit:

Passo 1: URL malevolo creato utilizzando l'Host header
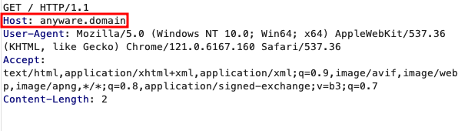
Modified Host Header Exploit

Passo 2: La vittima viene reindirizzata a un dominio controllato dall'attaccante
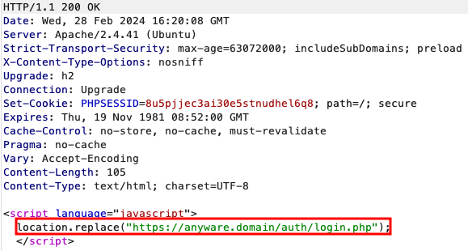
Redirected to Attacker Site


🛡️ Mitigazione

  • Convalidare e sanificare l'Host header lato server.
  • Utilizzare un valore host fisso per la logica di reindirizzamento.
  • Implementare liste di permessi per domini di reindirizzamento affidabili.
  • Evitare reindirizzamenti dinamici basati su input utente non attendibili.

🔒 Impatto

Lo sfruttamento riuscito può consentire agli attaccanti di:

  • Reindirizzare gli utenti a siti di phishing
  • Bypassare i filtri di sicurezza che si basano sulla convalida dell'host
  • Abusare delle relazioni di fiducia tra gli utenti e l'applicazione originale

👨‍💻 Autore

Security Researcher – Kevin Suckiel // 0xsu3ks


⚠️ Nota Legale

Questa ricerca è a scopo educativo e di divulgazione responsabile. L'autore non è responsabile per qualsiasi uso improprio di queste informazioni.


Scarica lo strumento




