

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CanaryTokenScanner — Rileva CanaryTokens nei documenti Office e PDF (docx, xlsx, pptx, pdf) senza attivare allerte | Kitploit
Strumenti/GitHubGitHub/0xnslabs/canarytokenscanner
Strumenti DifensiviInformatica ForenseRaccolta InformazioniAnalisi MalwareApprendimento e Formazione
GitHub0xnslabs/canarytokenscanner

CanaryTokenScanner

Rileva CanaryTokens nei documenti Office e PDF (docx, xlsx, pptx, pdf) senza attivare allerte

Vedi Repository
14915323 mesi faRevisionato da Kitploit
Condividi
Sito web

Scanner per CanaryToken / HoneyToken

Rileva URL sospetti (inclusi CanaryTokens) all'interno di documenti Microsoft Office e PDF.

Formati supportati:

  • Office Open XML: .docx, .xlsx, .pptx
  • .pdf
  • .zip (archivi generici)

Perché esiste

CanaryTokens e HoneyTokens (e altri URL di tracciamento o dannosi) sono spesso incorporati nei documenti per segnalare quando un file viene aperto o quando viene recuperata una risorsa esterna. Questo strumento esegue solo ispezione statica: legge il contenuto del file e cerca URL incorporati senza aprire il documento in Office/Acrobat e senza effettuare alcuna richiesta di rete.

Come funziona

Scansione di Office / Zip (DOCX/XLSX/PPTX/ZIP)

  • I documenti Office sono contenitori ZIP sotto il cofano.
  • Lo scanner legge i membri ZIP direttamente e cerca URL http:// e https://.
  • I domini di schema comuni e attesi vengono ignorati per ridurre il rumore:
    • schemas.openxmlformats.org
    • schemas.microsoft.com
    • purl.org
    • w3.org

Scansione PDF

Lo scanner cerca URL in:

  • Byte PDF grezzi (molti PDF memorizzano URL in chiaro in /URI(...))
  • Stream PDF compressi (stream ... endstream) tentando la decompressione Flate/deflate

Output

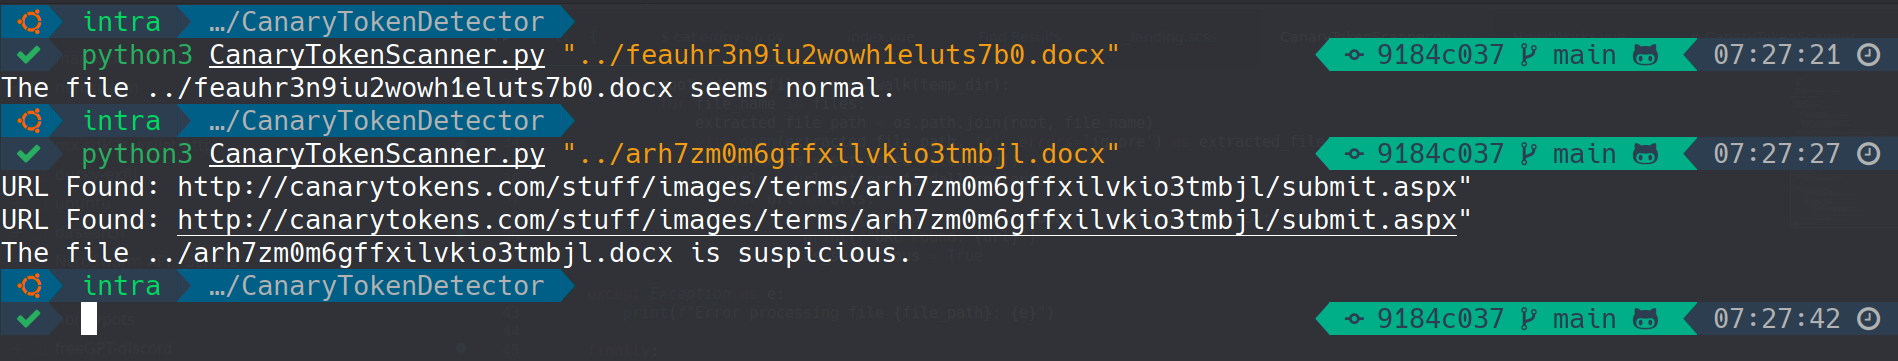
  • Se vengono trovati URL sospetti, lo script li stampa e segnala il file come sospetto.
  • Se non viene trovato nulla di interessante, il file viene segnalato come normale.

Utilizzo

Esegui su un singolo file:

python CanaryTokenScanner.py /path/to/document.pdf

Esegui su una directory (ricorsiva):

python CanaryTokenScanner.py /path/to/folder

Esempio di output:

URL Found in /path/to/file.docx:
https://example.com/track/abc123

The file /path/to/file.docx is suspicious.
V2: Novità (prestazioni + miglioramenti)

  • Niente più estrazione su disco: i file Office/ZIP vengono scansionati in memoria invece di essere estratti in una directory temporanea.
  • Scansioni più rapide: evita il sovraccarico del filesystem e letture ripetute.
  • Migliore copertura PDF: rileva URL sia nel contenuto PDF grezzo che negli stream compressi con Flate/deflate.
  • Risultati più puliti: filtra ancora i domini di schema comuni per ridurre i falsi positivi.

Note / limitazioni

  • Questo è un rilevatore euristico di URL. La presenza di un URL non significa automaticamente che sia dannoso.
  • Alcuni PDF utilizzano combinazioni di compressione/filtro non coperte dalla semplice decompressione Flate/deflate.
  • File crittografati o pesantemente offuscati possono ridurre la precisione del rilevamento.

Dimostrazione dello script

Scanner Canary Token in azione

Dichiarazione di non responsabilità

Questo script è inteso solo per scopi educativi e di test di sicurezza. Usalo in modo responsabile e in conformità con le leggi applicabili e le politiche organizzative. Gli autori non si assumono alcuna responsabilità per un uso improprio o per azioni intraprese sulla base dell'output di questo strumento.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




