
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
juumla — 🦁 Progetto Python per identificare e scansionare vulnerabilità relative al progetto Joomla CMS. Scansiona per configurazioni errate comuni e vulnerabilità pubbliche. | Kitploit
Strumenti/GitHubGitHub/0xdsm/juumla
Scanner di VulnerabilitàRaccolta InformazioniSicurezza WebConfigurazione Errata
GitHub0xdsm/juumla

juumla

🦁 Progetto Python per identificare e scansionare vulnerabilità relative al progetto Joomla CMS. Scansiona per configurazioni errate comuni e vulnerabilità pubbliche.

Vedi Repository
17526497 mesi faRevisionato da Kitploit
Sito web
Condividi

🦁 Juumla

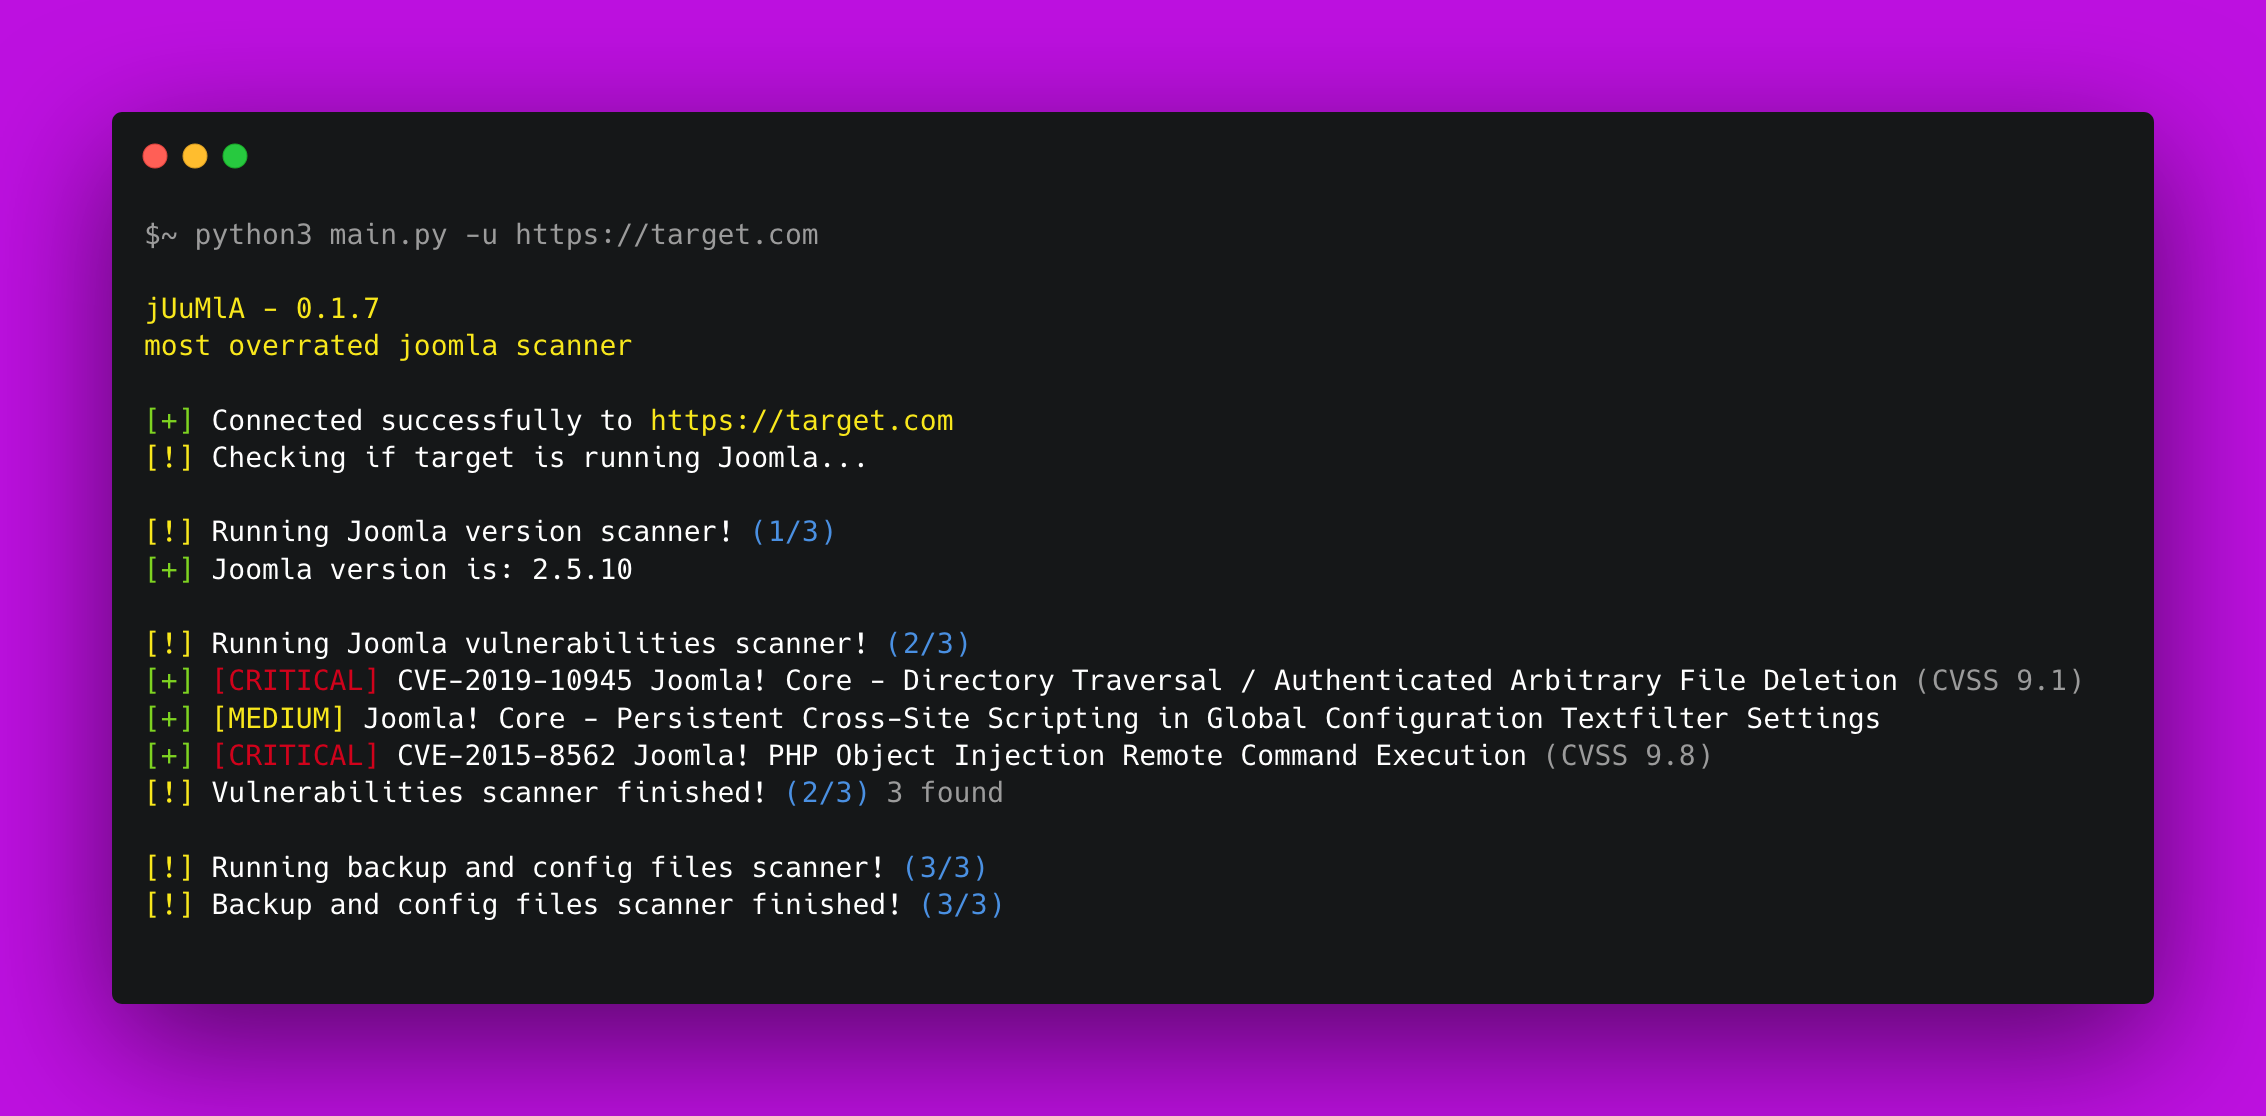
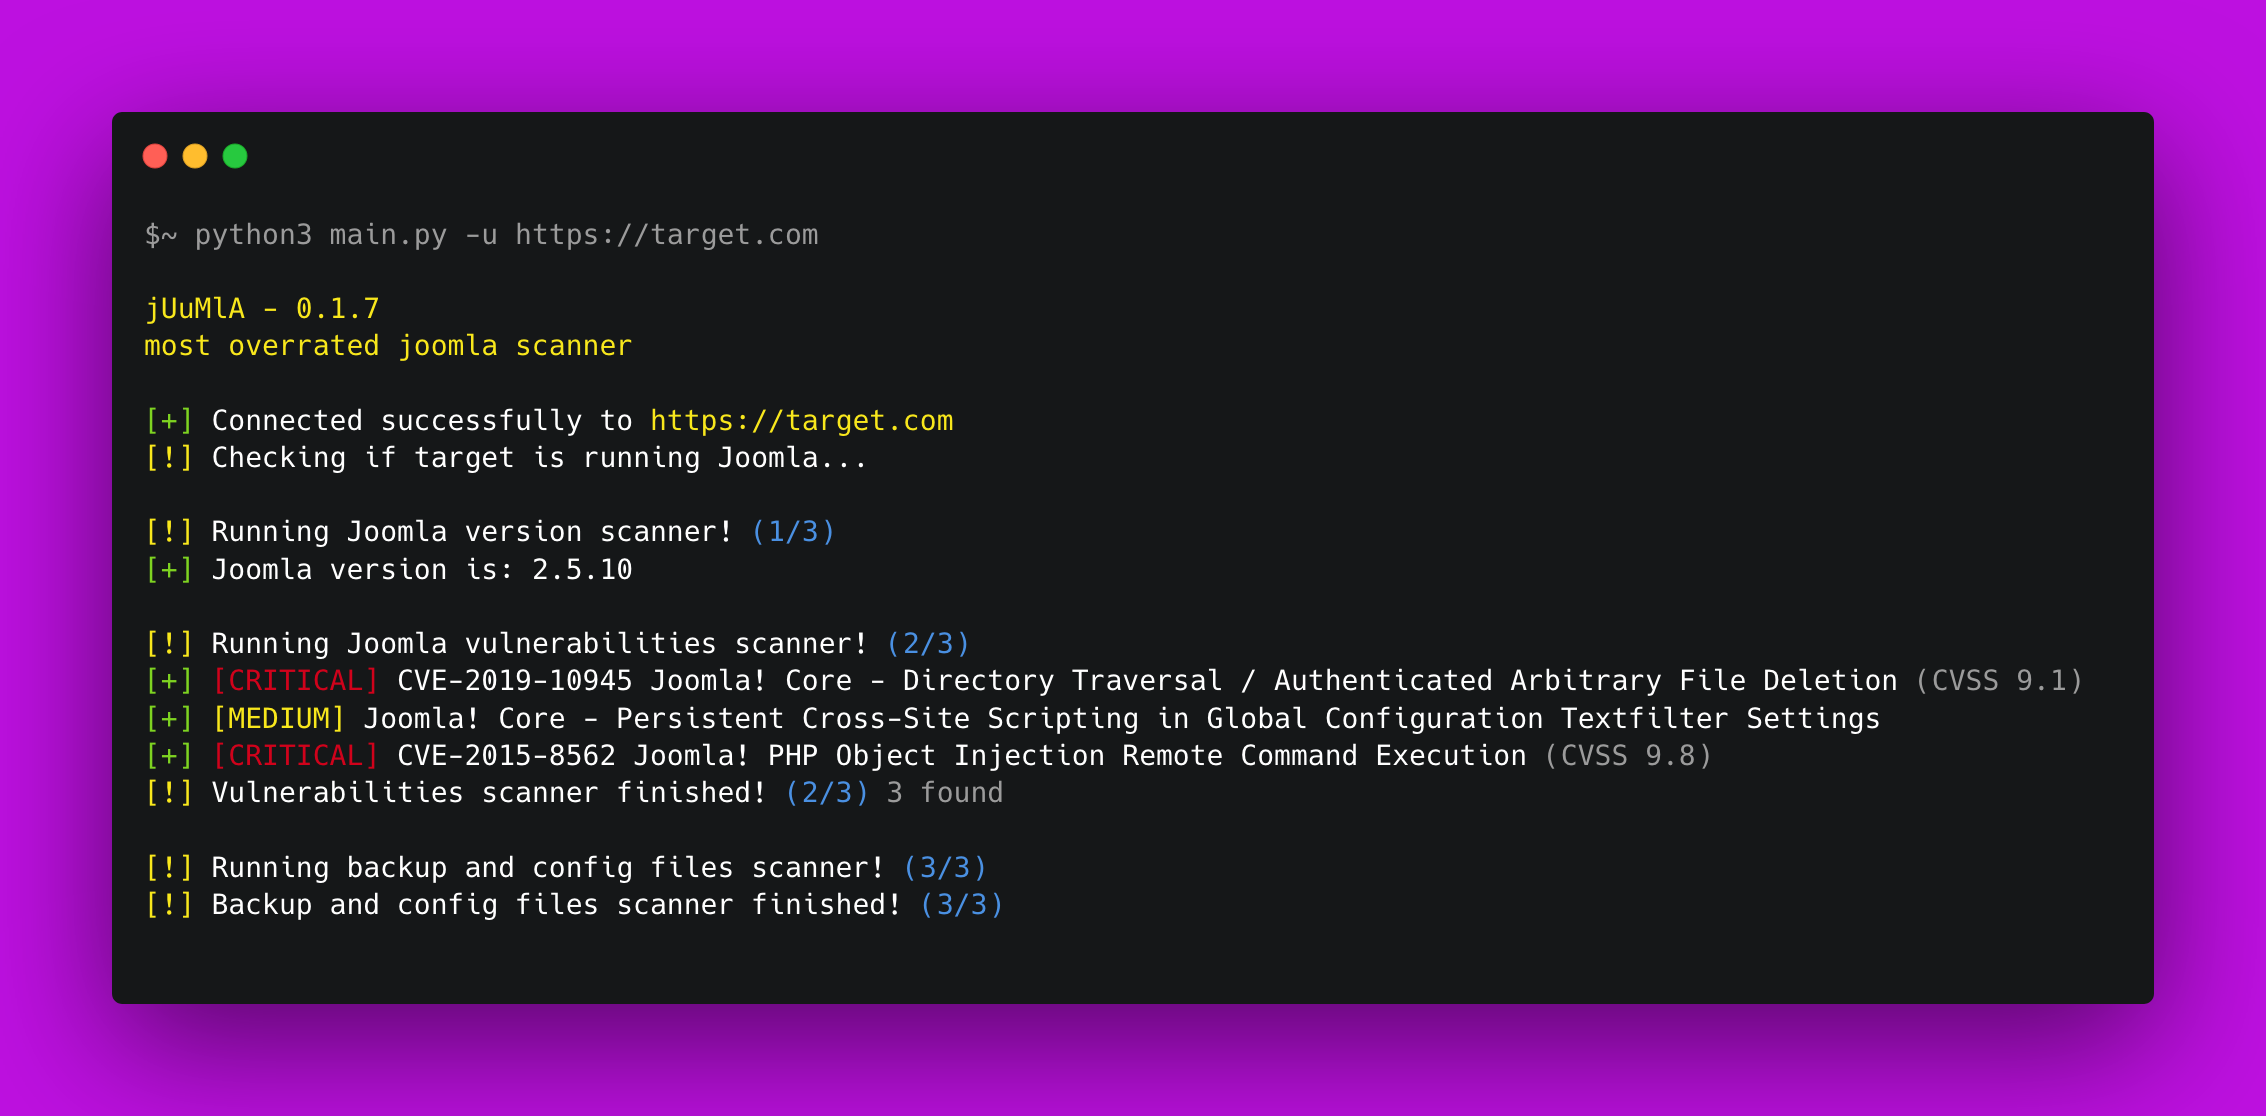
image


🦁 Juumla Juumla è uno strumento Python creato per identificare la versione di Joomla, scansionare le vulnerabilità e i file sensibili.

Starlog


⚡ Installazione / Per iniziare

Una guida rapida su come installare e usare Juumla.

1. Clone the repository - git clone https://github.com/oppsec/juumla.git
2. Install the libraries - pip3 install -r requirements.txt
3. Run Juumla - python3 main.py -u https://example.com

🐳 Docker

Se vuoi eseguire Juumla in un container Docker, segui questi comandi:

1. Clone the repository - git clone https://github.com/oppsec/juumla.git
2. Build the image - sudo docker build -t juumla:latest .
3. Run container - sudo docker run juumla:latest

Se vuoi creare un ambiente Joomla in un container Docker, segui questi comandi:

1. Clone the repository - git clone https://github.com/oppsec/juumla.git (or download the docker-compose.yml file)
2. Install docker-compose (e.g: sudo apt install docker-compose)
3. sudo docker-compose up
4. Access http://localhost:8080/

The default root password is: example
The default database name is: joomladb
The default DBMS is: MySQL 5.6


⚙️ Prerequisiti

  • Python 3 installato sul tuo computer.
  • Installa le librerie con pip3 install -r requirements.txt


✨ Funzionalità

  • Scansione rapida
  • Basso utilizzo di RAM e CPU
  • Rilevamento versione Joomla
  • Trova file di configurazione e backup
  • Scansione delle vulnerabilità in base alla versione di Joomla
  • Open Source


📚 Da fare

  • Aggiornare il database delle vulnerabilità
  • Migliorare i metodi di rilevamento di Joomla
  • Migliorare l'ottimizzazione del codice


🔨 Contribuire

Una guida rapida su come contribuire al progetto.

1. Create a fork from Juumla repository
2. Download the project with git clone https://github.com/your/juumla.git
3. Make your changes
4. Commit and makes a git push
5. Open a pull request




⚠️ Avviso

  • Lo sviluppatore non è responsabile per qualsiasi uso dannoso di questo strumento.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →



