
 0xblackash/cve-2026-83844
Documentazione di advisory per CVE-2026-83844, una RCE da lettura fuori dai limiti in Windows Paint (CVSS 8.1), che copre le versioni interessate, i comandi di rilevamento e la verifica della patch.




Ricerca sulla Sicurezza | Analisi delle Vulnerabilità | Indagine Difensiva
CVE-2026-83844 è una vulnerabilità di Remote Code Execution (RCE) di gravità elevata che interessa Microsoft Windows Paint.
La vulnerabilità è causata da un Out-of-Bounds Read (CWE-125) che potrebbe consentire a un attaccante non autorizzato di eseguire codice attraverso la rete.
Un'eventuale sfruttamento con successo potrebbe compromettere la riservatezza, l'integrità e la disponibilità di un sistema interessato.
| Attributo | Dettagli |
|---|---|
| ID CVE | CVE-2026-83844 |
| Fornitore | Microsoft |
| Prodotto | Microsoft Paint |
| Tipo di Vulnerabilità | Out-of-Bounds Read |
| CWE | CWE-125 |
| Categoria di Attacco | Remote Code Execution |
| Versione CVSS | 3.1 |
| Punteggio CVSS | 8.1 |
| Gravità | HIGH |
| Vettore di Attacco | Network |
| Pubblicato | 13 ottobre 2026 |
| Tipo di Ricerca | Analisi delle Vulnerabilità |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| Metrica | Valore |
|---|---|
| Attack Vector (AV) | Network |
| Attack Complexity (AC) | High |
| Privileges Required (PR) | None |
| User Interaction (UI) | None |
| Scope (S) | Unchanged |
| Confidentiality (C) | High |
| Integrity (I) | High |
| Availability (A) | High |
Fornitore: Microsoft
Prodotto: Microsoft Paint
Il record CVE originale identifica il seguente intervallo di versioni interessate:
| Versione | Stato |
|---|---|
| 11.0.0.0 | Interessata |
| Precedente a 11.2605.91.0 | Interessata |
| 11.2605.91.0 e successive | Limite dichiarato nel record CVE originale |
Chiarimento importante sulle versioni: Successive segnalazioni del 6 novembre 2026 identificano Microsoft Paint 11.2609.401.0 come build corretta disponibile. La build 11.2605.91.0 originariamente indicata non sarebbe mai comparsa nel catalogo pubblico dello Store.
Per la remediation, installare l'aggiornamento più recente di Microsoft Paint tramite il Microsoft Store e verificare che la versione installata sia almeno 11.2609.401.0.
CVE-2026-83844 è classificata come:
CWE-125 — Out-of-Bounds Read
Un out-of-bounds read si verifica quando un'applicazione tenta di accedere a memoria al di fuori dei limiti di un buffer allocato.
Le potenziali conseguenze includono:
La vulnerabilità segnalata presenta le seguenti potenziali implicazioni per la sicurezza:
| Impatto | Descrizione |
|---|---|
| Riservatezza | Potenziale accesso non autorizzato alle informazioni |
| Integrità | Potenziale modifica non autorizzata delle informazioni |
| Disponibilità | Potenziale interruzione della funzionalità del sistema o dell'applicazione |
| Esecuzione di codice remoto | Microsoft identifica l'esecuzione di codice remoto come impatto della vulnerabilità |
Limite tecnico: La descrizione CVE disponibile pubblicamente non fornisce dettagli implementativi sufficienti a stabilire l'esatto percorso di codice vulnerabile o una procedura di sfruttamento riproducibile.
La vulnerabilità è classificata come basata sulla rete.
Il vettore CVSS pubblicato indica:
Queste metriche descrivono le caratteristiche valutate della vulnerabilità. Non stabiliscono una sequenza di sfruttamento confermata né dimostrano che ogni installazione di Paint sia direttamente raggiungibile tramite rete.
Aprire PowerShell ed eseguire:
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
Verificare la versione del pacchetto installato.
È inoltre possibile verificare manualmente la versione:
Aprire Microsoft Store:
Misure difensive consigliate:
11.2609.401.0 o successiva.Priorità: I sistemi che eseguono versioni vulnerabili di Paint devono essere aggiornati il prima possibile.
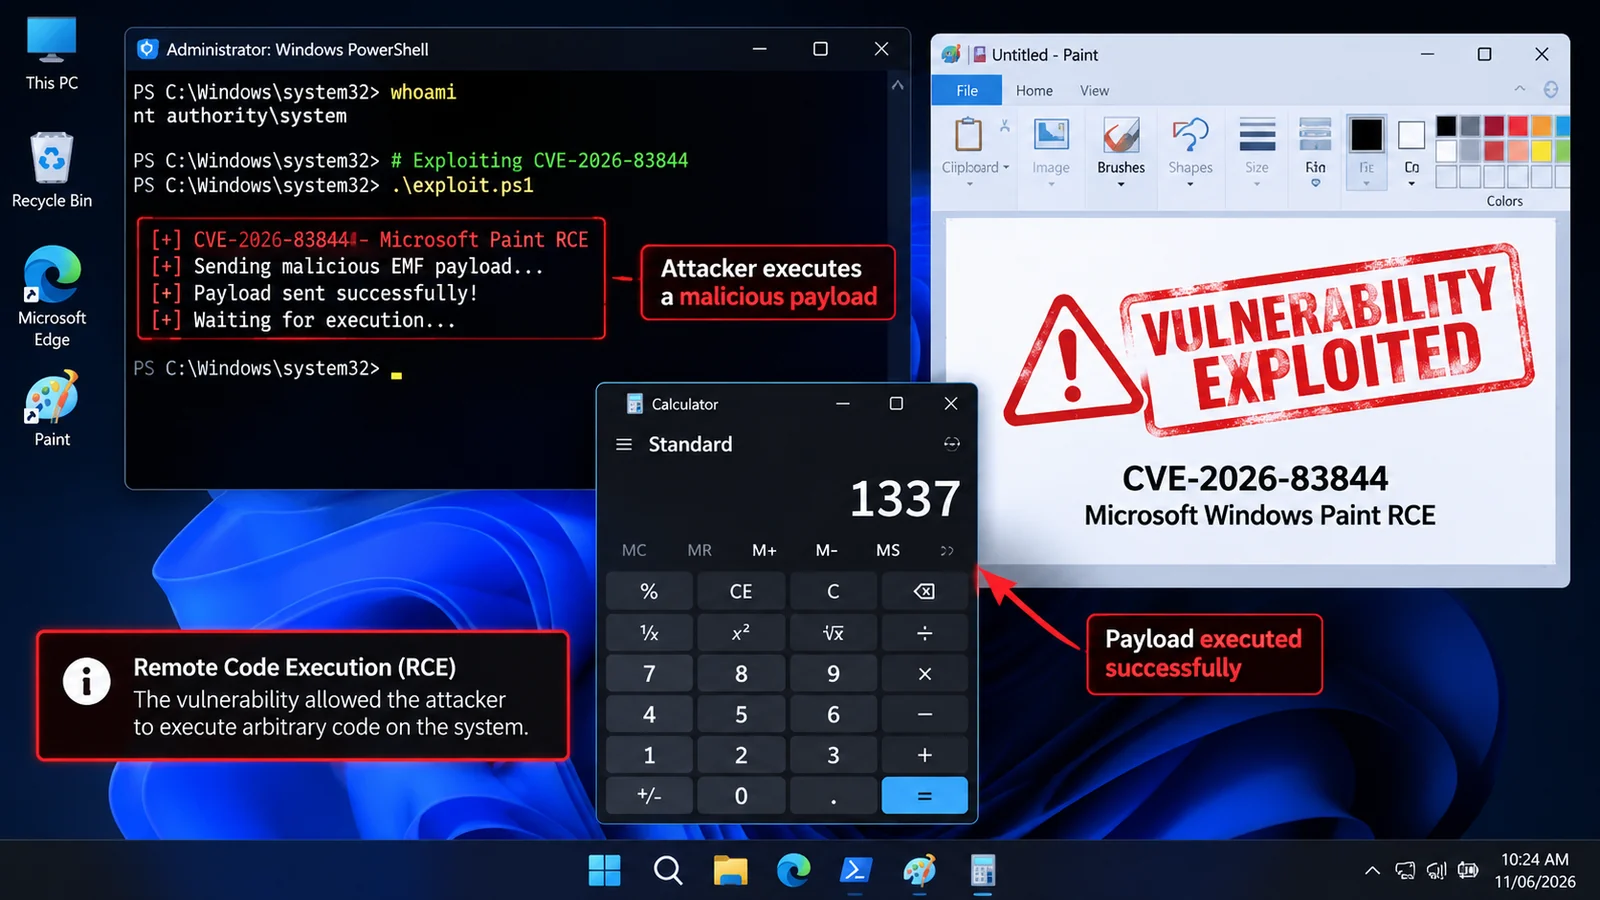
In base alle informazioni di arricchimento sulle vulnerabilità disponibili:
| Valutazione | Stato |
|---|---|
| Sfruttamento noto | Nessuno segnalato |
| Exploit pubblico | Non stabilito |
| Automatizzabile | No |
| Impatto tecnico | Totale |
| Inserimento in CISA KEV | Non identificato nei dati di riferimento |
L'assenza di sfruttamento segnalato non significa che la vulnerabilità sia innocua.
Questo repository documenta un flusso di lavoro di ricerca difensiva:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md






