 0xblackash/cve-2026-23111
CVE-2026-23111

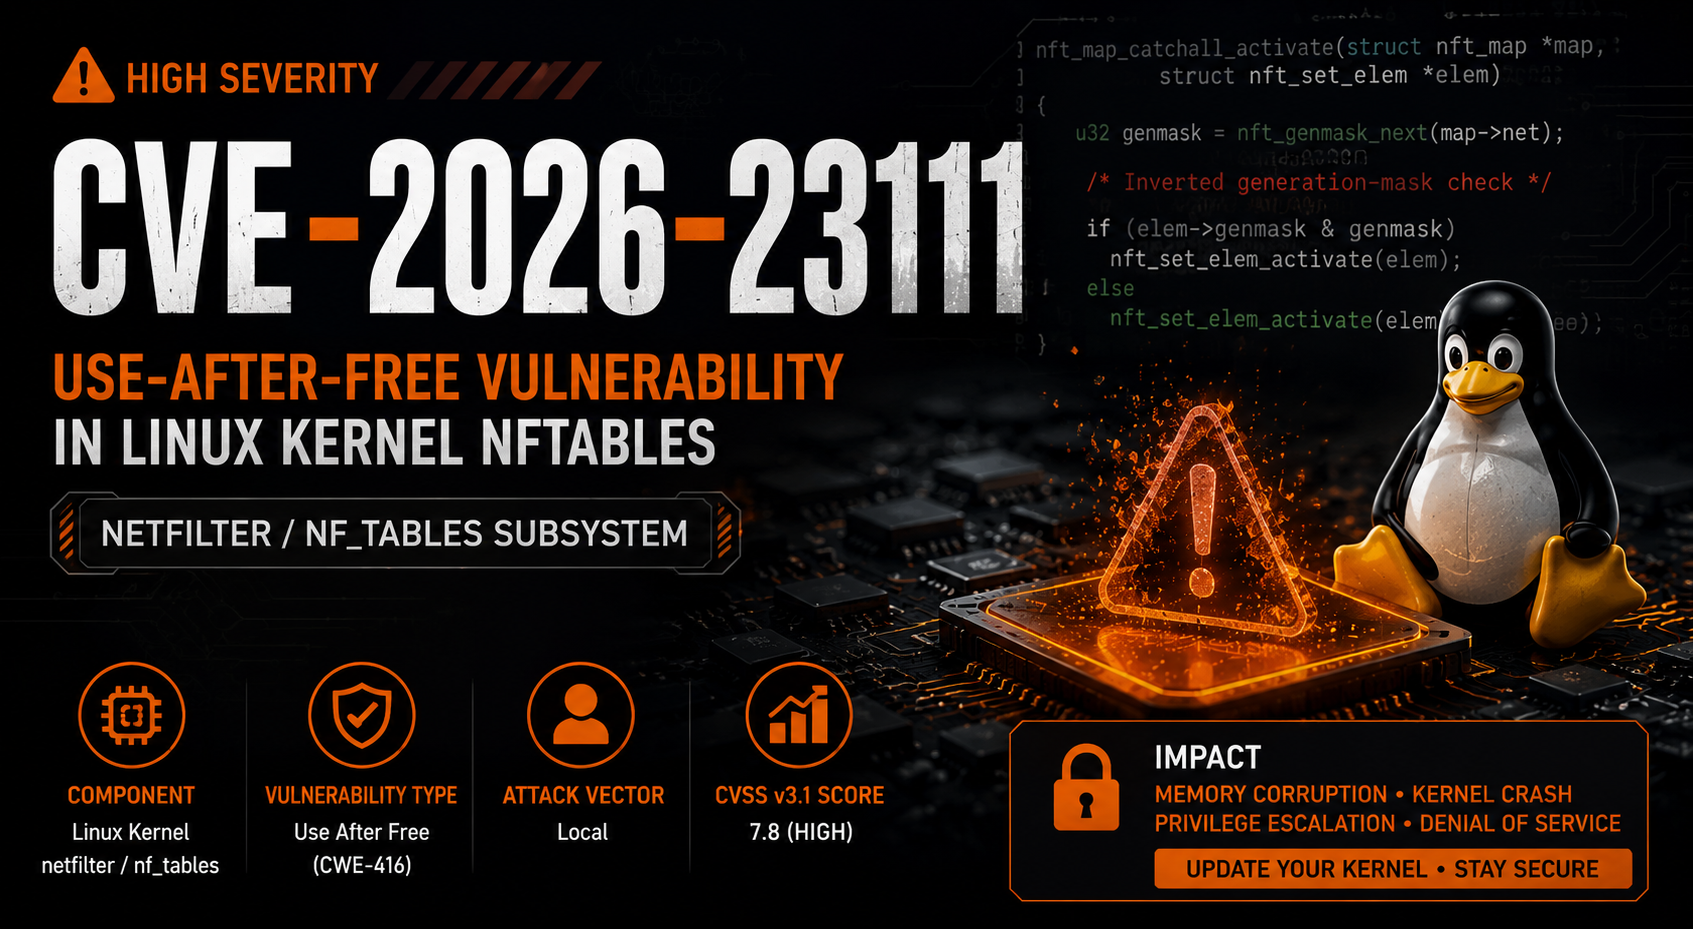


CVE-2026-23111 è una vulnerabilità Use-After-Free (UAF) di alta gravità che colpisce il sottosistema netfilter/nf_tables del kernel Linux.
Il difetto origina da una gestione errata degli elementi di mappe catch-all durante le operazioni di rollback delle transazioni nftables, causando un problema di sicurezza della memoria che può consentire a un attaccante locale di innescare una corruzione della memoria del kernel.
| Field | Valore |
|---|---|
| CVE | CVE-2026-23111 |
| Gravità | Alta |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| Tipo di vulnerabilità | Use After Free |
| Vettore d'attacco | Locale |
| Privilegi richiesti | Bassa |
| Interazione utente | Nessuna |
| Componente | netfilter / nf_tables |
| Complessità di sfruttamento | Bassa |
La vulnerabilità risiede in:
net/netfilter/
            └── nf_tables
Durante il rollback di una transazione fallita, la funzione:
nft_map_catchall_activate()
contiene una logica di validazione della maschera di generazione invertita.
Questo causa al kernel di riattivare erroneamente elementi di mappe catch-all, potenzialmente portando a riferimenti a memoria già liberata.
Le conseguenze includono:
┌─────────────────────┐
│ Attaccante locale   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Operazione nftables │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Fallimento transaz. │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback attivato   │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Errore logico             │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Condizione          │
│ Use-After-Free      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Corruzione memoria  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Compromissione      │
│ del kernel          │
└─────────────────────┘
Rollback
   │
   ▼
Riattivare elementi inattivi
Rollback
   │
   ▼
Controllo di generazione errato
   │
   ▼
Attivazione di elementi non validi
   │
   ▼
Use-After-Free
🟠 Media
Potenziale esposizione della memoria del kernel.
🔴 Alta
La corruzione della memoria potrebbe consentire la modifica delle strutture del kernel.
🔴 Alta
Panico del kernel e crash di sistema sono possibili.
🔴 Alta
Gli attaccanti locali potrebbero sfruttare il difetto per ottenere privilegi elevati.
Kernel Linux
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Elementi di mappe catch-all
Monitorare i sistemi per:
Log utili:
dmesg
journalctl -k
audit.log
✓ Aggiornare il kernel Linux
✓ Applicare le patch di sicurezza del fornitore
✓ Limitare l'accesso locale
✓ Monitorare i log del kernel
✓ Controllare le configurazioni nftables
✓ Abilitare il monitoraggio della sicurezza
Controllare la versione del kernel:
uname -r
Controllare nftables:
nft list ruleset
| Categoria | Rischio |
|---|---|
| Sfruttabilità | 🟠 Media |
| Escalation dei privilegi | 🔴 Alta |
| Denial of Service | 🔴 Alta |
| Corruzione della memoria | 🔴 Alta |
| Sfruttamento remoto | 🟢 No |
| Sfruttamento locale | 🔴 Sì |
| Evento | Stato |
|---|---|
| Vulnerabilità scoperta | ✅ |
| CVE assegnato | ✅ |
| Divulgazione pubblica | ✅ |
| Correzione del kernel rilasciata | ✅ |
| Avvisi dei fornitori pubblicati | ✅ |
Applicare patch immediatamente
        │
        ▼
Monitorare i sistemi
        │
        ▼
Controllare l'uso di nftables
        │
        ▼
Limitare utenti non fidati
        │
        ▼
Mantenere gli aggiornamenti del kernel
CVE-2026-23111 dimostra come errori sottili di logica nella gestione della memoria del kernel possano portare a gravi conseguenze di sicurezza.
⭐ Metti una stella a questo repository se lo hai trovato utile.







