
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-11645 — CVE-2026-11645 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-11645
Analisi delle VulnerabilitàExploitSicurezza WebThreat IntelligenceApprendimento e FormazioneRisposta agli Incidenti
GitHub0xblackash/cve-2026-11645

CVE-2026-11645

CVE-2026-11645

Vedi Repository
1275 mesi faNon ancora revisionato
Condividi

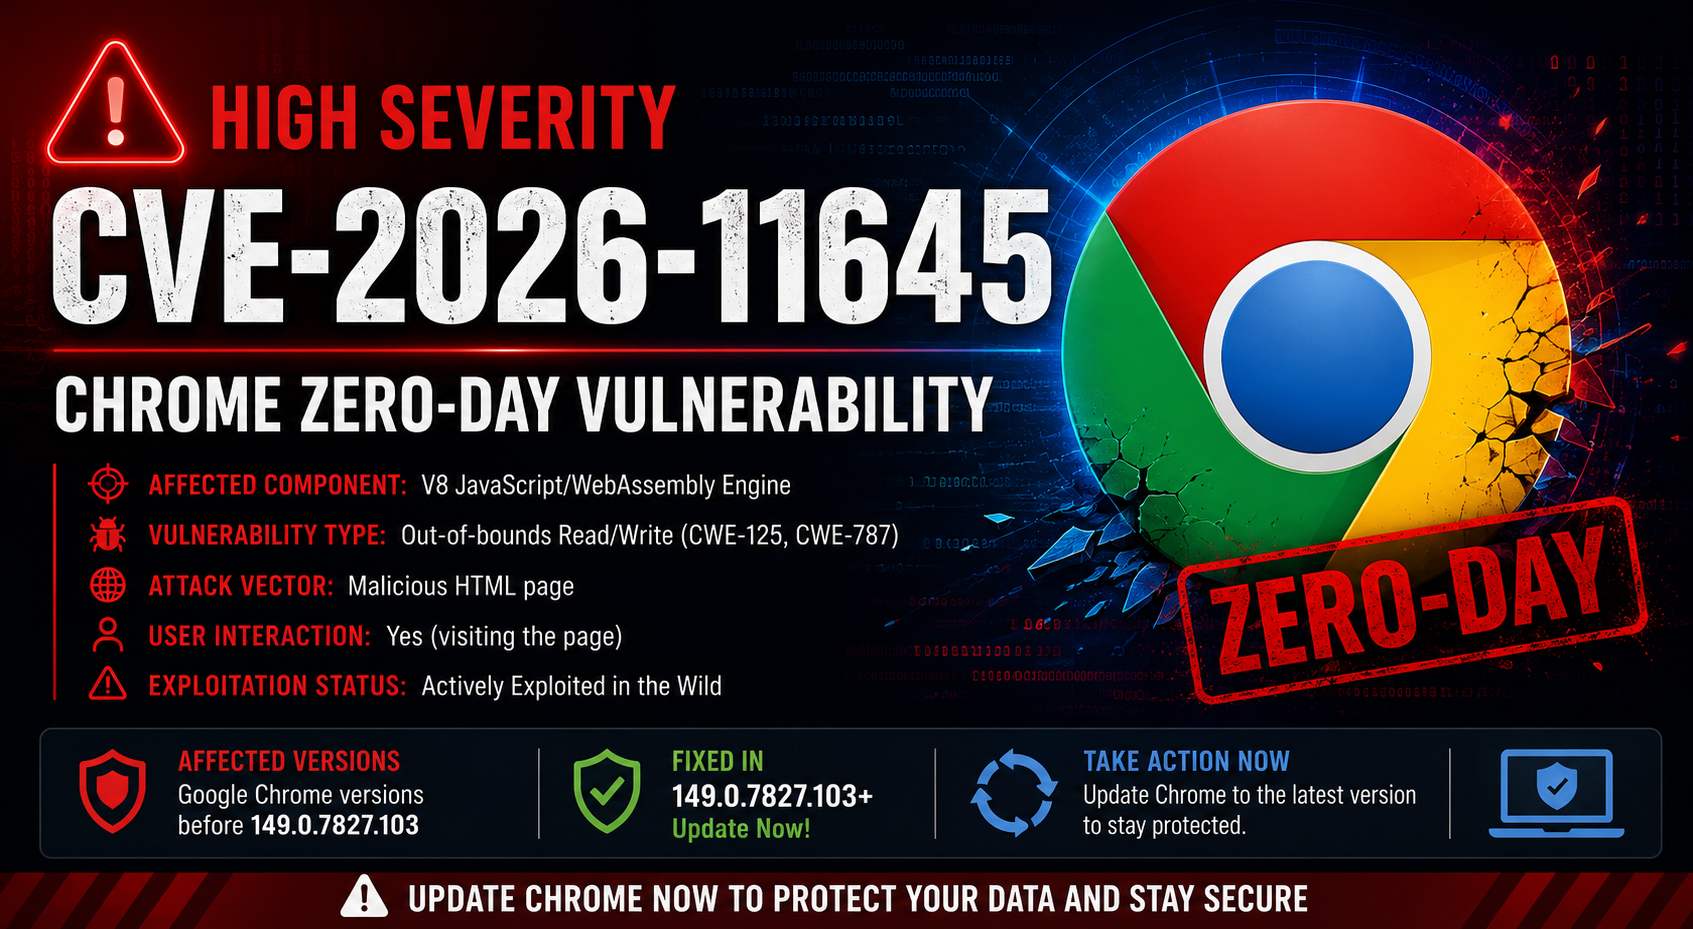
🚨 CVE-2026-11645 🚨

🌐 Vulnerabilità di Corruzione della Memoria Zero-Day in Google Chrome V8

ChatGPT Image Jun 11, 2026, 04_25_47 PM

Severity CVSS Status Chrome

🔥 Zero-Day Attivamente Sfruttato

⚡ Corruzione della Memoria del Motore V8

🛡️ Patch Immediatamente


📖 Panoramica

⚠️ CVE-2026-11645 è una vulnerabilità zero-day di elevata gravità che interessa il motore JavaScript V8 di Google Chrome. Il difetto consente agli aggressori di innescare una condizione di Lettura/Scrittura Fuori dai Limiti che può portare a Esecuzione di Codice Remota (RCE).


🎯 Informazioni sulla Vulnerabilità

🏷️ Campo📋 Valore
CVECVE-2026-11645
🔥 GravitàAlta
📊 CVSS8.8
🏢 VendorGoogle
🌐 ProdottoChrome
🧩 ComponenteMotore V8
💥 TipoLettura/Scrittura Fuori dai Limiti
⚠️ SfruttatoSì
🎯 ImpattoEsecuzione di Codice Remota

🧠 Riepilogo Tecnico

La vulnerabilità risiede nel motore JavaScript V8 di Chrome.

Un aggressore può creare una pagina web dannosa che:

  • 🎯 Innesca corruzione della memoria
  • 📖 Legge regioni di memoria non intenzionali
  • ✍️ Scrive oltre i limiti allocati
  • 💻 Esegue codice arbitrario
  • 🔓 Aiuta le catene di exploit
  • 🚨 Causa il crash del browser

⚔️ Catena d'Attacco

🌐 Victim Opens Malicious Website
                │
                ▼
📜 Crafted JavaScript Payload
                │
                ▼
🧩 V8 Engine Vulnerability Triggered
                │
                ▼
💥 Out-of-Bounds Memory Access
                │
                ▼
⚡ Remote Code Execution
                │
                ▼
🚨 Browser Compromise

🎯 Versioni Affette

❌ Vulnerabili

Chrome < 149.0.7827.103
CVE-2026-11645

✅ Corrette

🪟 Windows : 149.0.7827.102+
🍎 macOS   : 149.0.7827.103+
🐧 Linux   : 149.0.7827.102+

💥 Impatto Potenziale

ImpattoRischio
⚡ Esecuzione di Codice Remota🔴 Alto
🔍 Divulgazione di Informazioni🔴 Alto
💣 Crash del Browser🟠 Medio
🔗 Collegamento di Exploit🟠 Medio
🏢 Rischio Aziendale🔴 Alto

🔎 Opportunità di Rilevamento

Monitorare per:

🚨 Indicator:
  - Unexpected browser crashes
  - Suspicious JavaScript activity
  - Exploit-kit traffic
  - Malicious domain visits
  - Unusual Chrome child processes
  - Browser memory anomalies

🛡️ Mitigazione

🚀 Azioni Immediatamente

chrome://settings/help

✅ Raccomandazioni

  • 🔄 Aggiornare Chrome immediatamente
  • 🛡️ Abilitare gli aggiornamenti automatici
  • 🔒 Limitare le estensioni non fidate
  • 📡 Monitorare la telemetria del browser
  • 🚨 Esaminare gli avvisi EDR
  • 📊 Seguire i feed di threat intelligence

📈 Valutazione del Rischio

Probabilità  : ██████████  ALTA
Impatto      : ██████████  ALTO
Generale     : 🚨 CRITICO 🚨

📚 Riferimenti

  • 🌐 Avviso di Sicurezza Google Chrome
  • 🏛️ Database Nazionale delle Vulnerabilità NIST
  • 🔬 Aggiornamenti di Sicurezza Chromium

⚠️ Disclaimer

Questo repository è fornito per:

  • 🎓 Educazione alla Sicurezza
  • 🔍 Ricerca sulle Vulnerabilità
  • 🛡️ Sicurezza Difensiva
  • 📊 Gestione delle Patch

❌ Nessun codice exploit è incluso.


⭐ Rimani Aggiornato • Patch Precoce • Caccia Intelligente ⭐

🚀 Repository di Intelligence sulle Minacce Informatiche 🚀

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →