

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-106173 — Documenta CVE-2026-106173, un path traversal (CWE-22) in Fortinet FortiSIEM, con analisi dell'impatto, indicazioni per il rilevamento e misure di mitigazione per i difensori. | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-106173
Strumenti DifensiviAnalisi delle VulnerabilitàSicurezza WebPaper e RicercaApprendimento e FormazioneRisposta agli Incidenti
GitHub0xblackash/cve-2026-106173

CVE-2026-106173

Documenta CVE-2026-106173, un path traversal (CWE-22) in Fortinet FortiSIEM, con analisi dell'impatto, indicazioni per il rilevamento e misure di mitigazione per i difensori.

Vedi Repository
121 giorno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

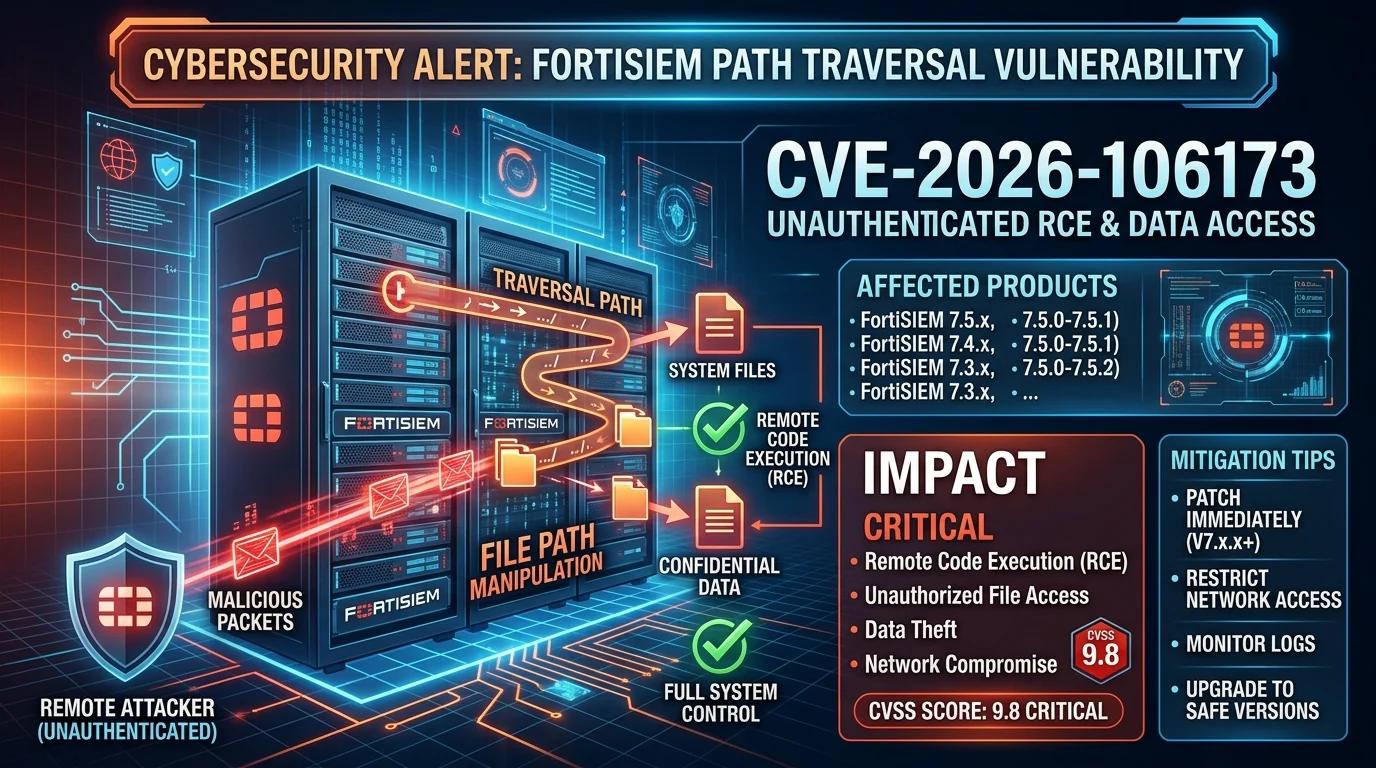
CVE-2026-106173 — Vulnerabilità Path Traversal in FortiSIEM

Gemini_Generated_Image_jq3zkajq3zkajq3z

Panoramica

Questo repository documenta CVE-2026-106173, una vulnerabilità di path traversal segnalata che interessa Fortinet FortiSIEM.

Le vulnerabilità di path traversal si verificano quando un'applicazione non riesce a validare correttamente i percorsi dei file, consentendo potenzialmente a un attaccante di accedere a risorse al di fuori di una directory prevista. A seconda del componente vulnerabile e del contesto di esecuzione, le conseguenze possono includere l'accesso non autorizzato ai file o un'ulteriore compromissione del sistema.

Avvertenza: Questo repository è destinato alla ricerca sulle vulnerabilità, alla sicurezza difensiva e a scopi educativi. Verificare tutti i dettagli tecnici rispetto all'avviso ufficiale del fornitore prima di fare affidamento su di essi.


Informazioni sulla vulnerabilità

CampoDettagli
CVE IDCVE-2026-106173
FornitoreFortinet
ProdottoFortiSIEM
Tipo di vulnerabilitàPath Traversal
CWECWE-22
GravitàSegnalata come Critica
CVSSVerificare il punteggio e la versione applicabili nel record ufficiale
Vettore di attaccoSegnalato come Network
AutenticazioneSegnalata come Non richiesta
StatoDa analizzare e verificare rispetto alle indicazioni del fornitore

Impatto potenziale

A seconda del componente interessato e della configurazione del deployment, un'exploit riuscito potrebbe potenzialmente comportare:

  • Accesso non autorizzato a file o risorse.
  • Esposizione di informazioni sensibili del sistema.
  • Compromissione dell'integrità del sistema.
  • Ulteriore compromissione dell'ambiente interessato.

L'impatto effettivo dipende dall'implementazione vulnerabile, dai privilegi, dall'esposizione di rete e dai controlli di sicurezza applicabili.
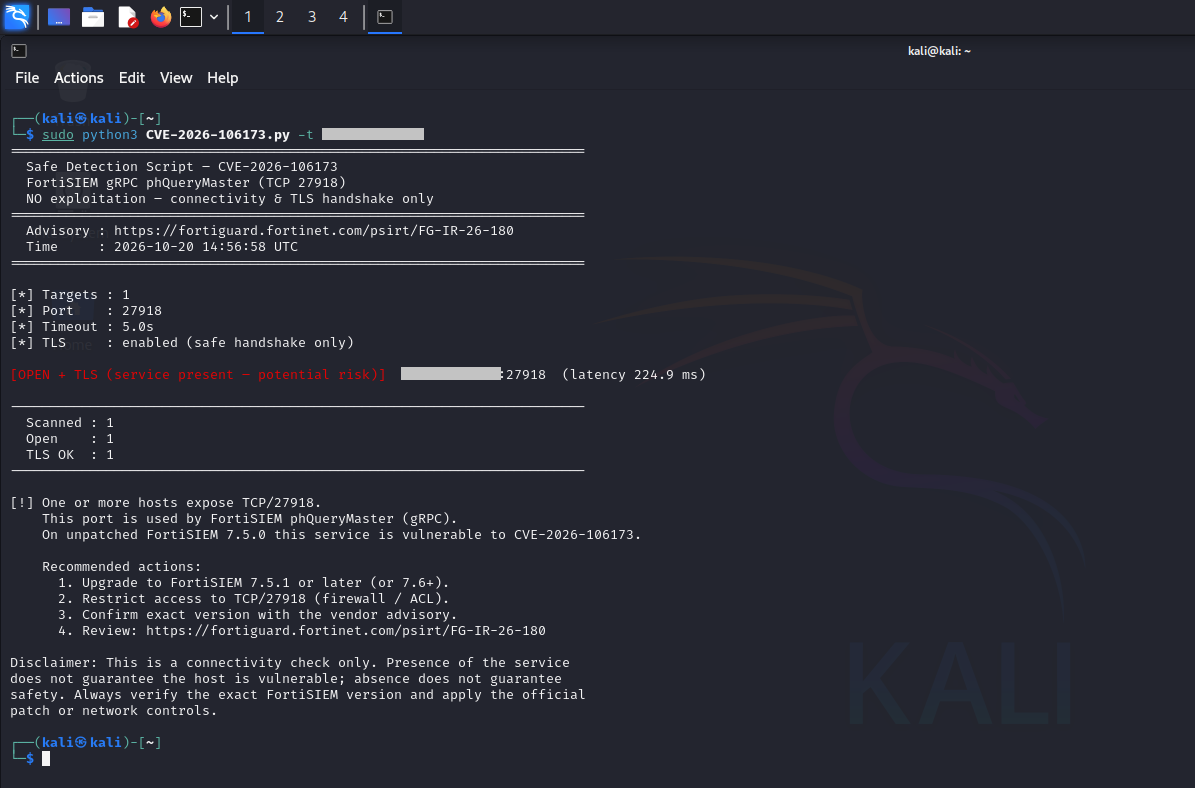

Demo

cve-2026-106173

Versioni interessate

Consultare l'avviso ufficiale del fornitore per identificare le esatte release interessate e corrette.

Non fare affidamento sui numeri di versione copiati da fonti secondarie senza aver verificato le indicazioni aggiornate del fornitore.


Mitigazione e rimedio

Azioni difensive consigliate:

  1. Verificare l'esposizione: Identificare le istanze FortiSIEM e determinare le versioni installate.
  2. Applicare le correzioni del fornitore: Aggiornare a una release esplicitamente confermata come corretta da Fortinet.
  3. Limitare l'accesso: Limitare le interfacce di gestione e di servizio a reti fidate e host autorizzati.
  4. Esaminare i log: Analizzare richieste sospette, accessi imprevisti ai file, esecuzioni di processi inusuali e modifiche di configurazione inspiegate.
  5. Monitorare l'attività: Cercare connessioni in uscita anomale e altri indicatori di potenziale compromissione.
  6. Documentare il rimedio: Registrare gli asset interessati, le correzioni applicate e i risultati della validazione.

Rilevamento e analisi

I team di sicurezza dovrebbero esaminare la telemetria disponibile per individuare:

  • Richieste inusuali o malformate verso servizi esposti.
  • Accessi imprevisti ai file o attività sul filesystem.
  • Processi figli o esecuzioni di comandi imprevisti.
  • Anomalie di autenticazione e modifiche di configurazione.
  • Connessioni di rete sospette originate dagli host interessati.

Conservare i log e le prove pertinenti prima di eseguire interventi di rimedio invasivi quando si sospetta un incidente.


Riferimenti

  • Record CVE ufficiale — CVE-2026-106173
  • Avvisi Fortinet PSIRT
  • CWE-22: Improper Limitation of a Pathname to a Restricted Directory
  • NIST National Vulnerability Database

Avvertenza

Questo repository è fornito esclusivamente a scopi educativi e di sicurezza difensiva. Non è affiliato né approvato da Fortinet.

Tutti i test devono essere eseguiti esclusivamente su sistemi per i quali è stata ottenuta un'autorizzazione esplicita. I dettagli sulle vulnerabilità, le versioni interessate, le valutazioni di gravità e le indicazioni per la mitigazione devono essere verificati in modo indipendente utilizzando fonti autorevoli.

Scarica lo strumento