
 0xblackash/cve-2026-101767
Analisi di advisory e ricerca tecnica su CVE-2026-101767, una RCE critica non autenticata in Oracle E-Business Suite Application Object Library, con dettagli CVSS e versioni interessate.

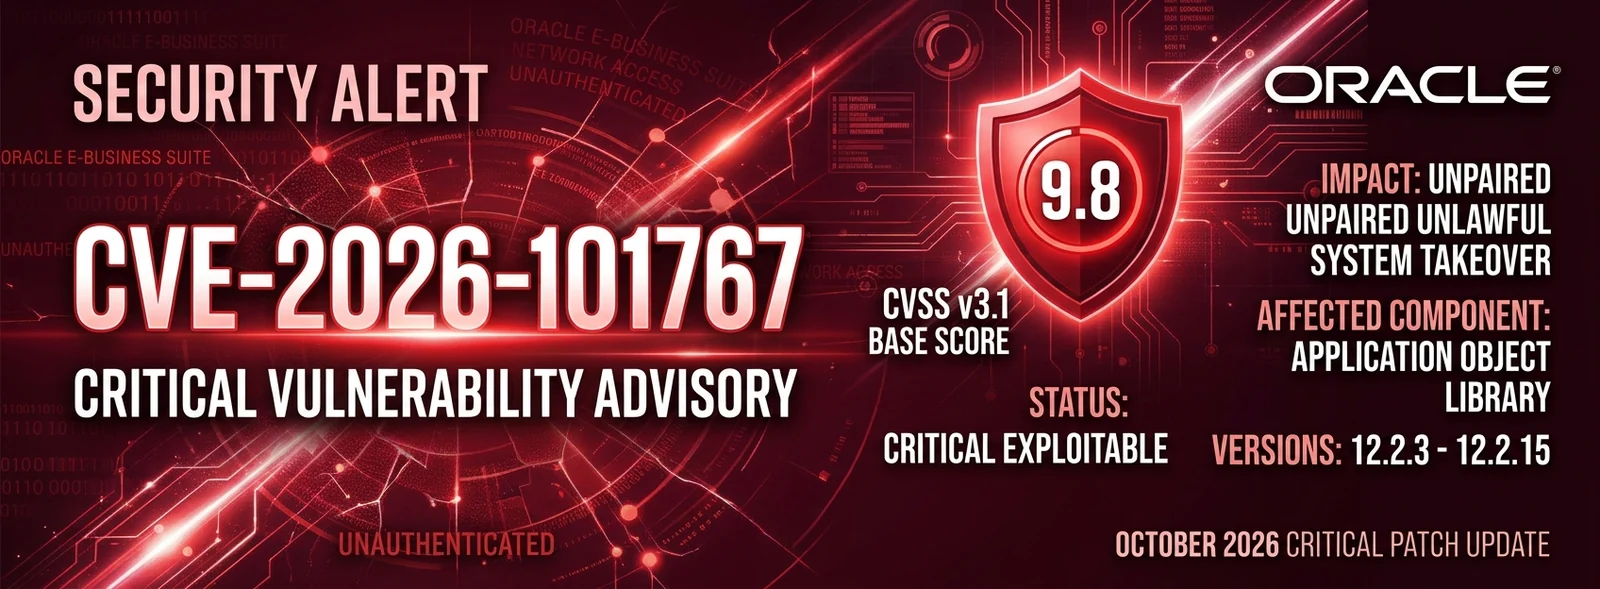


Un advisory e un'analisi di ricerca su CVE-2026-101767, una vulnerabilità remota critica non autenticata in Oracle E-Business Suite (Oracle Application Object Library) divulgata nel Critical Patch Update (CPU) di ottobre 2026 di Oracle.
CVE-2026-101767CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HQuesta vulnerabilità colpisce tutte le installazioni che eseguono le seguenti versioni di Oracle E-Business Suite:
| Prodotto | Componente | Versioni interessate |
|---|---|---|
| Oracle E-Business Suite | Application Object Library | 12.2.3 – 12.2.15 |
CVE-2026-101767 consente a un attaccante non autenticato con accesso di rete tramite HTTP di compromettere Oracle Application Object Library.
N)L)N)N)C:H/I:H/A:H)Un'exploit riuscito può comportare una compromissione completa del server applicativo sottostante, consentendo l'esecuzione di codice arbitrario, l'estrazione di dati sensibili o l'installazione persistente di backdoor.
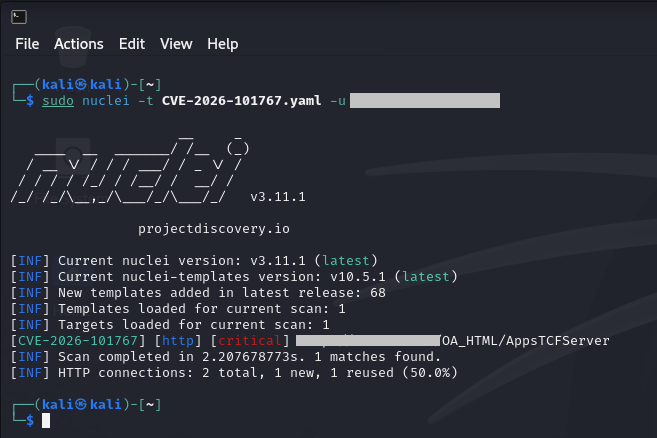
(Opzionale: inserire qui query di rilevamento, regole YARA o indicazioni per la scansione delle vulnerabilità)
# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"
Questo repository è fornito esclusivamente a scopo didattico e di ricerca. L'autore non è responsabile per qualsiasi uso improprio delle informazioni o dei materiali in esso contenuti.
