 0xblackash/cve-2024-3094
CVE-2024-3094

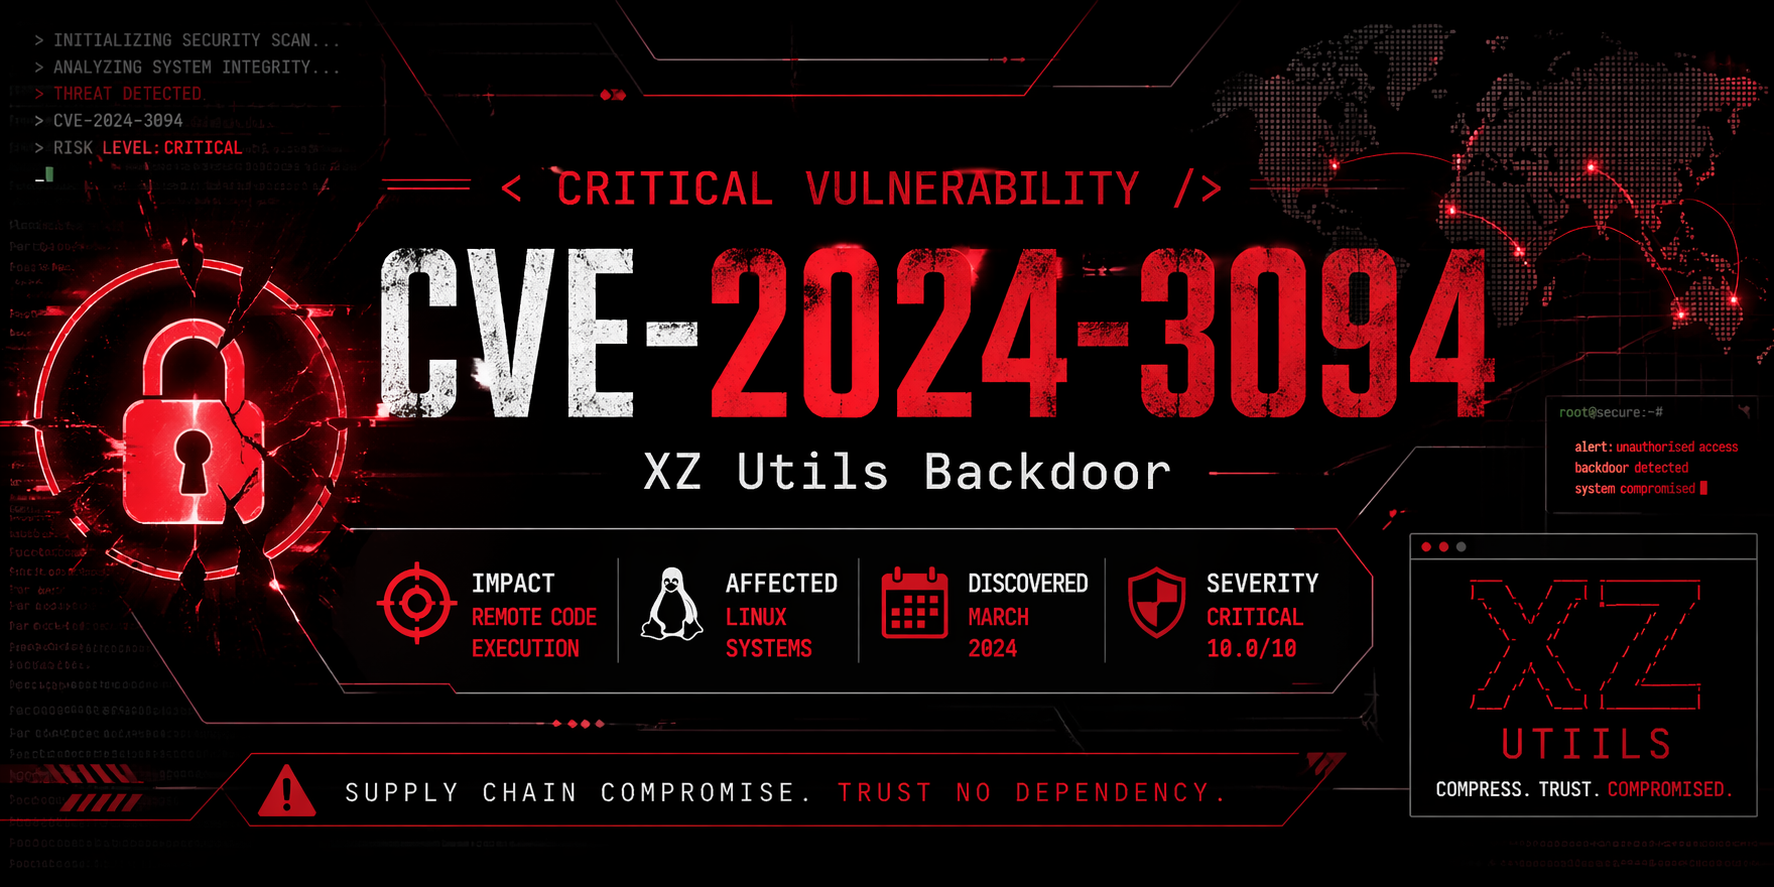

CVE-2024-3094 è una grave compromissione della catena di approvvigionamento che interessa la libreria di compressione XZ Utils, ampiamente utilizzata.
Un attore malevolo ha inserito una backdoor stealth nelle release upstream, consentendo l'esecuzione di codice in remoto (RCE) tramite una versione manomessa di liblzma.
⚠️ Questa vulnerabilità è considerata uno degli attacchi alla catena di approvvigionamento open-source più sofisticati mai realizzati.
| Pacchetto | Versioni vulnerabili |
|---|---|
| XZ Utils | 5.6.0, 5.6.1 |
✔️ Sistemi comunemente colpiti:
sshd tramite liblzma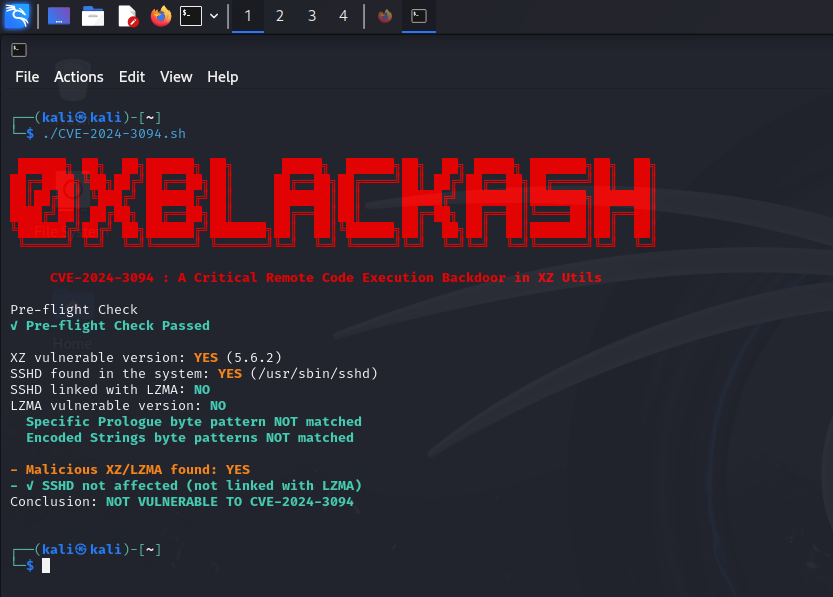
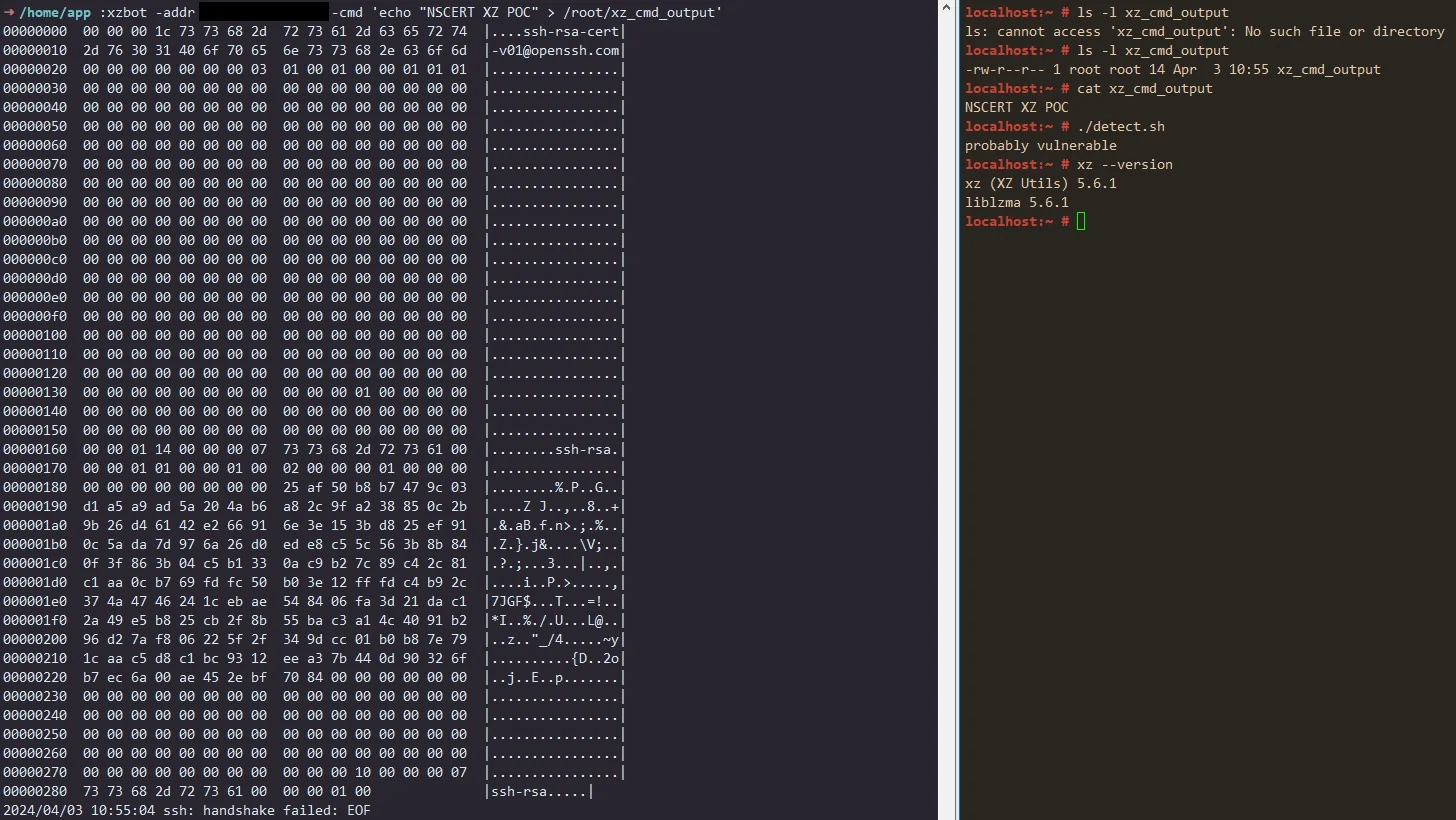
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE
sshdliblzma modificatixz --version
ldd $(which sshd) | grep lzma
# Downgrade to safe version
sudo apt install xz-utils=5.4.5
oppure:
sudo dnf downgrade xz
| Distribuzione | Stato |
|---|---|
| Debian | ✅ Risolto |
| Fedora | ✅ Risolto |
| Arch Linux | ✅ Risolto |
Questo repository è destinato esclusivamente a scopi educativi e di sensibilizzazione. Non utilizzare queste informazioni per attività non autorizzate.
Un enorme ringraziamento ai ricercatori di sicurezza che hanno identificato e divulgato questo attacco prima che venisse sfruttato su larga scala.