

trufflehog v3.99.3
Trova, verifica e analizza le credenziali trapelate
TruffleHog
Trova credenziali compromesse.
🔎 Ora in scansione
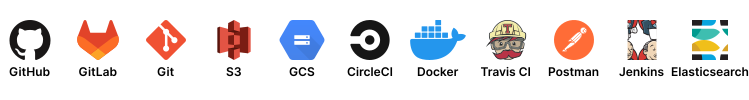
...e altro ancora
Per saperne di più su TruffleHog e sulle sue funzionalità e capacità, visita la nostra pagina prodotto.
🌐 TruffleHog Enterprise
Sei interessato a monitorare continuamente Git, Jira, Slack, Confluence, Microsoft Teams, Sharepoint (e altro) alla ricerca di credenziali? Abbiamo un prodotto enterprise che può aiutarti! Scopri di più su https://trufflesecurity.com/trufflehog-enterprise.
Utilizziamo i ricavi del prodotto enterprise per finanziare altri fantastici progetti open source di cui l'intera community può beneficiare.
Cos'è TruffleHog 🐽
TruffleHog è lo strumento più potente per Scoperta, Classificazione, Validazione e Analisi dei segreti. In questo contesto, per segreto si intende una credenziale che una macchina utilizza per autenticarsi presso un'altra macchina. Questo include chiavi API, password di database, chiavi di crittografia private e altro ancora.
Scoperta 🔍
TruffleHog può cercare segreti in molti luoghi, tra cui Git, chat, wiki, log, piattaforme di test delle API, object store, filesystem e altro ancora.
Classificazione 📁
TruffleHog classifica oltre 800 tipi di segreti, riconducendoli all'identità specifica a cui appartengono. È un segreto AWS? Un segreto Stripe? Un segreto Cloudflare? Una password Postgres? Una chiave privata SSL? A volte è difficile capirlo guardandolo, quindi TruffleHog classifica tutto ciò che trova.
Validazione ✅
Per ogni segreto che TruffleHog riesce a classificare, può anche effettuare l'accesso per confermare se quel segreto è attivo o meno. Questo passaggio è fondamentale per sapere se esiste o meno un pericolo attivo e presente.
Analisi 🔬
Per una ventina dei tipi di credenziali più comunemente compromessi, invece di inviare una singola richiesta per verificare se il segreto può effettuare l'accesso, TruffleHog può inviare molte richieste per scoprire tutto ciò che c'è da sapere sul segreto. Chi l'ha creato? A quali risorse può accedere? Quali permessi ha su quelle risorse?
📢 Unisciti alla nostra community
Hai domande? Feedback? Entra su Slack o Discord e passa del tempo con noi.
Unisciti alla nostra Community Slack
Unisciti al Discord di Secret Scanning
📺 Demo

docker run --rm -it -v "$PWD:/pwd" trufflesecurity/trufflehog:latest github --org=trufflesecurity
💾 Installazione
Sono disponibili diverse opzioni:
Utenti MacOS
brew install trufflehog
Docker:
Assicurati che il motore Docker sia in esecuzione prima di eseguire i seguenti comandi:
Unix
docker run --rm -it -v "$PWD:/pwd" trufflesecurity/trufflehog:latest github --repo https://github.com/trufflesecurity/test_keys
Prompt dei comandi di Windows
docker run --rm -it -v "%cd:/=\%:/pwd" trufflesecurity/trufflehog:latest github --repo https://github.com/trufflesecurity/test_keys
Windows PowerShell
docker run --rm -it -v "${PWD}:/pwd" trufflesecurity/trufflehog github --repo https://github.com/trufflesecurity/test_keys
Mac M1 e M2
docker run --platform linux/arm64 --rm -it -v "$PWD:/pwd" trufflesecurity/trufflehog:latest github --repo https://github.com/trufflesecurity/test_keys
Release binarie
Download and unpack from https://github.com/trufflesecurity/trufflehog/releases
Compilare dal codice sorgente
git clone https://github.com/trufflesecurity/trufflehog.git
cd trufflehog; go install
Utilizzo dello script di installazione
curl -sSfL https://raw.githubusercontent.com/trufflesecurity/trufflehog/main/scripts/install.sh | sh -s -- -b /usr/local/bin
Utilizzo dello script di installazione, verifica della firma del checksum (richiede che cosign sia installato)
curl -sSfL https://raw.githubusercontent.com/trufflesecurity/trufflehog/main/scripts/install.sh | sh -s -- -v -b /usr/local/bin
Utilizzo dello script di installazione per installare una versione specifica
curl -sSfL https://raw.githubusercontent.com/trufflesecurity/trufflehog/main/scripts/install.sh | sh -s -- -b /usr/local/bin <ReleaseTag like v3.56.0>
🔐 Verifica degli artefatti
I checksum vengono applicati a tutti gli artefatti e il file di checksum risultante viene firmato utilizzando cosign.
Per verificare la firma è necessario il seguente strumento:
I passaggi di verifica sono i seguenti:
-
Scarica i file degli artefatti desiderati e i seguenti file dalla pagina releases.
- trufflehog_{version}_checksums.txt
- trufflehog_{version}_checksums.txt.pem
- trufflehog_{version}_checksums.txt.sig
-
Verifica la firma:
cosign verify-blob <path to trufflehog_{version}_checksums.txt> \ --certificate <path to trufflehog_{version}_checksums.txt.pem> \ --signature <path to trufflehog_{version}_checksums.txt.sig> \ --certificate-identity-regexp 'https://github\.com/trufflesecurity/trufflehog/\.github/workflows/.+' \ --certificate-oidc-issuer "https://token.actions.githubusercontent.com" -
Una volta confermata la validità della firma, è possibile procedere a verificare che i checksum SHA256 corrispondano all'artefatto scaricato:
sha256sum --ignore-missing -c trufflehog_{version}_checksums.txt
Sostituisci {version} con la versione dei file scaricati
In alternativa, se stai utilizzando lo script di installazione, passa l'opzione -v per eseguire la verifica della firma.
Ciò richiede che il binario Cosign sia installato prima di eseguire lo script di installazione.
🚀 Avvio rapido
1: Scansiona un repository solo per i segreti verificati
Comando:
trufflehog git https://github.com/trufflesecurity/test_keys --results=verified
Expected output:
🐷🔑🐷  TruffleHog. Unearth your secrets. 🐷🔑🐷

Found verified result 🐷🔑
Detector Type: AWS
Decoder Type: PLAIN
Raw result: AKIAYVP4CIPPERUVIFXG
Line: 4
Commit: fbc14303ffbf8fb1c2c1914e8dda7d0121633aca
File: keys
Email: counter <[email protected]>
Repository: https://github.com/trufflesecurity/test_keys
Timestamp: 2022-06-16 10:17:40 -0700 PDT
...
2: Scansiona una GitHub Org per soli segreti verificati
trufflehog github --org=trufflesecurity --results=verified