
vigolium v0.4.4
Vigolium - Scanner di vulnerabilità ad alta fedeltà che fonde IA agentica con velocità nativa, modularità e precisione
Vigolium - Scanner di vulnerabilità ad alta fedeltà che unisce AI agentica con velocità nativa, modularità e precisione


Vigolium offre due modalità di scansione complementari:
-
Native Scan (
vigolium scan): Veloce, potente e flessibile. Scansione deterministica e multifase con 317 moduli per la scoperta di contenuti, lo spidering di browser/SPA e l'audit attivo/passivo, che copre le classi di vulnerabilità di injection, controllo degli accessi, file/percorsi, API/protocollo, specifiche per framework, cloud/infrastruttura e out-of-band (OAST). -
Agentic Scan (
vigolium agent): Esegue un audit approfondito della tua codebase. Scansione guidata dall'AI che pianifica autonomamente gli attacchi, seleziona i moduli, genera estensioni personalizzate e classifica i risultati, combinando un audit approfondito del codice sorgente con una scansione delle vulnerabilità autonoma e mirata.
Installazione
Installazione rapida (consigliata)
curl -fsSL https://vigolium.com/install.sh | bash
npm
npm install -g @vigolium/vigolium
Windows
L'installazione npm sopra funziona su Windows. In alternativa, scarica
vigolium_<version>_windows_amd64.zip dalla
pagina delle release, estrailo e
metti vigolium.exe da qualche parte nel tuo PATH.
Windows è disponibile solo come x64; su Windows ARM viene eseguito tramite emulazione. L'installer shell sopra è solo POSIX; un'installazione zip si aggiorna sul posto con
vigolium update, e un'installazione npm rieseguendo l'installazione npm.
Altri metodi come Docker o compilazione dal sorgente
Docker
docker pull j3ssie/vigolium:latest
docker run --rm j3ssie/vigolium:latest scan -h
Compilazione dal codice sorgente
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
Richiede Go 1.27+ e bun 1.3.11+. Consulta HACKING.md per i prerequisiti e i dettagli di build.
| Dashboard UI | Dashboard del traffico |
|---|---|
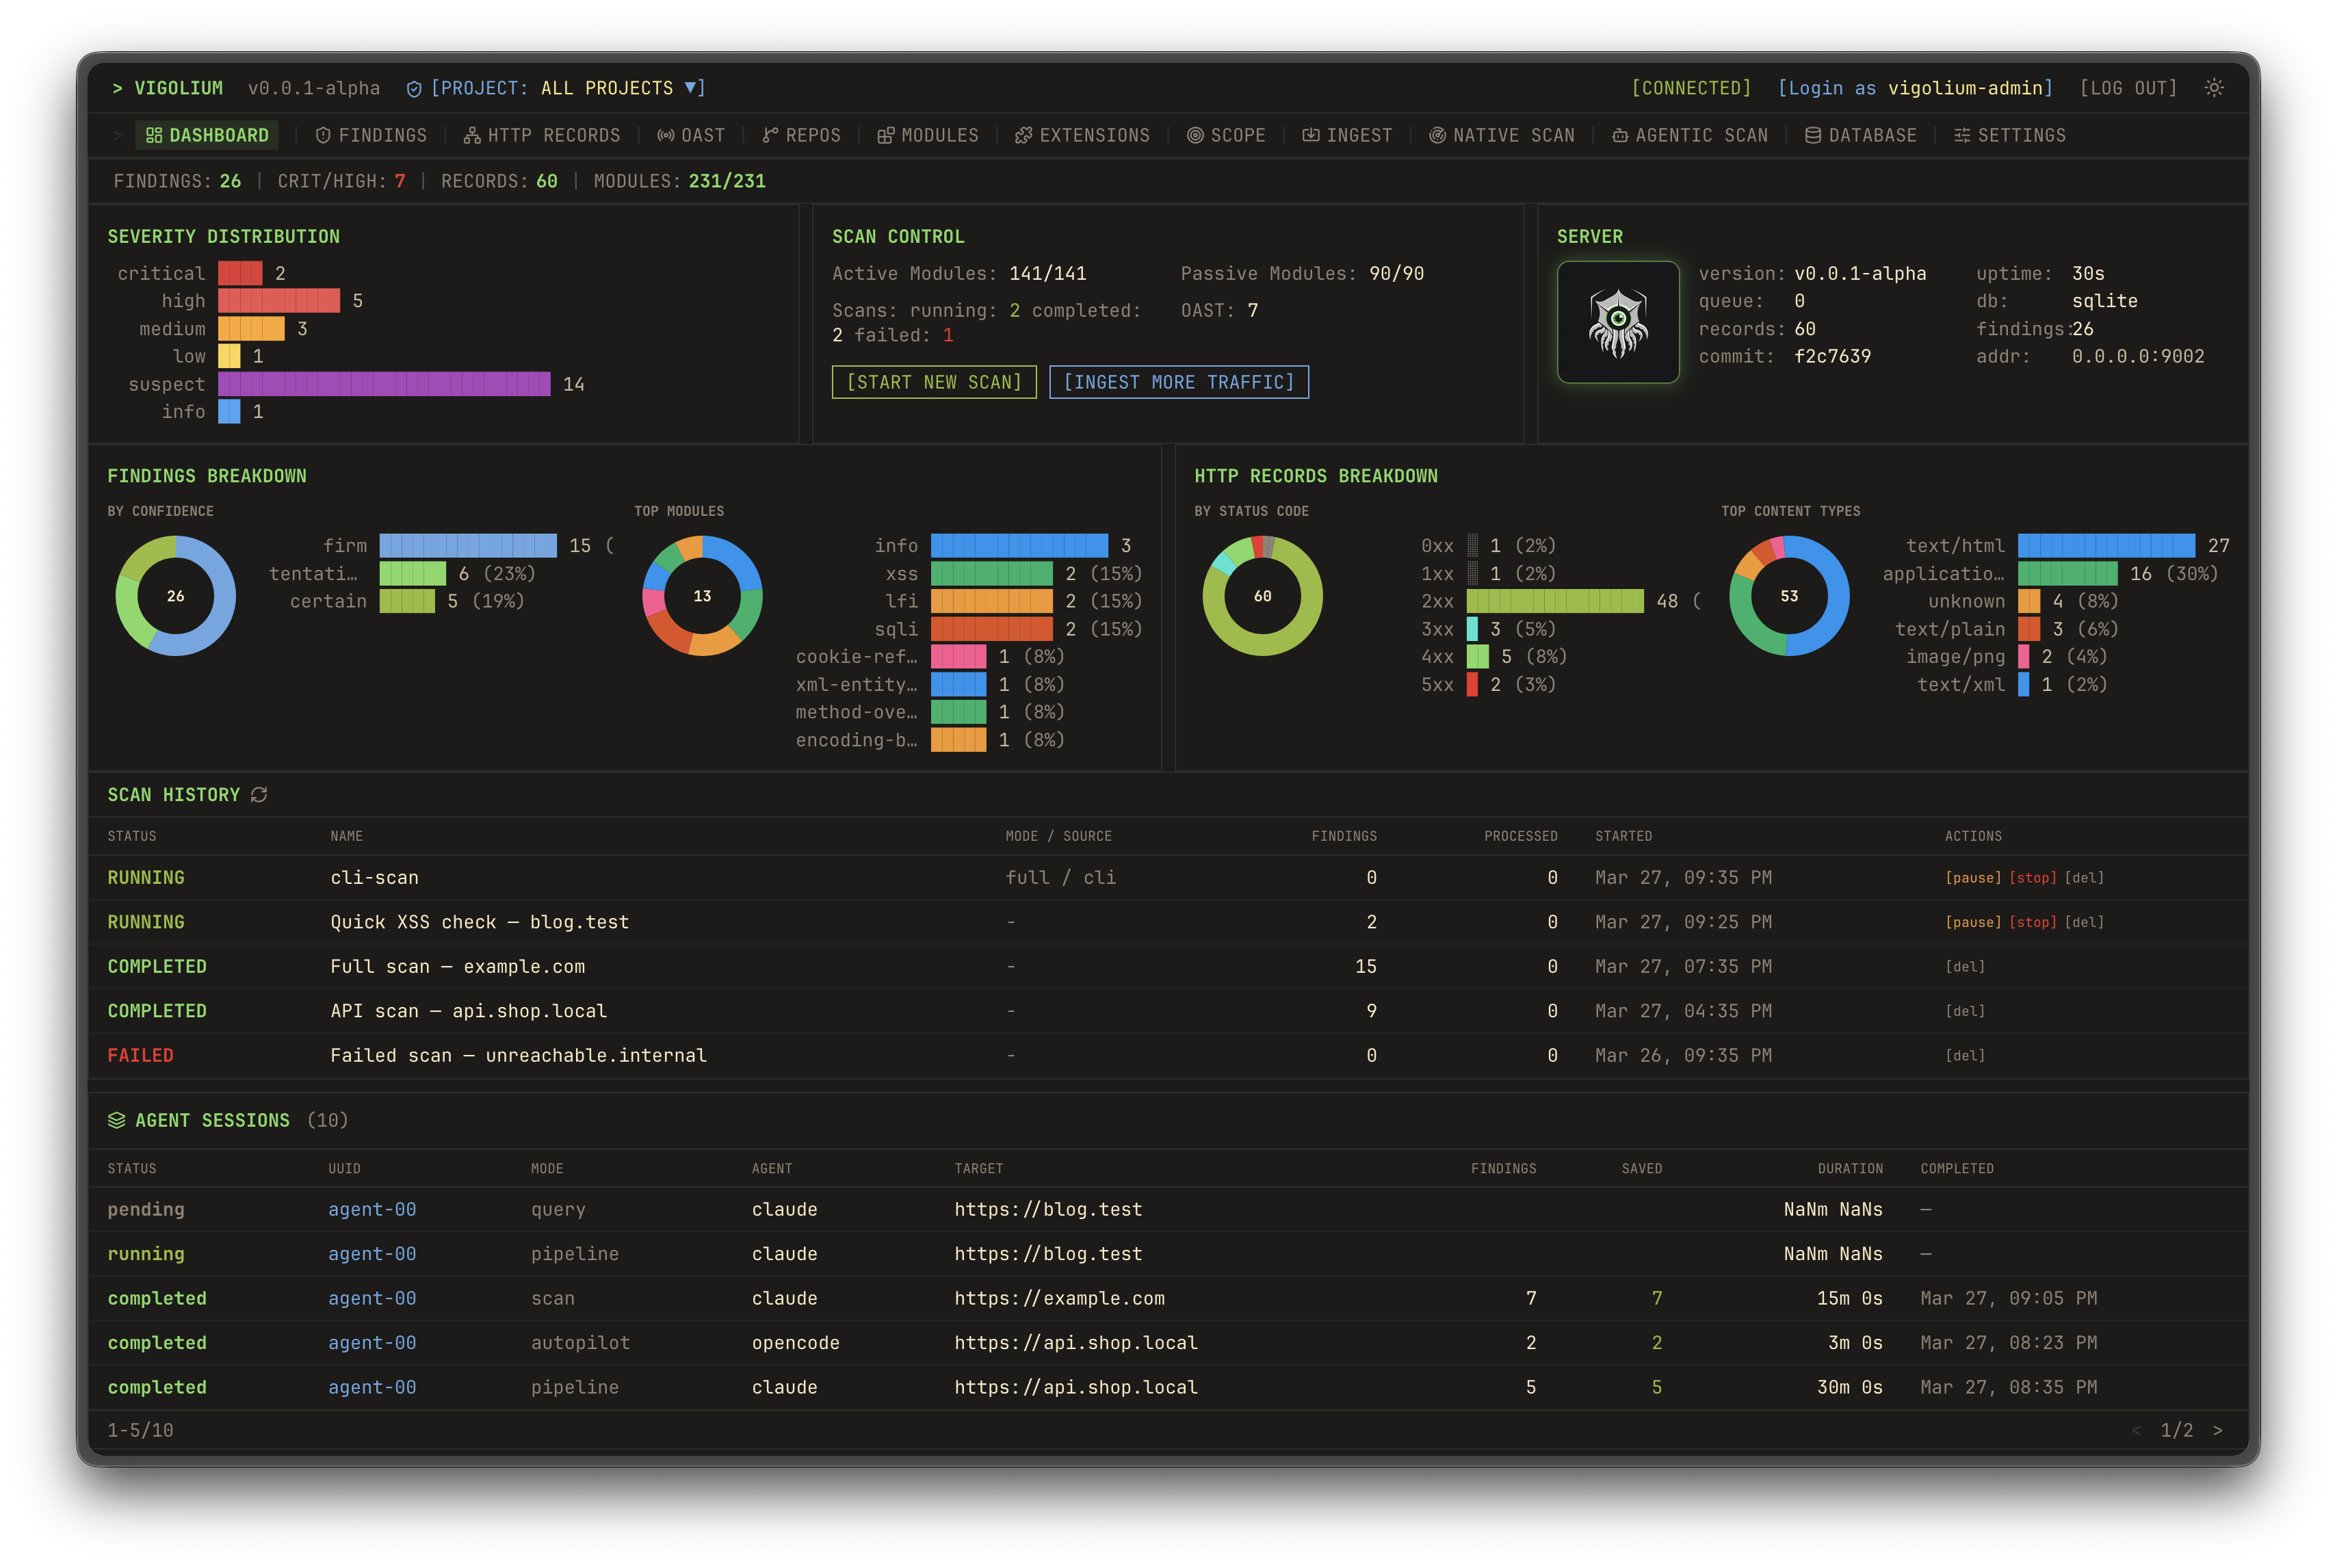 | 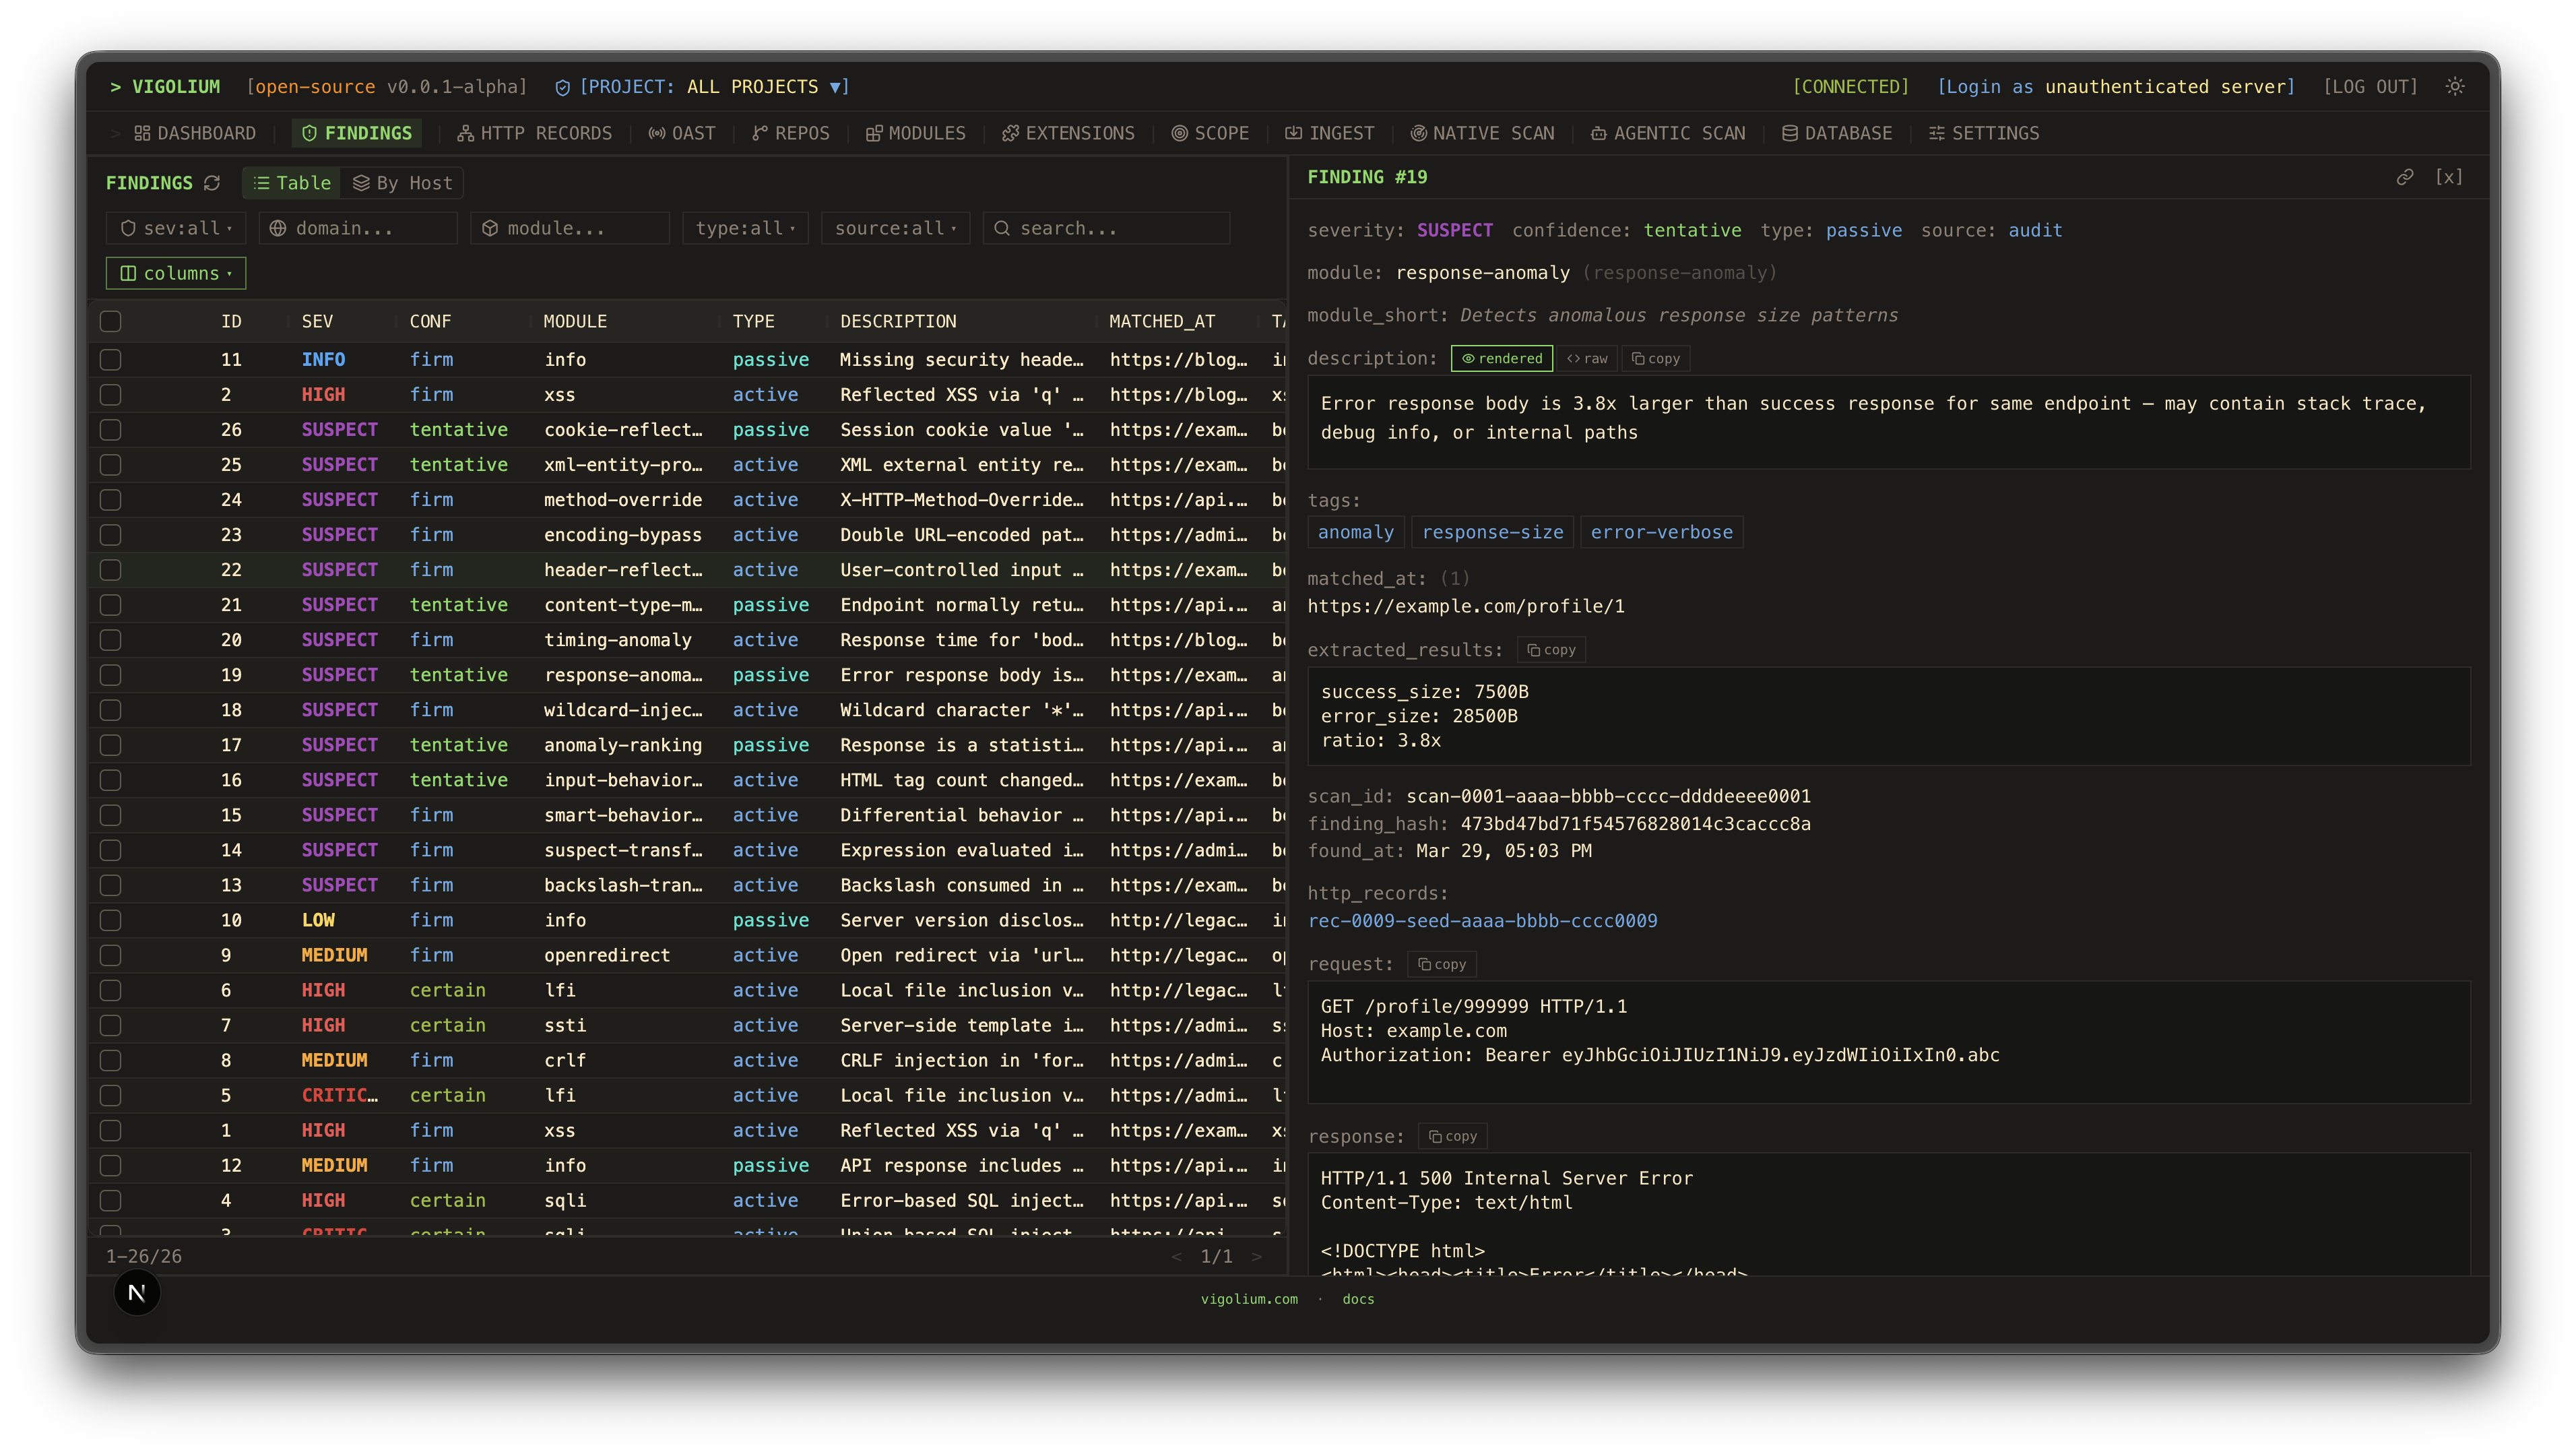 |
| Report statici | Report statici |
|---|---|
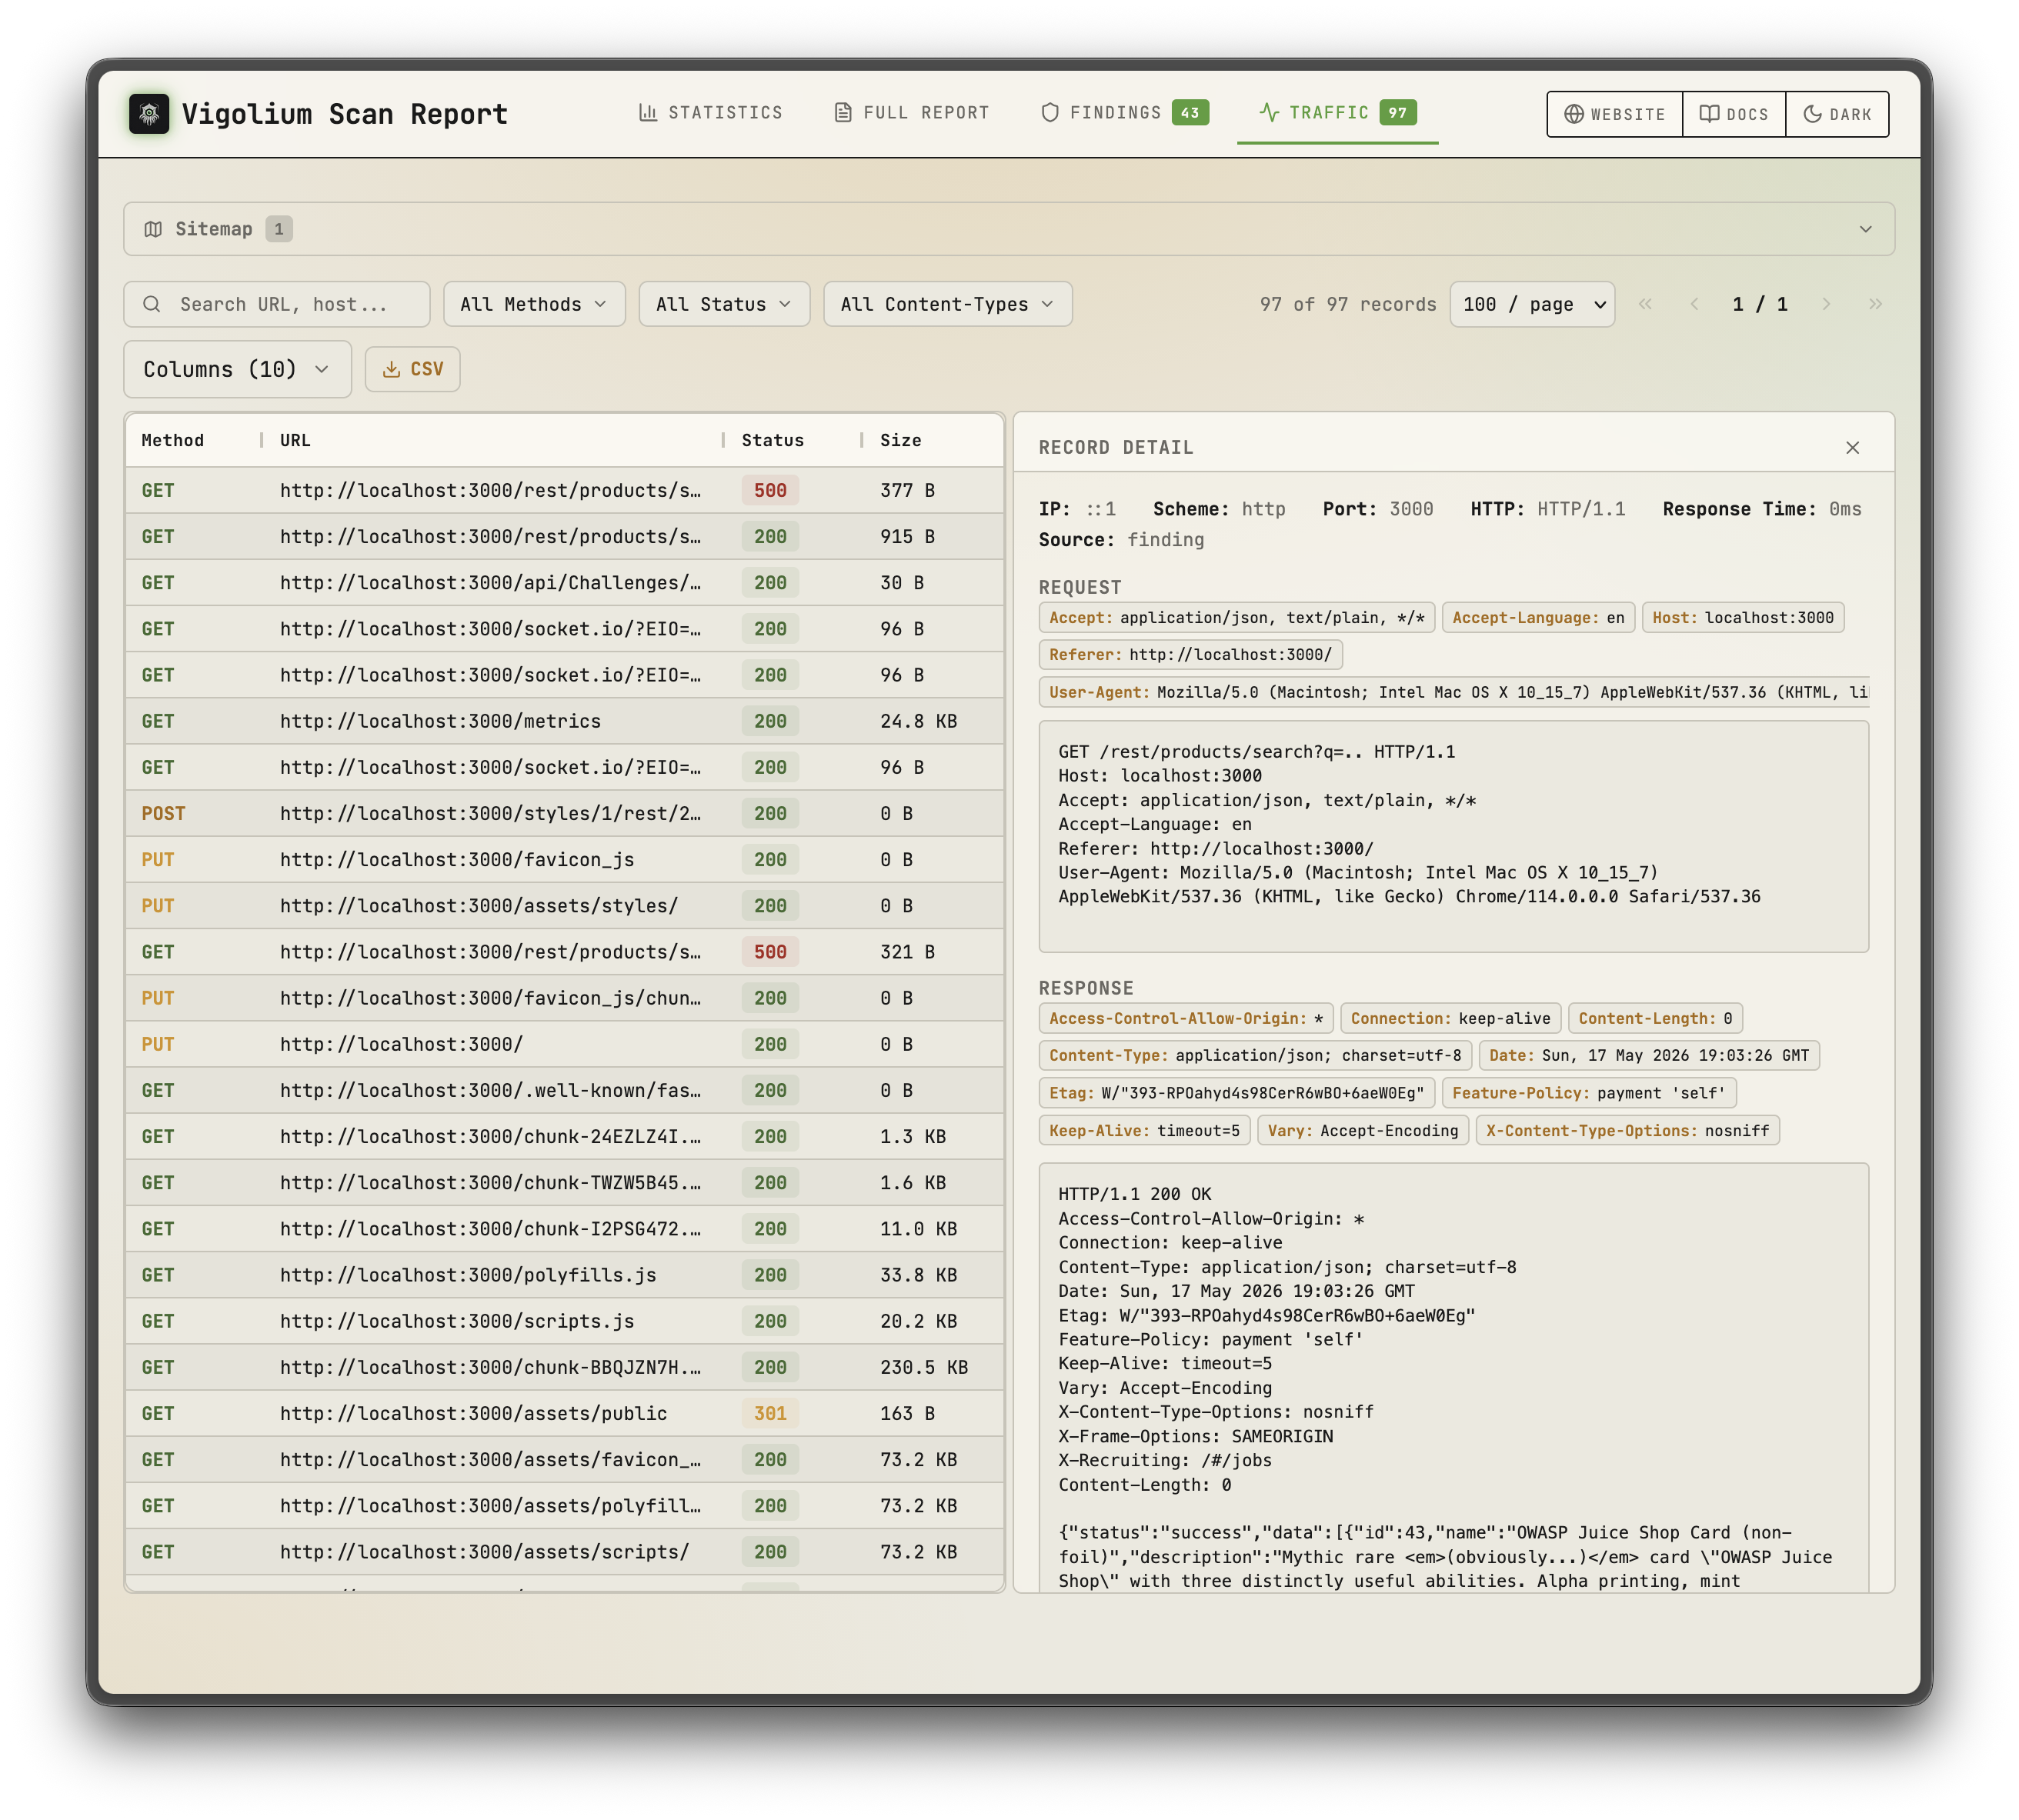 | 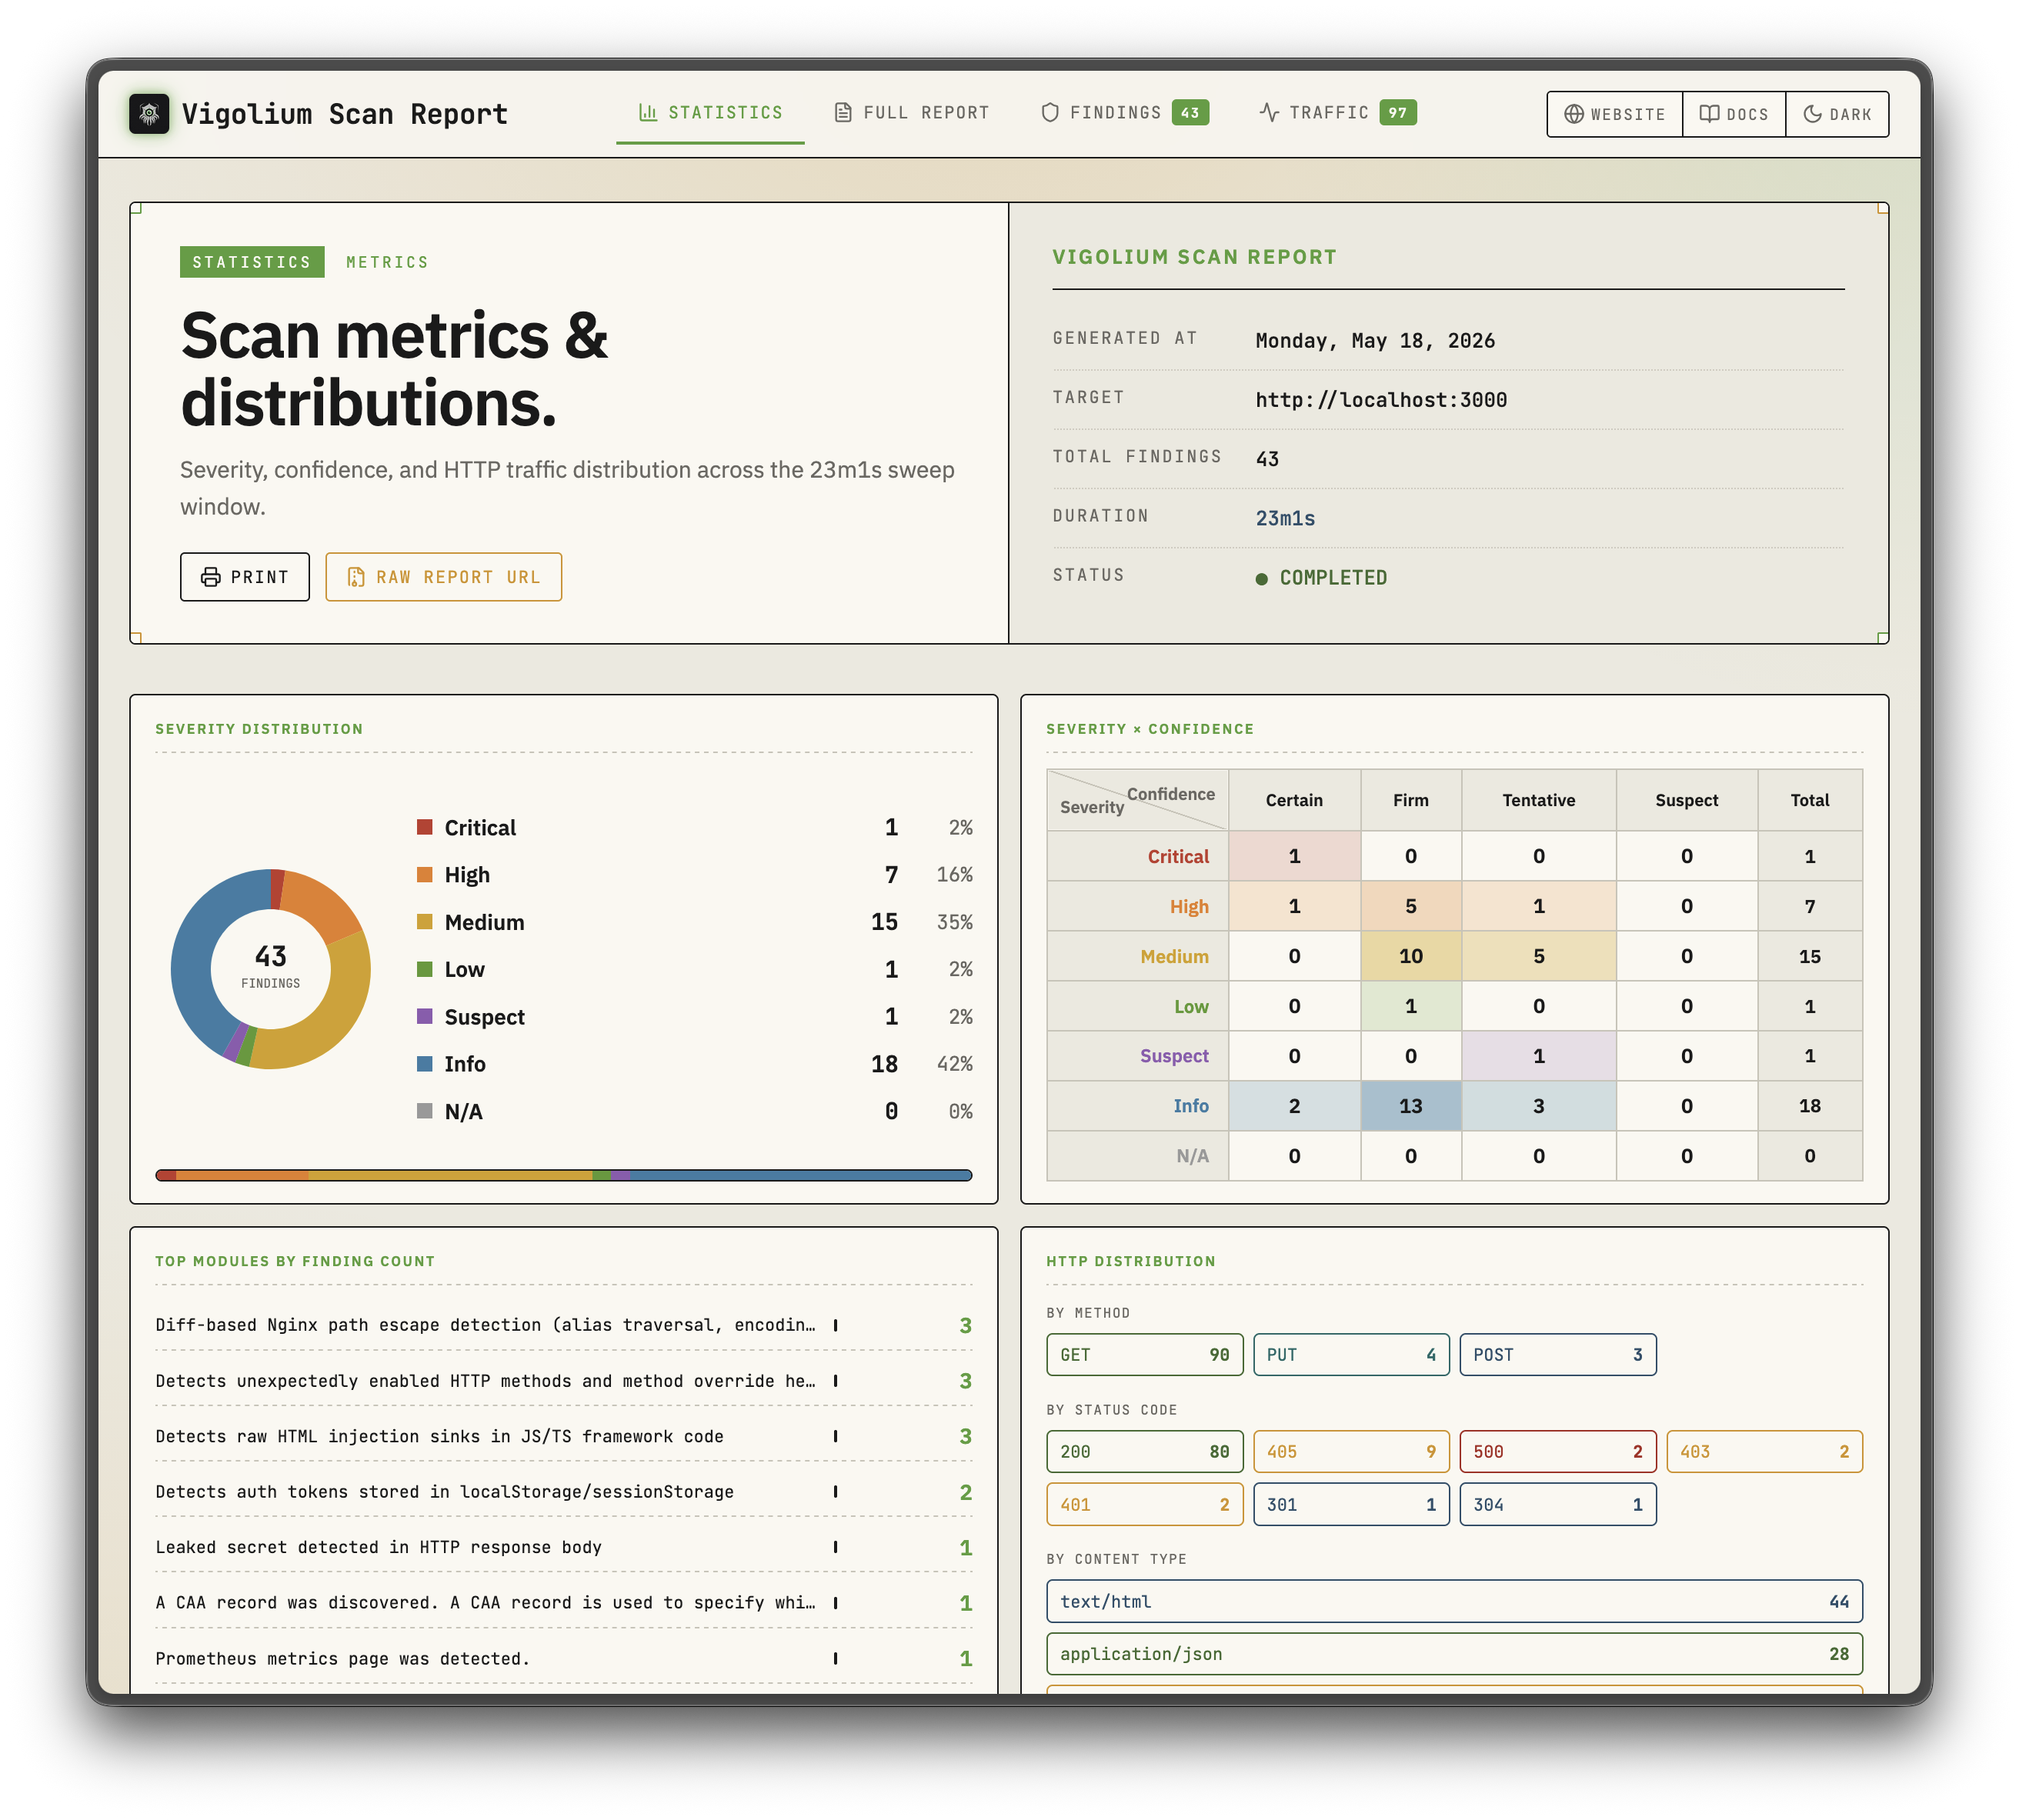 |
| Scansione nativa | Scansione agentica |
|---|---|
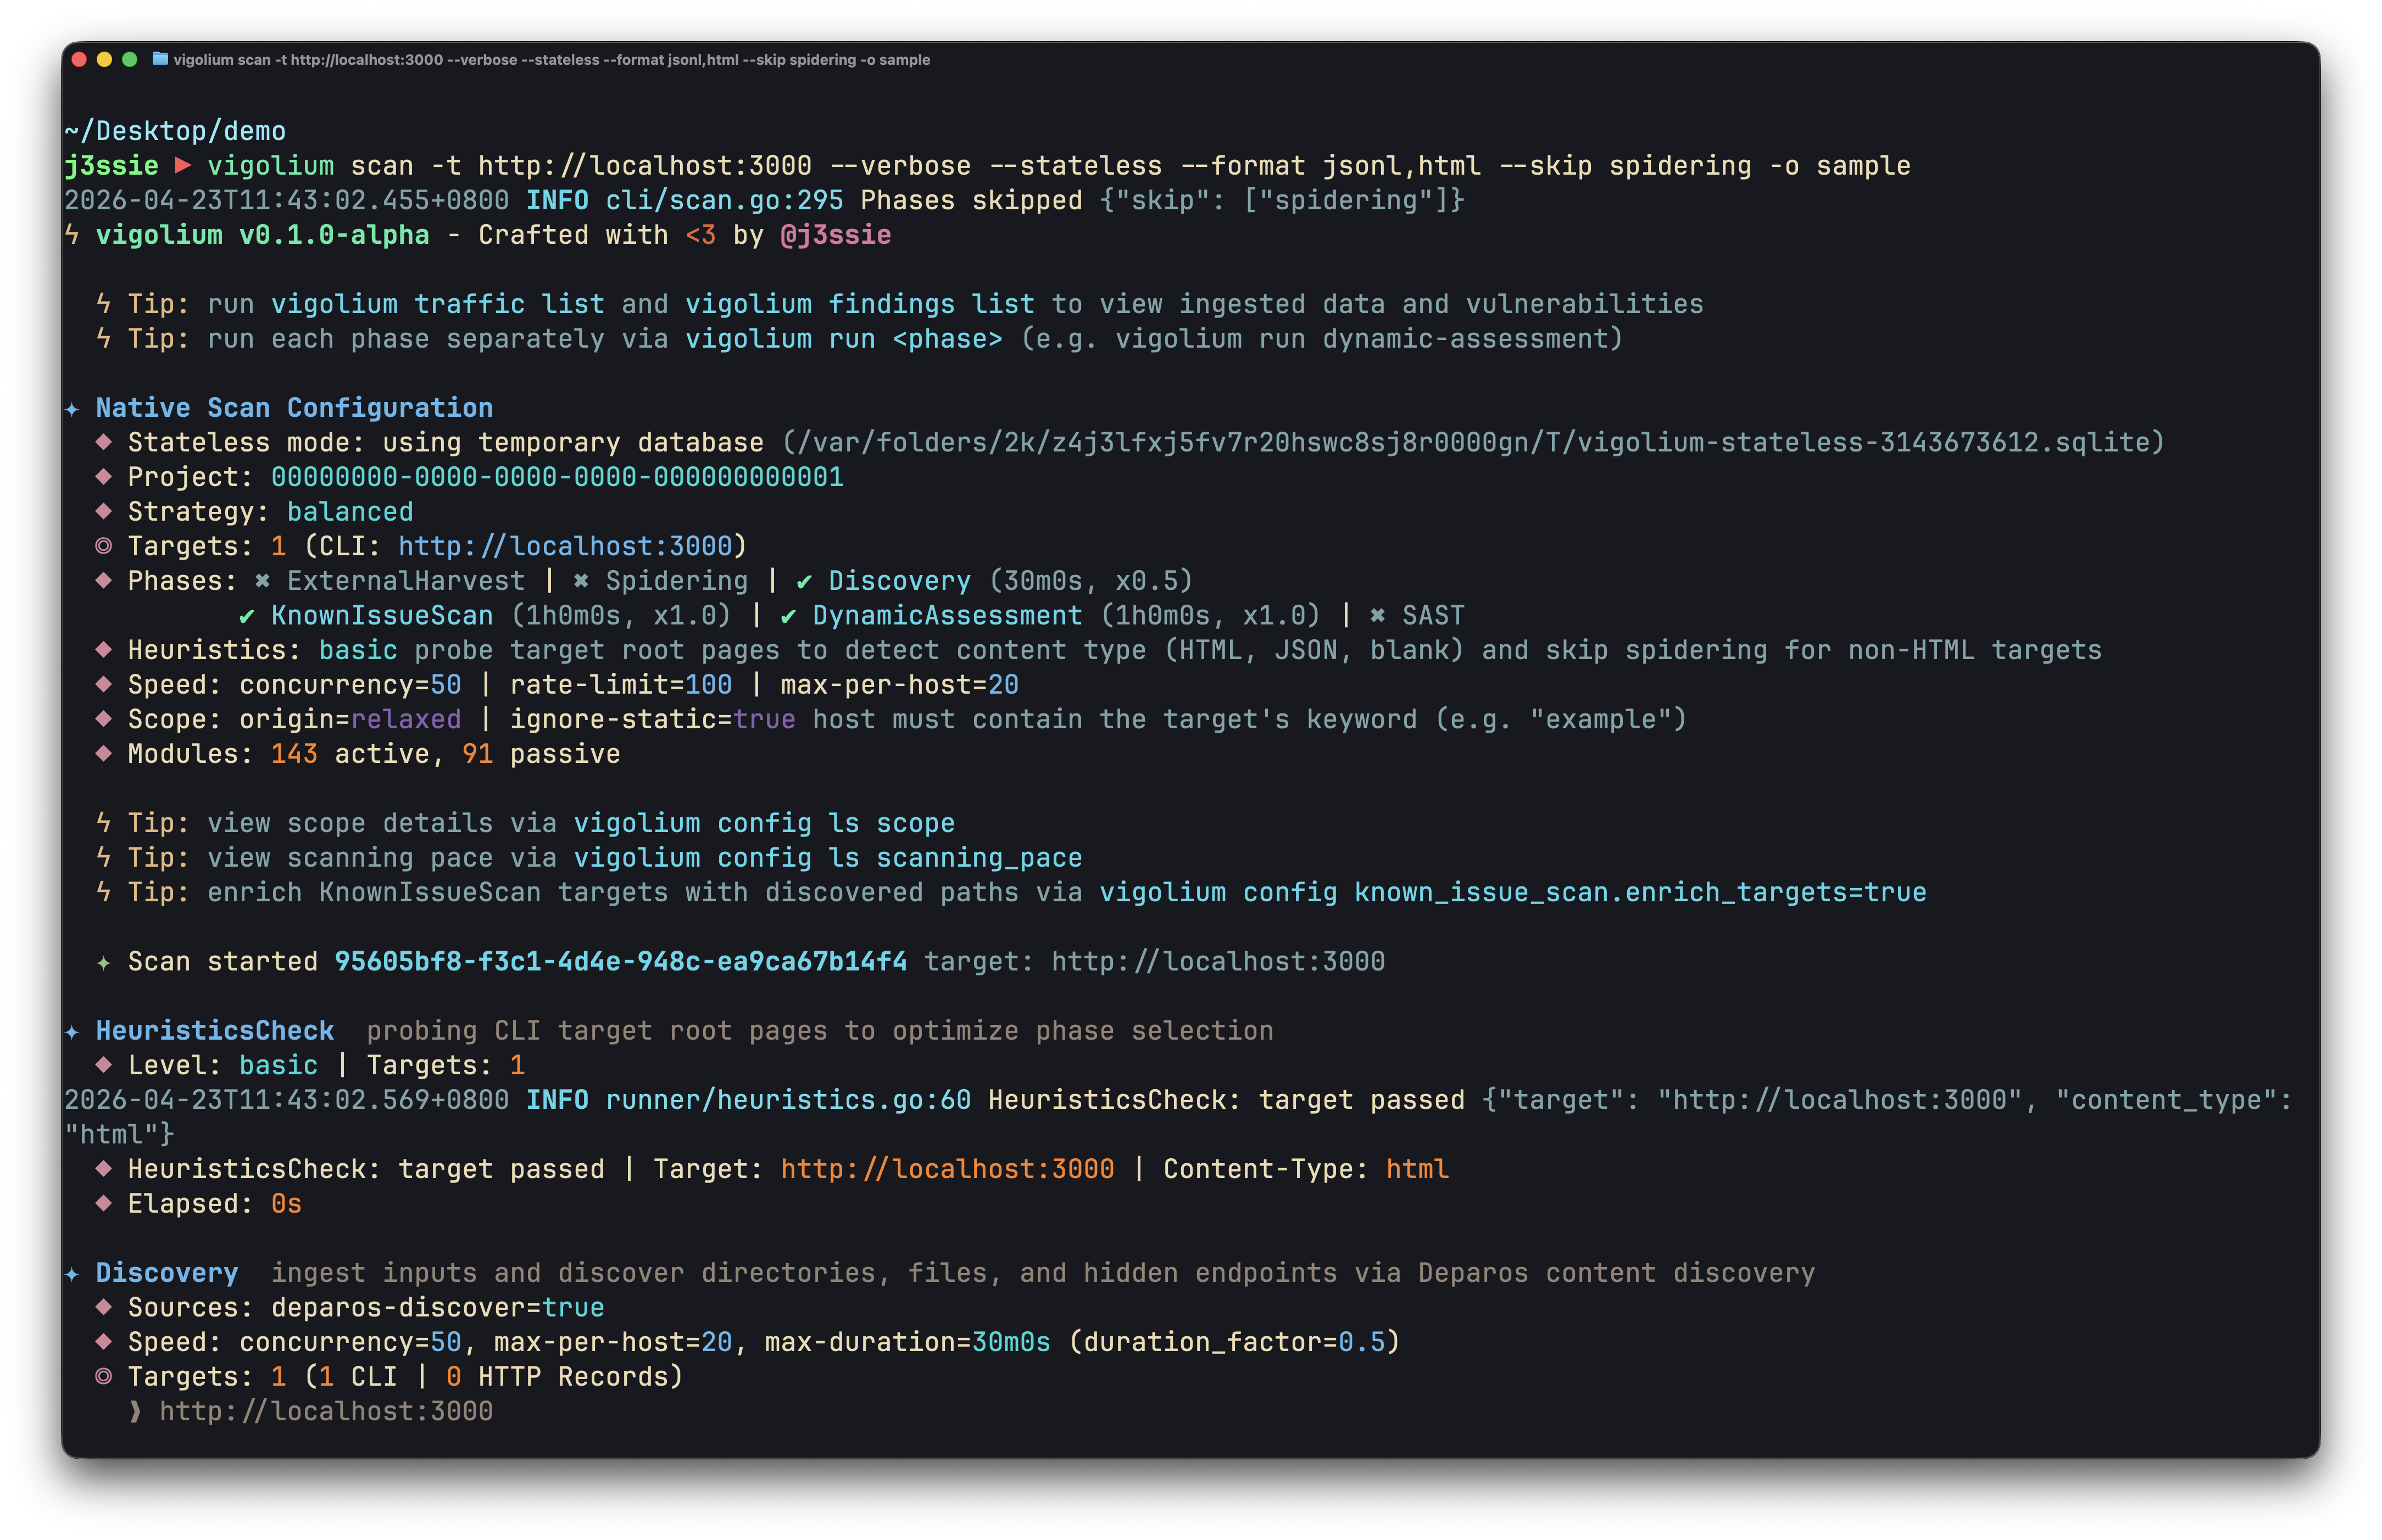 | 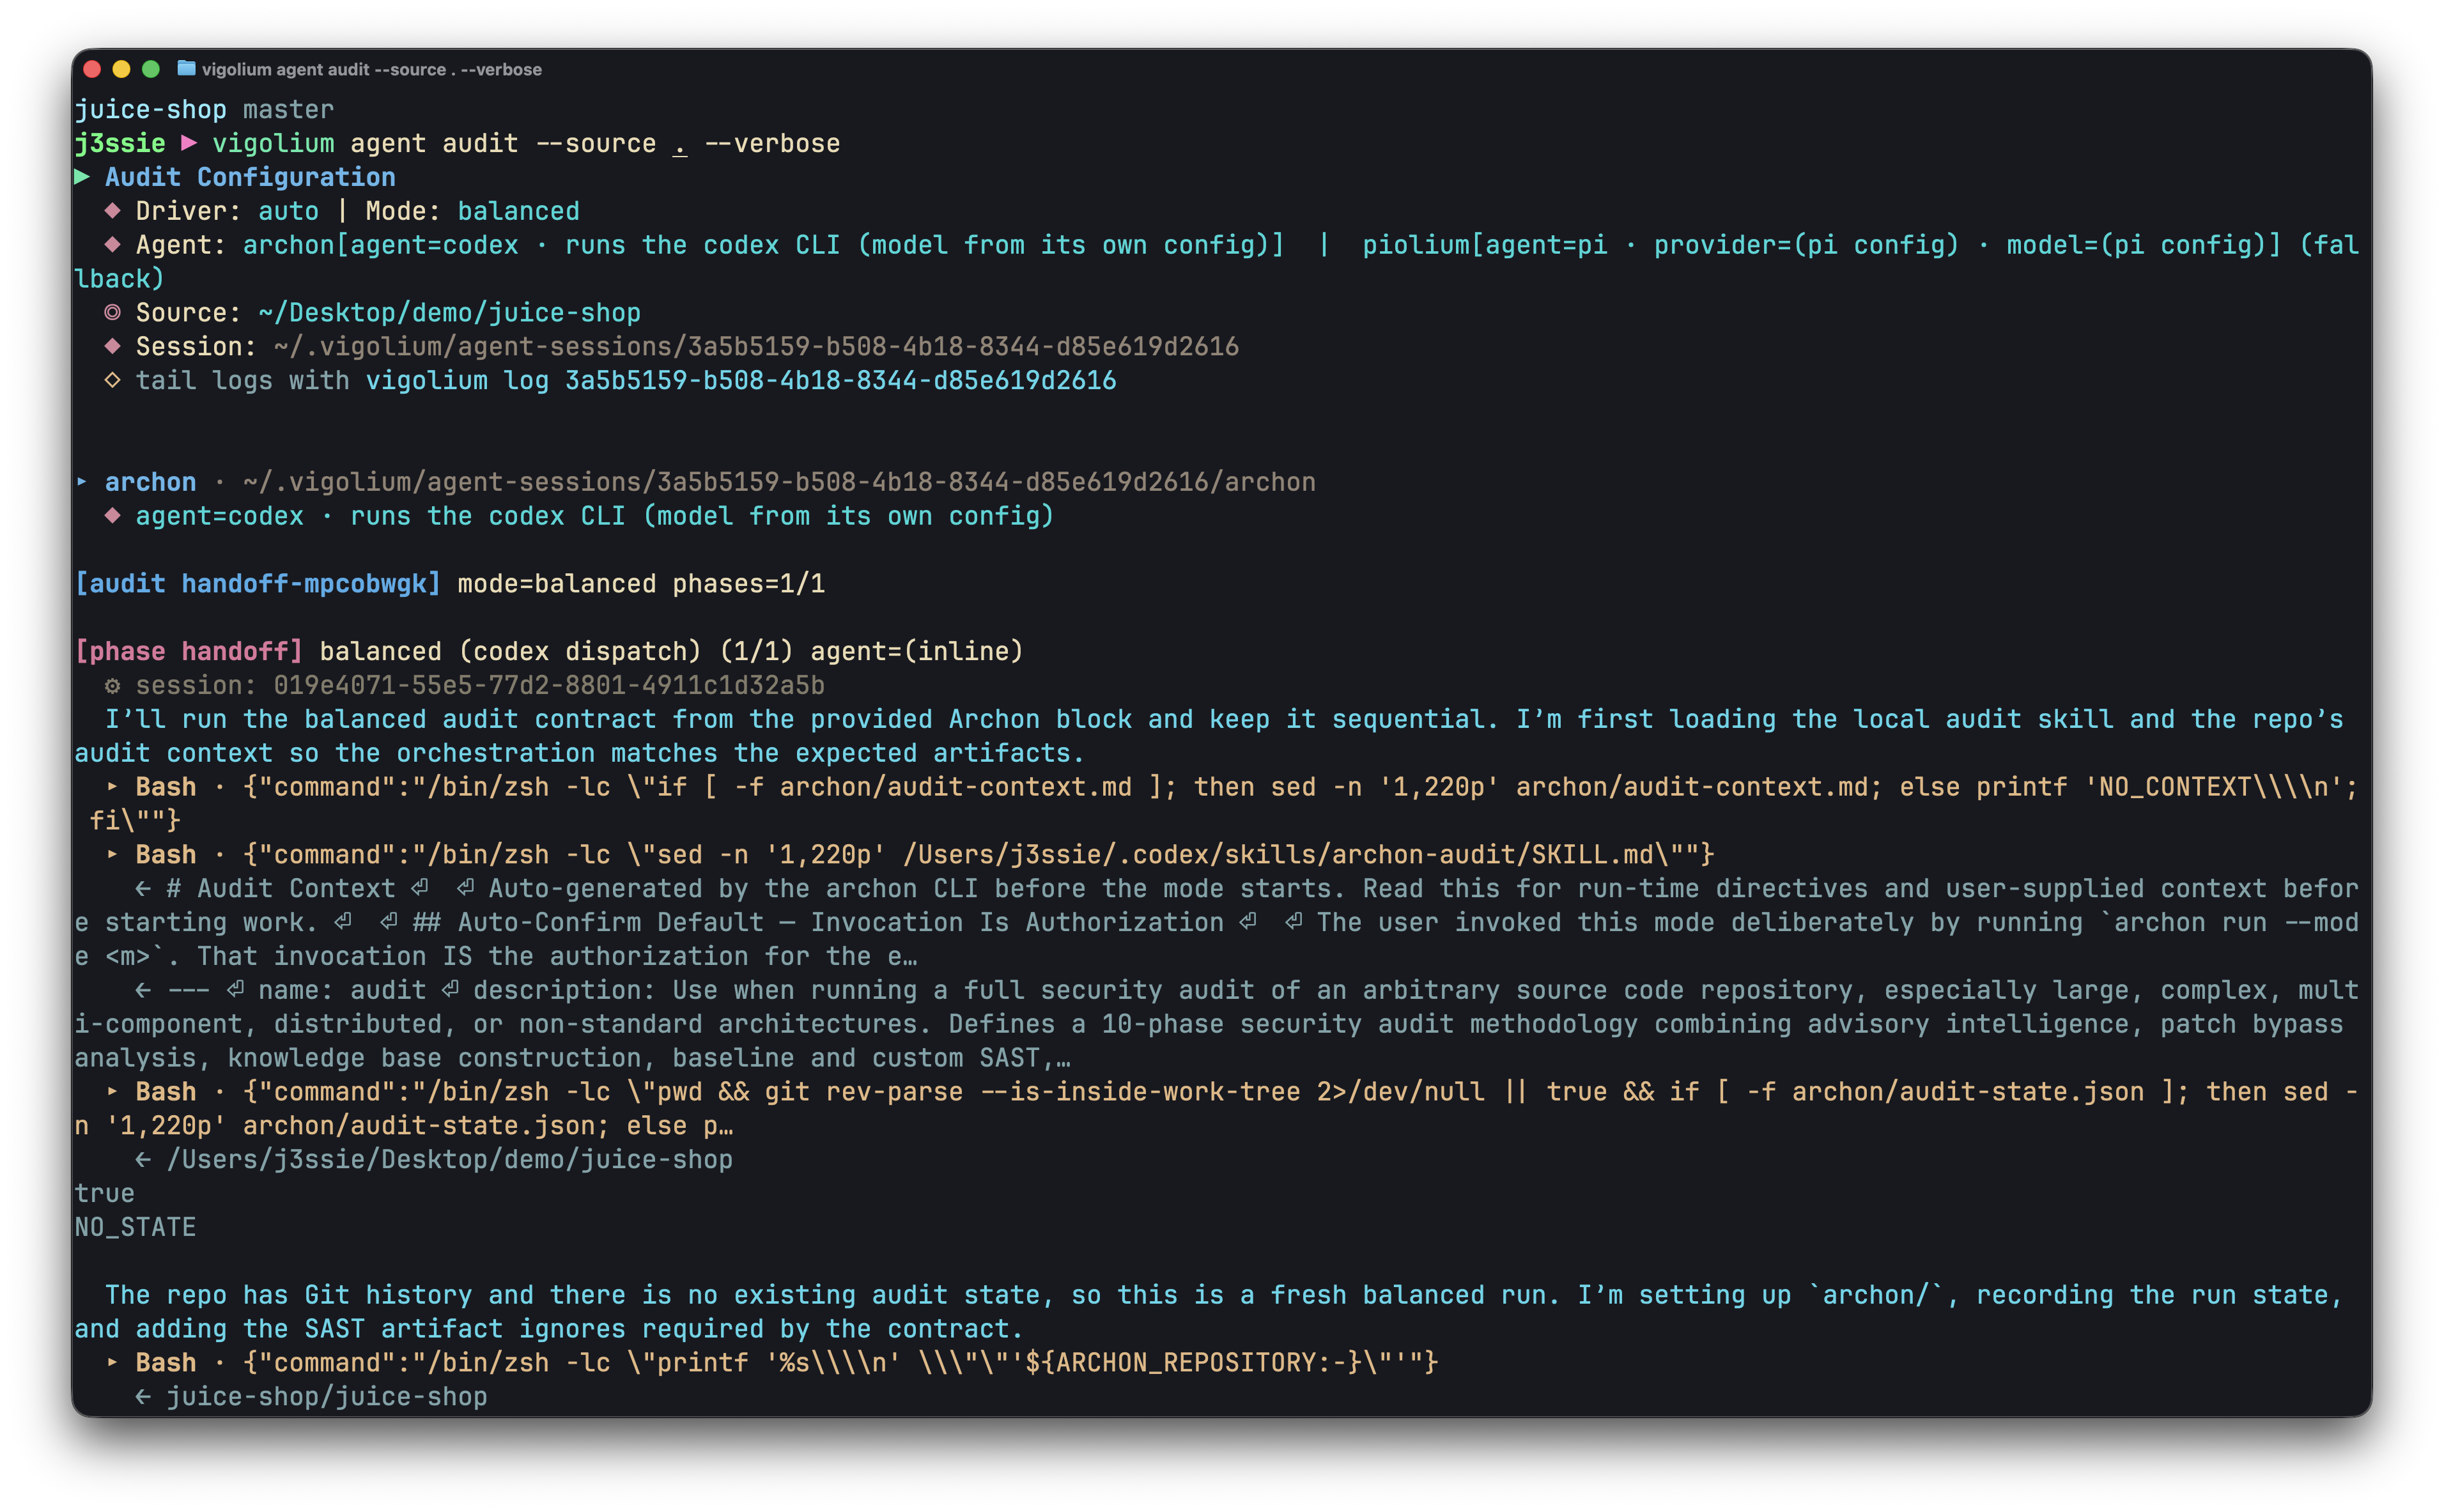 |
Sponsor
Grazie a Daytona per aver sponsorizzato l'infrastruttura sandbox
Funzionalità principali
Scansione nativa
- 335 moduli di scansione: 216 attivi (fuzzing) + 119 passivi (pattern matching), che coprono l'OWASP Top 10 e oltre
- Test out-of-band (OAST): XSS/SSRF/command injection ciechi tramite callback interactsh con correlazione automatica dei payload
- Mutazione consapevole del valore: classifica i parametri per tipo semantico (integer, UUID, JWT, email) e li muta in base all'intento
- Pipeline multifase: harvesting esterno, content discovery (Deparos), spidering browser/SPA (Spitolas) e audit, controllati da preset di strategia e profili di scansione
- Input flessibili: URL, OpenAPI/Swagger, Postman, Burp Suite, cURL, Nuclei JSONL
- Autenticazione multi-sessione: sessioni inline, file di sessione o configurazioni di autenticazione complete con flussi di login, estrazione dei token e test IDOR/BOLA
- Estensioni JavaScript: moduli e hook personalizzati tramite motore JS integrato con API HTTP consapevoli della sessione
- Scalabile e rendicontabile: pool di worker concorrenti con rate limiting per host, coda ibrida in-memory/disk/Redis e report HTML autonomi
Scansione agentica
- Runtime olium in-process: ogni modalità agente gira sul motore nativo Go
pkg/olium: loop a turni, registro di tool integrati, supporto alle skill e driver di provider collegabili (nessun pool di SDK in subprocess) - Autopilot: l'agente scopre autonomamente gli endpoint, esegue scansioni e classifica i risultati, con pipeline multi-specialista opzionale e ripresa della sessione
- Swarm: l'agente master seleziona i moduli, genera estensioni di attacco JS personalizzate, esegue code audit + SAST, esegue le scansioni e classifica i risultati; mirato o a scope completo (
--discover), con--diff/--last-commitsper esecuzioni focalizzate sulle modifiche - Driver di source-audit:
audit,pioliume il dispatcher unificatoauditeseguono audit del codice sorgente in foreground condividendo lo stesso schema dei risultati e il tagging del DB - Modalità query: prompt singoli per code review, scoperta degli endpoint e rilevamento di secret
- Provider collegabili (rilevati automaticamente; imposta
agent.olium.providerper scegliere):openai-compatible,openai-codex-oauth,openai-api-key,openai-responses,anthropic-api-key,anthropic-oauth,anthropic-cli,anthropic-compatible,anthropic-vertex,google-vertex. Le stesse modalità sono esposte tramite la REST API con streaming SSE e un endpoint chat compatibile con OpenAI
Avvio rapido: scansione nativa
# Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com

# Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep

# Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error

# Scan from an OpenAPI spec
vigolium scan -i openapi.yaml -I openapi -t https://api.example.com

# Pipe URLs from stdin
cat urls.txt | vigolium scan

# Run a single phase directly
vigolium run discovery -t https://example.com