

Apkx-Hunter v2.5.1
Framework di analisi statica per Android basato su C per decompilazione, rilevamento di segreti, scoperta di endpoint, analisi dei permessi e scansione di librerie native con classificazione dei segreti assistita da ML.
APKX-Hunter v2.7.2 — Pacchetto Debian 

APKX-Hunter è un framework open-source per l'analisi statica di Android, scritto interamente in C, progettato specificamente per valutazioni di sicurezza Android, reverse engineering, analisi malware, scansione di conformità OWASP MASVS, bug bounty hunting e penetration testing.
Il framework supporta sia l'analisi di singole applicazioni che l'analisi su larga scala di applicazioni Android, estraendo e analizzando automaticamente i formati di pacchetti Android supportati, inclusi archivi APK, APKS, APKM, XAPK e ZIP. Grazie alla Scansione Multi-APK Ricorsiva e alla Modalità Batch Silenziosa, APKX-Hunter è progettato per elaborare in modo efficiente grandi collezioni di applicazioni Android, producendo risultati puliti, organizzati e utilizzabili.
APKX-Hunter combina molteplici tecniche di analisi statica — inclusa decompilazione, analisi di AndroidManifest, analisi dei permessi, rilevamento di componenti esportati, scoperta di endpoint, rilevamento di segreti hardcoded, scoperta di configurazioni cloud, rilevamento di librerie native e controlli di sicurezza OWASP MASVS — per scoprire informazioni rilevanti per la sicurezza all'interno delle applicazioni Android.
APKX-Hunter integra inoltre un motore leggero di classificazione dei segreti basato su Machine Learning, scritto interamente in C, che classifica automaticamente i segreti rilevati in base a confidenza e gravità, aiutando i ricercatori di sicurezza a dare priorità ai risultati di alto valore, ridurre i falsi positivi e accelerare il triage delle vulnerabilità.
Al termine di ogni scansione, APKX-Hunter genera statistiche dettagliate, inclusi il numero di APK scansionati, file analizzati, segreti rilevati, pattern rilevati e risultati MASVS, fornendo ai ricercatori una panoramica completa dell'intera valutazione di sicurezza.
- GitHub: https://github.com/SyscallX-18113/Apkx-Hunter
- Sviluppato da: SyscallX-18113
- Versione: v2.7.2
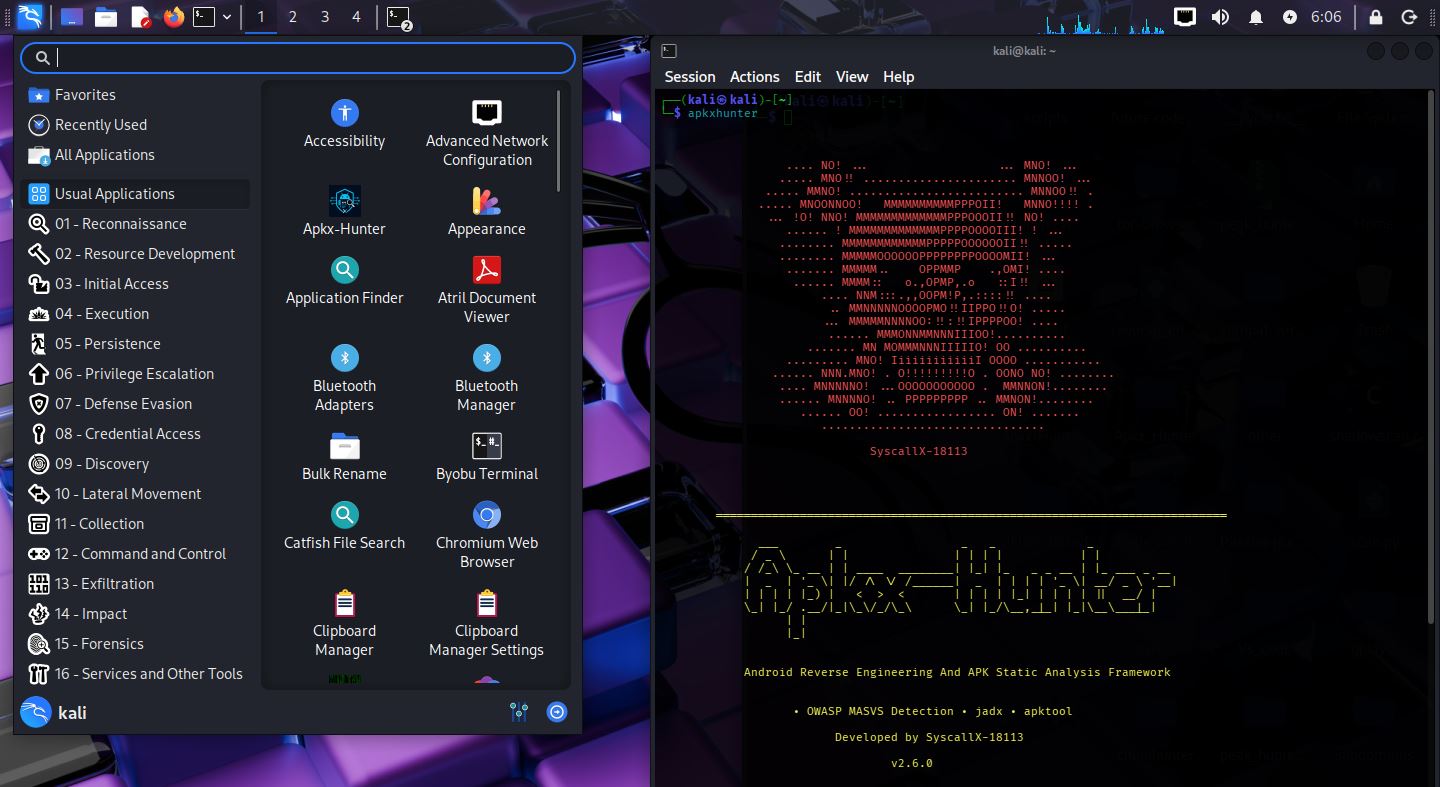
Supporto Scansione OWASP MASVS
Apkx-Hunter ora include la scansione di sicurezza OWASP MASVS con 15 categorie e 166 pattern di rilevamento:
| # | Categoria | Pattern |
|---|---|---|
| 1 | Crittografia Debole | 28 |
| 2 | Certificate Pinning | 13 |
| 3 | Rilevamento Root | 20 |
| 4 | Anti Debugging | 9 |
| 5 | Anti Tamper | 3 |
| 6 | SharedPreferences | 8 |
| 7 | SQLite | 9 |
| 8 | Archiviazione Esterna | 11 |
| 9 | Caricamento Dinamico del Codice | 10 |
| 10 | Reflection | 9 |
| 11 | Esecuzione di Comandi Runtime | 9 |
| 12 | Sicurezza WebView | 13 |
| 13 | Sicurezza di Rete | 10 |
| 14 | Validazione SSL | 10 |
| 15 | Caricamento Librerie Native | 9 |
| TOTALE | 166 |
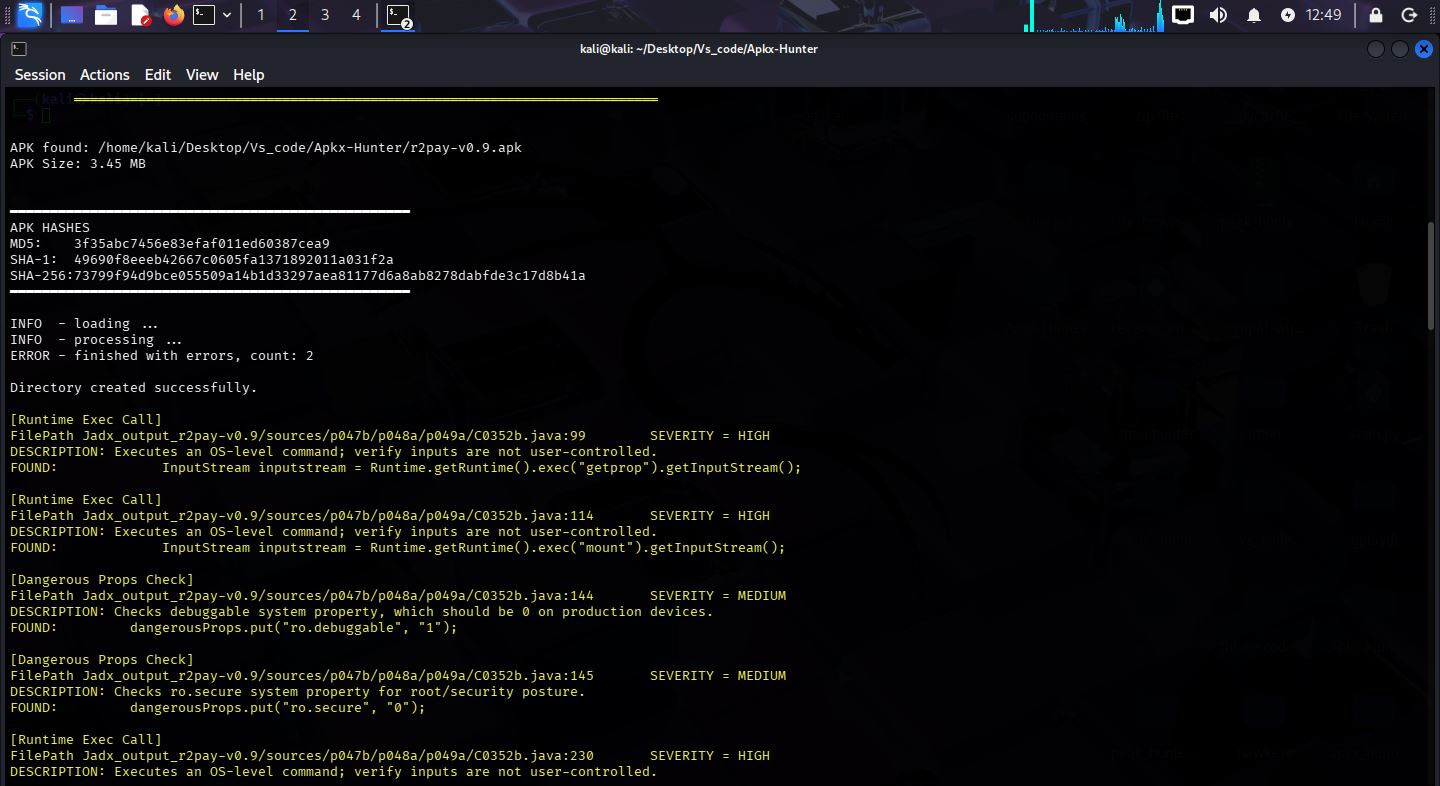
Validazione OWASP
APKXHunter è stato testato contro l'applicazione OWASP UnCrackable Level 4. La scansione ha identificato con successo molteplici risultati di sicurezza, dimostrando l'efficacia del suo motore di scansione OWASP MASVS e delle capacità di analisi statica Android.
Caratteristiche
- Integrazione Linux & Debian — Pacchetto Debian nativo (.deb), installazione a livello di sistema, launcher applicativo desktop, integrazione nel menu applicazioni, icona applicativa personalizzata, installazione automatica degli asset del framework, gestore di dipendenze integrato (--install-dependencies)
- Supporto OWASP MASVS — Apkx-Hunter ora include una scansione di sicurezza OWASP MASVS completa con 14+ categorie e 160+ pattern di rilevamento:
- Decompilazione JADX — Modalità di decompilazione rapida e profonda
- Decompilazione APKTool — Decompilazione e scansione completa basata su APKTool
- Estrazione Archivi — Supporto per formati APK, APKM, APKS, XAPK e ZIP
- Scansione Cartelle Decompilate — Scansiona qualsiasi directory sorgente JADX già decompilata
- Scansione Cartelle APKTool — Scansiona qualsiasi directory APKTool già decompilata
- Rilevamento Segreti — Scopri chiavi API, token, password e segreti incorporati
- Scoperta Endpoint — Identifica URL, endpoint e pattern rilevanti per la sicurezza
- Analisi Permessi Android — Analizza permessi e activity esportate
- Rilevamento Librerie Native (.so) — Rileva librerie native incluse nell'app
- Generazione Inventario File — Genera un report completo dell'inventario dei file
- Classificazione Segreti basata su Machine Learning (Caratteristica in evidenza) — Punteggio di confidenza assistito da ML per i segreti rilevati, per accelerare il triage e ridurre i falsi positivi nella ricerca dei segreti
- Scansione Multi-APK Ricorsiva — Scansiona automaticamente più APK in modo ricorsivo per l'analisi su larga scala di applicazioni Android
- Estrazione Automatica dei Pacchetti — Estrae e analizza automaticamente APK da formati di pacchetto APKS, APKM, XAPK e ZIP
- Modalità Batch Silenziosa — Output terminale più pulito durante scansioni su larga scala, preservando i risultati dell'analisi
- Statistiche di Fine Scansione — Visualizza un riepilogo dettagliato della scansione, inclusi APK scansionati, file analizzati, segreti rilevati, pattern rilevati e risultati MASVS
- Interfaccia a Riga di Comando Migliorata — Parsing degli argomenti migliorato, validazione degli input e segnalazione errori user-friendly
- Stabilità del Framework Migliorata — Gestione errori, gestione memoria e affidabilità complessiva del framework migliorate
Modello di Machine Learning
APKXHunter utilizza un classificatore di machine learning offline. model.bin contiene solo pesi numerici addestrati utilizzati per calcolare il punteggio di confidenza dei segreti rilevati.
NON è eseguibile.
Non contiene codice.
Viene caricato solo come dati binari.
- Inferenza ML Offline — Tutta l'inferenza del modello viene eseguita localmente, senza API cloud o connessione internet richiesta
- Punteggio di Probabilità di Confidenza — Ogni segreto rilevato riceve una probabilità di confidenza dal modello addestrato
Statistiche del Progetto
- Linguaggio: C
- Codebase: 5.800+ righe
- Architettura: Modulare
- Piattaforma: Linux
Supporto Piattaforme
- Linux (Supportato)
- Windows (Non Supportato)
- macOS (Non Supportato)
Prestazioni
I seguenti risultati si basano su test eseguiti durante lo sviluppo.
| Metrica | Valore Testato |
|---|---|
| Sistema Operativo | Kali Linux |
| RAM Utilizzata per i Test | 8 GB |
| CPU | Intel Core i3-2120 |
| APK più grande decompilato o scansionato con successo | 85 MB |
| Tempo Medio di Decompilazione | ~50 - 60 secondi |
Requisiti di Sistema
Minimi:
- Linux
- 4 GB di RAM
- JADX
- APKTool
- unzip
Consigliati:
- Linux
- 8 GB di RAM o superiore
- CPU quad-core
- Archiviazione SSD
Classificazione Segreti ML
APKXHunter integra un motore leggero di classificazione dei segreti basato su Machine Learning, scritto interamente in C, come parte del suo flusso di lavoro di rilevamento dei segreti. Si tratta di un modello statistico di Machine Learning — non un Large Language Model, ChatGPT, Intelligenza Artificiale Generativa o sistema di Deep Learning.