Apkx-Hunter v2.5.0
Framework di analisi statica Android basato su C per decompilazione, rilevamento di segreti, scoperta di endpoint, analisi delle autorizzazioni e scansione di librerie native con classificazione dei segreti assistita da ML.
APKX-Hunter v3.0.0 -- Pacchetto Debian 
APKX-Hunter a Black Hat Arsenal Europe 2026
Visualizza APKX-Hunter su Black Hat Europe Arsenal
APKX-Hunter è un Framework di Analisi Statica Android open-source scritto interamente in C, progettato specificamente per valutazioni di sicurezza Android, reverse engineering, analisi di malware, scansione di conformità OWASP MASVS, bug bounty hunting, test di APK e penetration testing.
Il framework supporta sia l'analisi di singole applicazioni che l'analisi su larga scala di applicazioni Android, estraendo e analizzando automaticamente i formati di pacchetto Android supportati, inclusi archivi APK, APKS, APKM, XAPK e ZIP. Con la Scansione Ricorsiva Multi-APK, la Modalità Batch Silenziosa e l'output di scansione organizzato, APKX-Hunter è progettato per elaborare in modo efficiente sia singole applicazioni che grandi collezioni di applicazioni Android, producendo risultati puliti, strutturati e utilizzabili.
APKX-Hunter combina molteplici tecniche di analisi statica—tra cui decompilazione, analisi dell'AndroidManifest, analisi dei permessi, rilevamento di componenti esportati, scoperta di endpoint, rilevamento di segreti hardcoded, scoperta di configurazioni cloud, rilevamento di librerie native e controlli di sicurezza OWASP MASVS—per scoprire informazioni rilevanti per la sicurezza all'interno delle applicazioni Android.
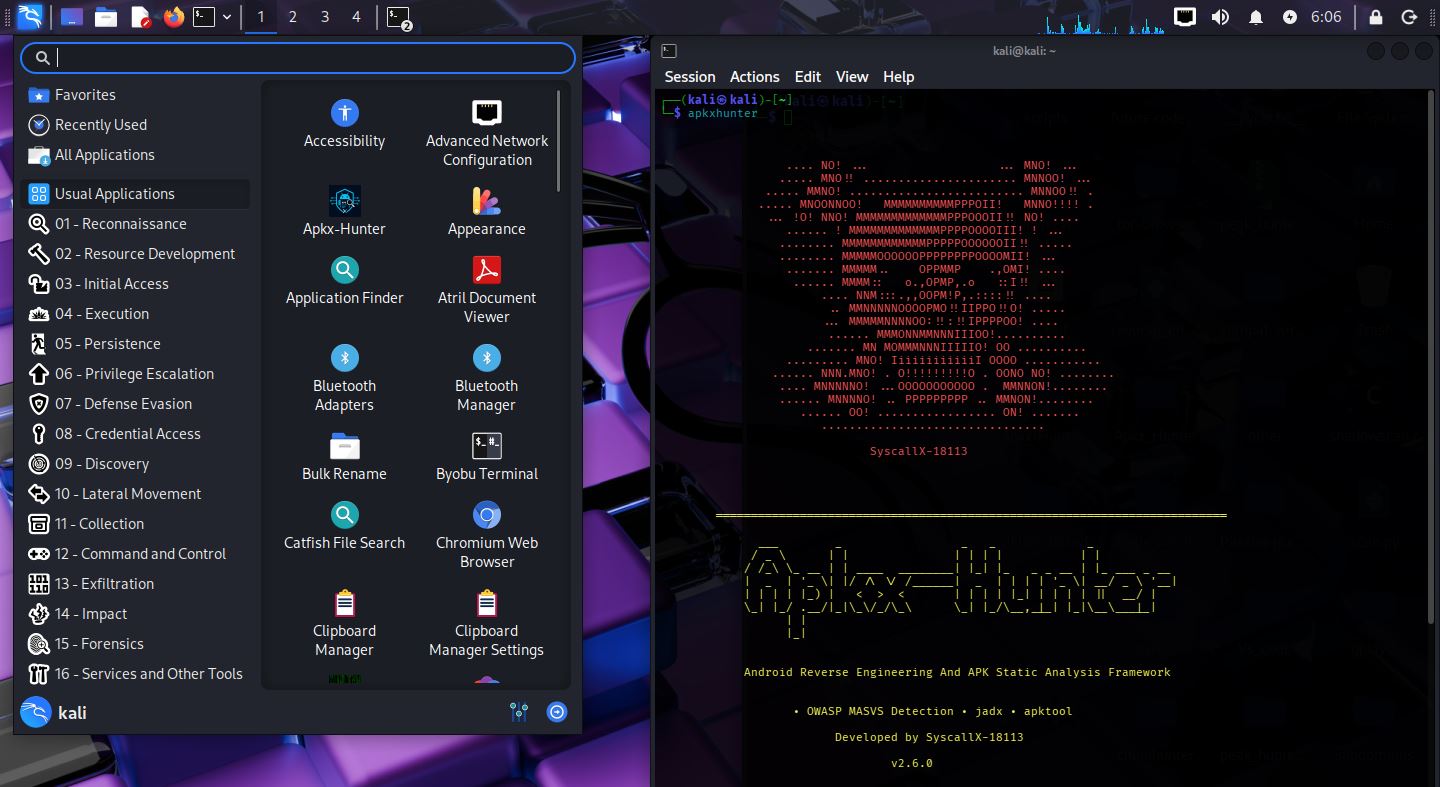
APKX-Hunter fornisce inoltre una shell a riga di comando interattiva integrata, offrendo ai ricercatori un'interfaccia dedicata al framework per eseguire operazioni di analisi, configurare modalità di scansione, navigare i flussi di lavoro del progetto e interagire con APKX-Hunter direttamente dal terminale. Le funzionalità della shell includono cronologia dei comandi, gestione interattiva dei comandi, controlli di scansione e comandi a livello di framework progettati per rendere i flussi di lavoro di analisi ripetuti più rapidi ed efficienti.
Il framework include un Motore di Ricerca e Investigazione del Codice per analizzare il codice sorgente decompilato ed estratto dell'applicazione. I ricercatori possono cercare ricorsivamente nelle directory del progetto specifici pattern di codice o stringhe. Ciò rende più semplice investigare implementazioni sospette, tracciare funzionalità sensibili alla sicurezza, identificare pattern vulnerabili e navigare rapidamente in grandi basi di codice decompilato.
APKX-Hunter integra inoltre un leggero Motore di Classificazione dei Segreti basato su Machine Learning, scritto interamente in C, che classifica automaticamente i segreti rilevati per confidenza e gravità. Questo aiuta a ridurre i falsi positivi e ad accelerare la triage delle vulnerabilità.
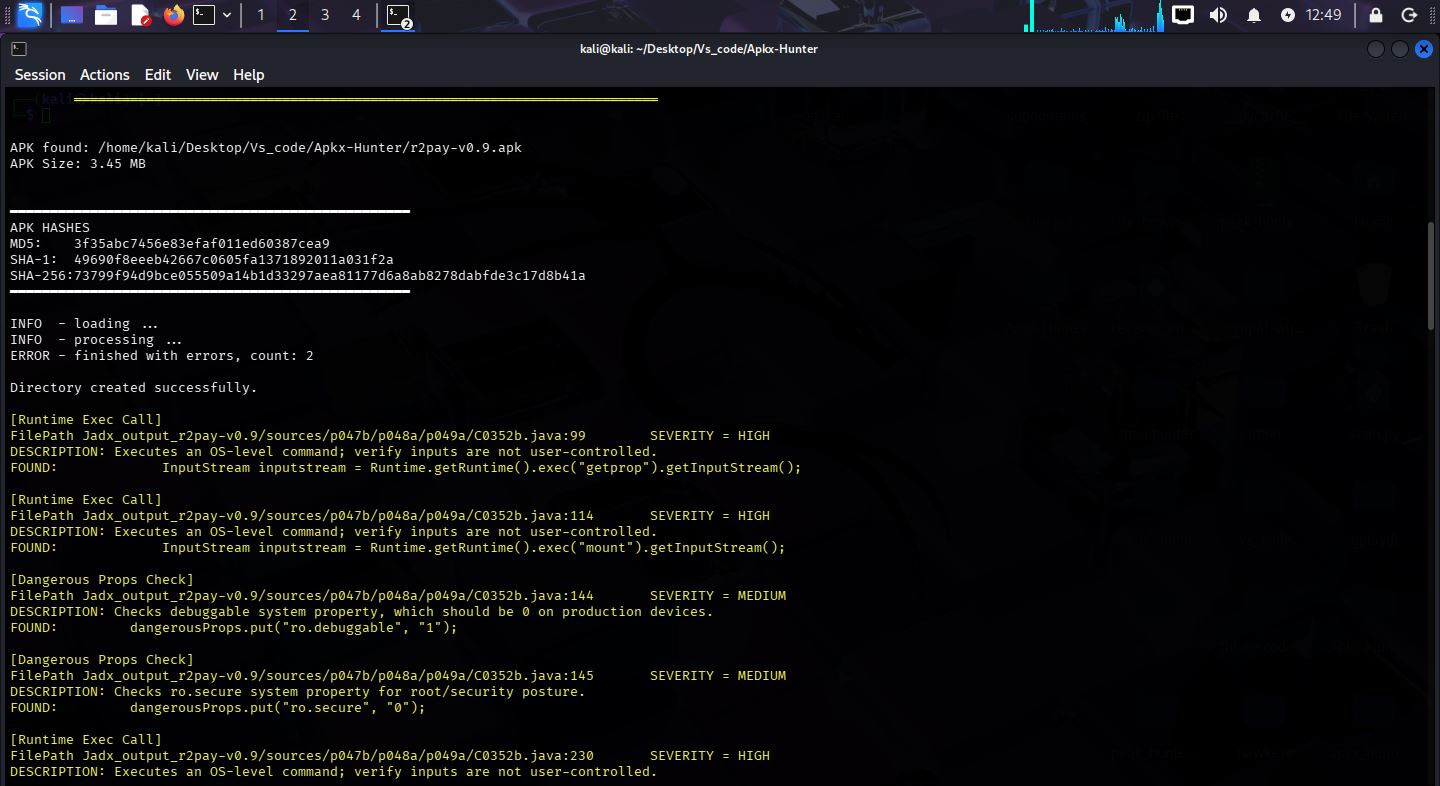
Il framework genera file di output organizzati e strutturati durante tutto il processo di analisi, separando i risultati rilevanti e i risultati di sicurezza in categorie chiare per facilitare l'investigazione, il reporting e ulteriori analisi. Al termine di ogni scansione, APKX-Hunter genera statistiche di scansione dettagliate, tra cui il numero di APK scansionati, file analizzati, segreti rilevati, pattern rilevati e risultati MASVS, fornendo ai ricercatori una panoramica completa dell'intera valutazione di sicurezza.
APKX-Hunter è progettato come un flusso di lavoro completo di analisi statica Android—dall'estrazione dell'applicazione e scoperta automatizzata fino all'investigazione manuale del codice e alla triage di sicurezza.
- GitHub: https://github.com/SyscallX-18113/Apkx-Hunter
- Sviluppato da: SyscallX-18113
- Versione: v3.0.0
Supporto alla Scansione OWASP MASVS
Apkx-Hunter ora include la scansione di sicurezza OWASP MASVS con 15 categorie e 100 pattern di rilevamento:
| # | Categoria | Pattern |
|---|---|---|
| 1 | Crittografia debole | 18 |
| 2 | Certificate Pinning | 6 |
| 3 | Rilevamento Root | 7 |
| 4 | Anti Debugging | 6 |
| 5 | Anti Tamper | 4 |
| 6 | SharedPreferences | 9 |
| 7 | SQLite | 3 |
| 8 | Archiviazione esterna | 5 |
| 9 | Caricamento dinamico di codice | 3 |
| 10 | Reflection | 2 |
| 11 | Esecuzione di comandi a runtime | 4 |
| 12 | Sicurezza WebView | 14 |
| 13 | Sicurezza di rete | 10 |
| 14 | Validazione SSL | 5 |
| 15 | Caricamento di librerie native | 4 |
| TOTALE | 100 |
Validazione OWASP
APKXHunter è stato testato contro l'applicazione OWASP UnCrackable Level 4. La scansione ha identificato con successo molteplici risultati di sicurezza, dimostrando l'efficacia del suo motore di scansione OWASP MASVS e delle sue capacità di analisi statica Android.