

semgrep v1.175.0
Analisi statica leggera per molti linguaggi. Trova varianti di bug con pattern che assomigliano a codice sorgente.

Scansione del codice a velocità folle.




Semgrep è uno strumento di analisi statica open-source e veloce che cerca nel codice, trova bug e applica guardrail di sicurezza e standard di codifica. Semgrep supporta oltre 30 linguaggi e può essere eseguito in un IDE, come controllo pre-commit e come parte dei flussi di lavoro CI/CD.
Semgrep è il grep semantico per il codice. Mentre eseguire grep "2" corrisponderebbe solo alla stringa esatta 2, Semgrep troverebbe x = 1; y = x + 1 durante la ricerca di 2. Le regole di Semgrep assomigliano al codice che già scrivi; niente alberi sintattici astratti, lotta con le regex o DSL dolorose.
Nota che in contesti di sicurezza, Semgrep Community Edition mancherà molti veri positivi poiché può analizzare il codice solo entro i confini di una singola funzione o file. Se vuoi usare Semgrep per scopi di sicurezza (SAST, SCA o scansione di segreti), la Semgrep AppSec Platform è fortemente raccomandata poiché aggiunge le seguenti capacità critiche:
- Capacità di analisi core migliorate (cross-file, cross-function, raggiungibilità del flusso di dati) che riducono notevolmente i falsi positivi del 25% e aumentano i veri positivi rilevati del 250%
- Post-elaborazione contestuale dei risultati con Semgrep Assistant (AI) per ridurre ulteriormente il rumore di ~20%. Inoltre, Assistant arricchisce i risultati con indicazioni di remediation personalizzate e passo-passo che gli esseri umani trovano attuabili oltre l'80% delle volte.
- Policy personalizzabili e integrazione senza soluzione di continuità nei flussi di lavoro degli sviluppatori, offrendo ai team di sicurezza un controllo granulare su dove, quando e come i diversi risultati vengono presentati agli sviluppatori (IDE, commento PR, ecc.)
La Semgrep AppSec Platform funziona out-of-the-box con oltre 20000 regole proprietarie per SAST, SCA e secrets. Le regole Pro sono scritte e mantenute dal team di ricerca sulla sicurezza di Semgrep e sono altamente accurate, il che significa che i team AppSec possono portare le segnalazioni direttamente agli sviluppatori con fiducia, senza rallentarli.
Semgrep analizza il codice localmente sul tuo computer o nel tuo ambiente di build: per impostazione predefinita, il codice non viene mai caricato. Inizia →.
Linguaggi supportati
Semgrep Code supporta oltre 30 linguaggi, tra cui:
Apex · Bash · C · C++ · C# · Clojure · Dart · Dockerfile · Elixir · HTML · Go · Java · JavaScript · JSX · JSON · Julia · Jsonnet · Kotlin · Lisp · Lua · OCaml · PHP · Python · R · Ruby · Rust · Scala · Scheme · Solidity · Swift · Terraform · TypeScript · TSX · YAML · XML · Generico (ERB, Jinja, ecc.)
Semgrep Supply Chain supporta 12 linguaggi su 15 package manager, tra cui:
C# (NuGet) · Dart (Pub) · Go (moduli Go, go mod) · Java (Gradle, Maven) · Javascript/Typescript (npm, Yarn, Yarn 2, Yarn 3, pnpm) · Kotlin (Gradle, Maven) · PHP (Composer) · Python (pip, pip-tool, Pipenv, Poetry) · Ruby (RubyGems) · Rust (Cargo) · Scala (Maven) · Swift (SwiftPM)
Per maggiori informazioni, consulta Linguaggi supportati.
Per iniziare 🚀
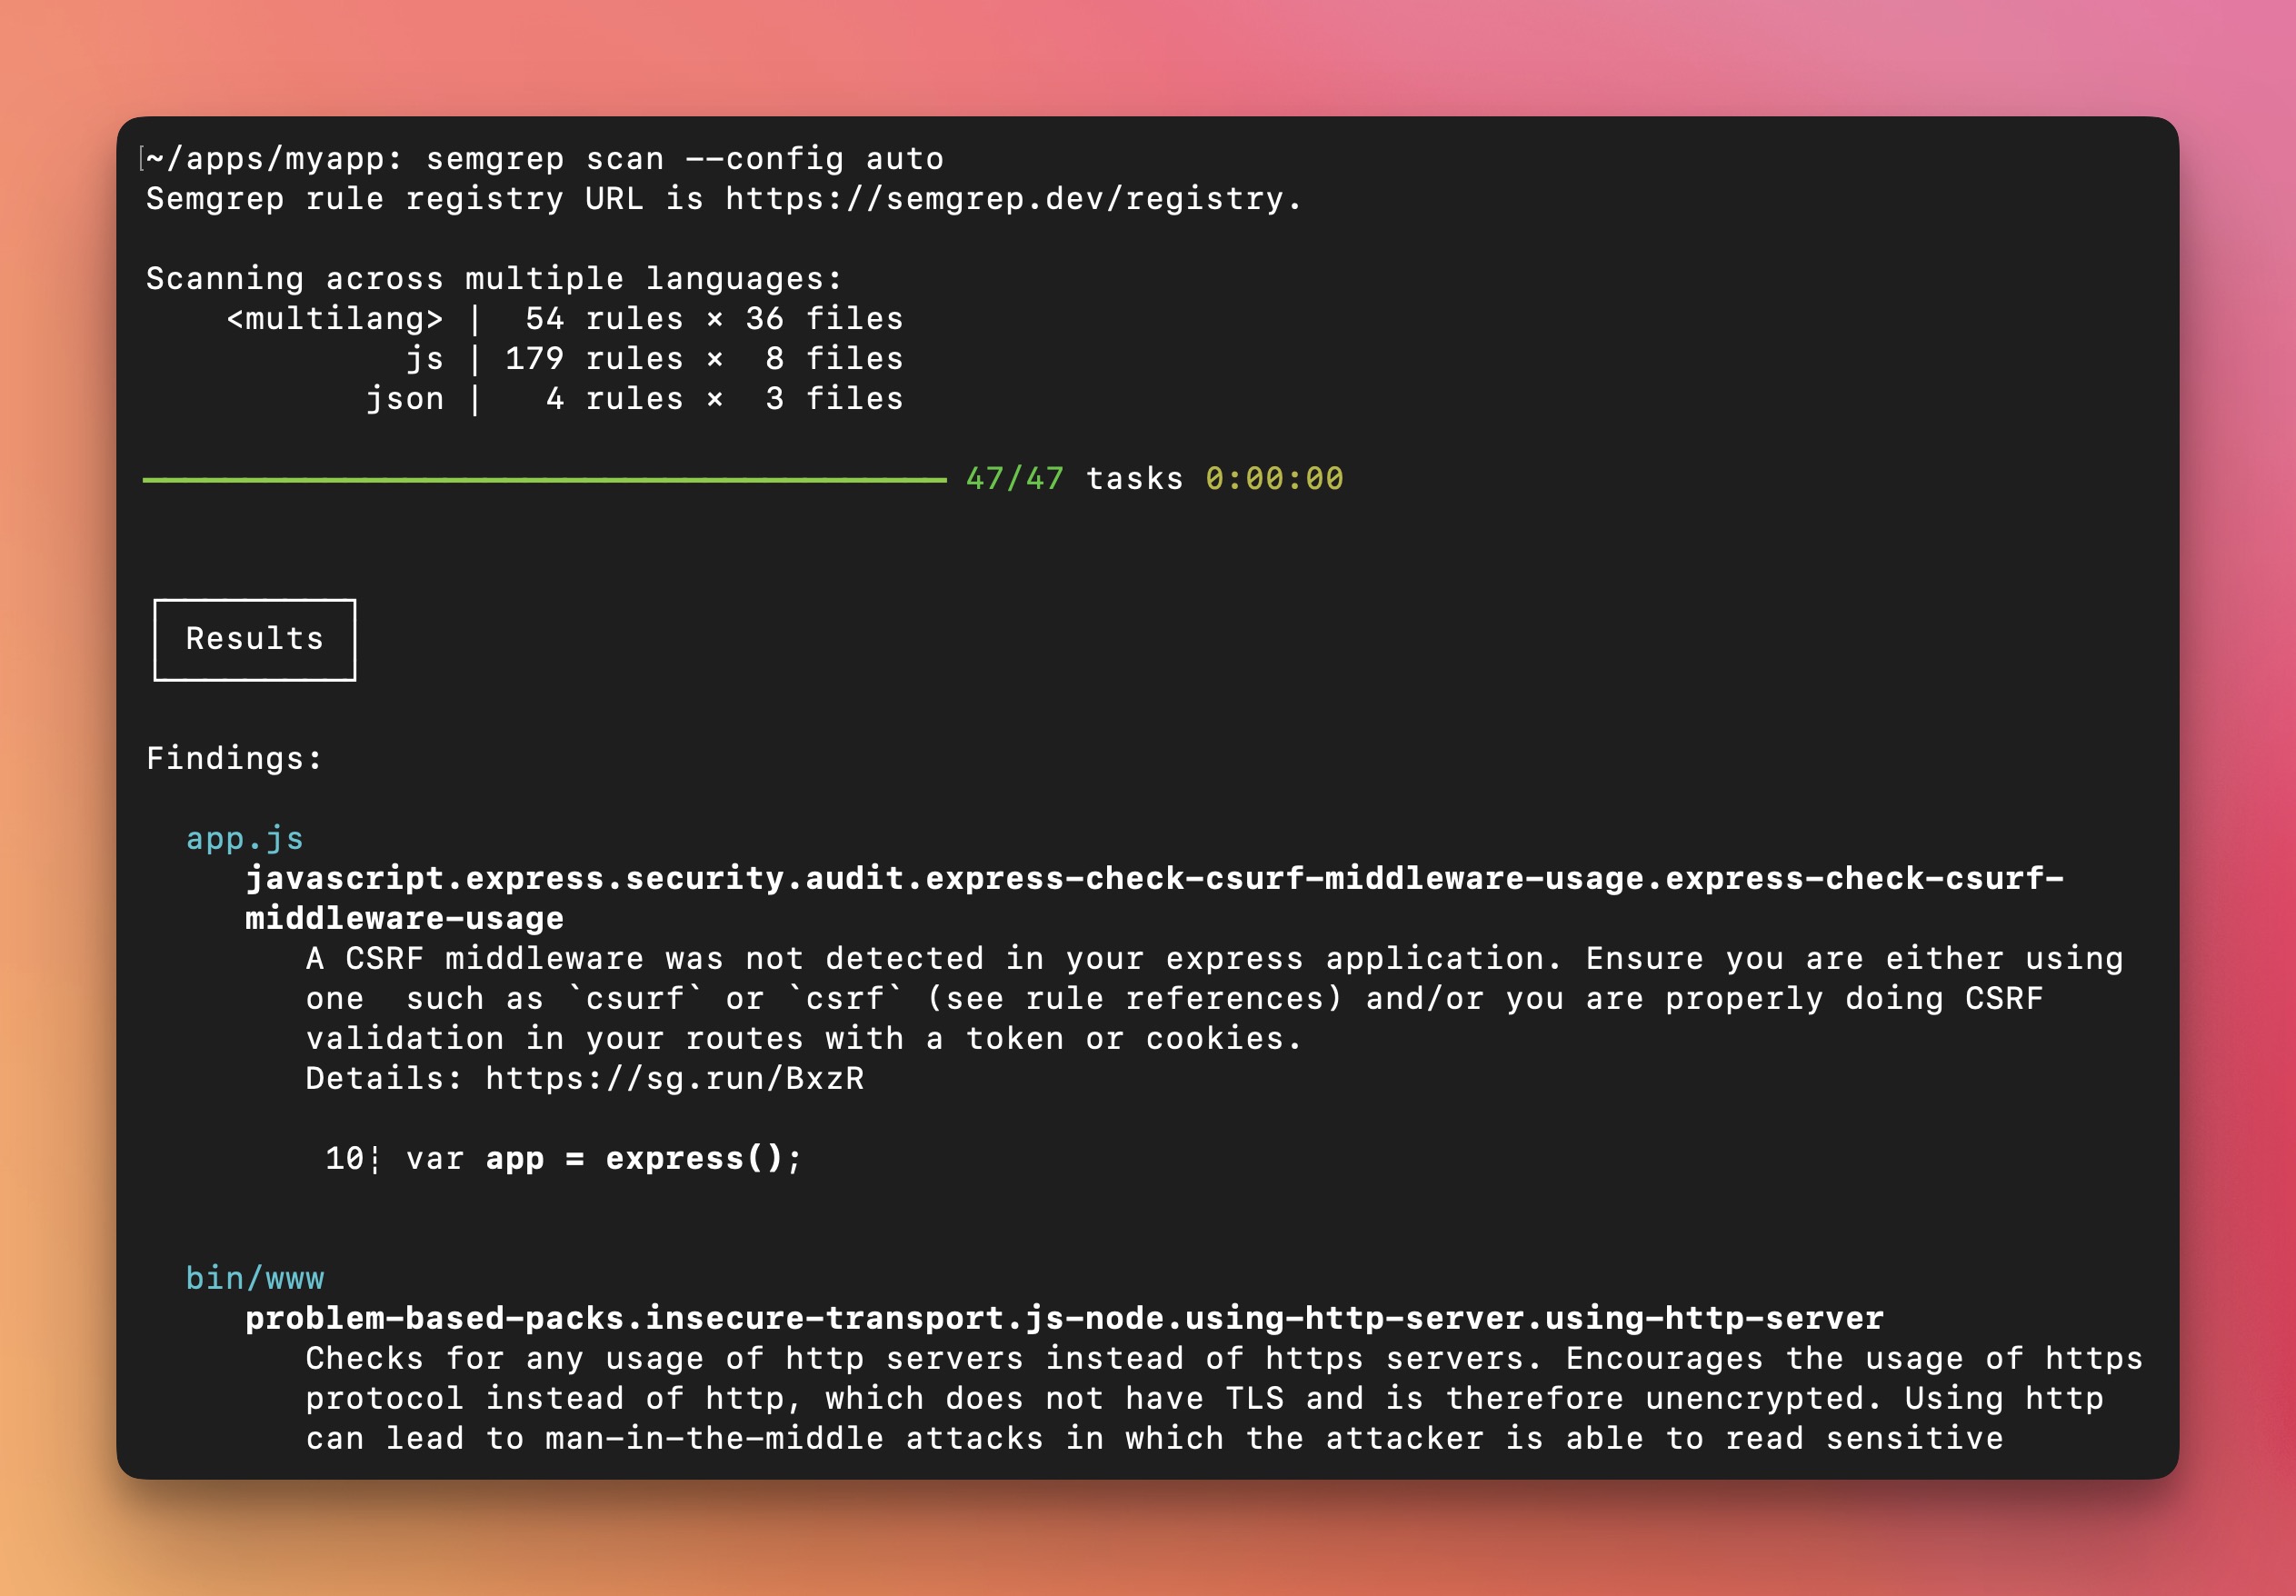
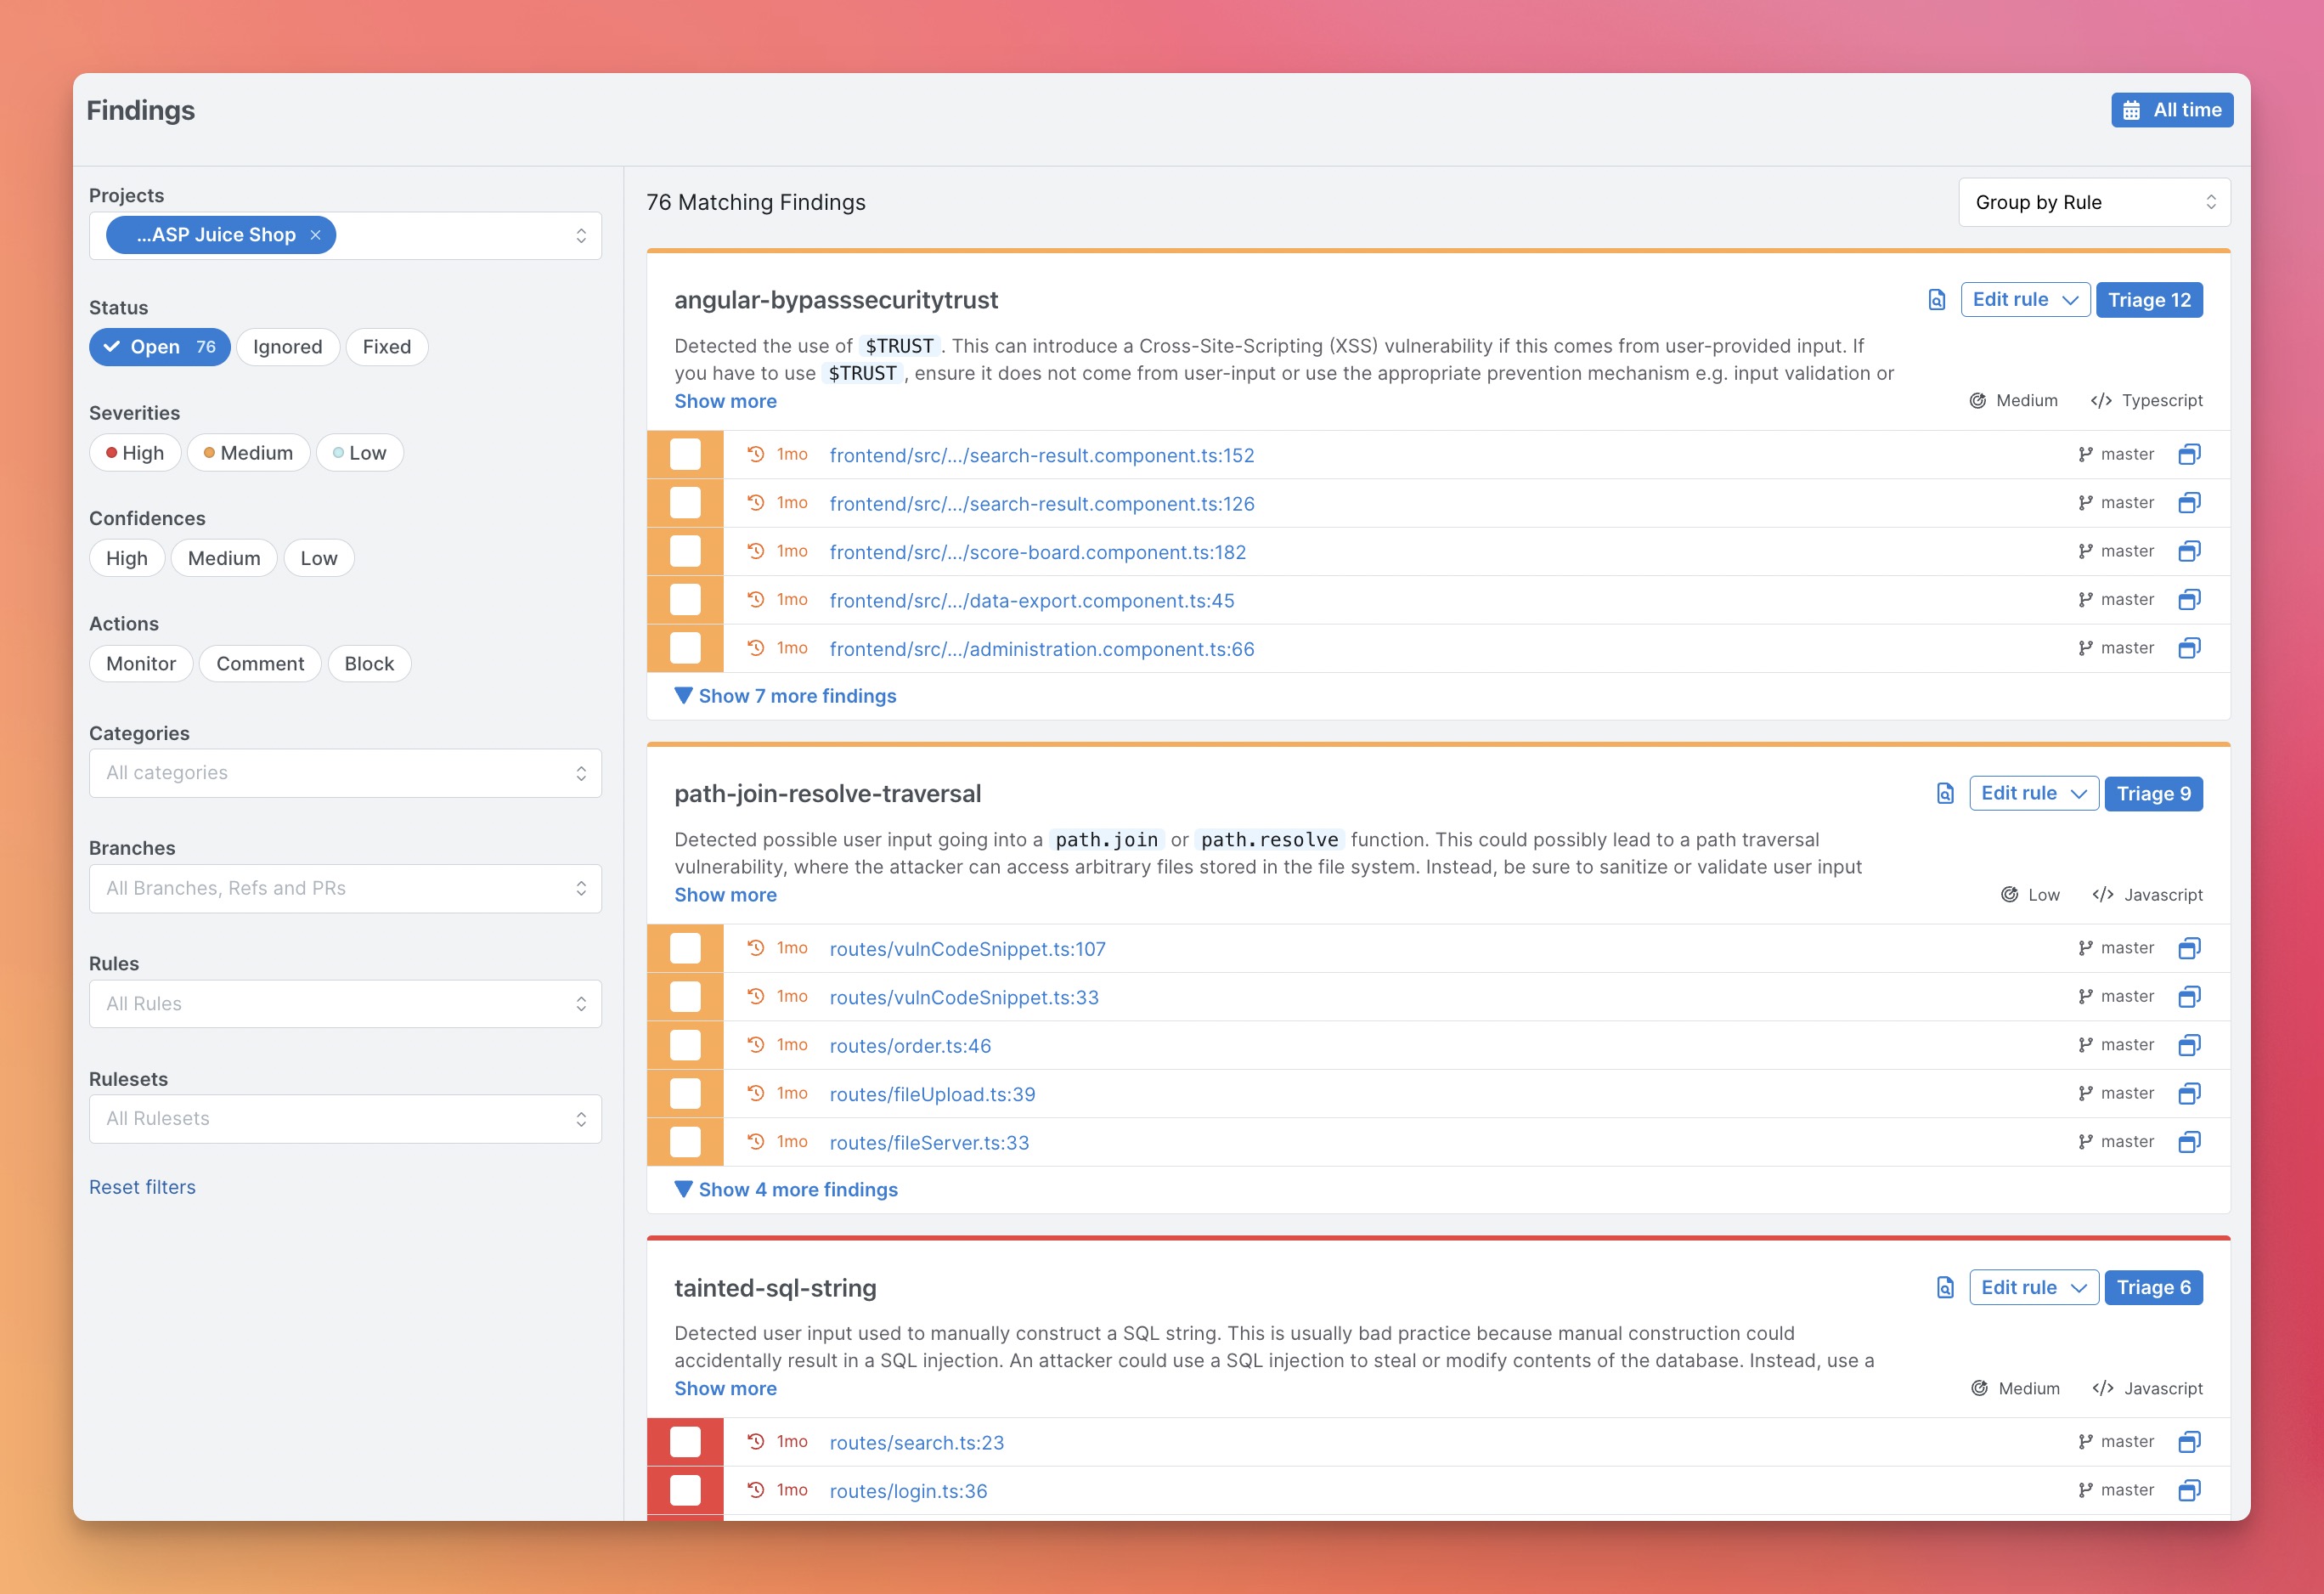
Per i nuovi utenti, consigliamo di iniziare con la Semgrep AppSec Platform perché offre un'interfaccia visiva, un progetto demo, flussi di lavoro per la triage e l'esplorazione dei risultati, e rende rapida la configurazione in CI/CD. Le scansioni restano locali e il codice non viene caricato. In alternativa, puoi anche iniziare con la CLI e navigare l'output del terminale per eseguire ricerche una tantum.
Opzione 1: Per iniziare dalla Semgrep Appsec Platform (Consigliato)
-
Registrati su semgrep.dev
-
Esplora i risultati della demo per scoprire come funziona Semgrep
-
Scansiona il tuo progetto navigando su
Projects > Scan New Project > Run scan in CI -
Seleziona il tuo sistema di controllo versione e segui i passaggi di onboarding per aggiungere il tuo progetto. Dopo questa configurazione, Semgrep scansionerà il tuo progetto dopo ogni pull request.
-
[Opzionale] Se vuoi eseguire Semgrep localmente, segui i passaggi nella sezione CLI.
Note:
Se riscontri problemi, chiedi aiuto nello Slack di Semgrep.
Opzione 2: Per iniziare dalla CLI
-
Installa Semgrep CLI
# For macOS
# preferred: install through pipx (https://pipx.pypa.io/stable/how-to/install-pipx.html)
pipx install semgrep

# preferred: install through uv (https://docs.astral.sh/uv/getting-started/installation/)
uv tool install semgrep

# best-effort: install through homebrew (maintained on a best-effort basis; often lags behind the latest release)
brew install semgrep

# For Ubuntu/WSL/Linux/macOS
$ python3 -m pip install semgrep