
ESP32-Bit-Pirate v1.7
Uno strumento per l'hacking hardware con CLI basata sul web che parla ogni protocollo.
ESP32 Bit Pirate
ESP32 Bit Pirate è un firmware open-source che trasforma il tuo dispositivo in uno strumento di sviluppo e analisi multi-protocollo, ispirato al leggendario Bus Pirate.
Supporta lo sniffing, l'invio, lo scripting e l'interazione con vari protocolli digitali (I2C, UART, 1-Wire, SPI, ecc.) tramite un terminale seriale o una CLI basata sul web. Comunica inoltre con protocolli radio come Bluetooth, Wi-Fi, Sub-GHz e RFID.
Il sito web ufficiale del progetto centralizza tutto: Sito Web ESP32 Bit Pirate.
Da lì puoi installare il firmware, aprire gli strumenti web, seguire le guide hardware, esplorare le ricette e accedere alla documentazione.

Caratteristiche
-
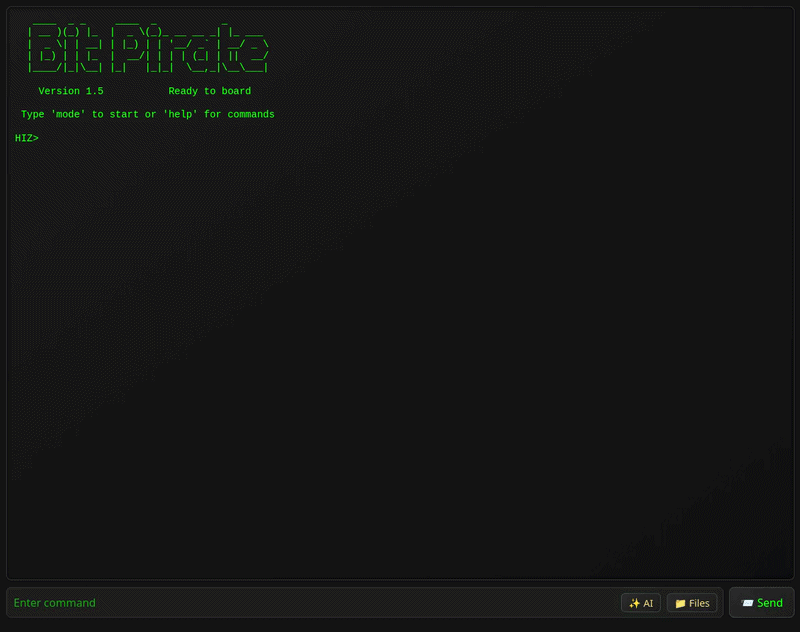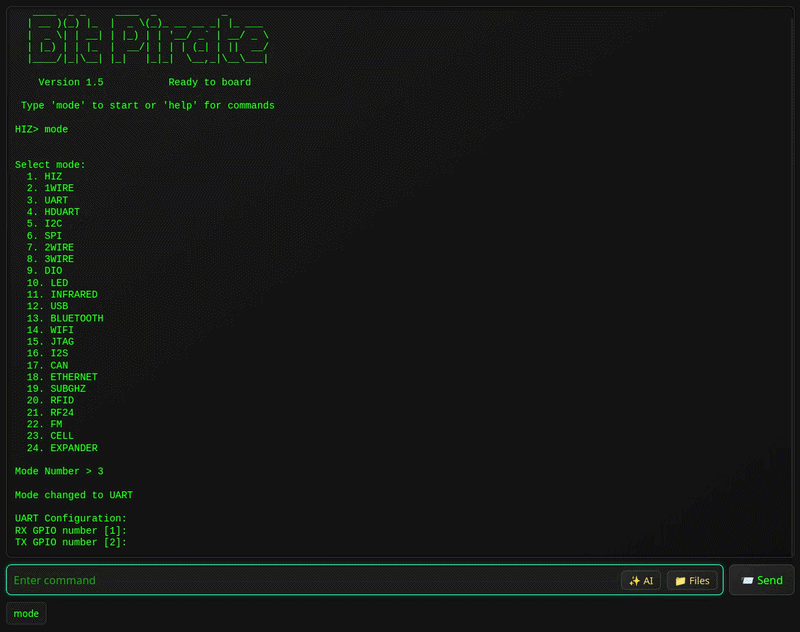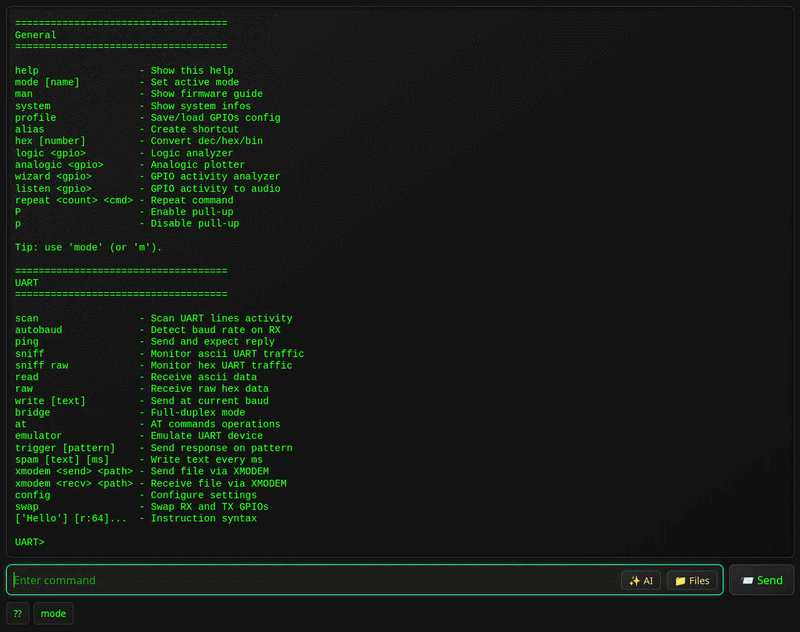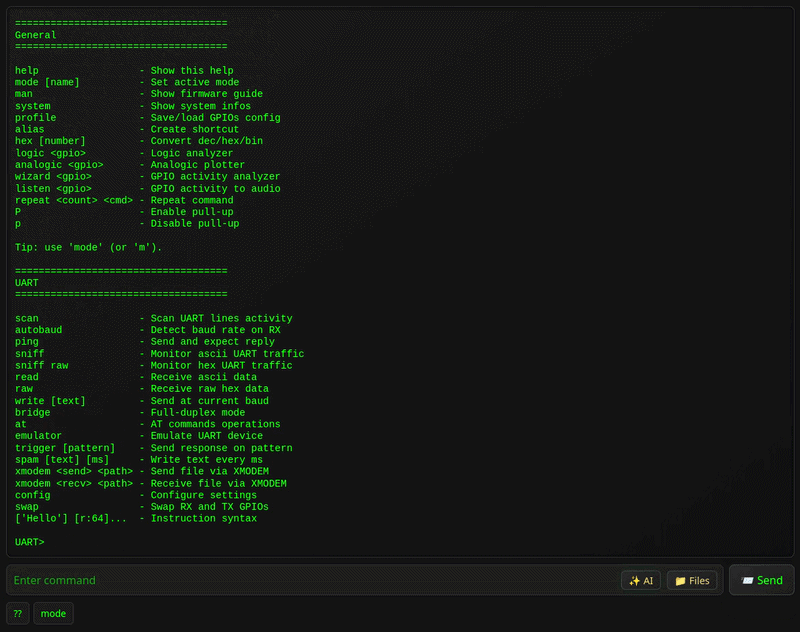
Interfaccia a riga di comando (CLI) interattiva tramite USB Serial o WiFi Web.
-
Modalità per:
- HiZ (predefinita)
- I2C (scan, glitch, modalità slave, dump, eeprom)
- SPI (eeprom, flash, sdcard, modalità slave)
- UART / Half-Duplex UART (bridge, lettura, scrittura)
- 1WIRE (ibutton, eeprom)
- 2WIRE (sniff, smartcard) / 3WIRE (eeprom)
- DIO (I/O digitale, lettura, pullup, set, pwm)
- Infrared (invio, registrazione, telecomando universale)
- USB (HID, flashrom, storage, usb-uart)
- Bluetooth (BLE HID, scan, spoofing, sniffing)
- Wi-Fi / Ethernet (sniff, deauth, nmap, netcat)
- JTAG (scan, SWD, openOCD)
- LED (animazioni, impostazione LED)
- I2S (test altoparlanti, microfono, riproduzione audio)
- CAN (sniff, invio e ricezione frame)
- SUBGHZ (analisi, registrazione, replay)
- RFID (lettura, scrittura, clonazione)
- RF24 (scansione, invio, ricezione)
- FM (analisi, trasmissione)
- CELL (dump scheda SIM, sms, chiamata)
- LORA (sniff, payload, meshtatic)
-
Sniffer di protocollo I2C, UART, SPI, 1Wire, 2wire, CAN, Wi-Fi, Bluetooth, SubGhz.
-
Auto-rilevamento del baudrate, comandi AT e vari strumenti per UART.
-
Manipolazione dei registri, strumenti di dump EEPROM, identificazione dei dispositivi per I2C.
-
Leggi ogni tipo di EEPROM, Flash e vari altri strumenti per SPI.
-
Scripting tramite istruzioni bytecode in stile Bus Pirate o Python.
-
Comando Device-B-Gone con più di 80 protocolli a infrarossi supportati.
-
Gestione diretta dell'I/O, PWM, servo, stato dei GPIO.
-
Analizza segnali radio e frequenze su tutte le bande.
-
Supporto per più di 50 protocolli di LED indirizzabili.
-
Ethernet e WiFi supportati per l'accesso alle reti.
-
Importa ed esporta dati con LittleFS via HTTP.
-
Pirate assistant per aiutarti con il firmware.
-
Dongle USB-Uart, programmatore SPI, logic analyzer e altro.
-
Strumenti Web Serial per usare USB Serial tramite un browser web.