

sage v0.13.0
Layer leggero di Agent Detection & Response (ADR) per agenti AI — sorveglia comandi, file e richieste web. Parte di Gen Agent Trust Hub.
Sage
Sicurezza per gli agenti — Rilevamento e risposta degli agenti per gli assistenti di programmazione AI
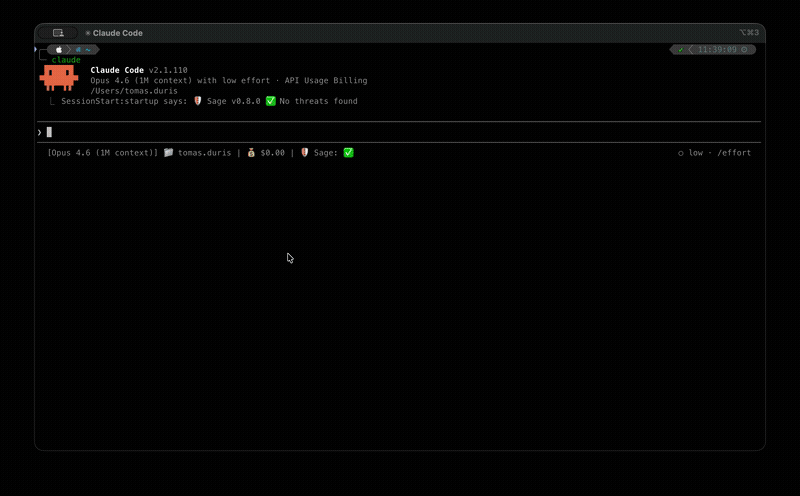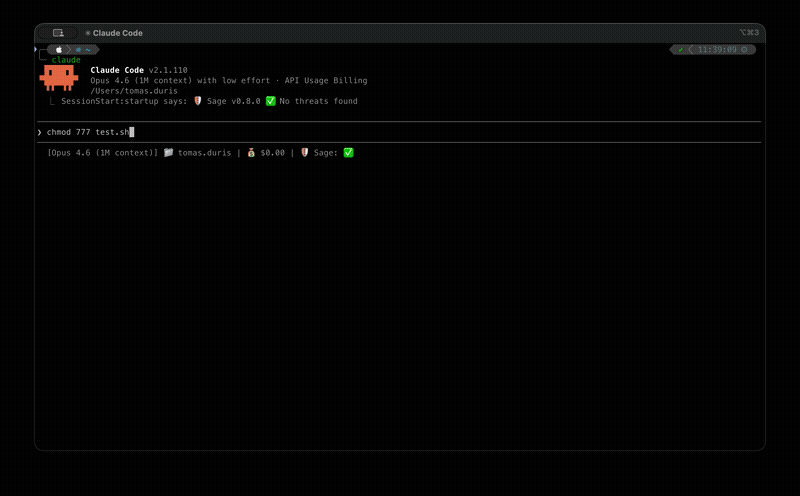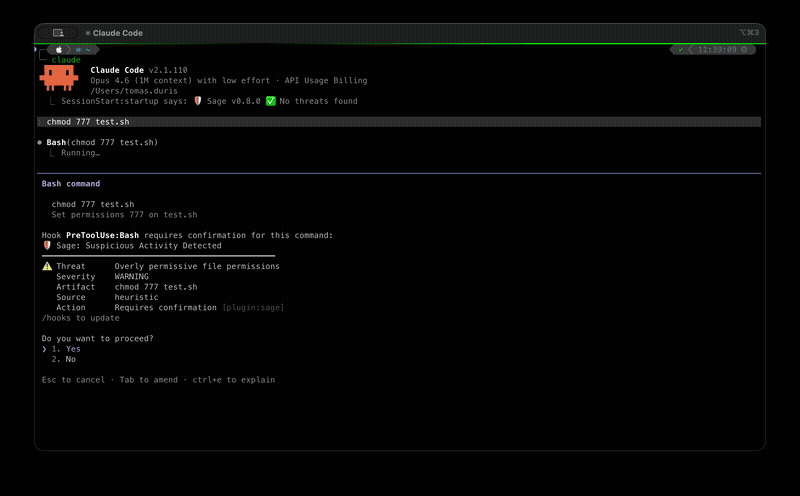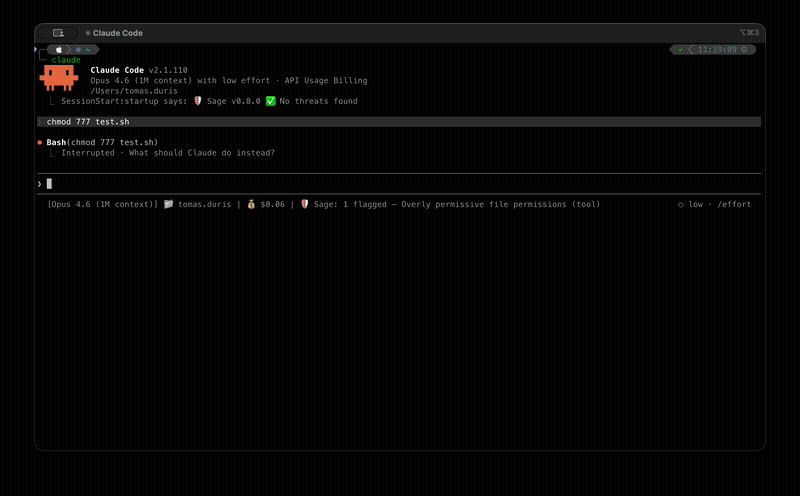
Sage è un livello di sicurezza leggero che protegge gli agenti AI dall'esecuzione di azioni pericolose. Intercetta le chiamate agli strumenti — comandi shell, recupero di URL, scrittura di file — e le verifica rispetto a più livelli di rilevamento delle minacce prima che vengano eseguite.
Nota: Sage potrebbe apparire con un nome di prodotto diverso (ad es., Norton Sage, Avast Sage) a seconda di come è stato installato. Consulta Branding per i dettagli.
Caratteristiche principali
- Reputazione degli URL — rilevamento basato su cloud di malware, phishing e URL fraudolenti
- Euristiche locali — oltre 300 modelli di minaccia basati su YAML per comandi pericolosi, URL sospetti, esposizione di credenziali e offuscamento
- Rilevamento di prompt injection — difesa a due livelli (euristiche + modello ML ottimizzato) contro istruzioni iniettate nei contenuti recuperati. Consulta Prompt Injection
- Controlli della supply chain dei pacchetti — esistenza nel registry, reputazione dei file e analisi dell'anzianità per i pacchetti npm/PyPI
- Scansione dei plugin — analizza i plugin installati alla ricerca di minacce all'avvio della sessione
- Integrazione AMSI — supporto Windows Antimalware Scan Interface (Windows + WSL tramite interoperabilità PowerShell; nessuna operazione su macOS e Linux non-WSL)
Avvio rapido
Visita ai.gendigital.com/sage per le istruzioni di installazione più recenti, oppure utilizza le guide specifiche per piattaforma riportate di seguito.
Claude Code — guida all'installazione · richiede Node.js >= 18
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — guida all'installazione · installa l'estensione Gen Sage dal marketplace
VS Code — guida all'installazione · installa l'estensione Gen Sage dal marketplace
OpenClaw — guida all'installazione · installa da npm
openclaw plugins install @gendigital/sage-openclaw
OpenCode — installa da npm aggiungendolo a ~/.config/opencode/opencode.json:
{
  "plugin": ["@gendigital/sage-opencode"]
}
Consulta la Guida utente per istruzioni dettagliate, configurazione e risoluzione dei problemi.
Privacy
Per considerazioni sulla privacy, consulta Privacy.
Documentazione
| Documento | Descrizione |
|---|---|
| Guida utente | Installazione, utilizzo, configurazione, eccezioni, guide per piattaforma, privacy, FAQ |
| Guida per sviluppatori | Architettura, configurazione per lo sviluppo, test, formato delle regole di minaccia |
| Prompt Injection | Rilevamento di prompt injection tramite ML + euristiche |
| Protezione dei pacchetti | Controlli della supply chain npm/PyPI |
| Scansione AMSI | Scansione antimalware su Windows tramite AMSI |
| Scansione dei plugin | Scansione dei plugin all'avvio della sessione |
| Registro di controllo | Schema JSONL su disco (voci, segnali, contenuto) |
| Server MCP | Architettura del server MCP condiviso |
| Pipeline decisionale | Sorgenti dei segnali, modello di policy, ordine di valutazione |
| Branding | Configurazione del nome del prodotto |
Connettori
| Host | Pacchetto | Modalità di aggancio |
|---|---|---|
| Claude Code | @gendigital/sage-claude-code | Strumenti hook MCP |
| OpenClaw | @gendigital/sage-openclaw | before_tool_call in-process |
| OpenCode | @gendigital/sage-opencode | Plugin in-process |
| Cursor / VS Code / Copilot CLI | sage-cursor | Script hook installato |
| pi | @gendigital/sage-pi | Estensione tool_call in-process |
| Oh My Pi | @gendigital/sage-omp | Hook in-process (--hook) |
Contribuire
Consulta CONTRIBUTING.md per la configurazione per lo sviluppo, le convenzioni di codifica e il processo di contribuzione delle regole di minaccia.
Licenza
Copyright 2026 Gen Digital Inc.
- Codice sorgente: Apache License 2.0
- Regole di rilevamento delle minacce (
threats/): Detection Rule License 1.1