
 #1
Strumenti per testare la sicurezza della rete Wi-Fi, craccare password e analizzare protocolli.
Raccomandato da Kitploit

 stiffies/airscout
Un bel tool che automatizza la cattura degli hash di rete e ha una bella interfaccia grafica. Leggi README.md per maggiori informazioni e NON usarlo…
 0xa1m/cve-2025-63353
Questa è una prova di concetto di CVE-2025-63353
 amibhai/spoofed
Una suite professionale di spoofing di rete in Python completamente asincrona per audit di sicurezza autorizzati. Include intercettazione completa…

 andrew_vanderbilt/bridgeblock
App per la barra dei menu di macOS che rileva e previene gli attacchi di bridging wireless disattivando automaticamente il modulo AirPort quando è…
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Patch del framework Wi-Fi di Android per CVE-2021-0390, che corregge una vulnerabilità di esecuzione remota di codice nel sottosistema Wi-Fi.
 chertogun/cve-2020-27301-hostapd
Exploit proof-of-concept per CVE-2020-27301 in hostapd, che consente la creazione di un punto di accesso rogue per testare e dimostrare la…
 cipherx1802/cve-2025-69822-atomberg_erica_smatfan_security_assessment
Questa vulnerabilità influisce sulla disponibilità del dispositivo e sul funzionamento affidabile di Atomberg Erica Smart Fan (versione firmware…
 yashubitra/evil_twin_attack
Attacco e difesa tramite rogue access point su Kali Linux: deauth con aireplay-ng, un evil twin con airbase-ng e captive portal, oltre al rilevamento…

 cappricio-securities/wifispammer
Uno spammer wifi alimentato da nodemcu
 satheesh575555/external_wpa_supplicant_8_aosp10_r33_cve-2021-0516
Exploit proof-of-concept per CVE-2021-0516 in wpa_supplicant su AOSP 10, che dimostra una vulnerabilità di buffer overflow nell'autenticazione Wi-Fi.
 nanopathi/wpa_supplicant_8_cve-2021-0326.
Implementazione di wpa_supplicant e hostapd con la vulnerabilità documentata CVE-2021-0326, pensata per la ricerca sulla sicurezza e l'analisi delle…
 web-logs2/hostapd_mirror
specchio di https://w1.fi/cgit/hostap/ fino al 30/01/2023 per CVE-2022-23303/4 - c22
 toffeenutt/cve-2022-47522-poc
Exploit proof-of-concept per CVE-2022-47522 che dimostra l'intercettazione dei frame Wi-Fi tramite attacco di deautenticazione e spoofing…
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
 dybrkr/wifi_leak
Exploit proof-of-concept per CVE-2018-4084, una vulnerabilità di perdita delle credenziali WiFi in macOS High Sierra, che dimostra l'intercettazione…
 yashodhanvivek/firebolt-wristphone-vulnerability
Questo repository riguarda la vulnerabilità del Firebolt wristphone per l'ID CVE CVE-2024-30656 suggerito da MITRE. Mitre deve ancora confermare l'ID.
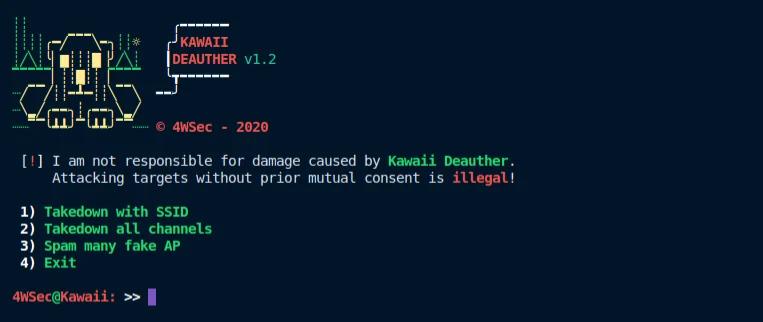 drau6/kawaiideauther
Toolkit di pentest WiFi basato su shell che esegue deautenticazione di client e router e inonda con falsi access point utilizzando mdk3 e macchanger…








