
 #1
Strumenti per testare la sicurezza della rete Wi-Fi, craccare password e analizzare protocolli.
Raccomandato da Kitploit

 iotsrg/iot-pentest-devices-and-purpose
Guida curata agli strumenti hardware e software per il penetration testing IoT nel 2025, che copre Bluetooth, Zigbee, Z-Wave, WiFi, RFID, automotive…
 aleksamcode/wifi-password-stealer
Semplice strumento di iniezione di tasti per Windows e Linux che esfiltra i dati WiFi memorizzati (SSID e password).
 vanhoefm/fragattacks
Tester automatico di vulnerabilità per client Wi-Fi e punti di accesso, che rileva i difetti di frammentazione/aggregazione di FragAttacks tramite…
 domienschepers/wifi-framework
Framework Wi-Fi per creare proof-of-concept, esperimenti automatizzati, suite di test, fuzzer e altro ancora.
 toffeenutt/cve-2022-47522-poc
Exploit proof-of-concept per CVE-2022-47522 che dimostra l'intercettazione dei frame Wi-Fi tramite attacco di deautenticazione e spoofing…
 adrmxr/kithack
Pacchetto di strumenti di hacking e generatore di backdoor.

 yashubitra/evil_twin_attack
Attacco e difesa tramite rogue access point su Kali Linux: deauth con aireplay-ng, un evil twin con airbase-ng e captive portal, oltre al rilevamento…
 brannondorsey/wifi-cracking
Decifra i router Wi-Fi WPA/WPA2 con Airodump-ng e Aircrack-ng/Hashcat
 vanhoefm/krackattacks-scripts
Script per verificare client WPA2 e AP per le vulnerabilità di reinstallazione della chiave KRACK utilizzando hostapd modificato e replay dei frame…
 cappricio-securities/wifispammer
Uno spammer wifi alimentato da nodemcu
 djsime1/awesome-flipperzero
🐬 Una raccolta di risorse fantastiche per il dispositivo Flipper Zero.
 geniuszly/genwififaker
è uno strumento per creare falsi punti di accesso WiFi
 s0lst1c3/eaphammer
Attacchi evil twin mirati contro reti WPA2-Enterprise. Pivot wireless indiretti tramite attacchi a portale ostile.
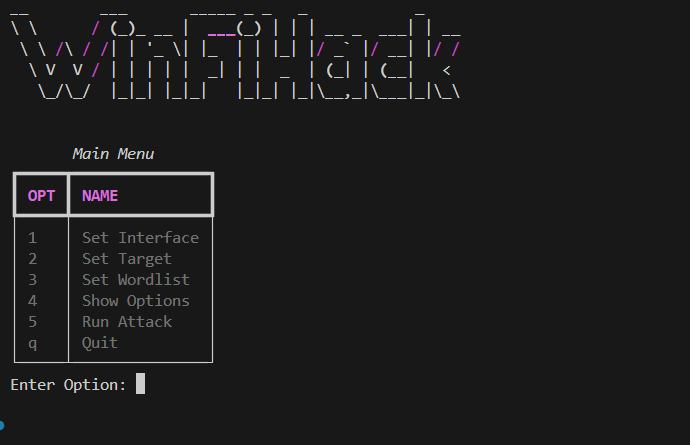 morpheuslord/winfihack
Un'utilità di brute force per Wi-Fi su Windows, un metodo estremamente vecchio ma ancora funzionante senza la necessità di dipendenze esterne.
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Patch del framework Wi-Fi di Android per CVE-2021-0390, che corregge una vulnerabilità di esecuzione remota di codice nel sottosistema Wi-Fi.
 adamhrv/skylift
Spoofing della geolocalizzazione Wi-Fi con ESP8266 / ESP32
 yashodhanvivek/firebolt-wristphone-vulnerability
Questo repository riguarda la vulnerabilità del Firebolt wristphone per l'ID CVE CVE-2024-30656 suggerito da MITRE. Mitre deve ancora confermare l'ID.







