
 #1
Strumenti automatizzati per il rilevamento di difetti comuni nelle applicazioni web (es. XSS, SQLi).
Raccomandato da Kitploit

 assetnote/kiterunner
Strumento di scoperta di contenuti web e API ad alta velocità che esegue brute force sulle route utilizzando dataset Swagger compilati, supportando…
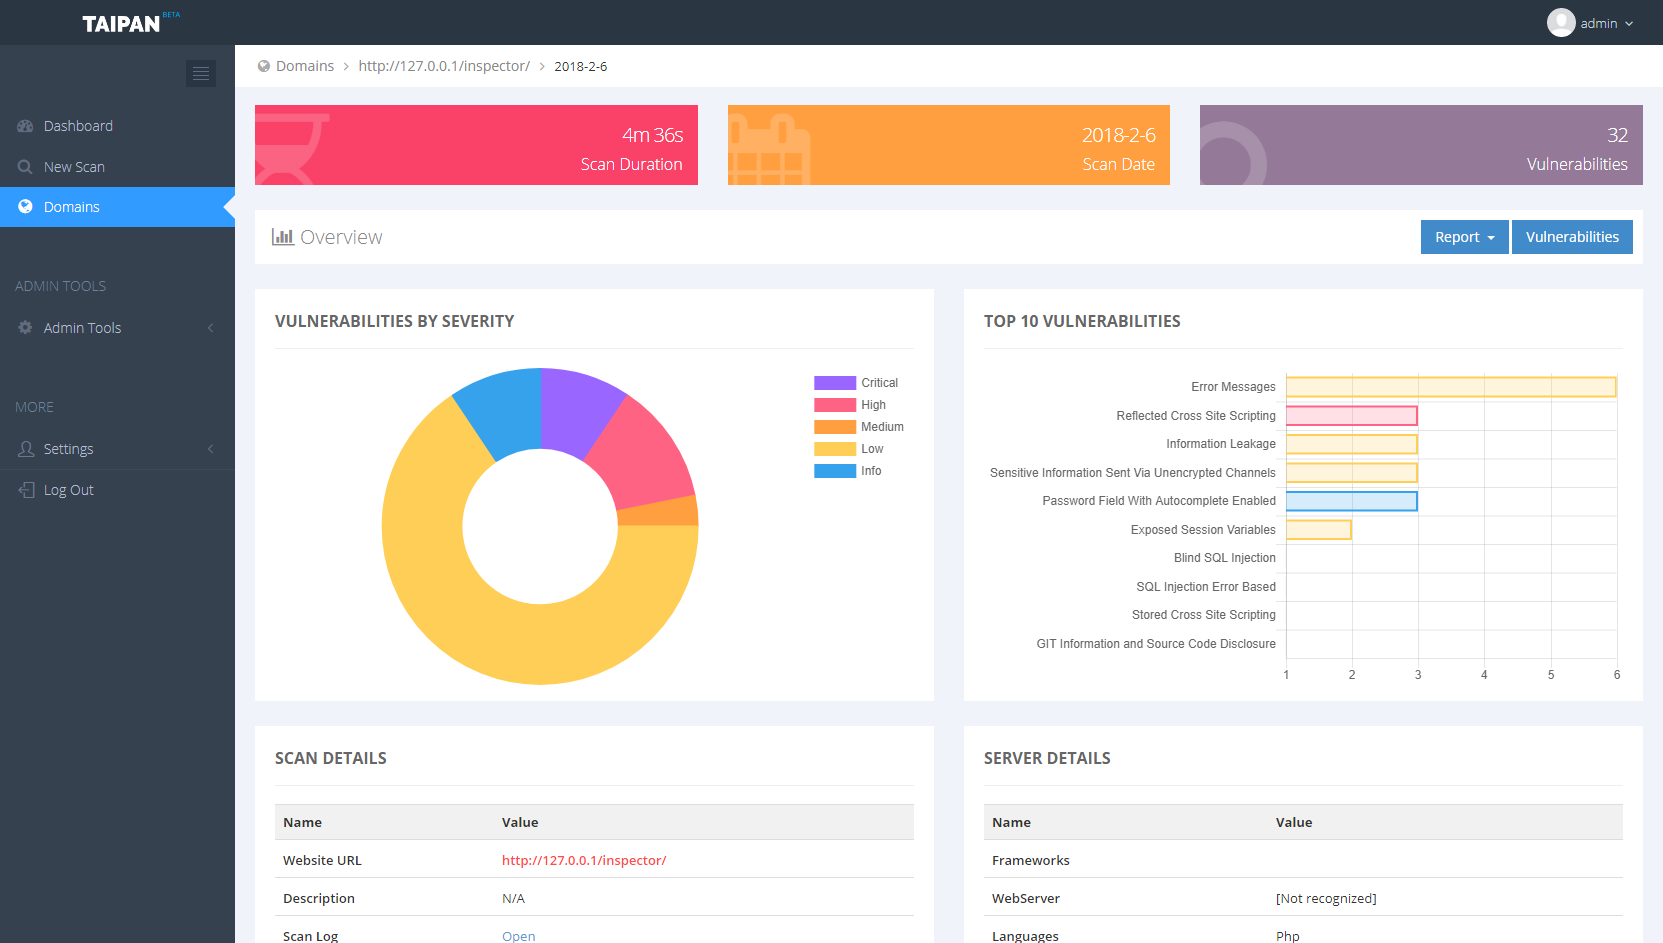 enkomio/taipan
Scanner di vulnerabilità per applicazioni web
 renwax23/xsstron
Browser Electron JS per trovare automaticamente vulnerabilità XSS
 yahoo/gryffin
Gryffin è una piattaforma di scansione della sicurezza web su larga scala.
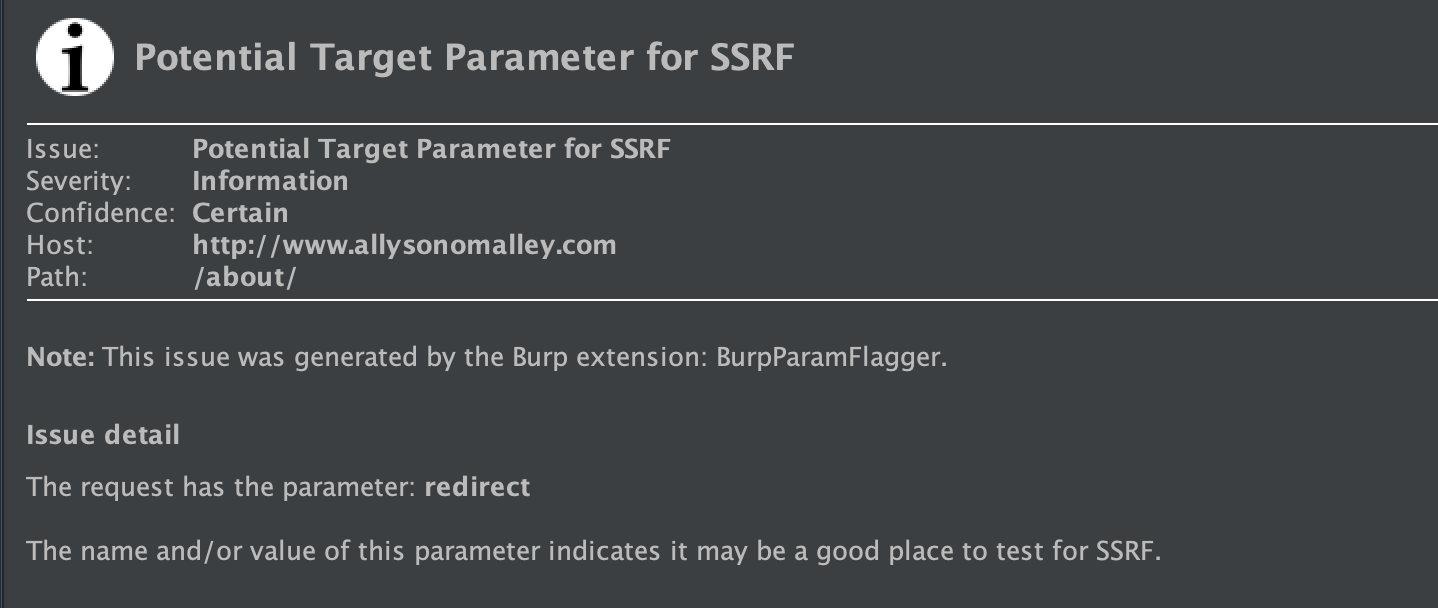 allyomalley/burpparamflagger
Un'estensione Burp che aggiunge un controllo di scansione passiva per segnalare parametri il cui nome o valore può indicare un possibile punto di…
 purpleteam-labs/purpleteam-app-scanner
Componente di scansione delle applicazioni di purpleteam
 k8gege/pyladon
Ladon Scanner For Python, Scanner di Penetrazione per Grandi Reti & Cobalt Strike, vulnerabilità / exploit / rilevazione /…
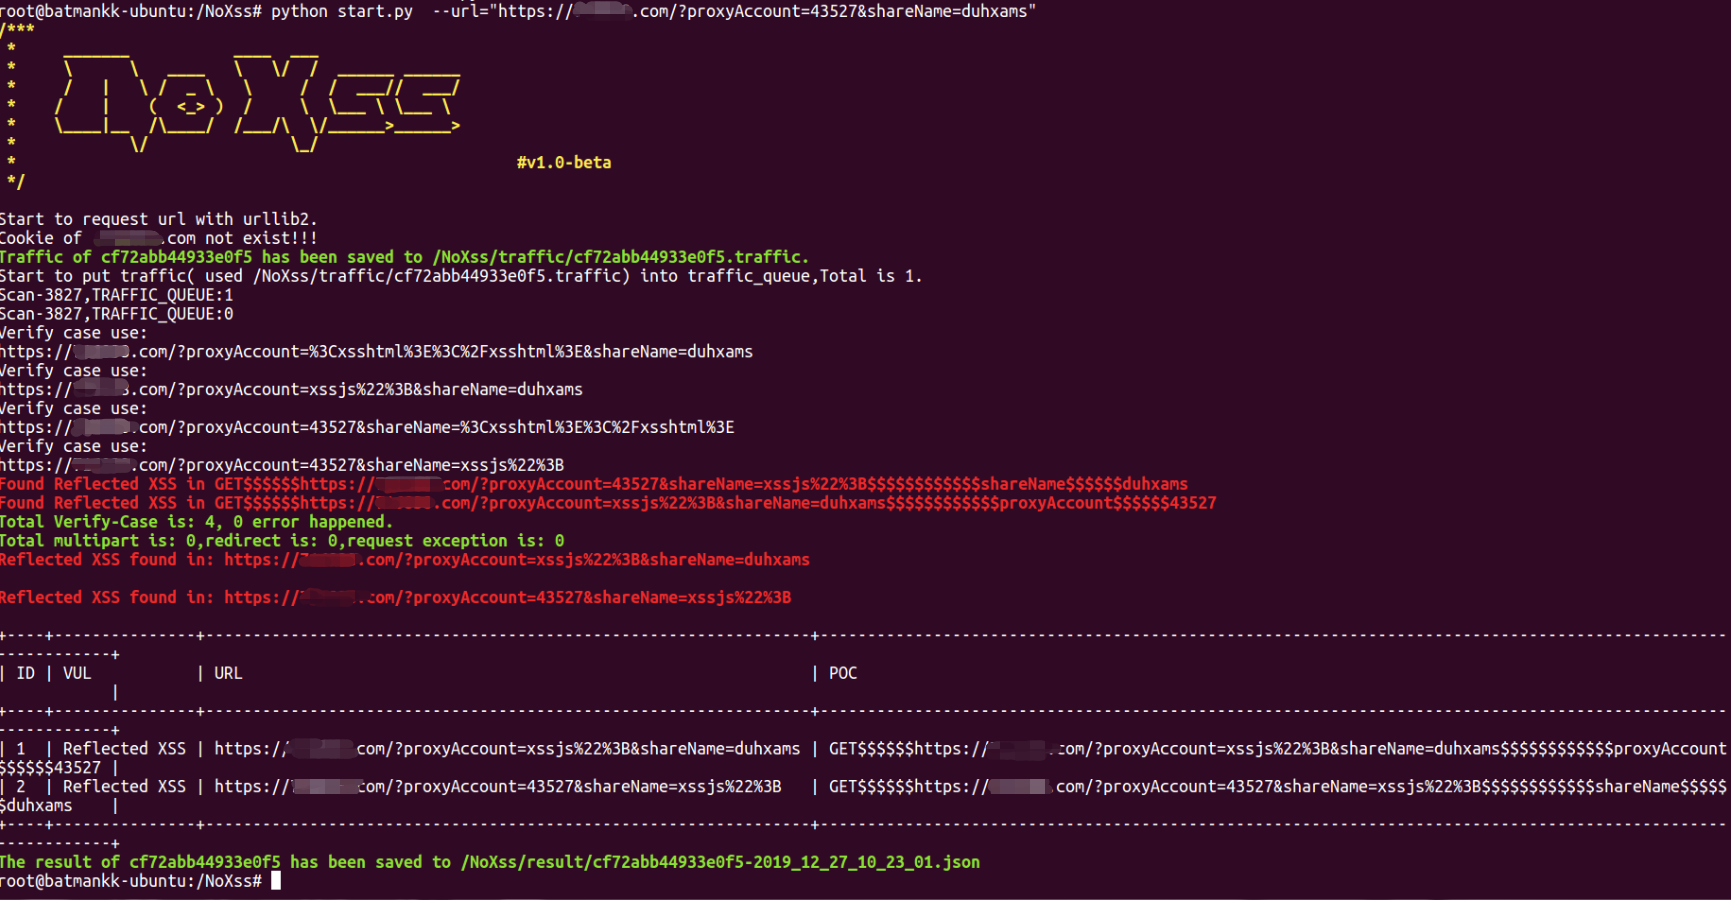 lwzsoviet/noxss
Scanner XSS più veloce, supporta reflected-xss e dom-xss
 jehadalqurashi/blackdir-framework
Scanner di vulnerabilità per applicazioni web
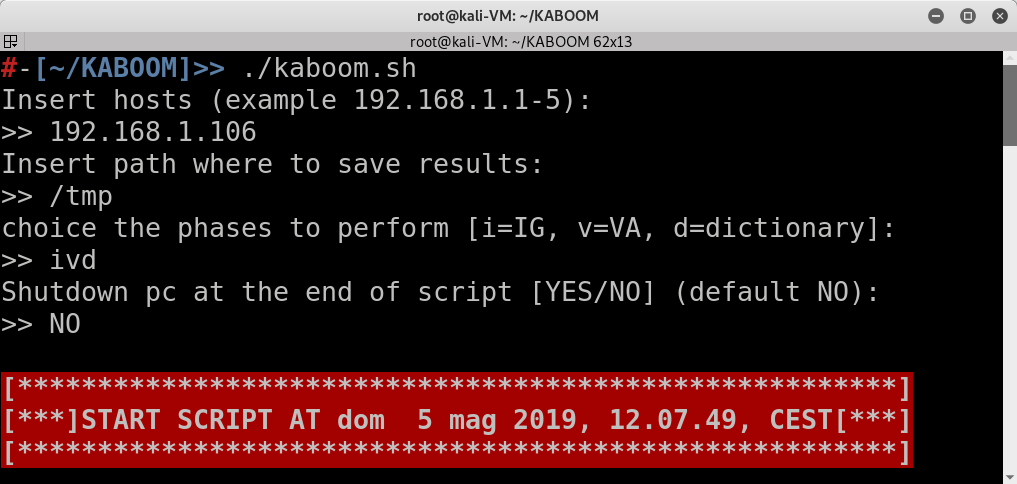 leviathan36/kaboom
Uno strumento per automatizzare i test di penetrazione
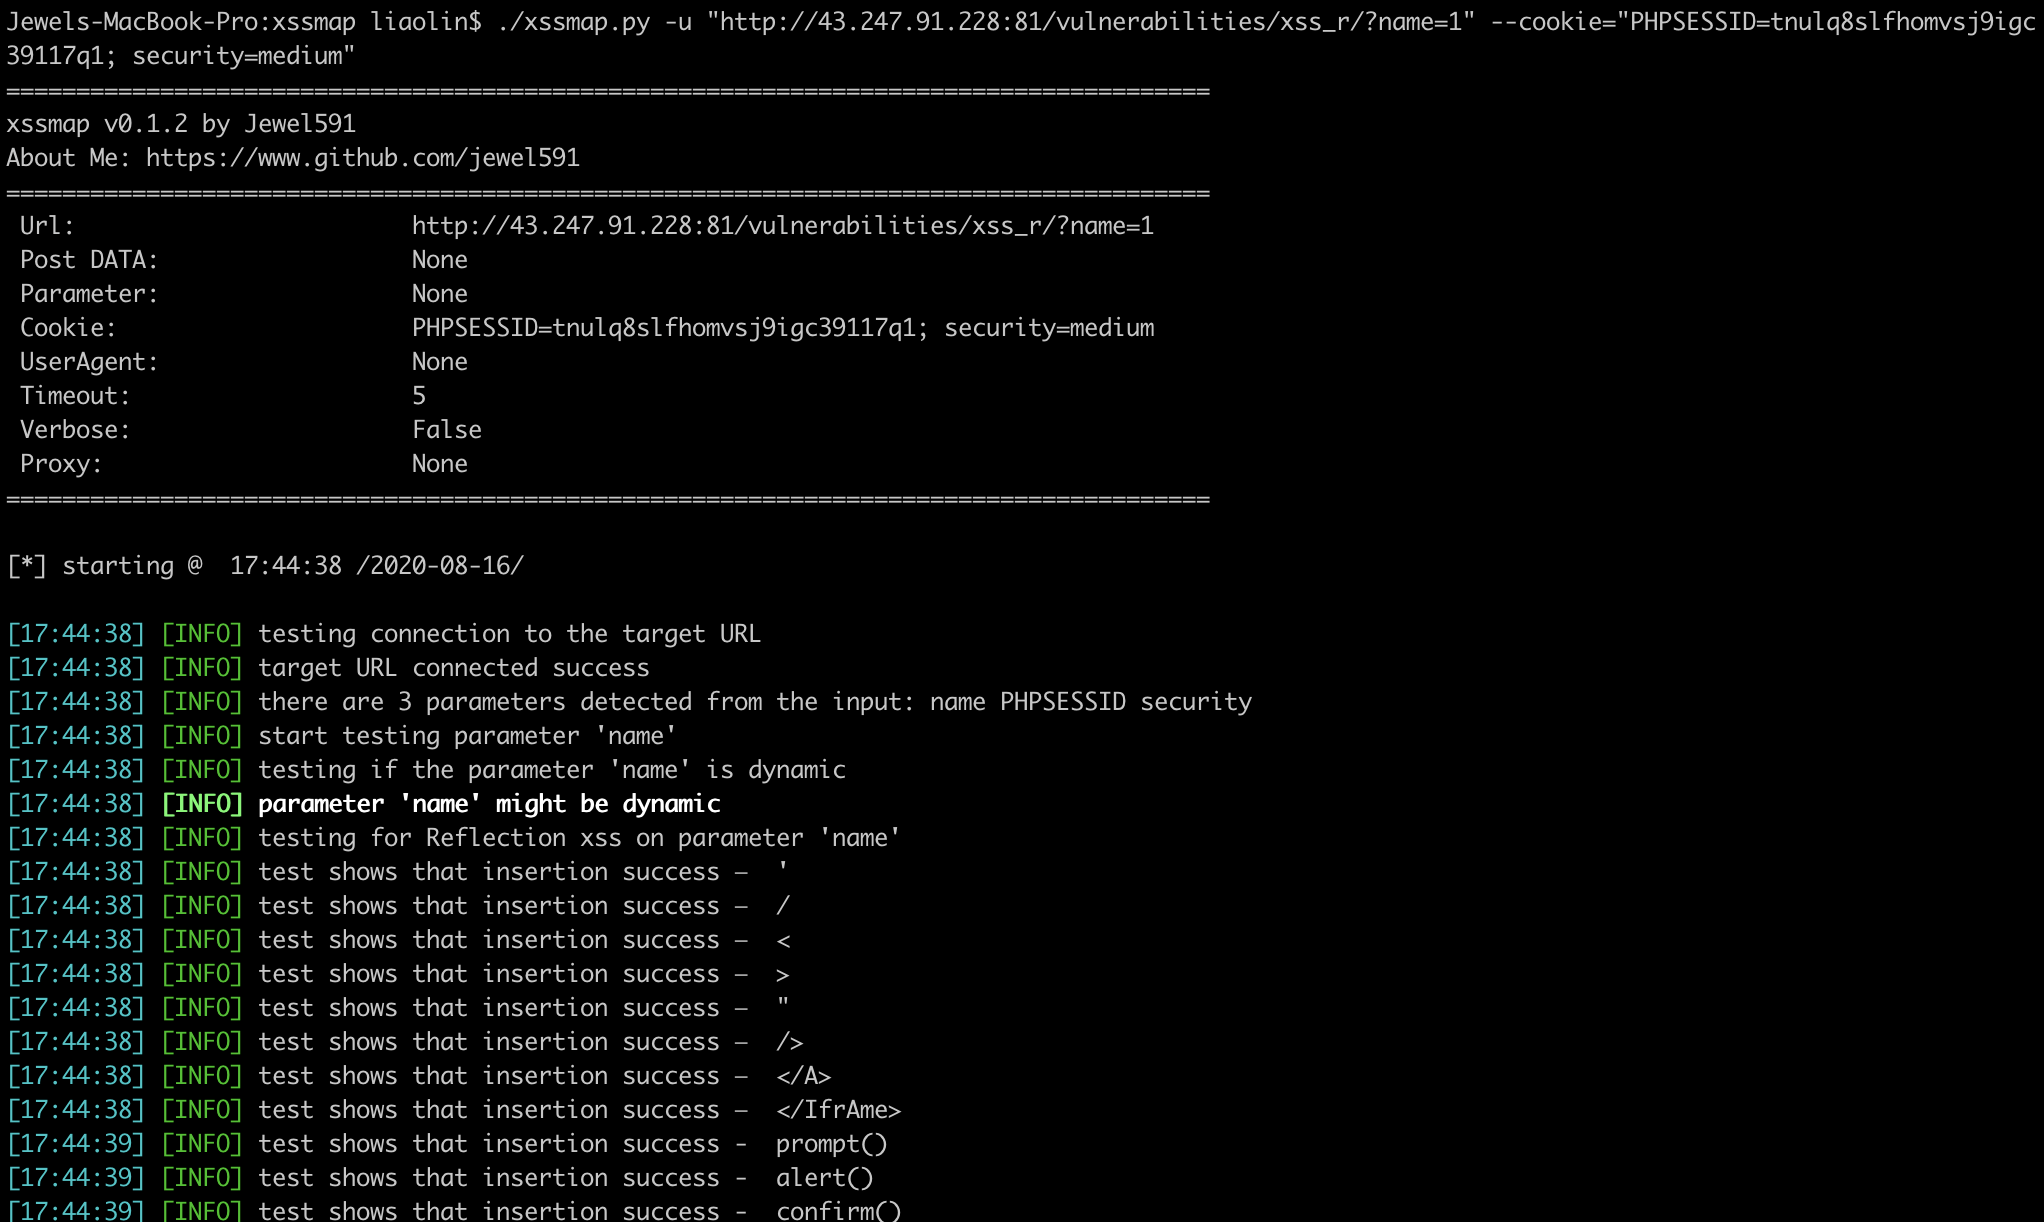 jewel591/xssmap
Scanner di vulnerabilità XSS basato su Python con supporto per richieste POST/GET, iniezione di parametri in cookies/referer/user-agent e multiple…
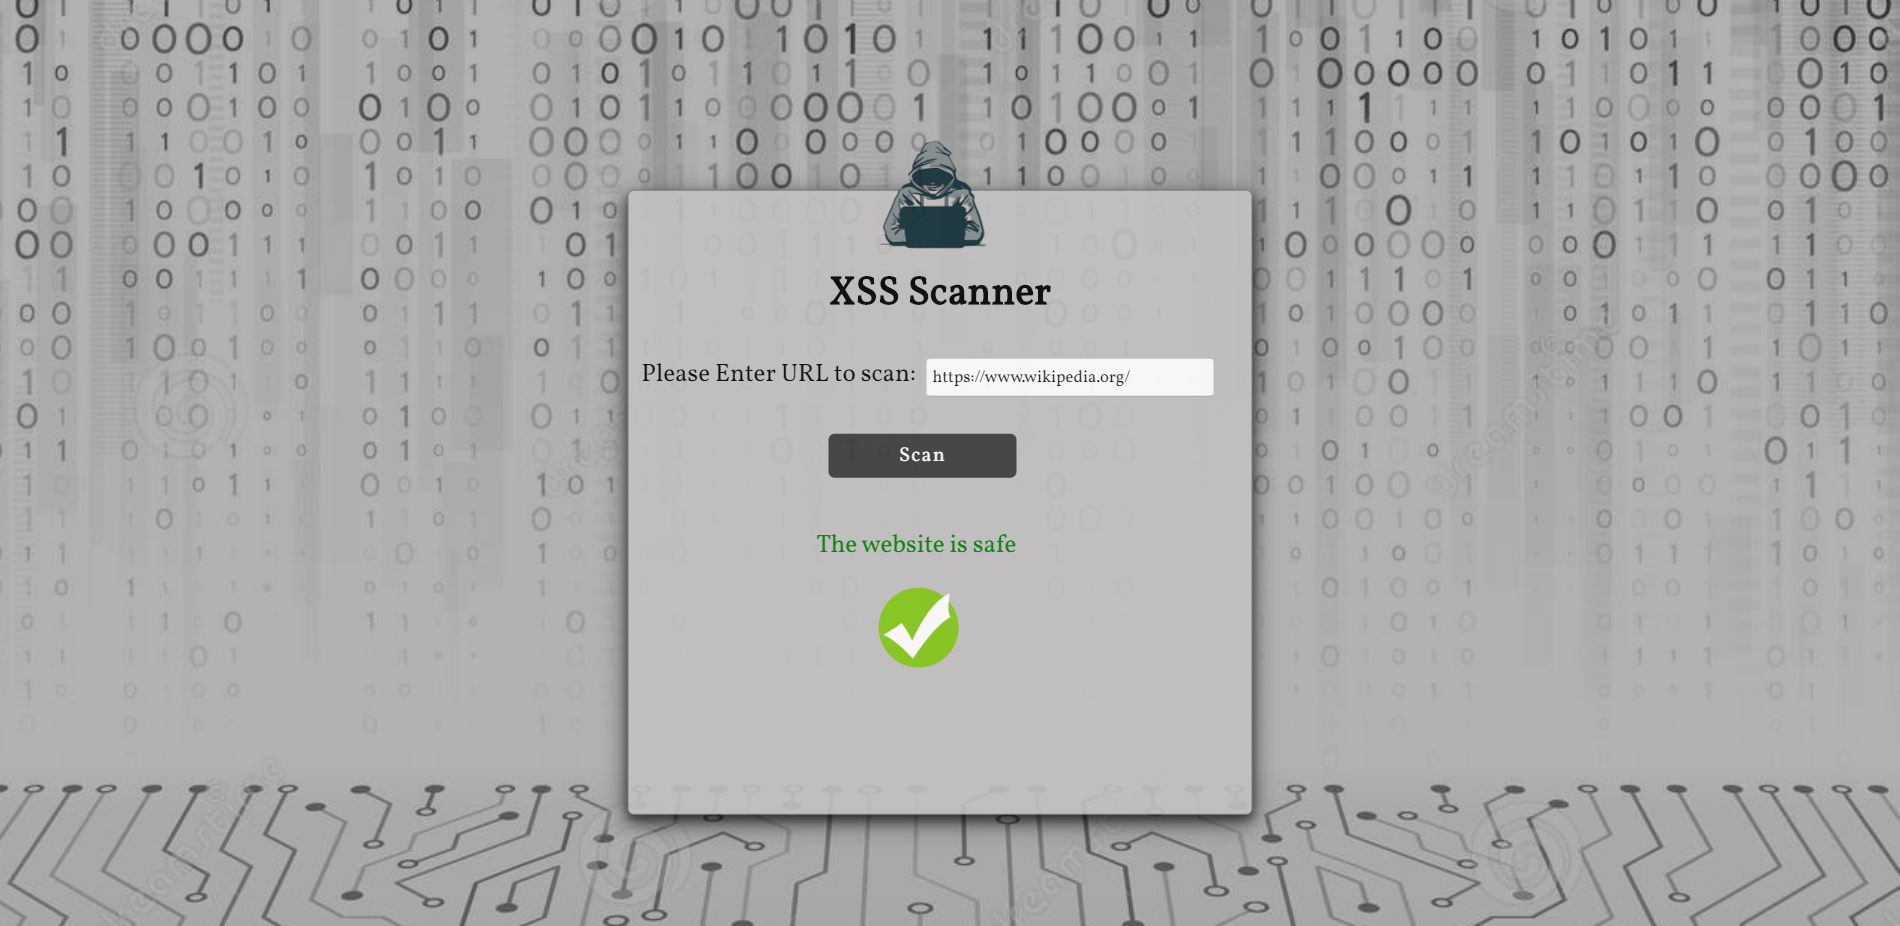 mariagarber/xss-scanner
Scanner XSS che rileva vulnerabilità di Cross-Site Scripting nei siti web iniettando script dannosi.
 tomnomnom/gf
Un wrapper attorno a grep, per aiutarti a cercare cose.
 andresriancho/w3af
Scanner di sicurezza per applicazioni web open-source che identifica e sfrutta oltre 200 vulnerabilità, tra cui XSS, SQL injection e OS command…
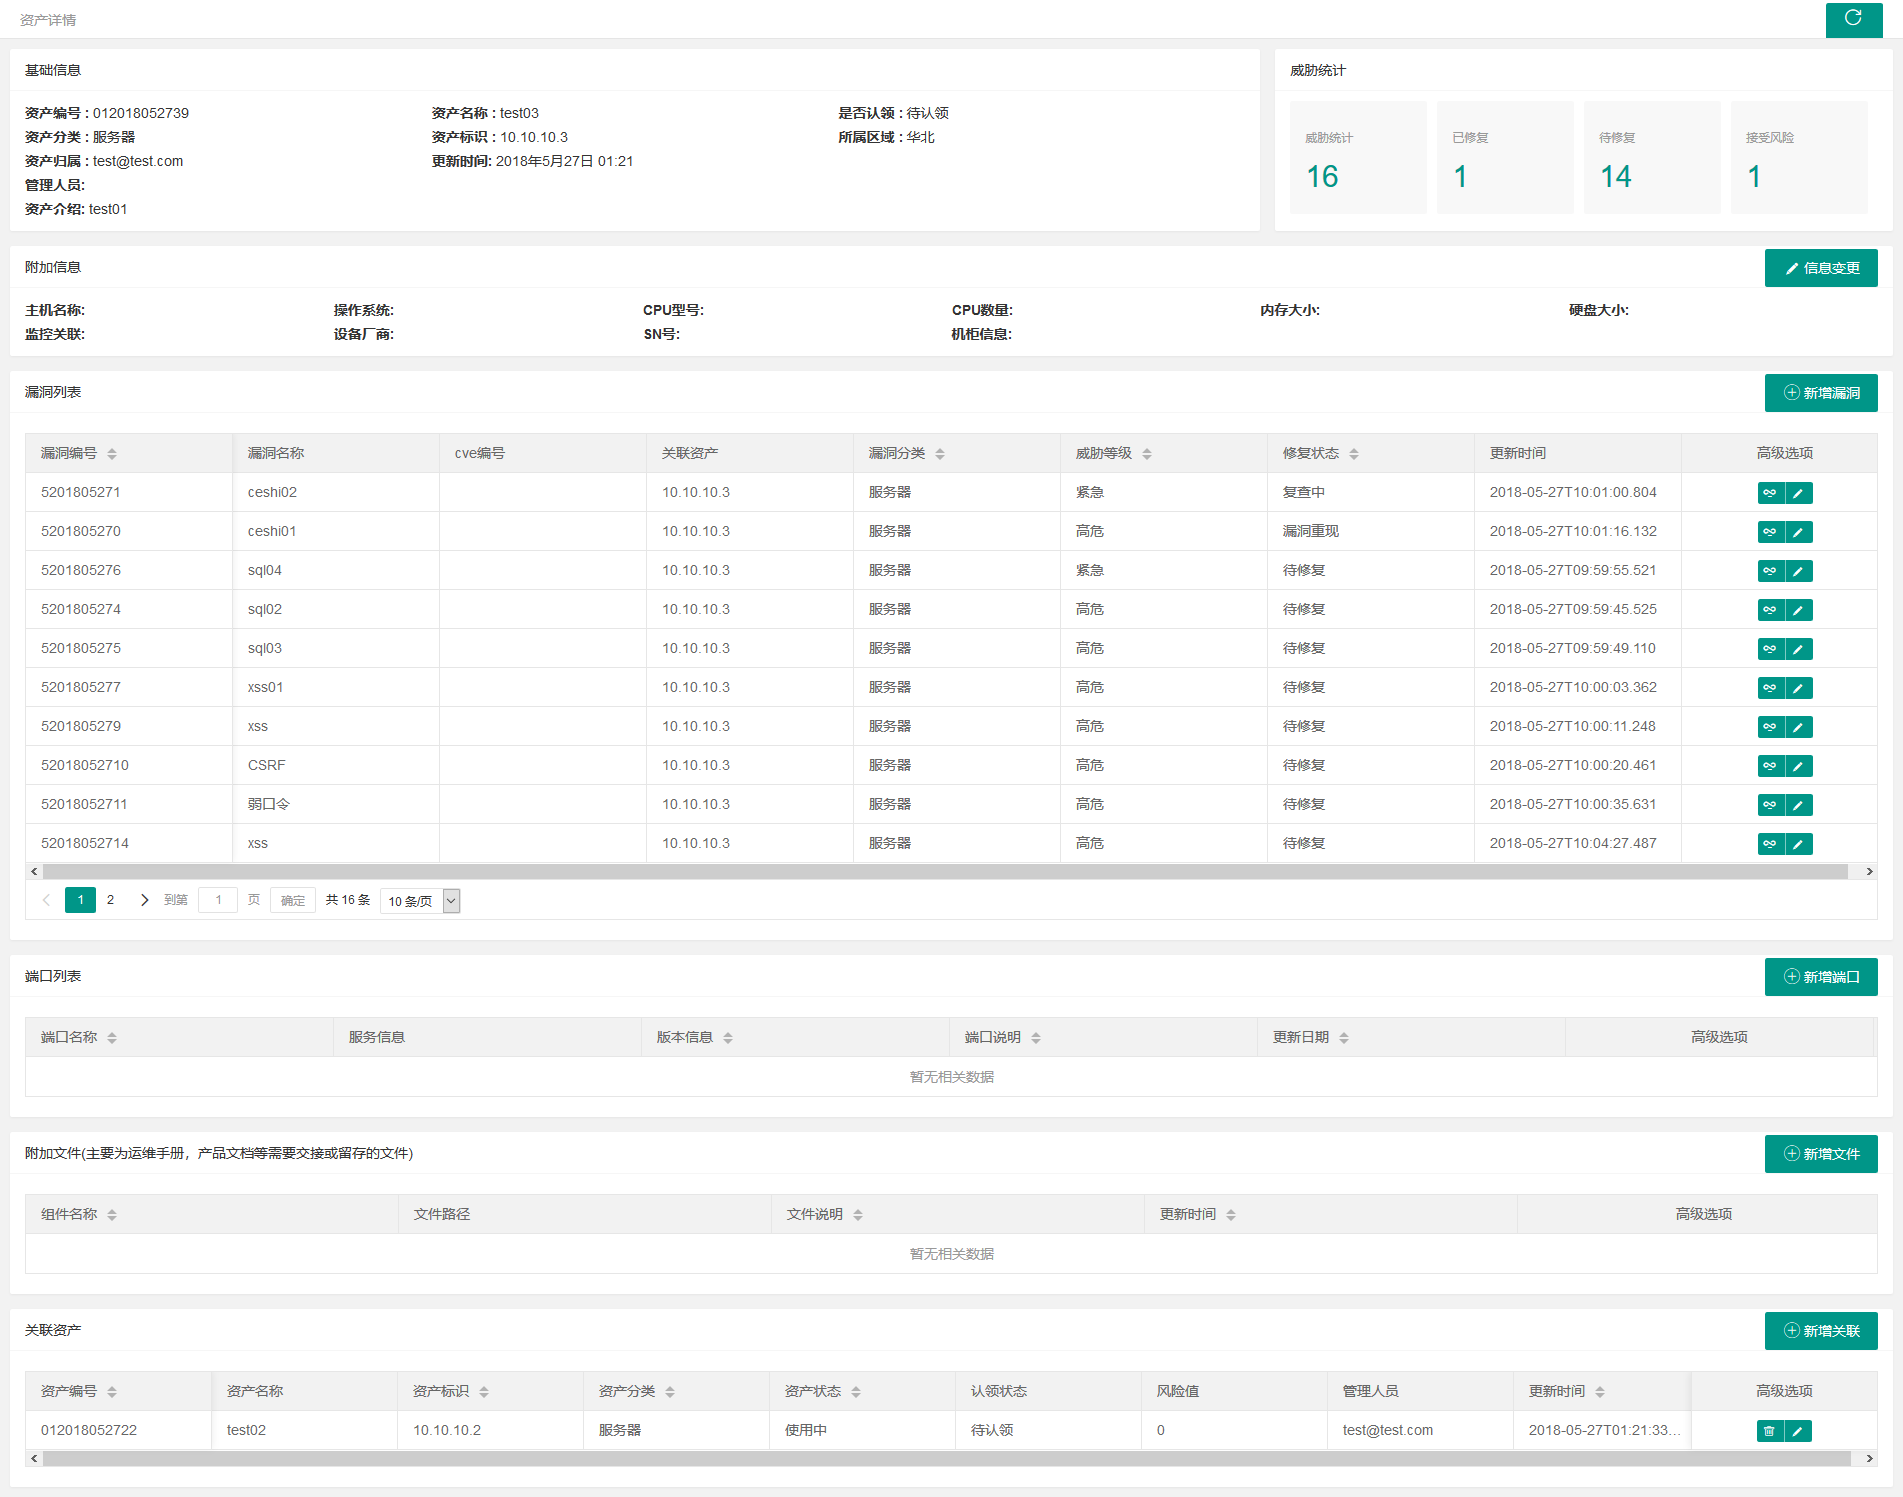 we1h0/securitymanageframwork
Security Manage Framwork è una piattaforma di gestione della sicurezza per intranet aziendali, che include moduli funzionali per la gestione degli…
 pentestgeek/burpcommander
Interfaccia a riga di comando Ruby per l'API REST di Burp Suite.
 hannob/optionsbleed
Scanner proof-of-concept per la vulnerabilità Optionsbleed (CVE-2017-9798) che testa i server Apache HTTP per perdite di memoria tramite il metodo…
 bailongwang1/cve-2020-0688
Script PHP CLI che scansiona singoli host o intervalli IP per rilevare server Exchange vulnerabili a CVE-2020-0688 verificando gli aggiornamenti…








