#1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
 schierlm/javapayload
JavaPayload è una raccolta di payload Java puri da utilizzare per post-exploitation da exploit Java puri o da comuni configurazioni errate (come…
 synacktiv/laravel-crypto-killer
Uno strumento progettato per sfruttare implementazioni errate dei meccanismi di decrittazione nelle applicazioni Laravel.
 mrcl0wnlab/shellshockhunter
È un semplice strumento per testare la vulnerabilità shellshock
 earthboundkid/heffalump
Endless HTTP honeypot che serve dati casuali infiniti ai bot malintenzionati tramite un URL con proxy inverso, esaurendo le loro risorse di memoria e…
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: Vulnerabilità SSRF in Ivanti Connect Secure
 jas502n/cve-2019-19781
Exploit Python per CVE-2019-19781 che mira a Citrix ADC con iniezione di template per ottenere l'esecuzione remota di codice su gateway vulnerabili.
 pbnj/infosec-interview-questions
🗒️ Una raccolta [in lavorazione] di domande per colloqui per ruoli di Information Security
 doyensec/csptplayground
CSPTPlayground è un parco giochi open-source per trovare e sfruttare il Client-Side Path Traversal (CSPT).
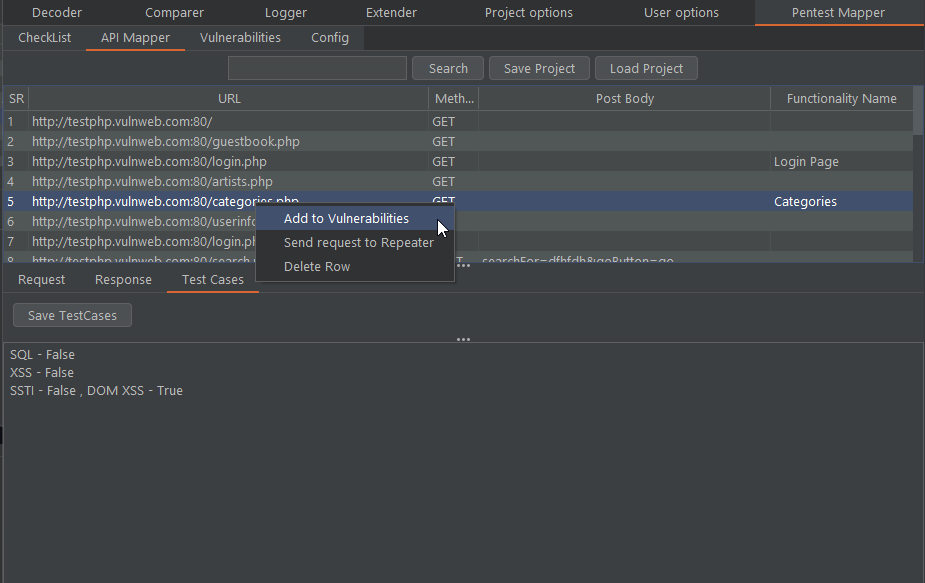 anof-cyber/pentest-mapper
Un'estensione per Burp Suite per pentester e cacciatori di bug bounty per mantenere checklist, mappare flussi, scrivere casi di test e tracciare…
 payatu/cve-2015-6086
PoC per CVE-2015-6086
 xteam-wing/cve-2021-22205
Pocsuite3 Per CVE-2021-22205
 0neb1n/cve-2020-16947
Exploit proof-of-concept per CVE-2020-16947, una RCE di Microsoft Outlook attivata da contenuto HTML malformato che porta a un heap buffer overflow e…
 gobysec/weblogic
Esplorazione delle vulnerabilità WebLogic da principiante a esperto.
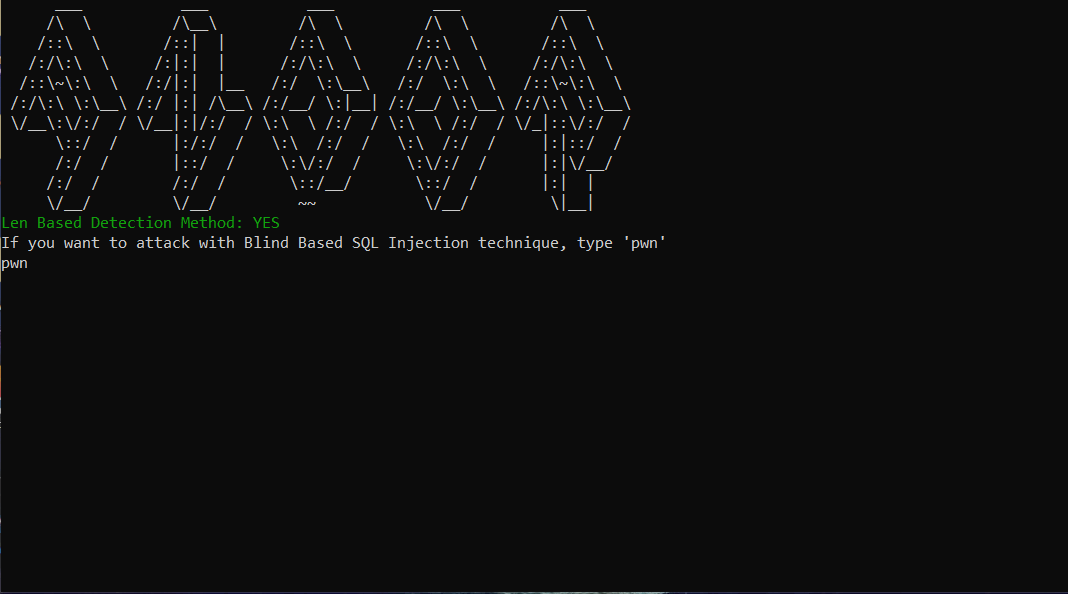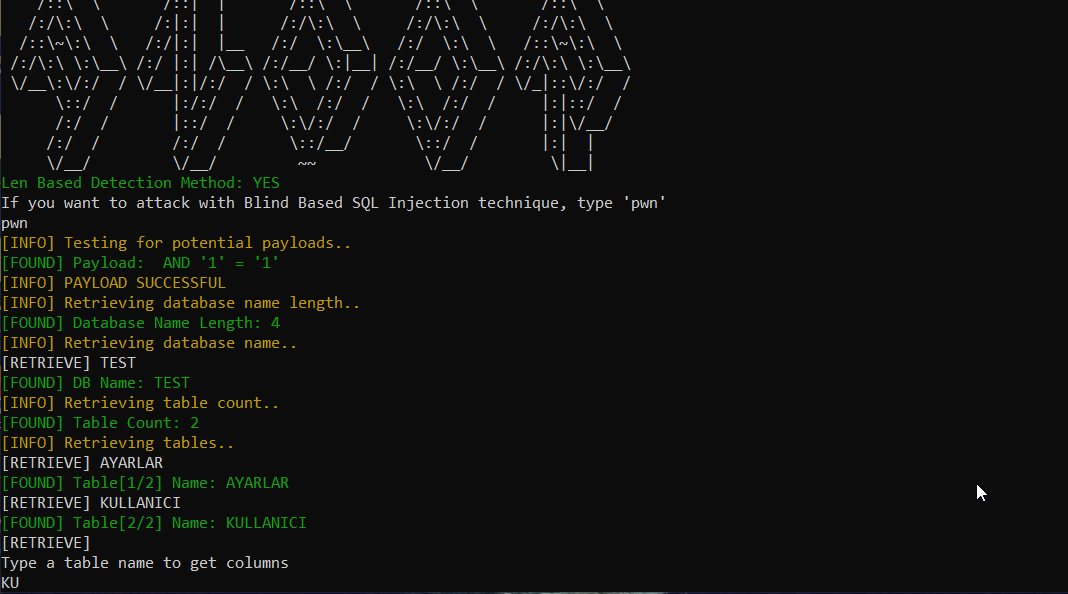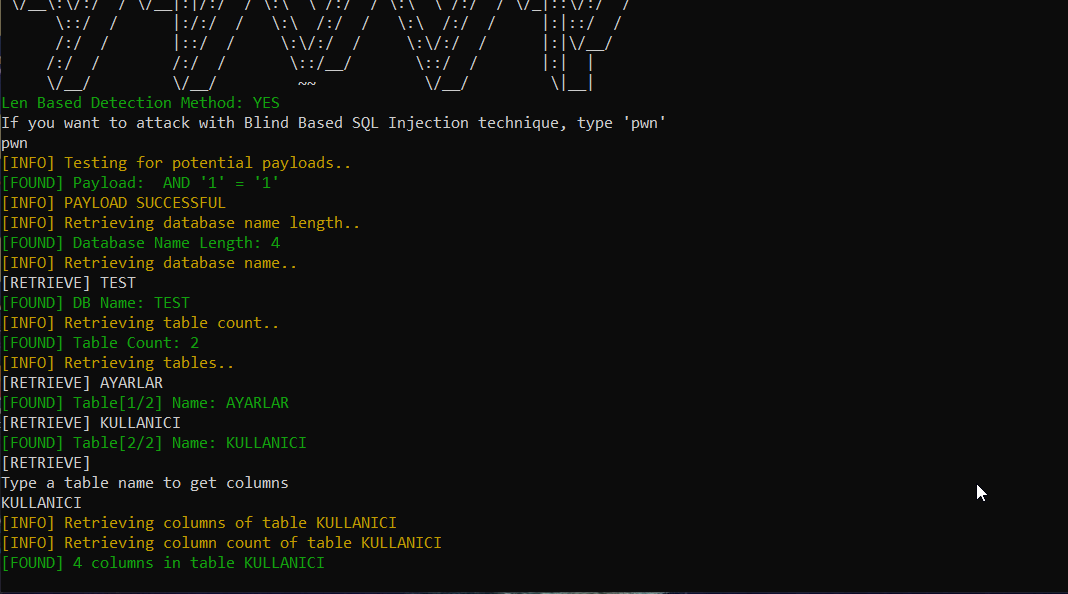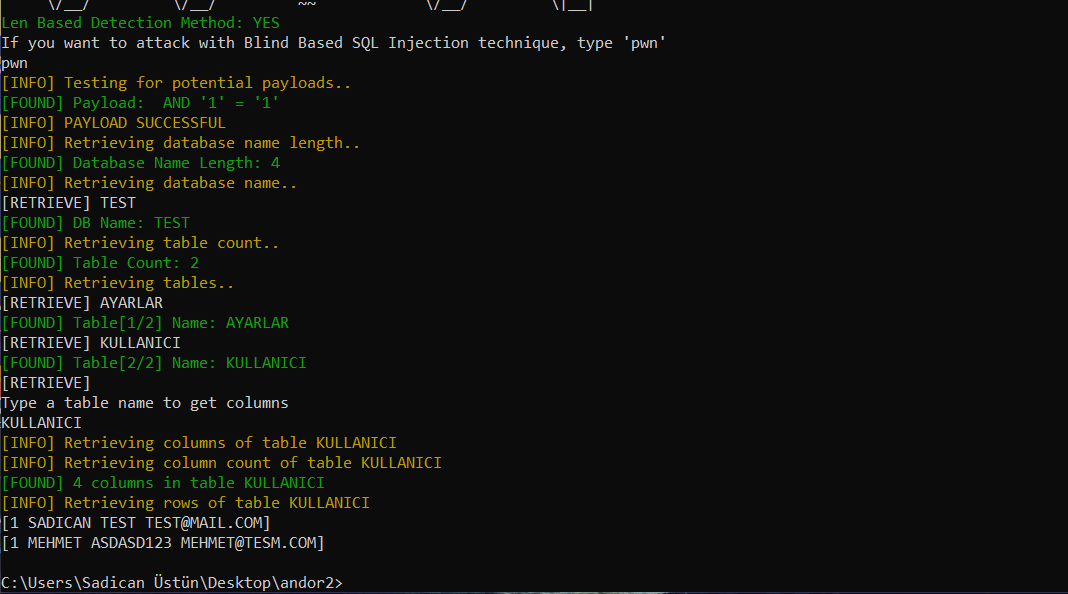 sadicann/andor
Strumento per Blind SQL Injection con Golang
 sirpedrotavares/proxylogon-exploit
exploit proxylogon - CVE-2021-26857
 tuskira/ai-agent-gateway
Gateway open-source che protegge, governa e osserva le chiamate agli strumenti MCP e il traffico LLM degli agenti AI, con autenticazione tramite API…
 horizon3ai/proxyshell
Prova di concetto per CVE-2021-34473, CVE-2021-34523 e CVE-2021-31207