
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
 damian89/extended-xss-search
Una versione migliore del mio strumento xssfinder - scansiona diversi tipi di xss su un elenco di url.
 saelo/jscpwn
PoC exploit per CVE-2016-4622
 polakow/cve-2022-21907
Un vero exploit DoS per CVE-2022-21907
 mrmtwoj/apache-vulnerability-testing
Strumento di test delle vulnerabilità del server HTTP Apache | PoC per CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 ,…
 z-bool/venom-jwt
Strumento di verifica delle vulnerabilità e brute-force delle chiavi sviluppato per il penetration testing di JWT, che genera risultati per FUZZ…
 efchatz/http3-attacks
Script di exploit didattici per attacchi HTTP/3 (CVE-2022-30592), tra cui HTTP3-loris, HTTP3-stream e HTTP3-flooding, testati su server con supporto…
 nytrorst/xssfuzzer
XSS Fuzzer è uno strumento che genera payload XSS basati su vettori definiti dall'utente e liste di fuzzing.
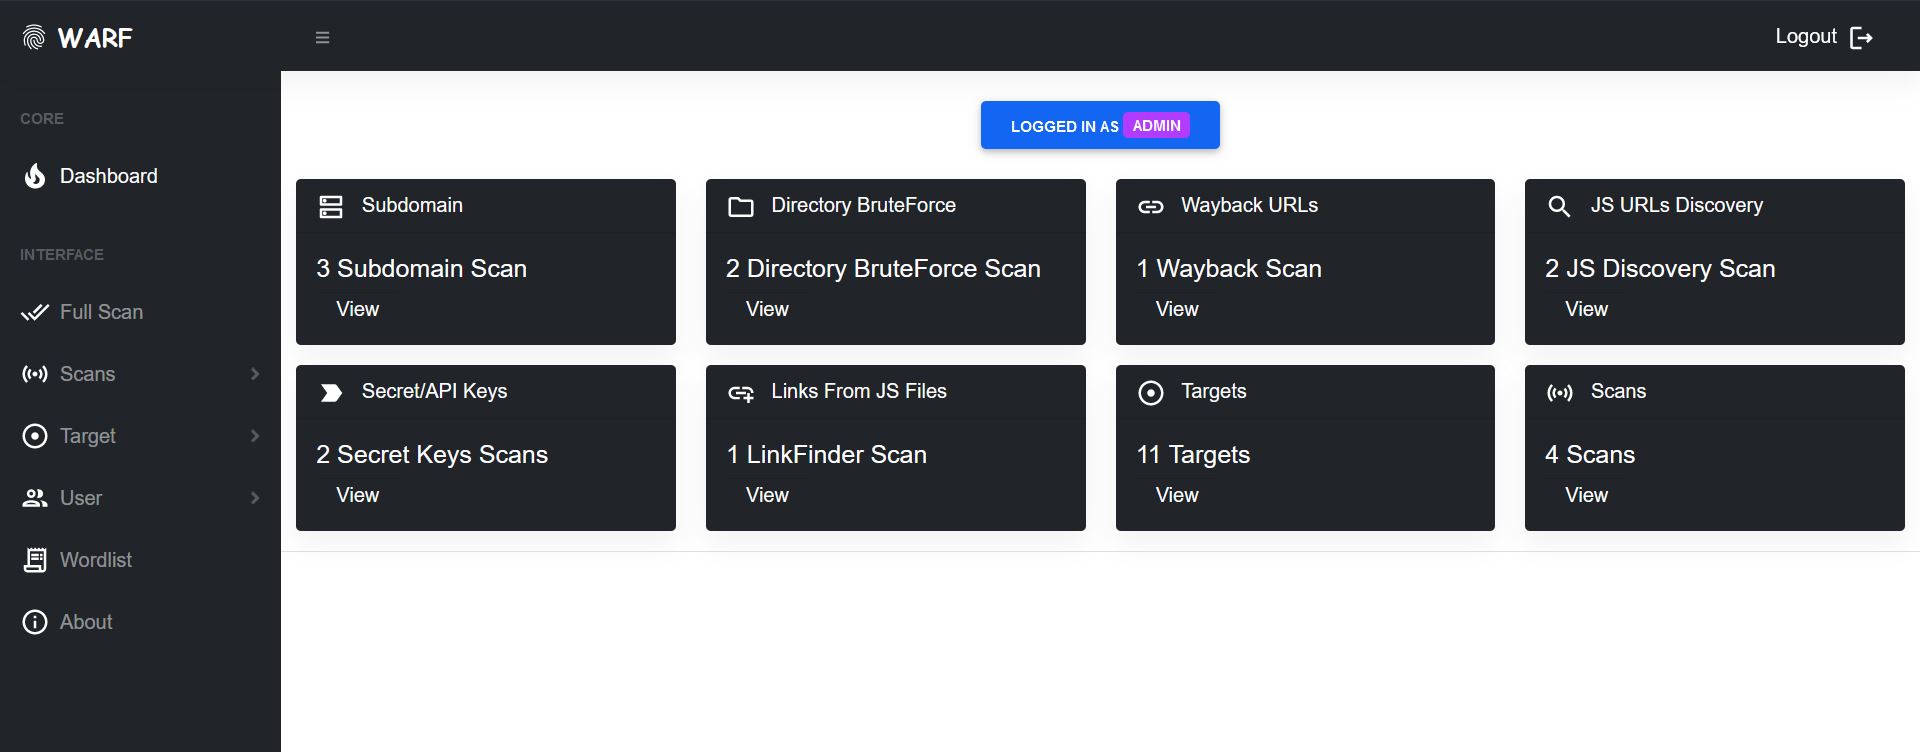 iamnihal/warf
Quadro modulare di ricognizione per applicazioni web per l'enumerazione automatica dei sottodomini, il brute-forcing delle directory e l'estrazione…
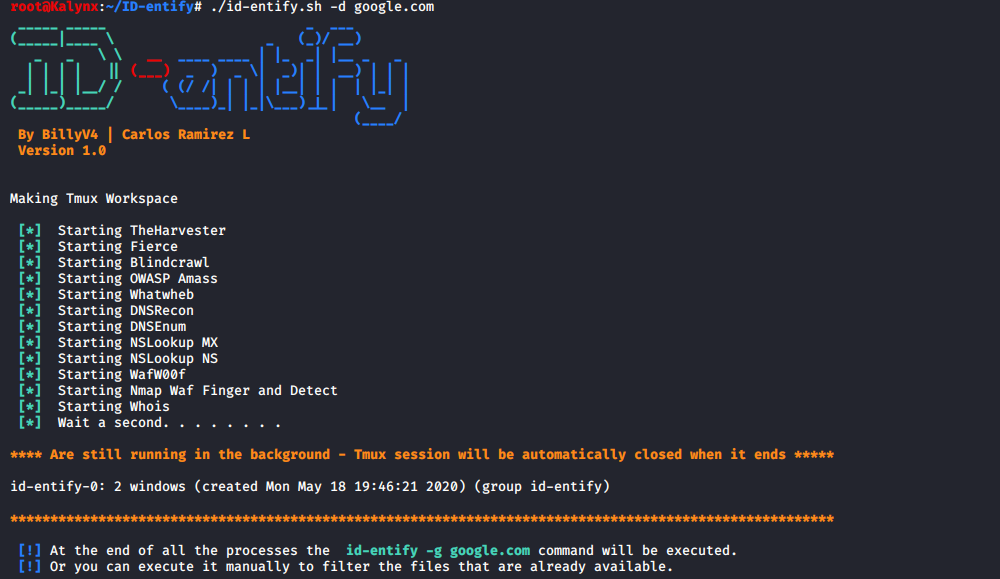 billyv4/id-entify
Cerca informazioni relative al dominio: Email - Indirizzi IP - Sotto-domini - Informazioni sulla tecnologia WEB - Tipo di firewall - Record NS e MX.
 alexbakker/log4shell-tools
Strumento che esegue un test per verificare se una delle tue applicazioni è interessata dalle recenti vulnerabilità in log4j: CVE-2021-44228 e…
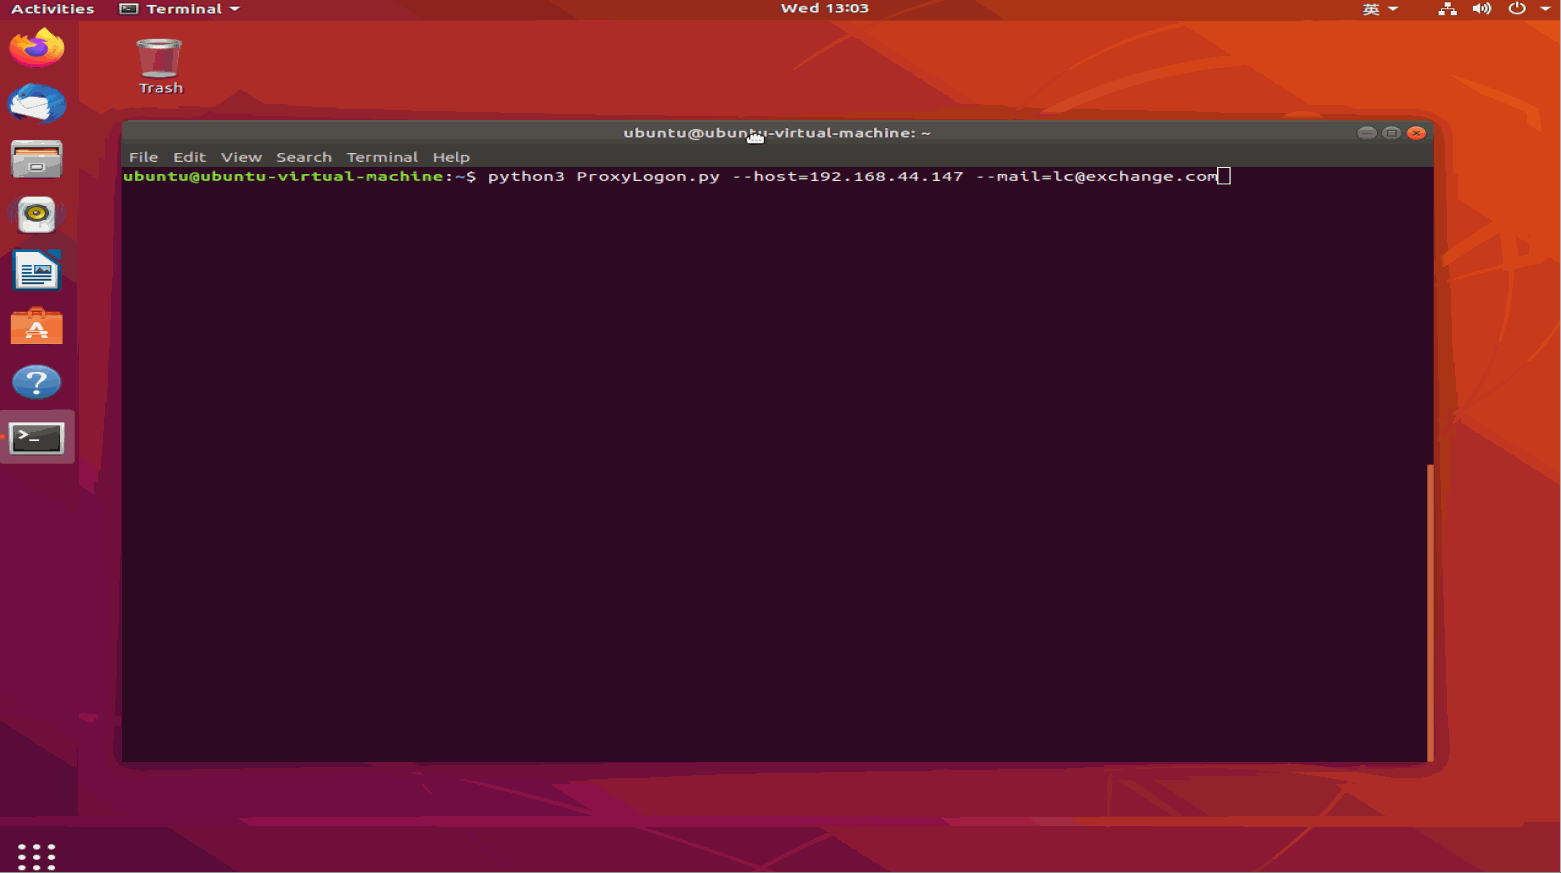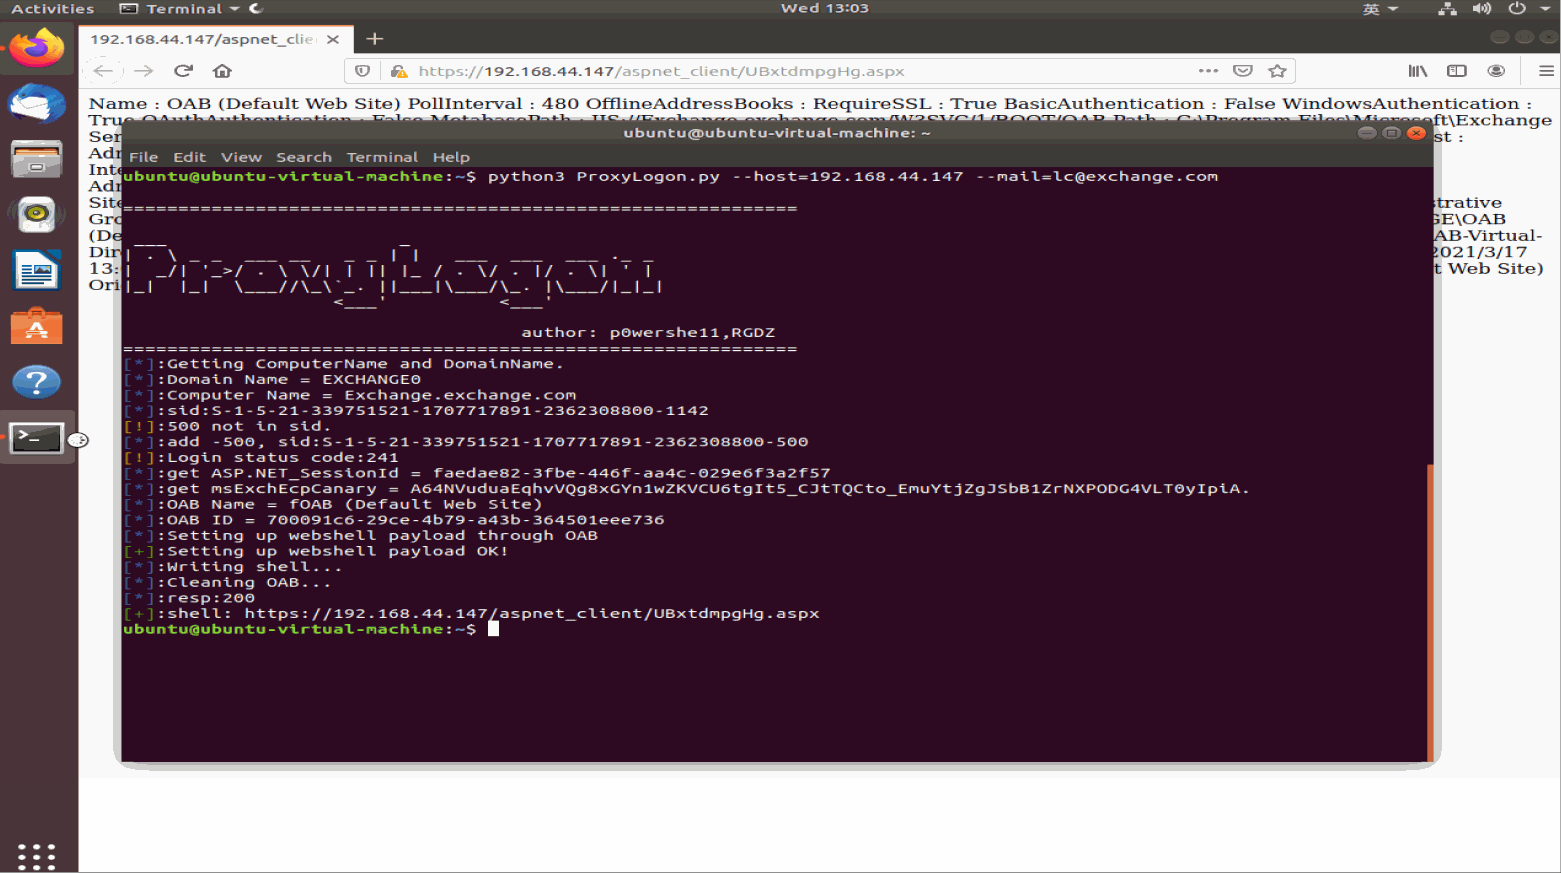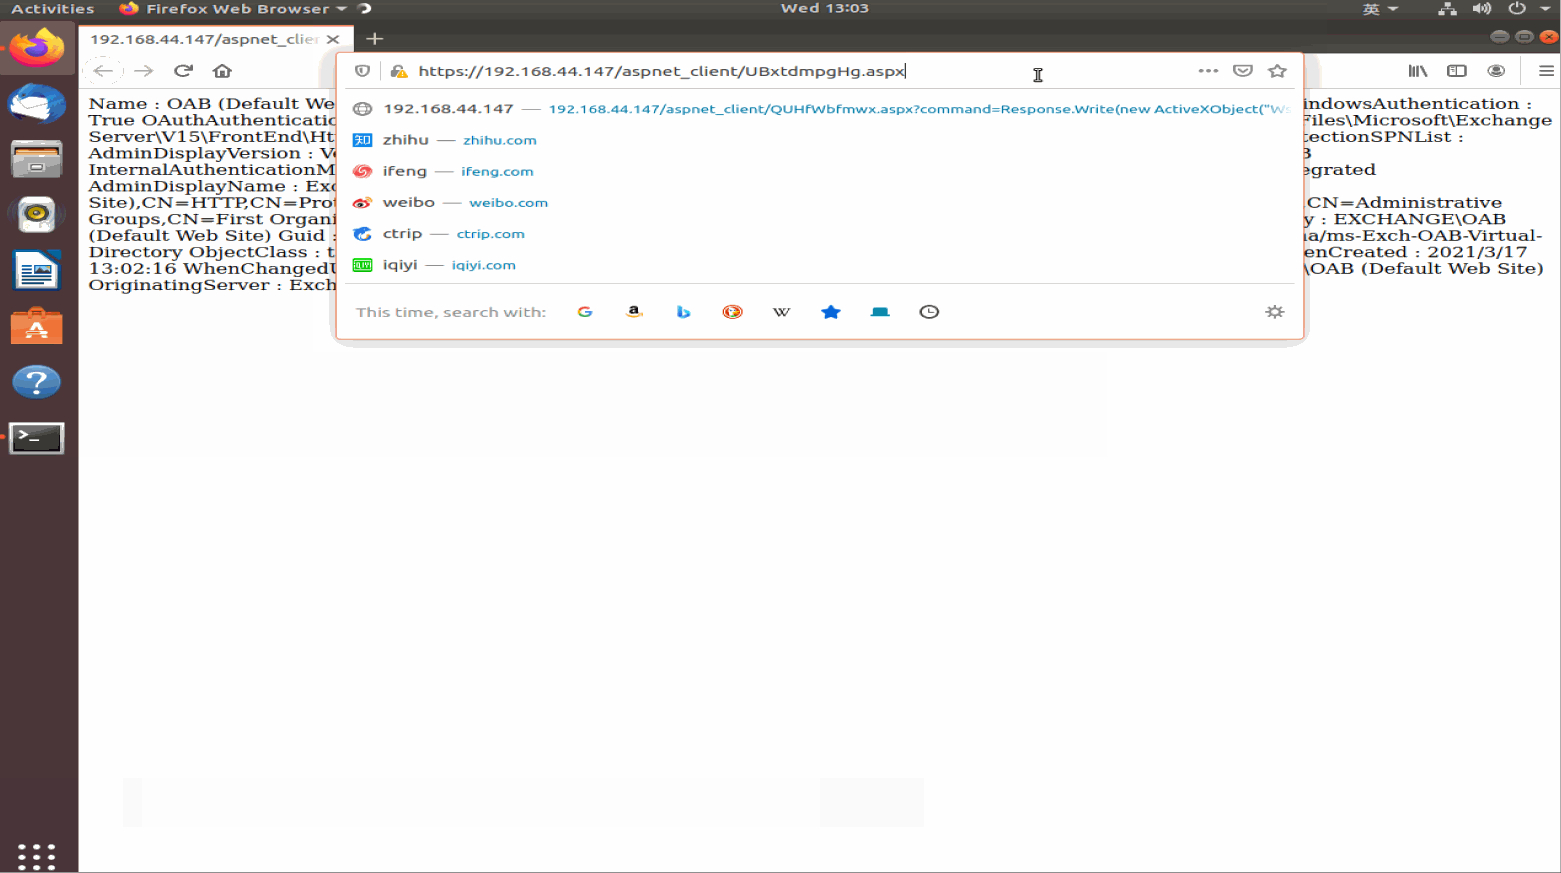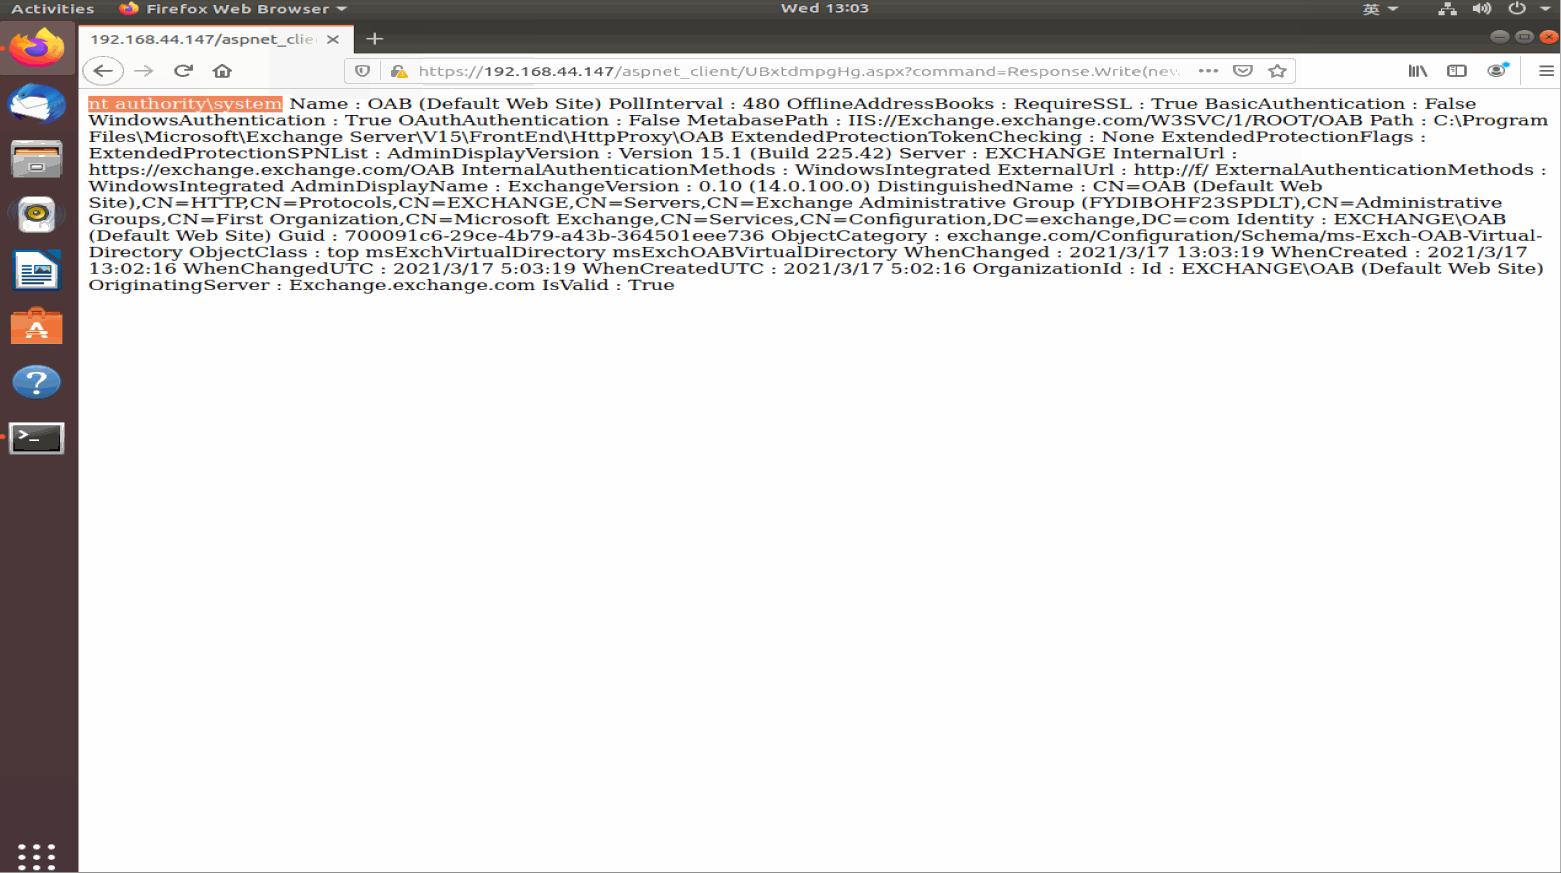 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 gabrielg/cve-2014-1266-poc
Proof-of-concept exploit per la vulnerabilità di verifica SSL/TLS di Apple (CVE-2014-1266) in iOS e OS X, che dimostra l'intercettazione HTTPS…
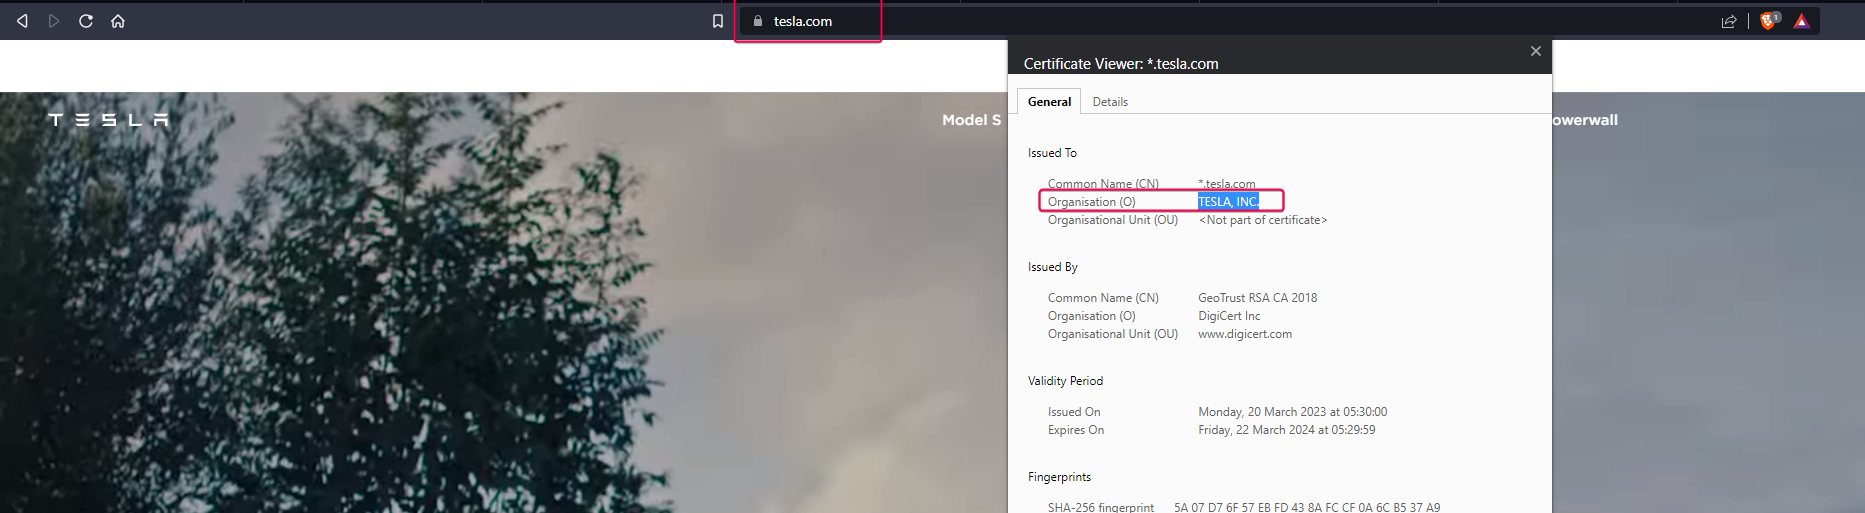 mr-rizwan-syed/chomtesh
CHOMTE.SH è un potente script shell progettato per automatizzare i compiti di ricognizione durante i test di penetrazione. Utilizza vari strumenti…
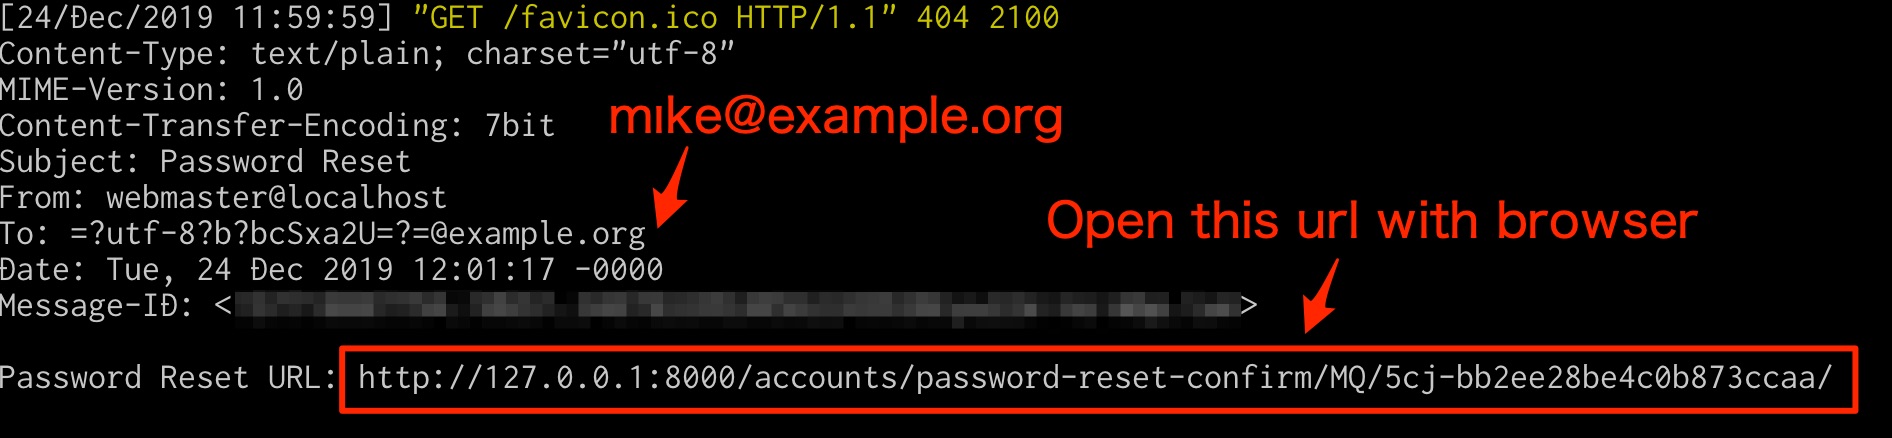 ryu22e/django_cve_2019_19844_poc
PoC per CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
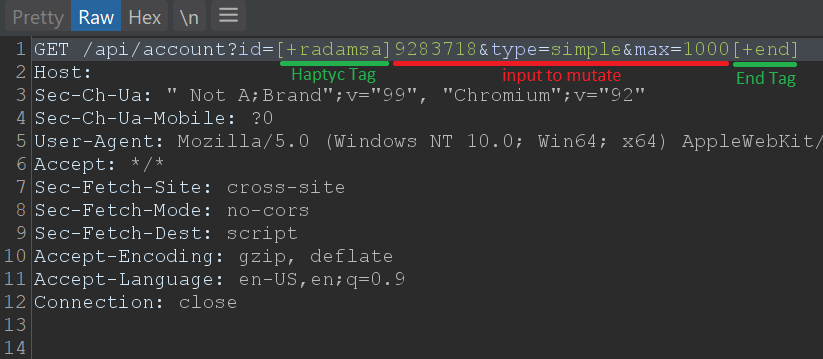 defparam/haptyc
Libreria Python per Turbo Intruder che aggiunge il supporto per posizioni di payload e tipi di attacco Sniper/Clusterbomb/Pitchfork con generazione…
 jas502n/kibana-rce
kibana < 6.6.0 esecuzione non autorizzata di comandi da remoto (Need Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence Post Auth RCE
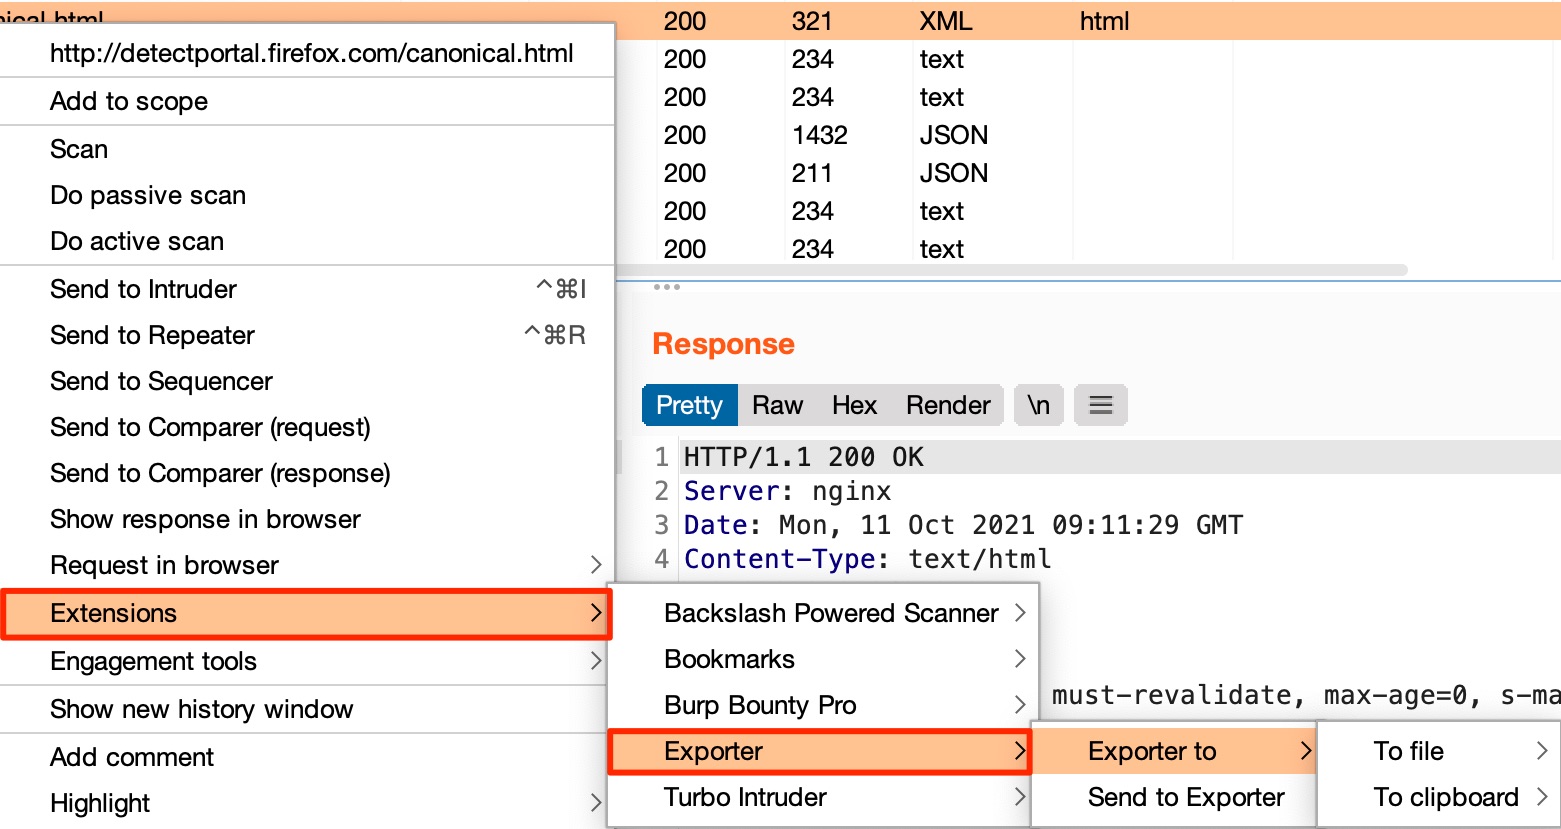 artssec/burp-exporter
Exporter è un'estensione di Burp Suite per copiare una richiesta in un file o negli appunti come funzioni di più linguaggi di programmazione.








