
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
zenbuster — Strumento multi-thread per enumerazione URL/scoperta contenuti in Python. | Kitploit

Strumenti/GitHubGitHub/0xtas/zenbuster
Raccolta InformazioniSicurezza WebCTFPenetration TestingEnumerazione Sottodomini
GitHub0xtas/zenbuster

zenbuster

Strumento multi-thread per enumerazione URL/scoperta contenuti in Python.

Vedi Repository
10726442 anni faRevisionato da Kitploit
Condividi

Informazioni

0xTas Twitter 0xTas Youtube GitHub Commits GitHub Download

ZenBuster è uno strumento di enumerazione URL multi-thread e multi-piattaforma scritto in Python da Zach Griffin (@0xTas).

Ho scritto questo strumento per approfondire la mia familiarità con Python e per aumentare la mia comprensione degli strumenti di cybersecurity in generale. ZenBuster potrebbe non essere il tool più veloce o completo del suo genere. È comunque semplice da usare, discretamente flessibile e in pratica solo marginalmente più lento di altri strumenti "collaudati" come Gobuster. Personalmente, lo sto usando per risolvere sfide CTF su piattaforme come TryHackMe e ho trovato la mia implementazione soddisfacentemente affidabile.

Questo software è destinato all'uso in sfide CTF o da parte di professionisti della sicurezza per raccogliere informazioni sui loro target:

  • È in grado di enumerare tramite brute-force sia i sottodomini che le risorse URI (directory/file).
  • Entrambi i metodi di enumerazione richiedono l'uso di un wordlist o dizionario appropriato.
  • Funzionalità incluse:
    1. Il formato del nome host supporta standard, IPv4 e IPv6.
    2. Supporto per la registrazione dei risultati su file con -o [nomefile].
    3. Specifica di porte personalizzate per webserver non standard con -p .
    4. Estensioni di file opzionali in modalità directory con -x .
    5. Modalità silenziosa per un output meno distraente con -q.
    6. Il colore può essere disabilitato per un output meno distraente con -nc / -nl.
    7. Aggiungi alla lista dei codici di stato HTTP da ignorare (default 5xx, 404) con -ic.
    8. Ignora specifiche lunghezze di contenuto della risposta con -fl.
    9. Testato su Python versioni 3.10 e 3.11, con supporto teorico per versioni >= 3.6

ATTENZIONE/DICHIARAZIONE DI NON RESPONSABILITÀ

ZenBuster è in grado di produrre un numero potenzialmente indesiderato di richieste HTTP in breve tempo.

Gli sviluppatori e i contributori non sono responsabili per eventuali danni causati dall'uso improprio o dall'abuso di questo software.

Si prega di enumerare in modo responsabile!

Licenza

GNU GPL-3.0

ZenBuster è concesso in licenza sotto la GNU GPLv3, vedi qui per maggiori informazioni.

Crediti

L'arte ASCII Yin-Yang nei banner è stata creata da Joan G. Stark (jgs) e Hayley Jane Wakenshaw (hjw). Le modifiche sono state apportate da me, quando specificato con: 'zg'.


Presentazione

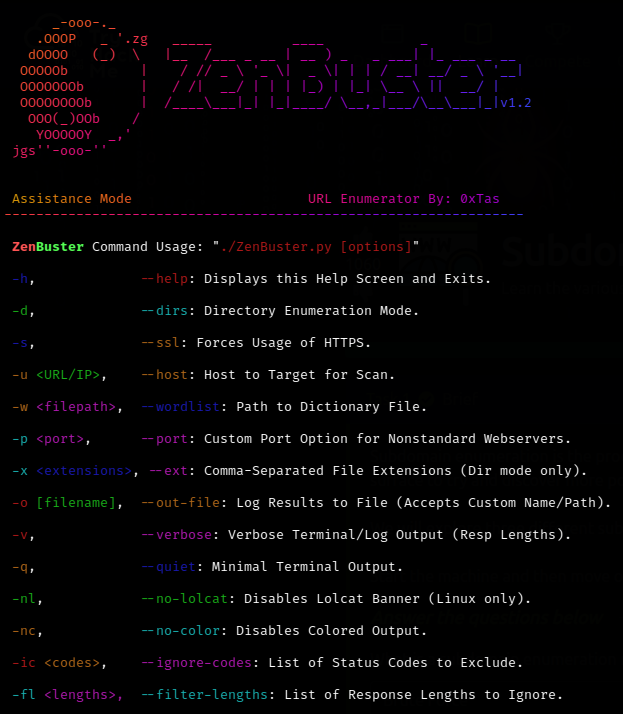
Pagina di aiuto:
Pagina di aiuto di ZenBuster

Modalità di enumerazione delle directory:
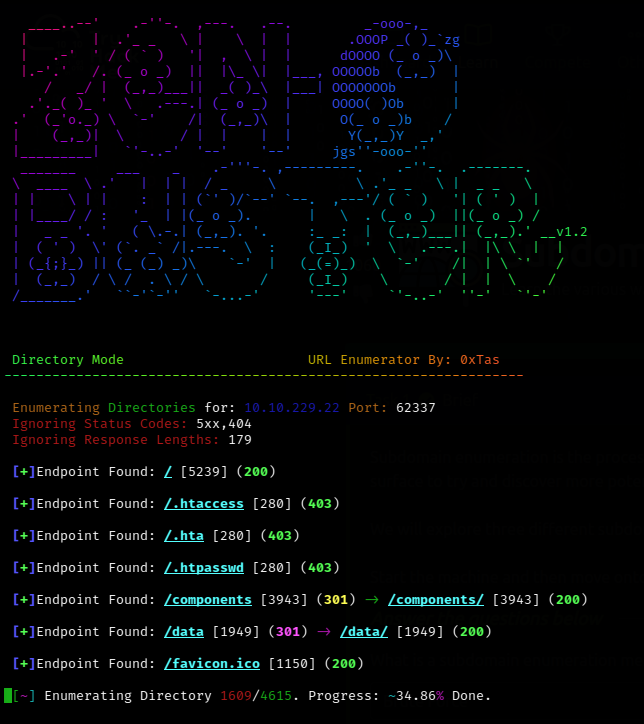
Modalità directory di ZenBuster

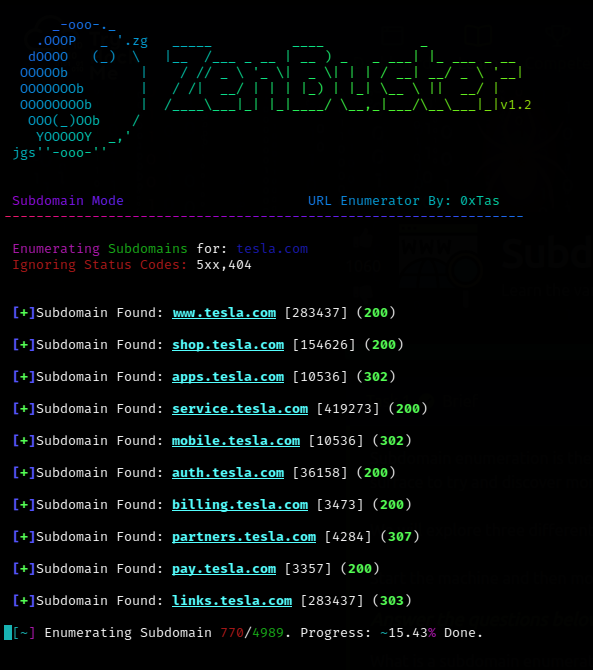
Modalità di enumerazione dei sottodomini:
Modalità sottodomini di ZenBuster


Installazione

Innanzitutto, assicurati di avere installato Python versione >= 3.6, poi clona il repository con:

git clone https://github.com/0xTas/zenbuster.git

Successivamente, cd zenbuster e, se su Linux: chmod +x zenbuster.py.

Dipendenze

ZenBuster si basa su 3 librerie esterne per funzionare ed è consigliato installarle con:

pip install -r requirements.txt

I moduli che verranno installati e i loro scopi sono i seguenti:

  1. Python requests

    • La spina dorsale di ogni richiesta di enumerazione. Senza di essa, lo script non funzionerà.
  2. termcolor

    • Abilita l'output colorato nel terminale. Non critico: lo script può comunque funzionare senza colore se non presente.
  3. colorama (solo Windows)

    • Prepara il terminale Windows ad accettare codici colore ANSI (da Termcolor). Non critico.

Queste dipendenze possono essere installate manualmente, con pip usando requirements.txt, o tramite interazione con lo script al primo avvio.


Utilizzo

Una volta installate le dipendenze, puoi eseguire il programma nei seguenti modi:

Su Linux (+Mac?):

./zenbuster.py [opzioni] oppure python3 zenbuster.py [opzioni]

Su Windows:

python zenbuster.py [opzioni]

[Opzioni]

Flag BreveFlag LungaScopo
-h--helpMostra la schermata di aiuto ed esce
-d--dirsAbilita la modalità di enumerazione delle directory
-s-sslForza l'uso di HTTPS nelle richieste
-v--verboseStampa informazioni dettagliate sul terminale/log
-q--quietOutput minimo sul terminale fino ai risultati finali
-nc--no-colorDisabilita l'output colorato nel terminale
-nl--no-lolcatDisabilita il banner stampato da lolcat (solo Linux)
-ic <codici>--ignore-codesElenco di codici di stato da escludere dai risultati.
-fl <lunghezze>--filter-lengthsElenco di lunghezze di risposta da ignorare.
-u <hostname>--hostHost da targetizzare per la scansione
-w <wordlist>--wordlistPercorso del file wordlist/dizionario
-x <estensioni>--extElenco separato da virgole di estensioni di file (solo directory)
-p <porta#>--portOpzione porta personalizzata per webserver non standard
-o [nomefile]--out-fileRegistra i risultati su un file (accetta nome/percorso personalizzati)

Esempi di utilizzo

./zenbuster.py -d -w /usr/share/wordlists/dirb/common.txt -u target.thm -v

python3 zenbuster.py -w ../subdomains.txt --host target.thm --ssl -O myResults.log

zenbuster -w subdomains.txt -u target.thm --quiet -ic 400, 403 (Con alias .bashrc)


Aggiornamento

Aggiornare ZenBuster è facile! Basta spostarsi nella cartella di installazione (cd zenbuster) e fare git pull. Questo è tutto!



Funzionalità/Miglioramenti Pianificati

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →