#1
Strumenti per l'intercettazione, l'analisi e la modifica del traffico web per test di sicurezza.
Raccomandato da Kitploit

 reverserid/jurig
un agente AI completamente autonomo per il reverse engineering
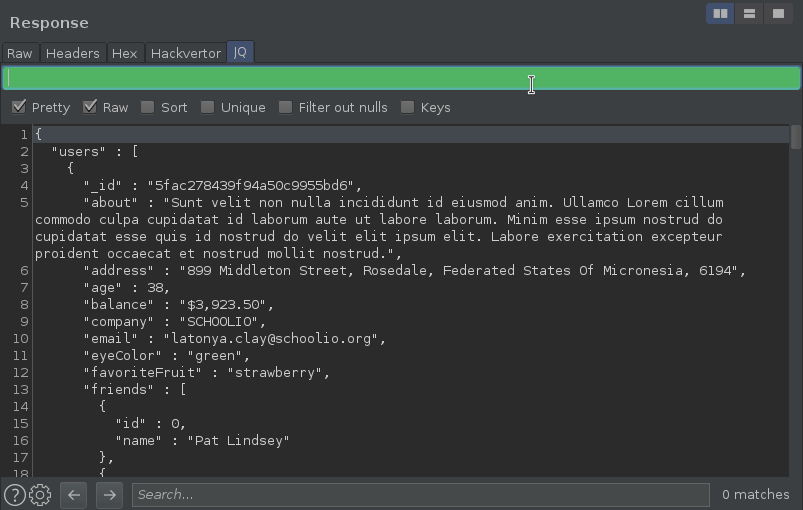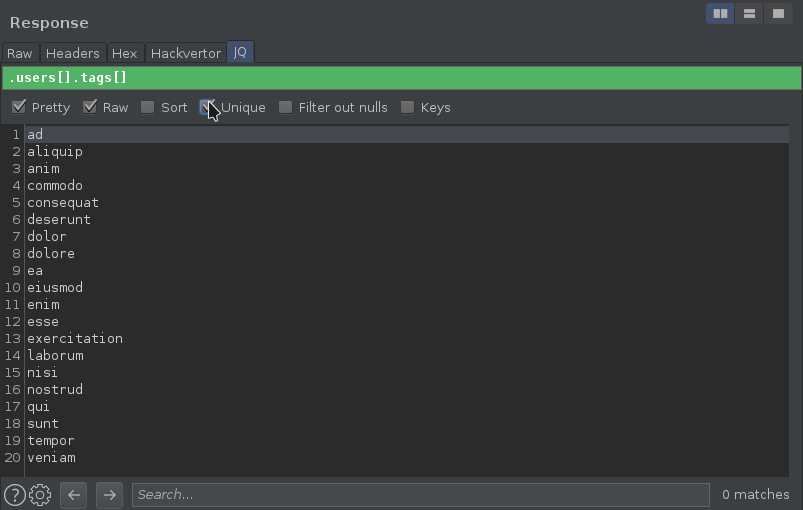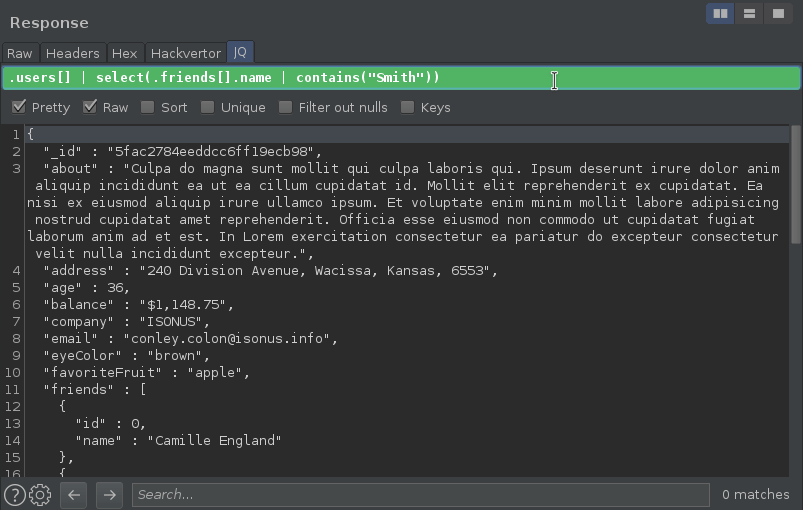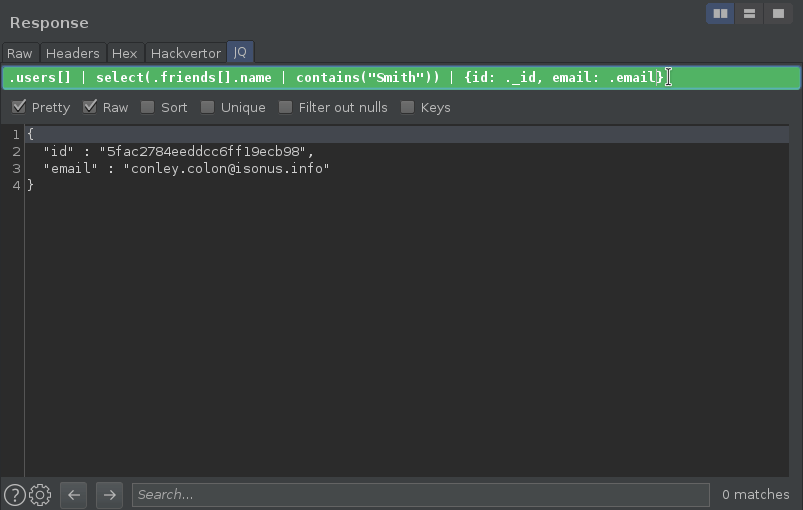 synacktiv/burp-jq
Estensione Burp per filtrare JSON al volo con query JQ nel visualizzatore dei messaggi HTTP.
 inflightsec/agent-vault-proxy
Chiavi API just-in-time per agenti AI - e qualsiasi altro processo che instradi attraverso di essa: il chiamante vede solo un segnaposto.
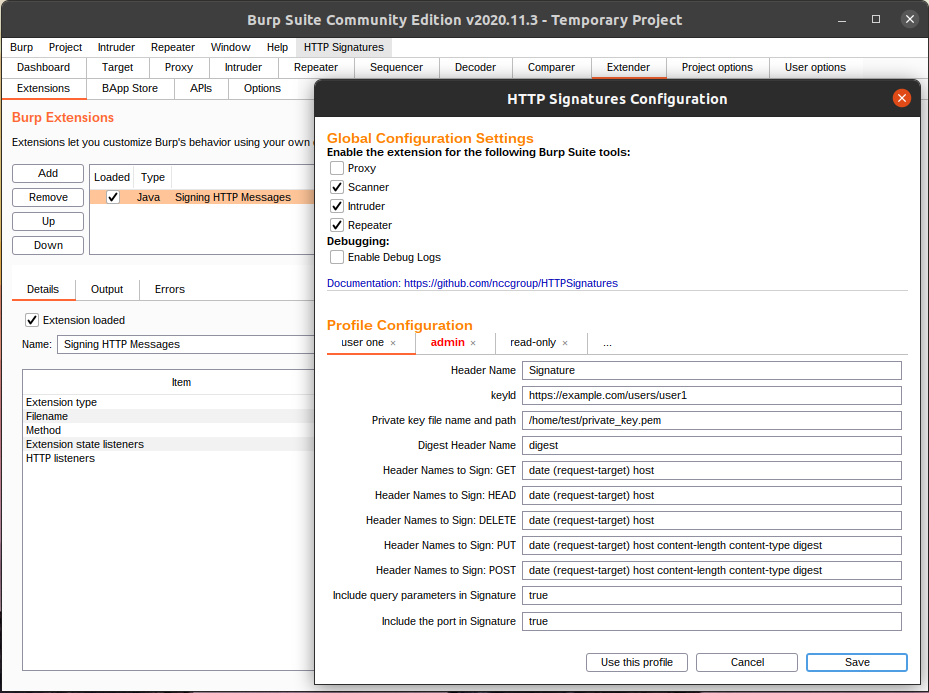 nccgroup/httpsignatures
Un'estensione di Burp Suite che implementa la bozza draft-ietf-httpbis-message-signatures-01 dello standard Signing HTTP Messages.
 projectdiscovery/collaborator
Libreria Collaborator Standard/Privata di BurpSuite
 hackvertor/repeat-strike
Estensione di Burp Suite che utilizza regole di attacco regex generate dall'IA per rilevare vulnerabilità IDOR e di controllo degli accessi, quindi…
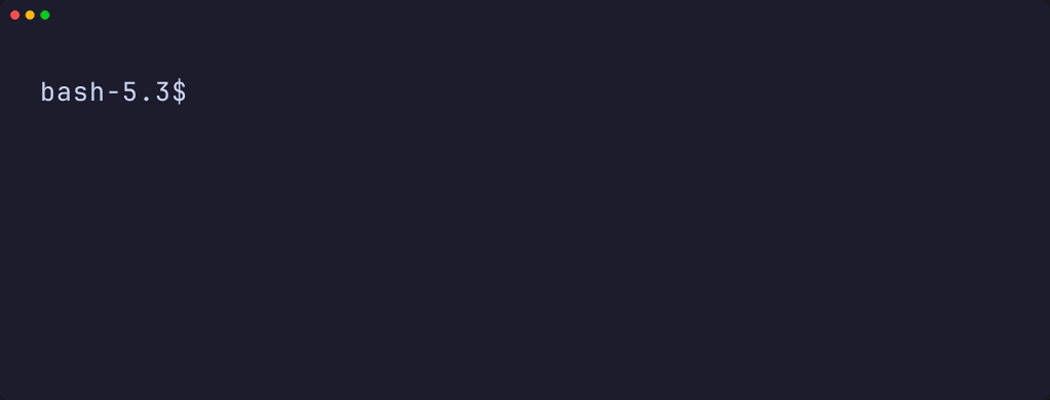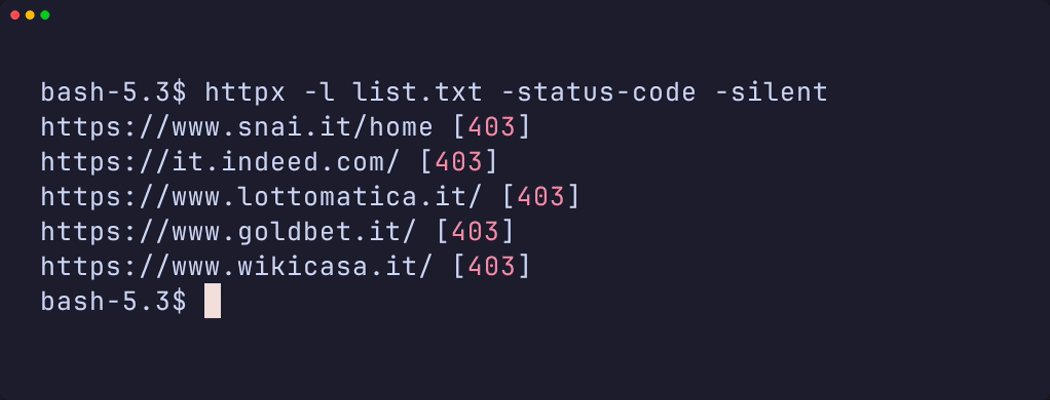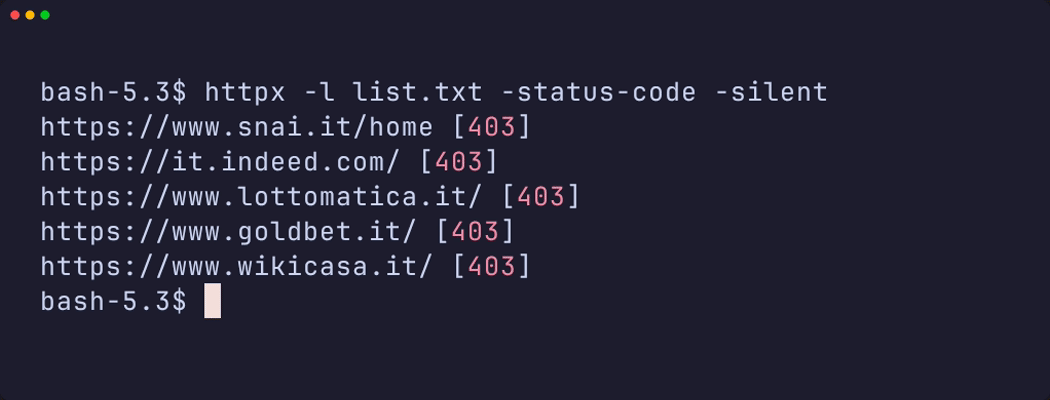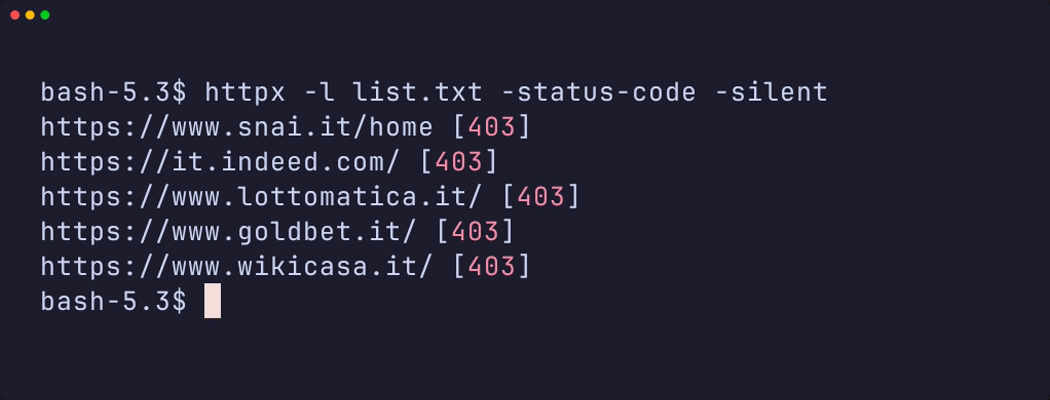 michele0303/undetected-httpx
Smetti di ricevere 403 Forbidden. Un toolkit specializzato simile a httpx per l'evasione WAF.
 emo-crab/slinger
Un client HTTP sviluppato specificamente per ricercatori di sicurezza.
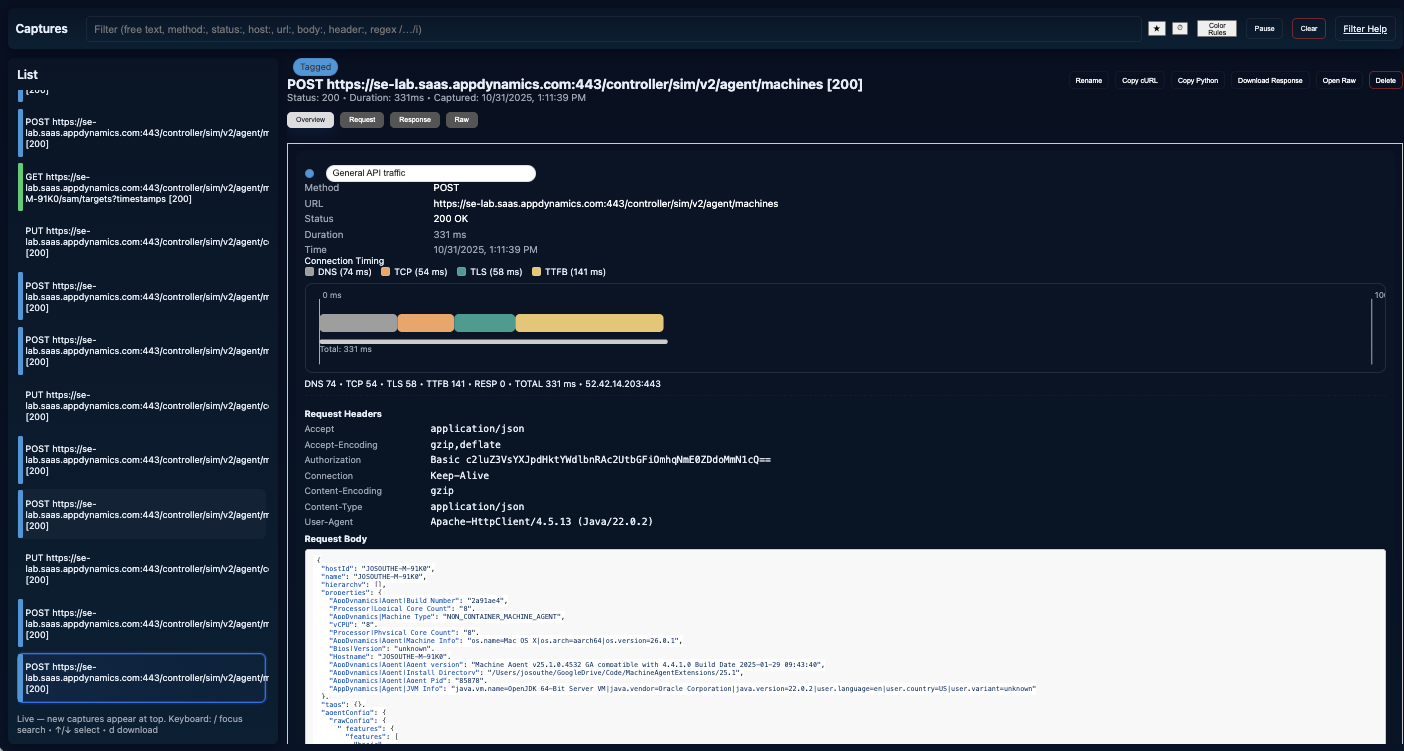 jbsouthe/http-breakout-proxy
Analisi del proxy HTTP per il reverse engineering delle comunicazioni di protocollo
 nccgroup/readable-thrift
Codificatore/decodificatore Thrift di facile lettura.
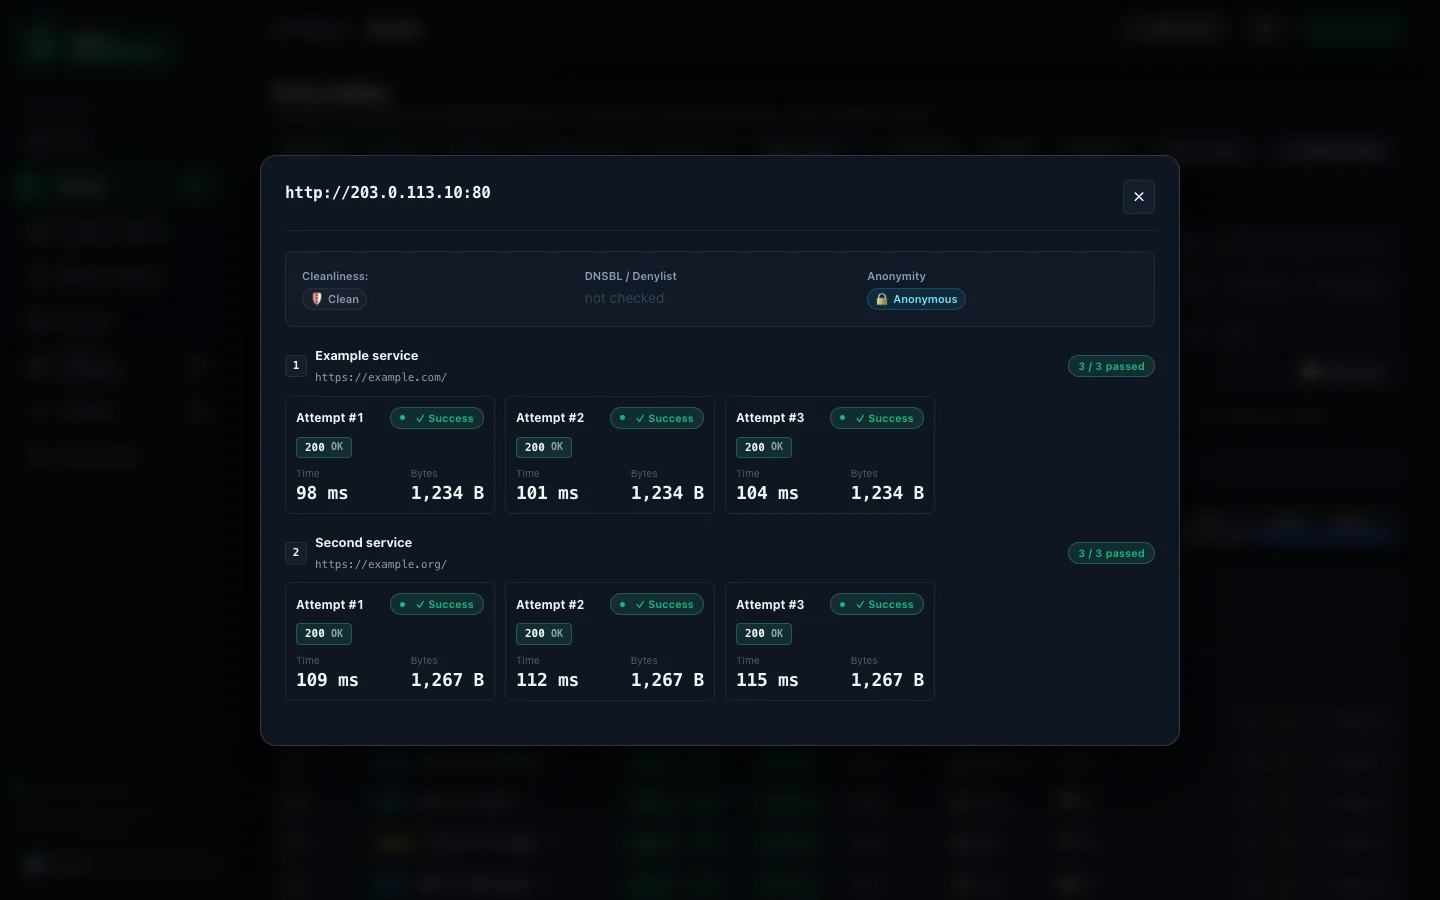 davidvoitenko/proxy-workbench
Raccoglie, verifica e classifica proxy pubblici HTTP/SOCKS rispetto ai tuoi target, poi li serve tramite esportazioni classificate, pool, un gateway…
 caido-community/burp2caido
Uno strumento per migrare la cronologia HTTP di Burpsuite a Caido
 xnl-h4ck3r/auto-repeater
Ripetizione automatizzata delle richieste HTTP con Burp Suite
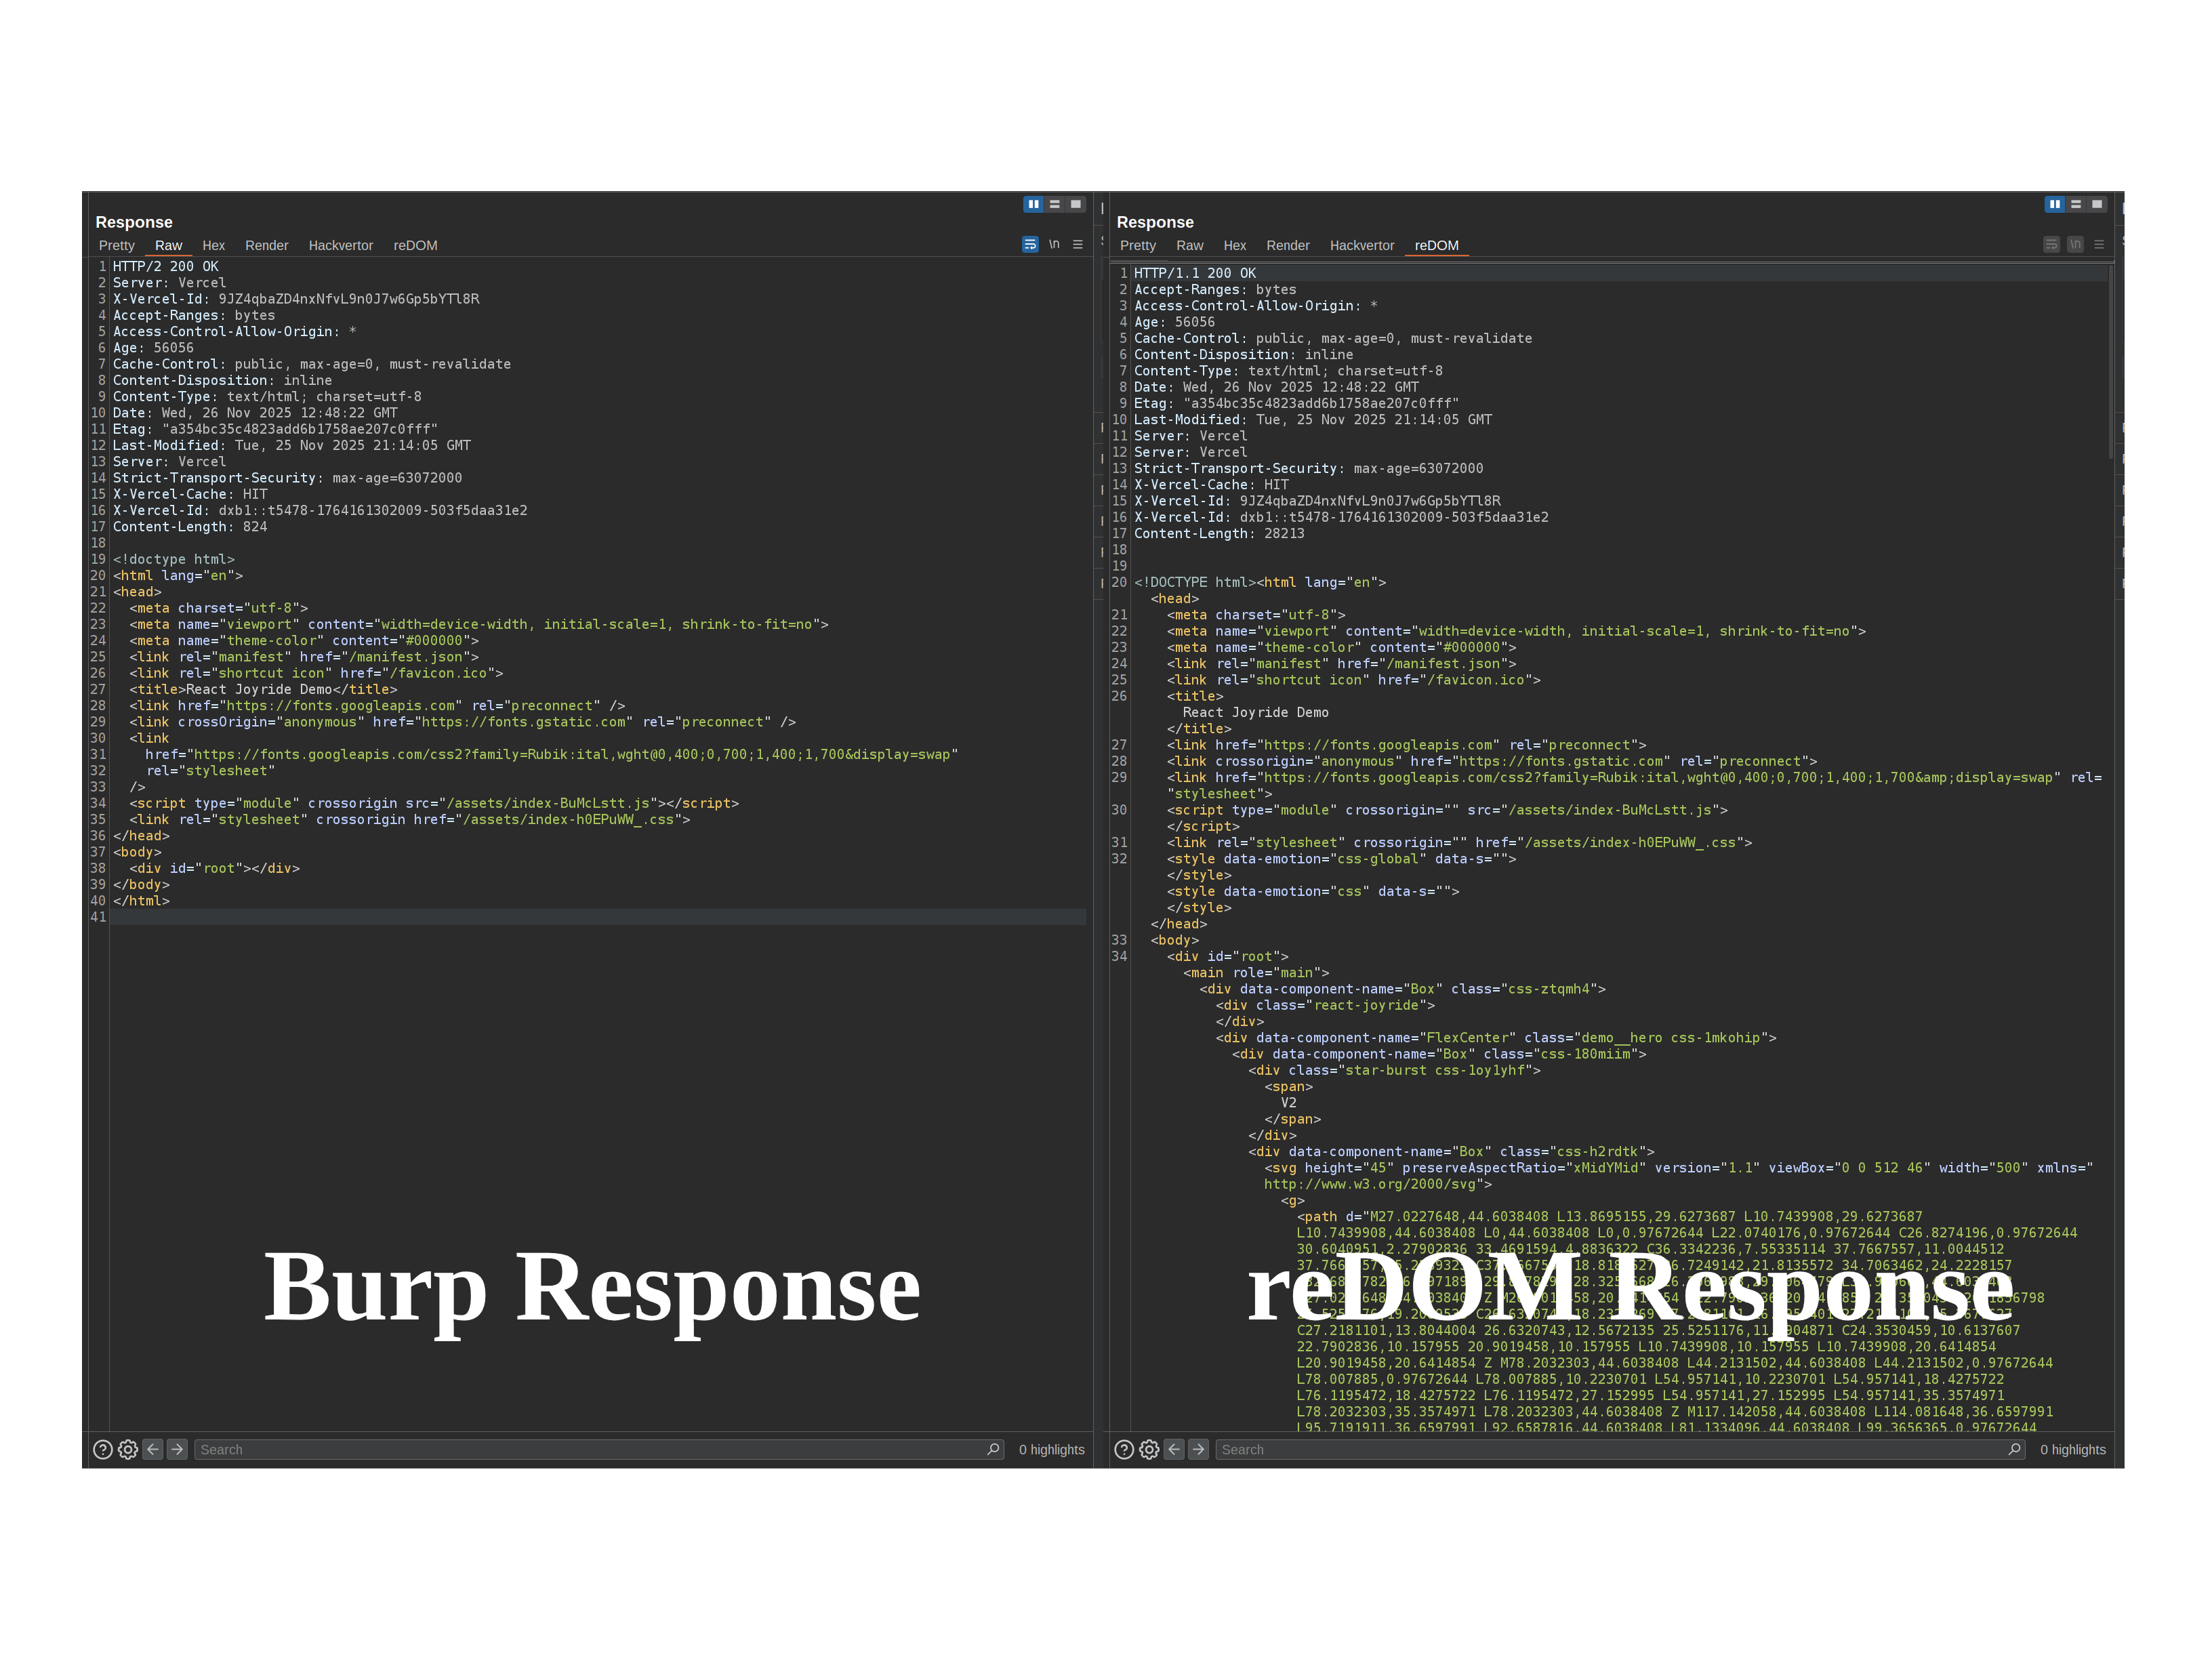 weirdmachine64/redom
Un'estensione per Burp Suite che porta le capacità complete di rendering DOM direttamente in Burp, consentendo test di sicurezza efficaci su…
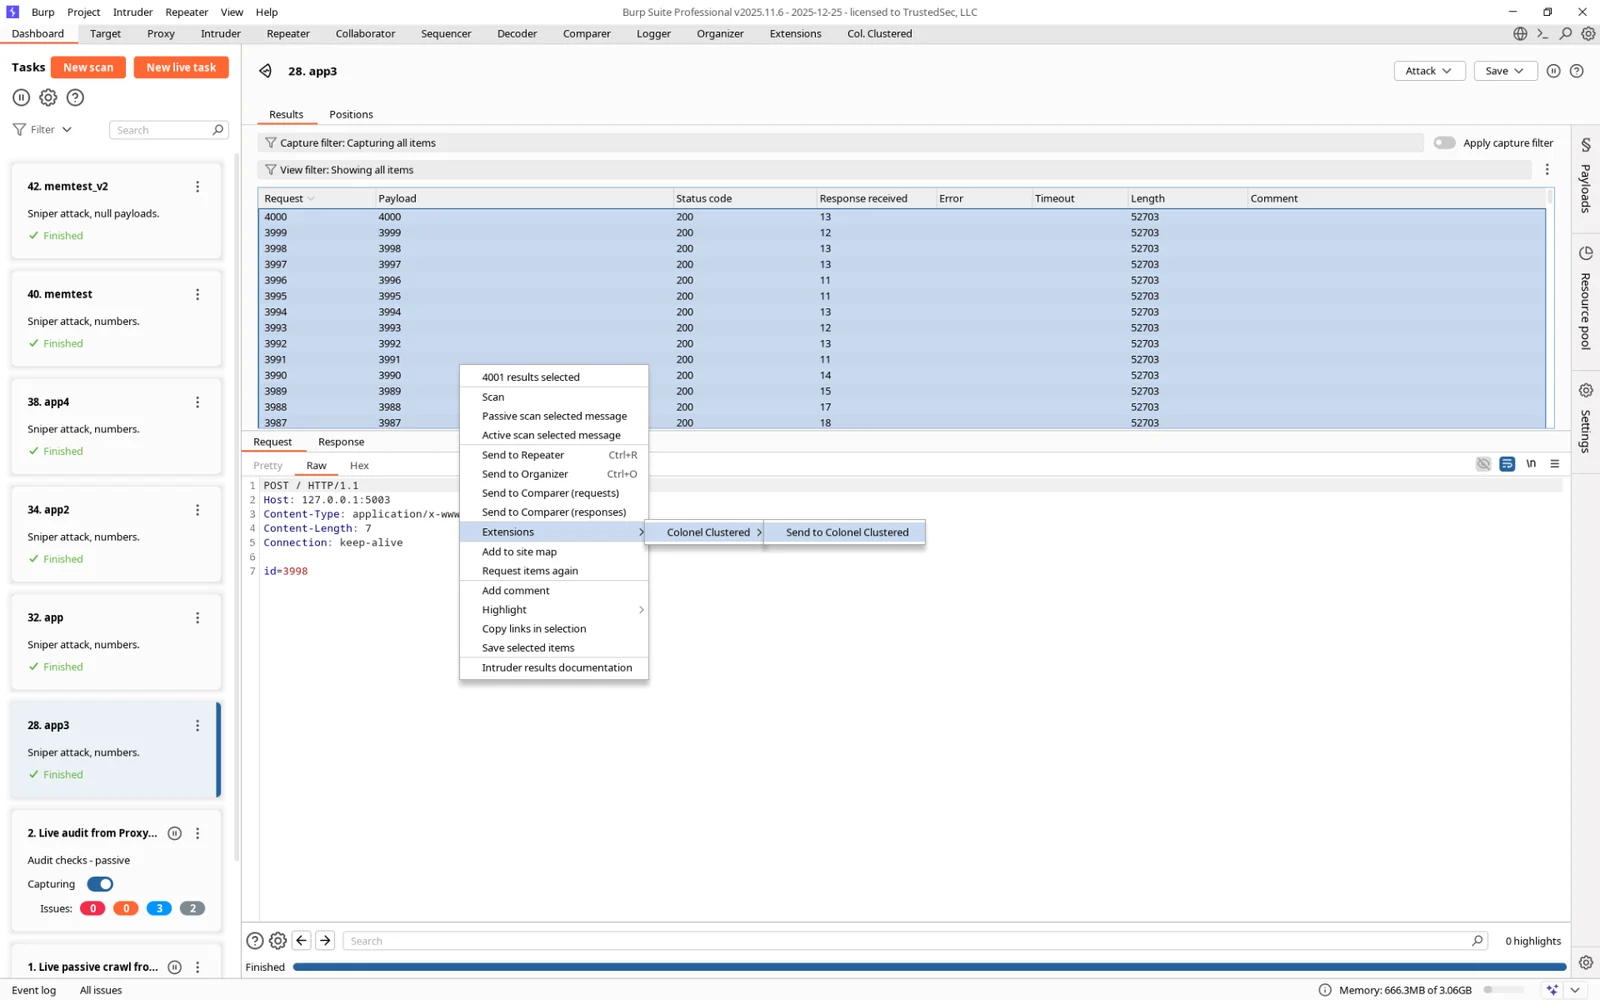 hoodoer/colonelclustered
Un plugin Burp per Java che esegue il clustering del testo sulle risposte per identificare outlier/gruppi in base al contenuto effettivo delle…
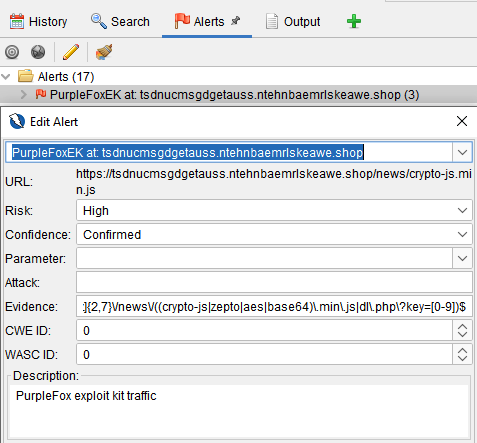 malwareinfosec/fiddlezap
Add-on per il rilevamento di traffico malevolo basato su regex per OWASP ZAP. Segnala siti web compromessi tramite la corrispondenza di pattern URI e…
 wantasticapp/wantasticcore
AIO Cloud Managment Server
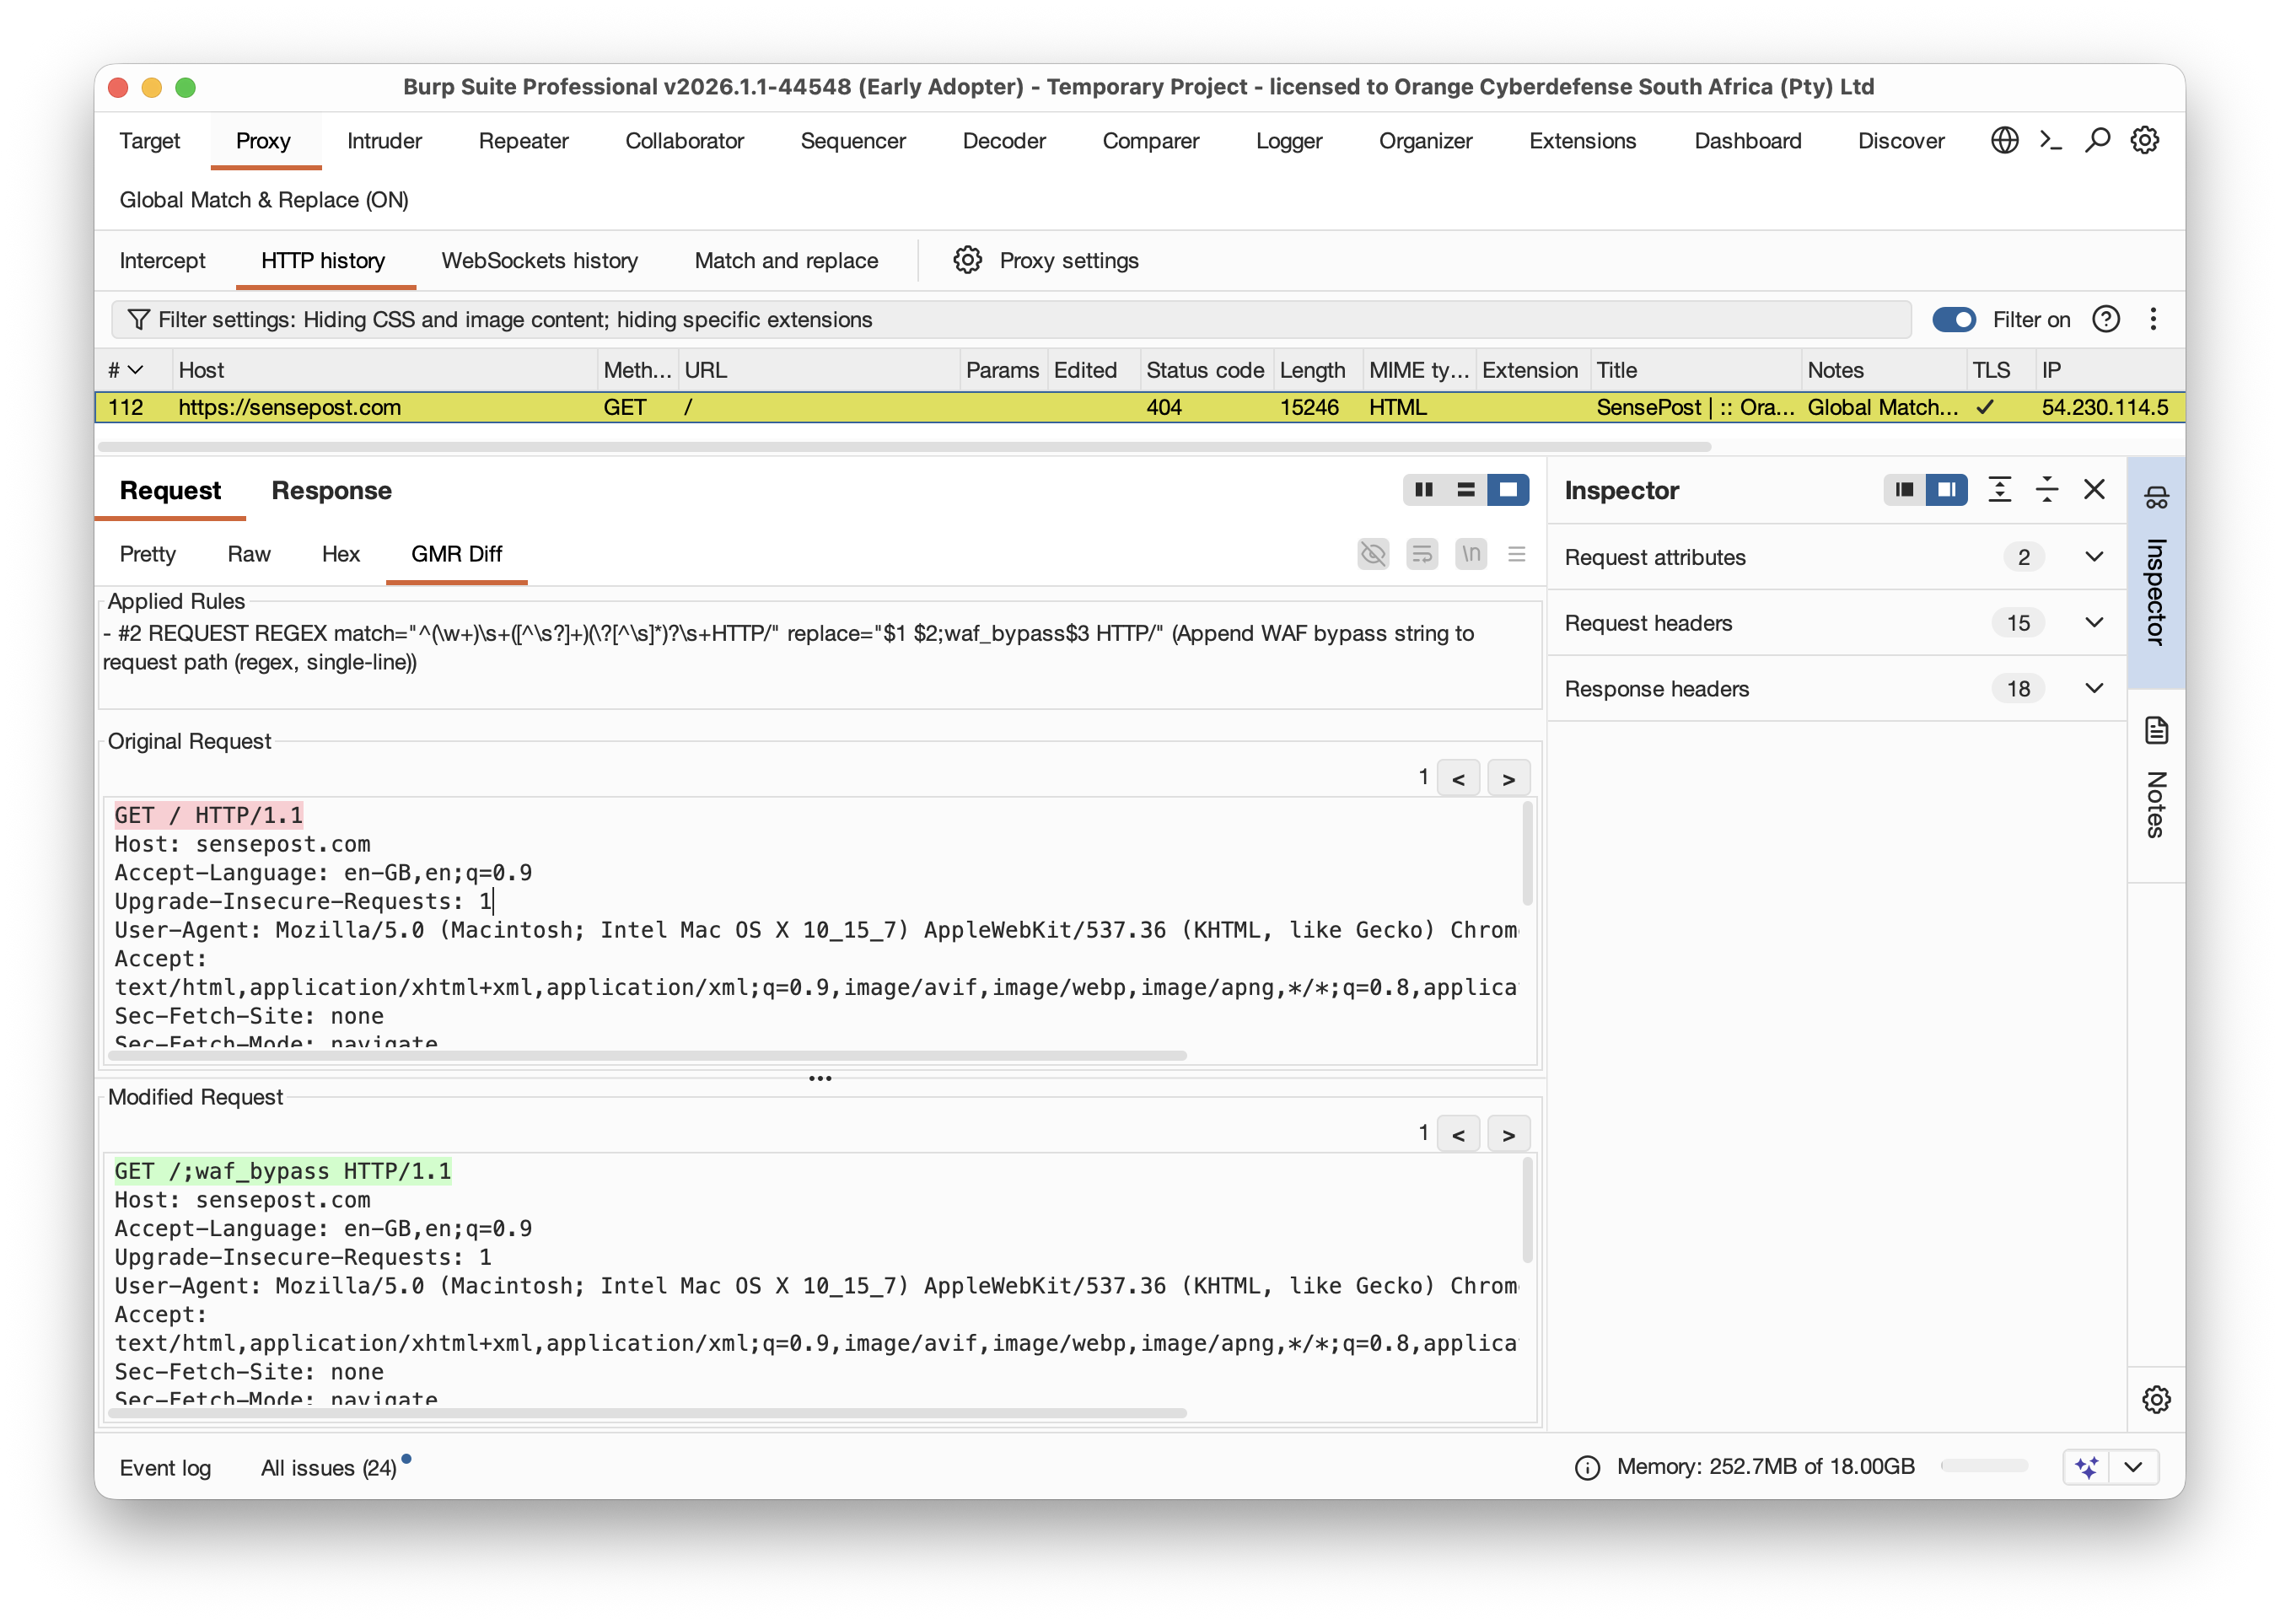 singe/burp_global_match_replace
Regole Match & Replace per Burp di Portswigger che operano globalmente su tutte le utility.