
 #1
Strumenti per l'intercettazione, l'analisi e la modifica del traffico web per test di sicurezza.
Raccomandato da Kitploit

 bishopfox/joro
Un framework collaborativo per l'exploitation web.
 mthbernardes/houseproxy
Proteggi i tuoi genitori dal phishing
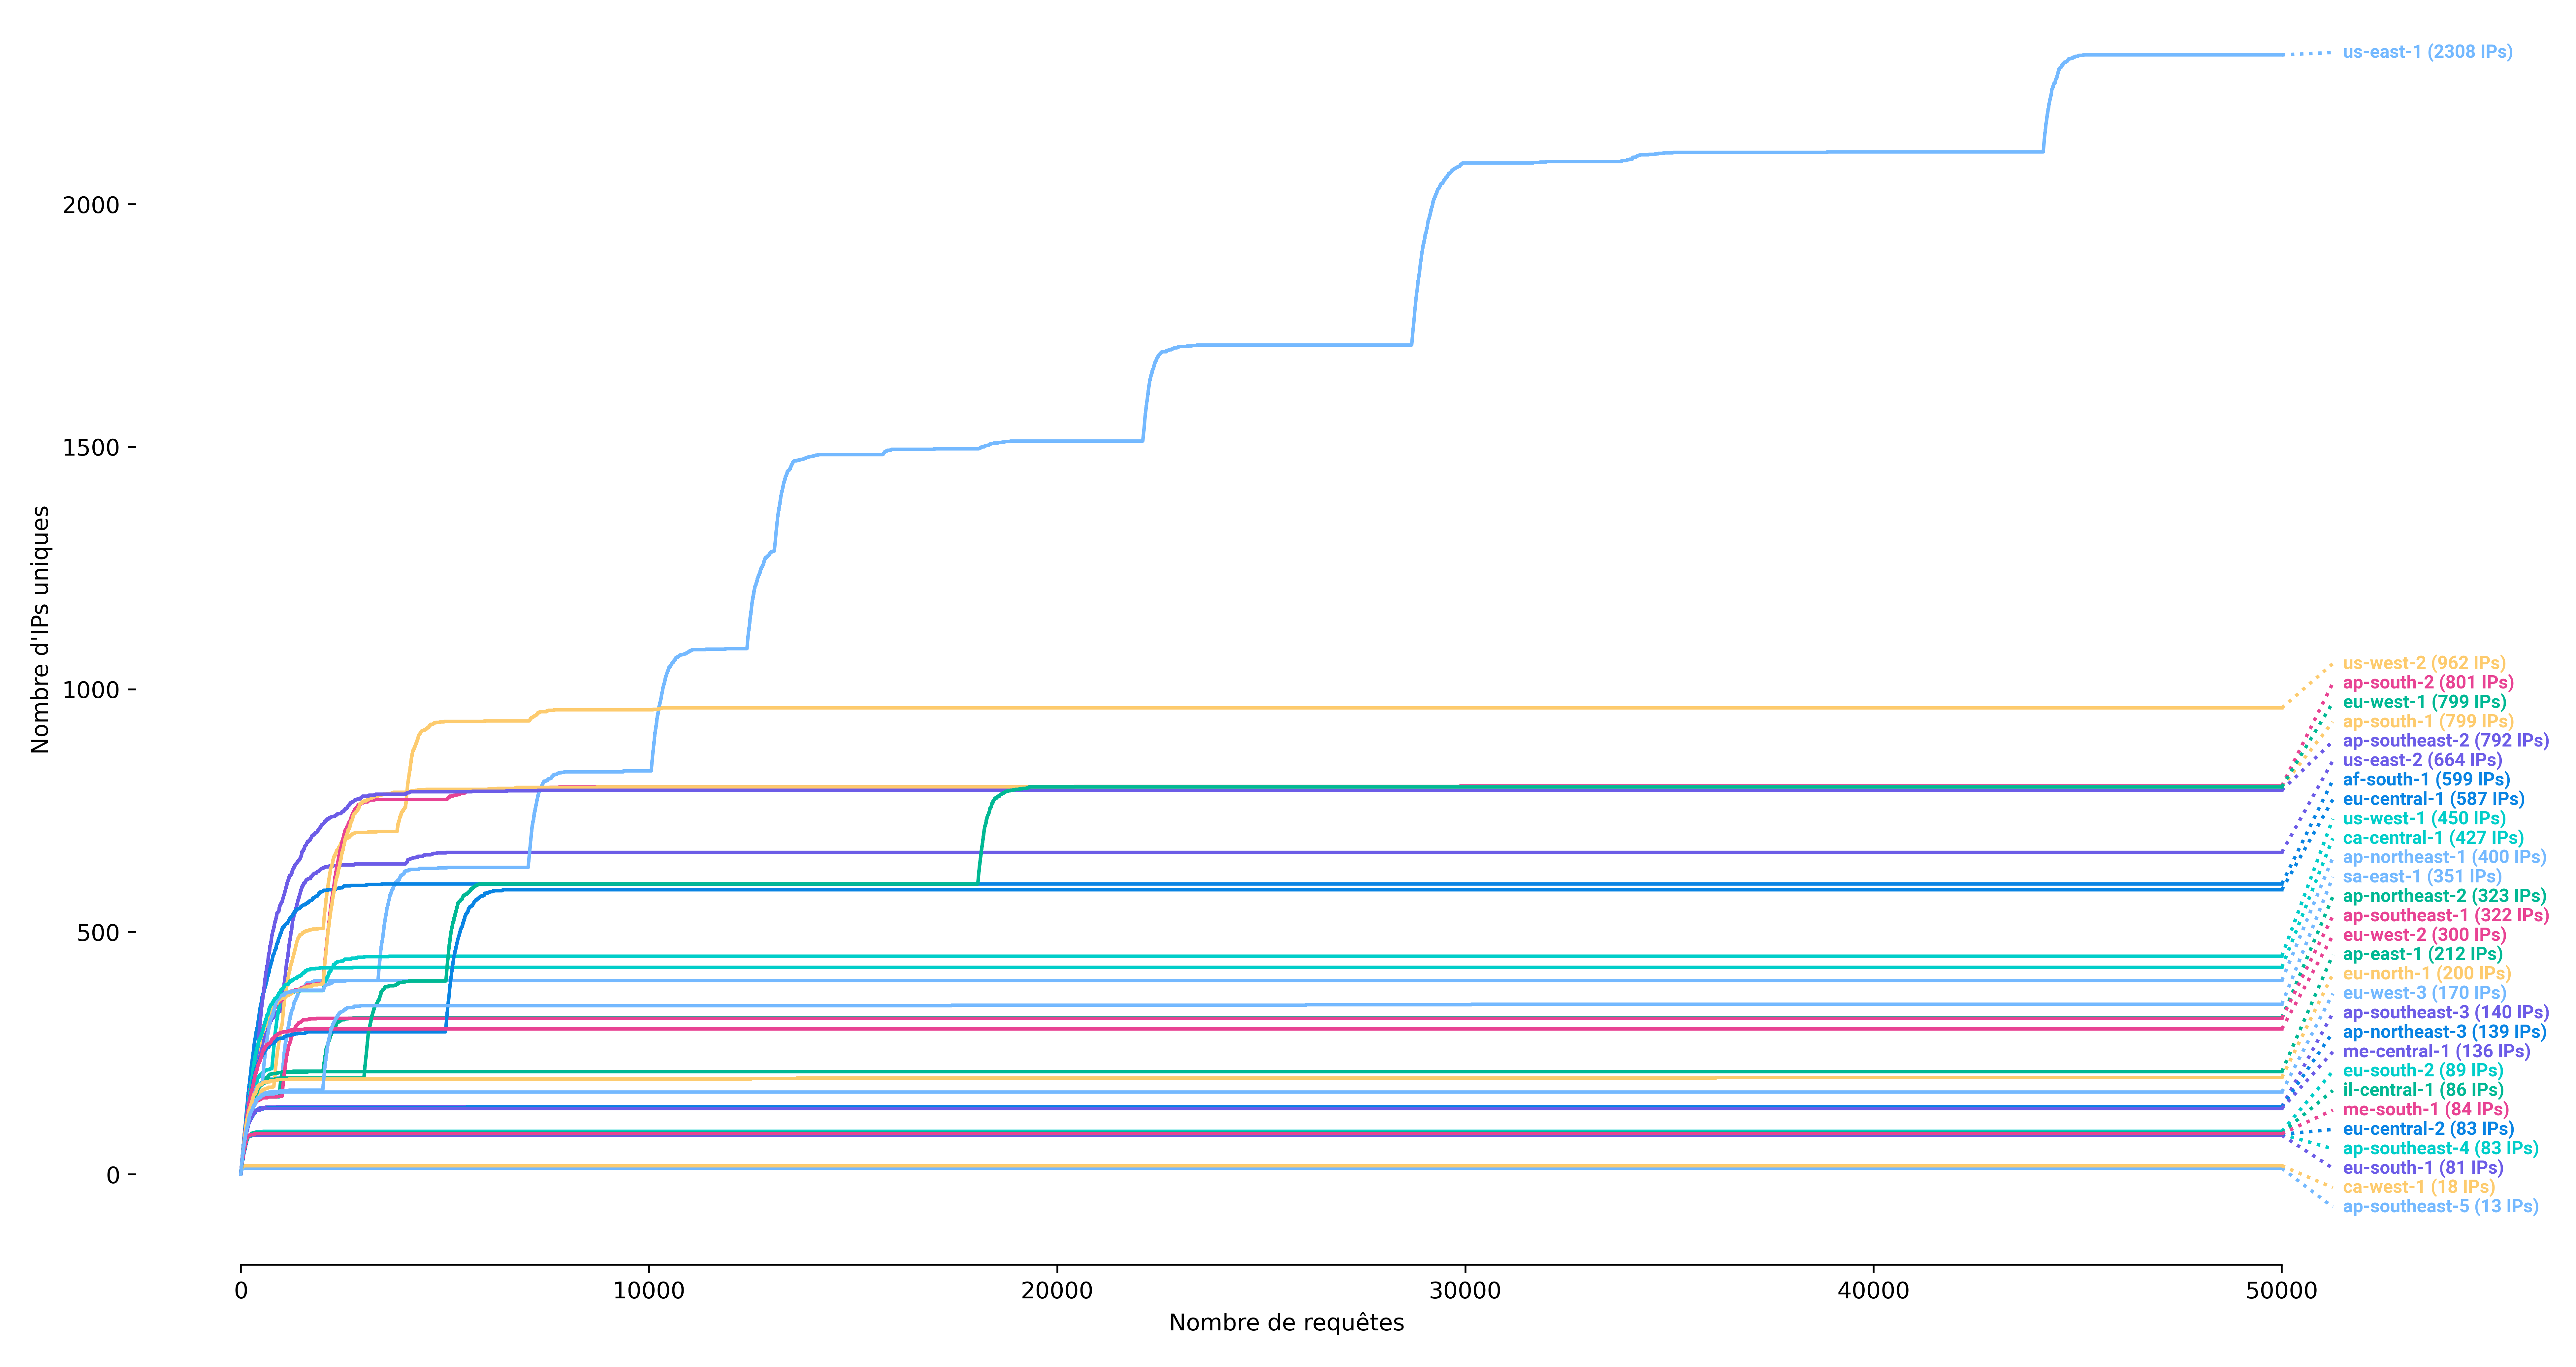 synacktiv/ipspinner
IPSpinner funziona come un proxy locale che reindirizza le richieste attraverso servizi esterni.
 joanbono/gurp
Comandante Burp scritto in Go
 johndoe31415/ratched
Ratched è un proxy TLS Man-in-the-Middle trasparente progettato per il penetration testing.
 ipopov/starttls-mitm
Un proxy trasparente man-in-the-middle con supporto STARTTLS.
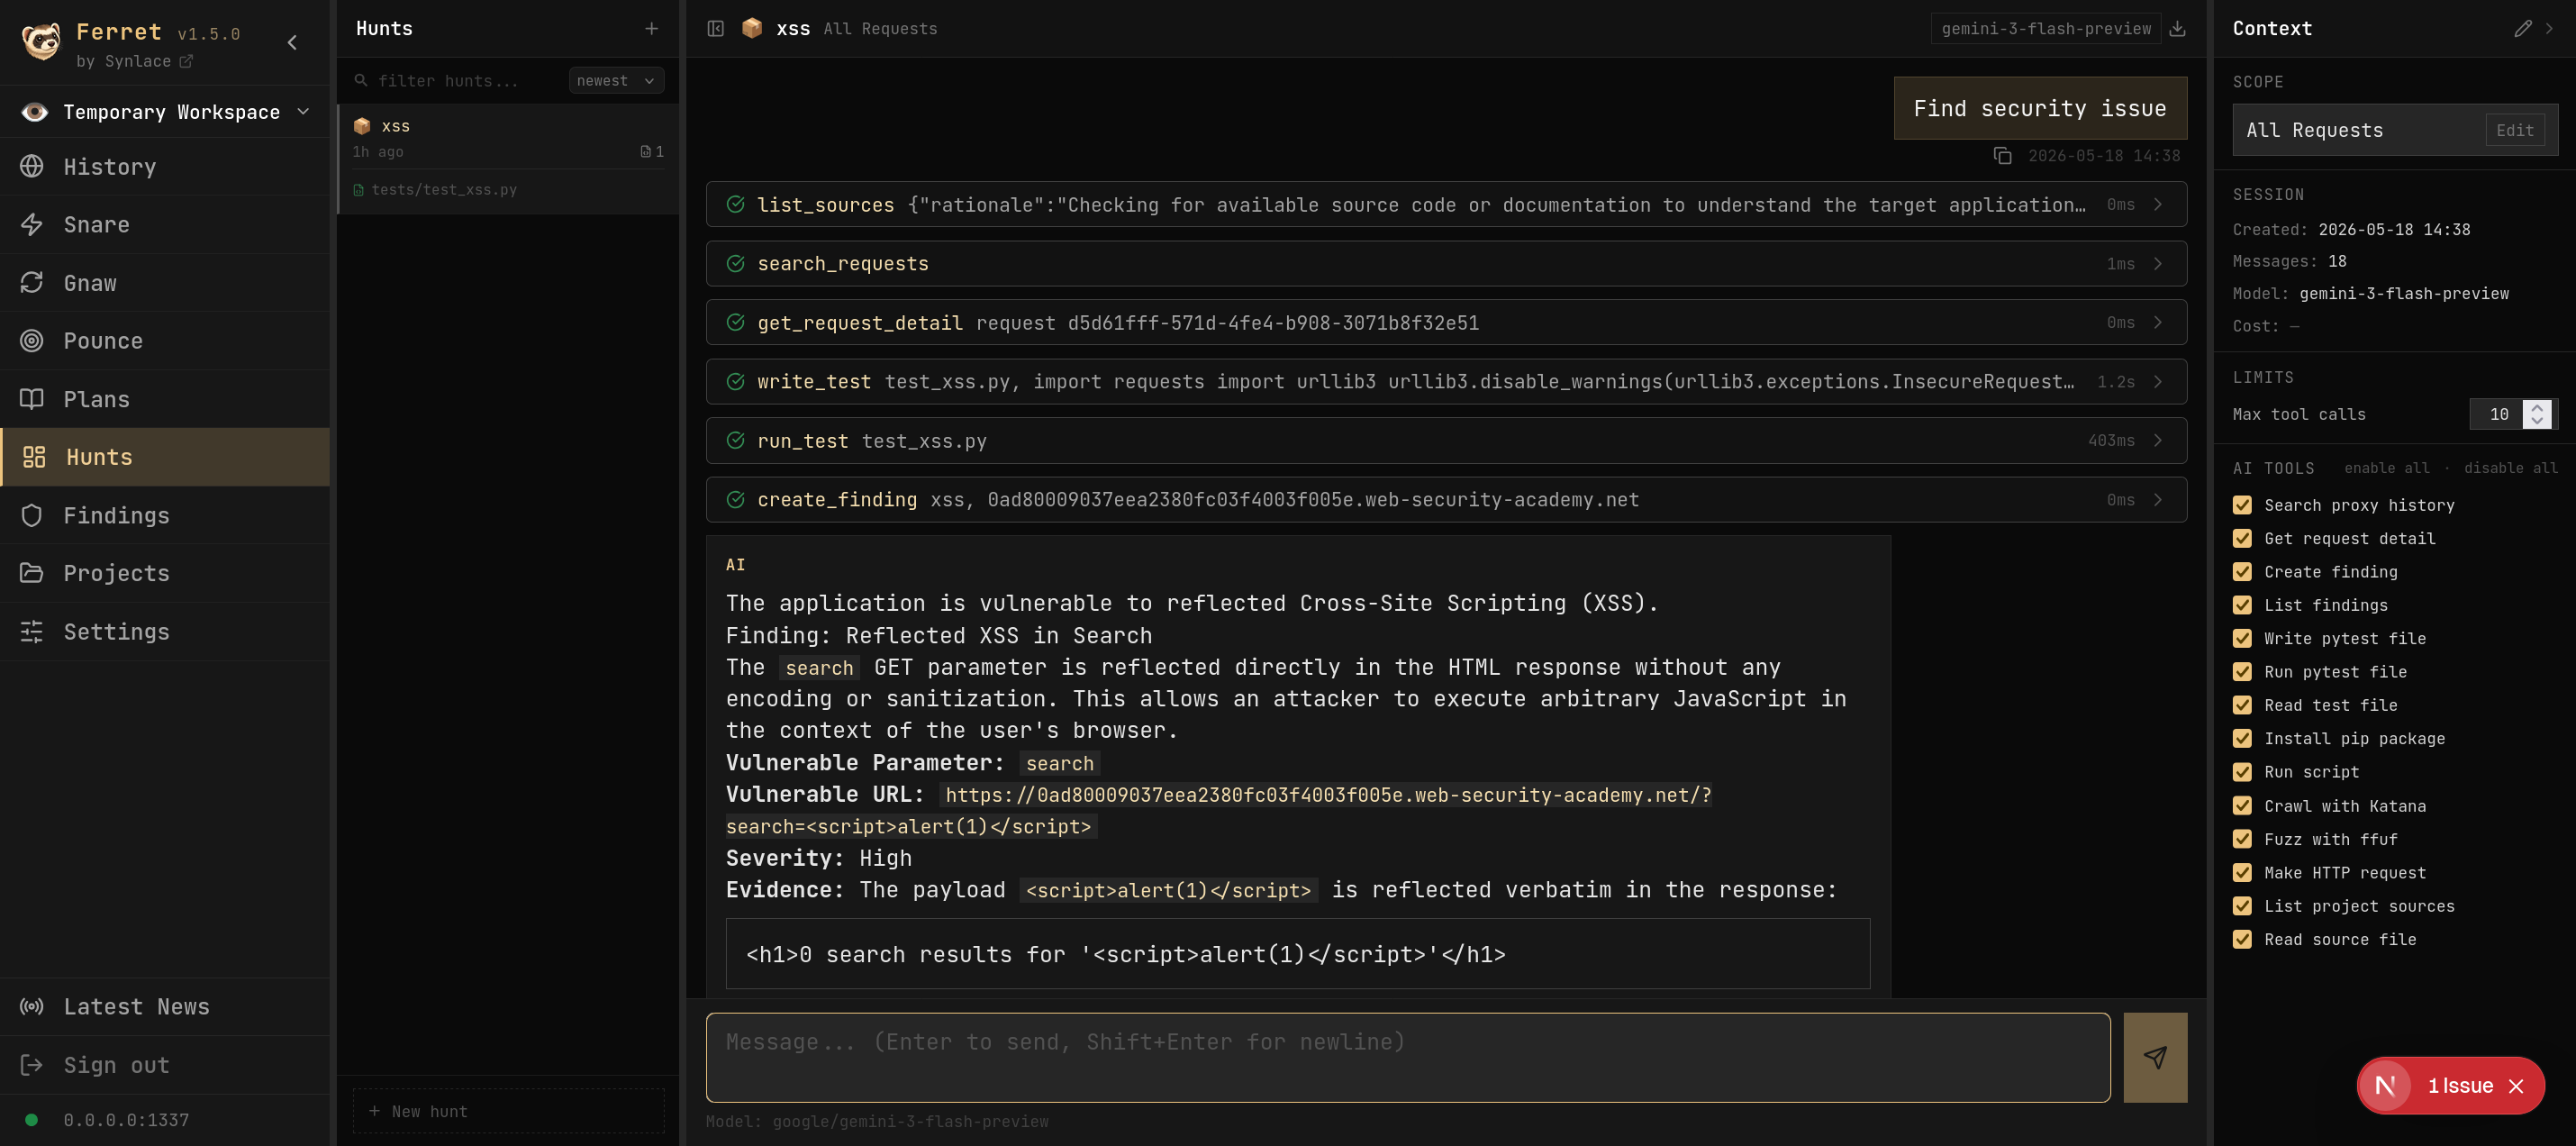 synlace/ferret
La suite collaborativa di pentest per applicazioni web
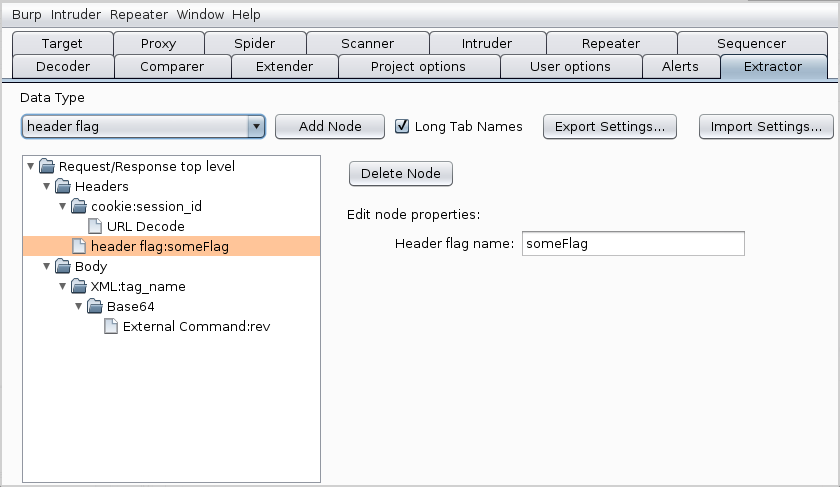 nccgroup/extractor
L'estensione aggiunge una nuova scheda in Burp Suite chiamata Extractor.
 jas502n/burpsuite-plugin
Plugin per BurpSuite (Pentester)
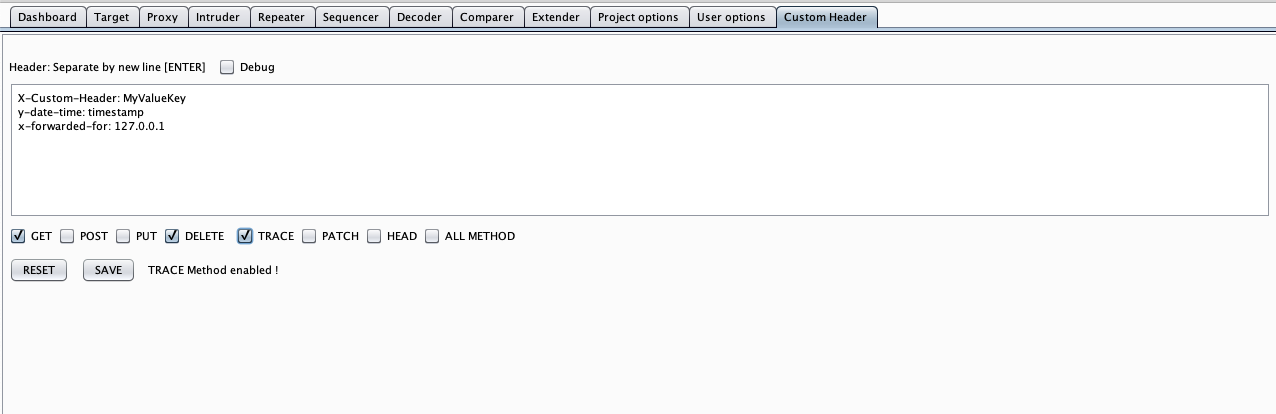 mirfansulaiman/customheader
Questa estensione di Burp Suite ti permette di personalizzare l'header aggiungendo un nuovo header nella richiesta HTTP di Burp Suite (Scanner,…
 hackvertor/shadow-repeater
Estensione di Burp Suite Repeater che modifica automaticamente i payload e analizza le risposte per scoprire path traversal, SQL injection, XSS e…
 icecubesandwich/caddysmith
Genera configurazioni di reindirizzamento Caddy da profili Cobalt Strike o Sliver C2.
 bishopfox/ca-clone
Script per clonare i certificati CA da utilizzare negli attacchi a client HTTPS.
 inflightsec/agent-vault-proxy
Chiavi API just-in-time per agenti AI - e qualsiasi altro processo che instradi attraverso di essa: il chiamante vede solo un segnaposto.
 mike01/pypacker
:package: La libreria di manipolazione dei pacchetti più veloce e semplice per Python
 nccgroup/wcfdser-ngng
Un plugin Burp Extender, che renderà leggibili e modificabili gli oggetti SOAP binari.
 metrodango/pip3line
Coltellino svizzero per la manipolazione di byte grezzi e intercettazione
 mrschyte/socksmon
Monitora il traffico TCP arbitrario utilizzando il proxy di intercettazione HTTP di tua scelta








