
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 sumanrox/rschunter
PoC per la caccia di massa e lo sfruttamento di CVE-2025-55182 e CVE-2025-66478
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
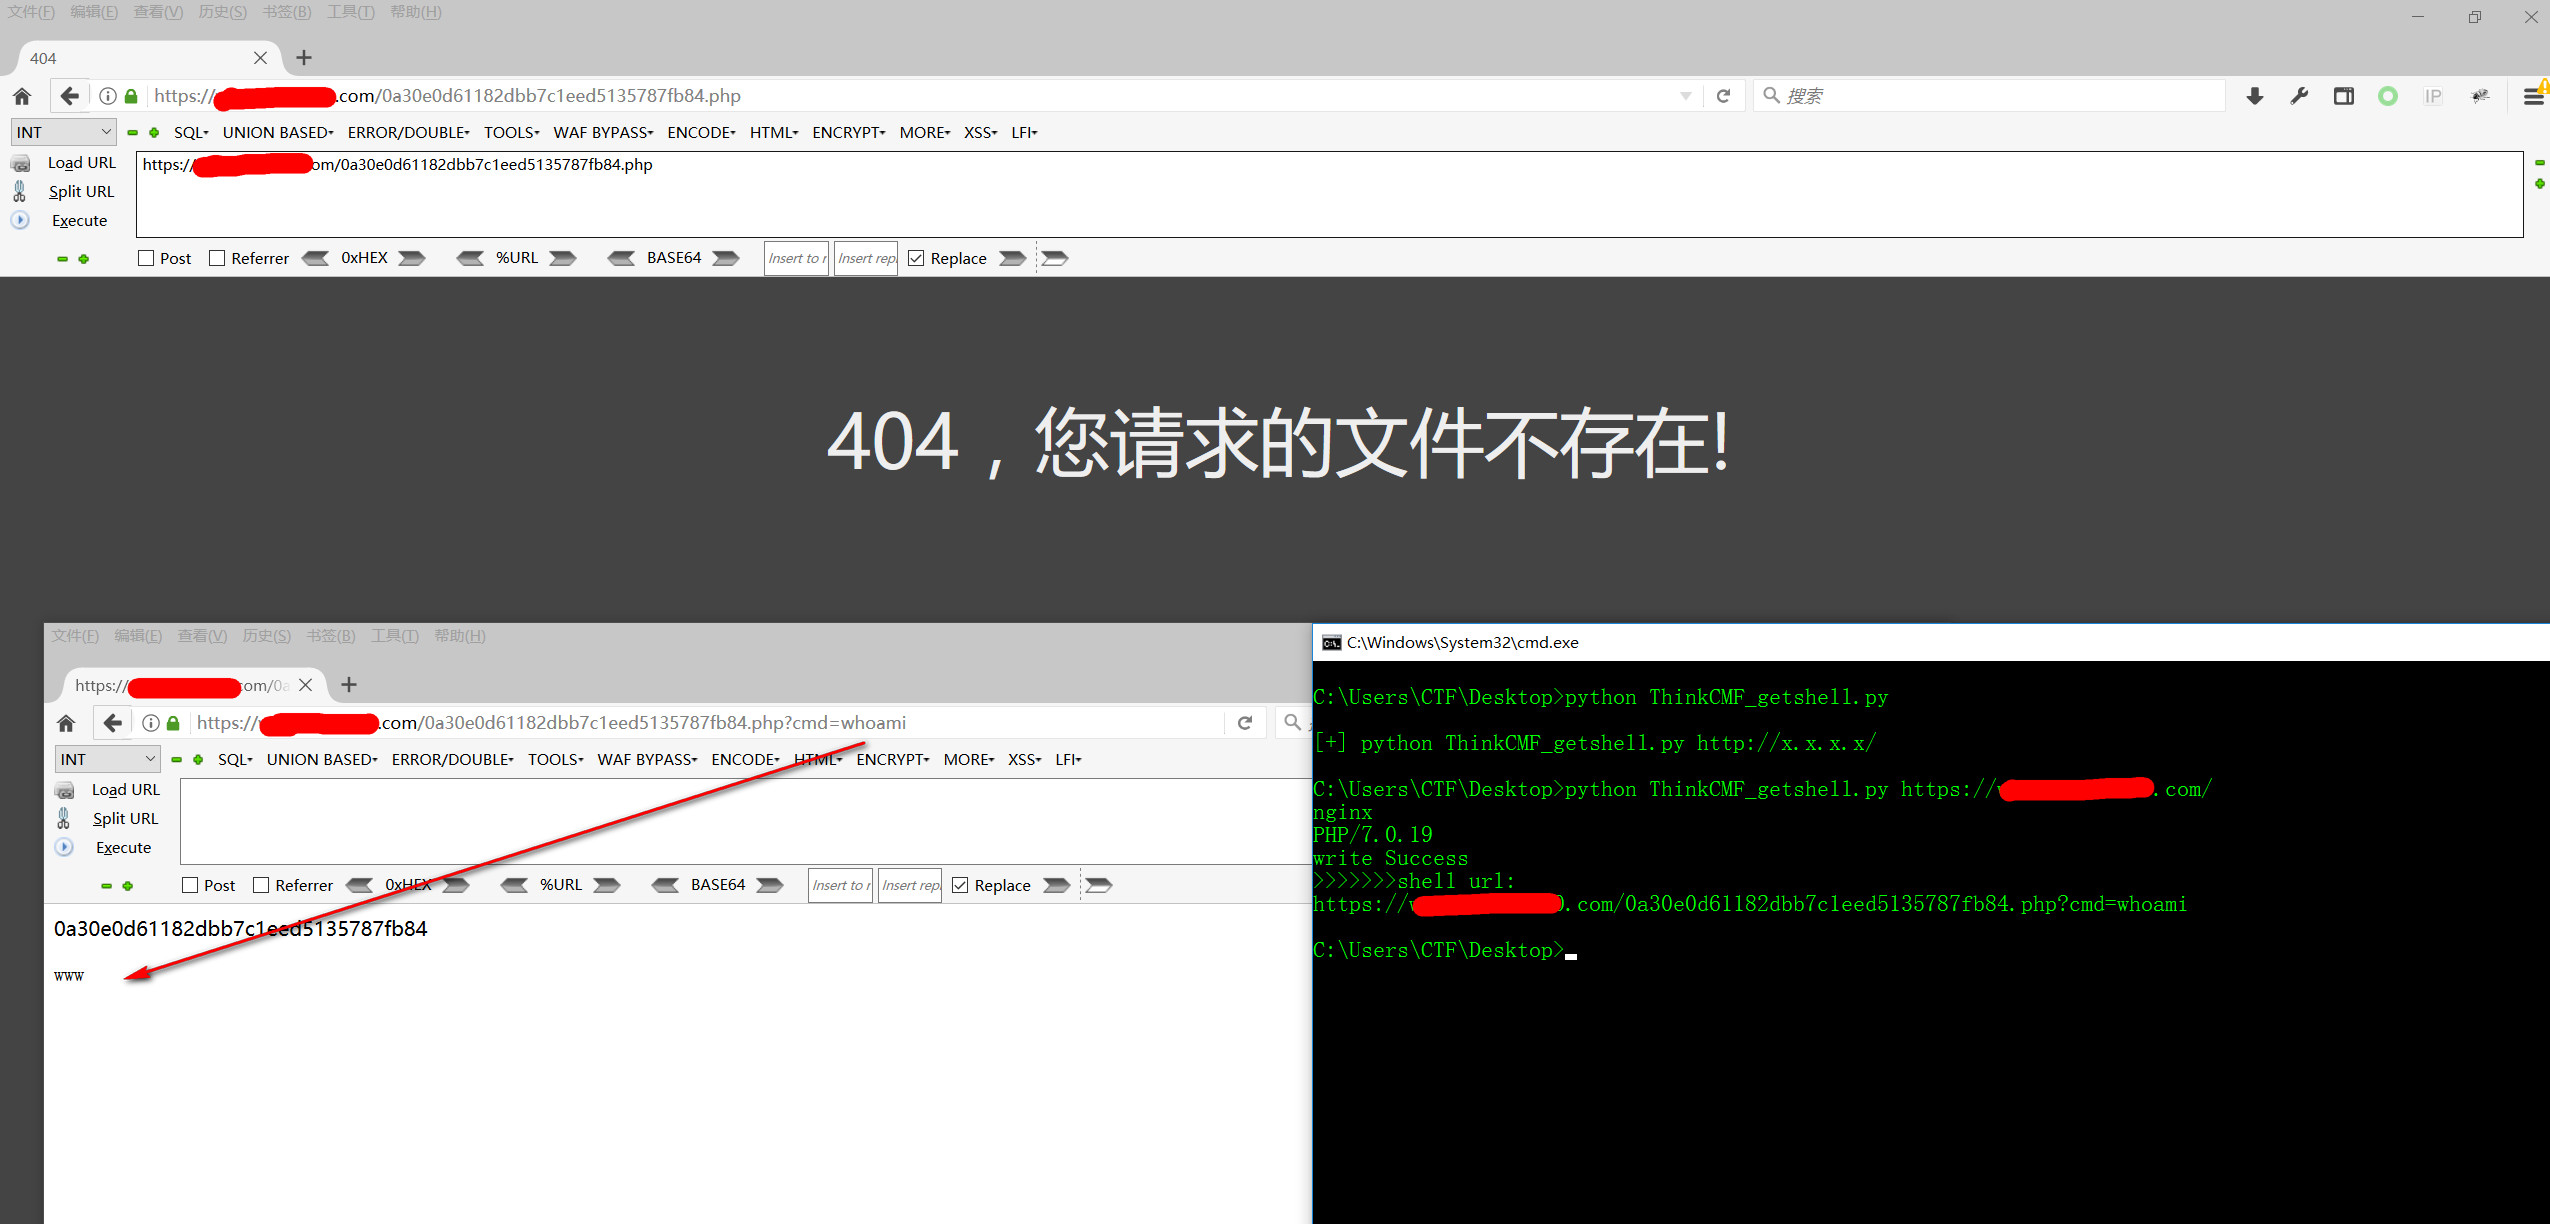 jas502n/thinkcmf_getshell
Vulnerabilità di inclusione di contenuto arbitrario nel framework ThinkCMF
 holygu/cve-2023-42442
Exploit basato su Go per la vulnerabilità di accesso non autorizzato di JumpServer (CVE-2023-42442) con un'interfaccia di esecuzione a comando…
 lz2y/cve-2021-2394
Proof-of-concept exploit per CVE-2021-2394, una vulnerabilità di esecuzione remota di codice in Oracle WebLogic Server. Utilizza la deserializzazione…
 infobyte/ai-pentest-agent
Agente di pentest AI autonomo standalone con un ciclo plan→act→judge, competenze generiche, blocco delle azioni distruttive e provider LLM…
 knqyf263/cve-2019-6340
Ambiente per CVE-2019-6340 (Drupal)
 d0n601/pentest-cheat-sheet
Ci sono molti cheat sheet in giro, ma questo è il mio.
 kiddo-pwn/cve-2024-50629_50631
Exploit N-day per Synology BeeStation RCE di DEVCORE (Pwn2Own 2024)
 jofpin/compaxss
Bypass XSS Cross-site scripting riflesso
 pwnedshell/larascript
Exploit RCE di Laravel. CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Elasticsearch 1.4.0 < 1.4.2 Exploit per esecuzione di codice remoto e container vulnerabile
 0xreadingsteiner/silent-call
Silent;Call — Root remota in pre-autenticazione su Cisco CUCM 15.x (CVSS 10.0)
 mr-xn/cve-2021-42342
Proof-of-concept exploit per CVE-2021-42342, una vulnerabilità di esecuzione remota di codice nel web server GoAhead, che dimostra l'iniezione…
 eviladan0s/cve-2019-16097
Exploit proof-of-concept per CVE-2019-16097 in Harbor, che consente la creazione di account admin da parte di un attaccante e il caricamento di…
 win3zz/cve-2026-1731
CVE-2026-1731 - Vulnerabilità critica di iniezione di comandi in BeyondTrust Remote Support e Privileged Remote Access dovuta a una valutazione…
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450








