
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 jofpin/brash
Attacco DoS al Browser Chromium tramite sfruttamento di document.title
 ignis-sec/cve-2023-38831-rarce
Uno strumento facile da installare e da eseguire per generare payload di exploit per CVE-2023-38831, WinRAR RCE nelle versioni precedenti alla 6.23.
 mikispag/rosettaflash
Uno strumento per manipolare file SWF, che sfrutta zlib per creare file SWF validi composti solo da caratteri alfanumerici, al fine di consentire…
 sinsinology/cve-2024-4358
Catena RCE pre-autenticata in Progress Telerik Report Server (CVE-2024-4358/CVE-2024-1800)
 bigsizeme/log4j-check
Plugin di scansione log4J burp, CVE-2021-44228, supporta dnclog.cn e DNS integrato di burp, può generare payload in combinazione con JNDIExploit.
 c53elyas/cve-2023-33733
Analisi tecnica dettagliata ed exploit proof-of-concept per CVE-2023-33733, una vulnerabilità di esecuzione remota di codice nella libreria Python…
 bewhale/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access freemarker SSTI vulnerabilità esecuzione comandi, script rilevamento batch, scrittura file
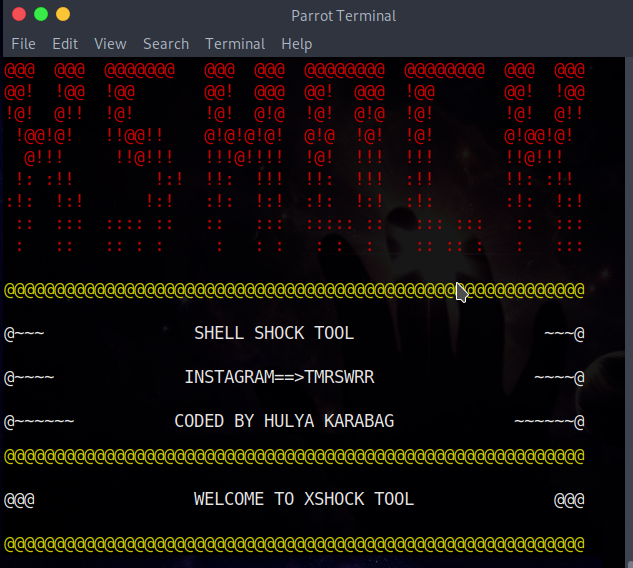 capture0x/xshock
XSHOCK Shellshock Exploit
 jakabakos/cve-2023-50164-apache-struts-rce
Una vulnerabilità di sicurezza critica, identificata come CVE-2023-50164 (CVE: 9.8), è stata trovata in Apache Struts e consente agli attaccanti di…
 aydinnyunus/cve-2025-29927
CVE-2025-29927 Prova di concetto
 forrest-orr/doublestar
Una ricreazione personalizzata/migliorata della catena di exploit "Double Star" dell'APT Darkhotel, incentrata su Windows 8.1 e combinata con alcune…
 redtimmy/richsploit
Toolkit di sfruttamento per RichFaces
 moeinfatehi/xss_vulnerability_challenges
Applicazione PHP Dockerizzata che offre sfide pratiche sulle vulnerabilità XSS ed esempi di bypass, inclusi scenari di bypass di WAF, blacklist e…
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE Rilevamento per Versione ed Exploit
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE, bypass del sandbox Lua di Redis ed esecuzione di comandi
 pimps/cve-2017-1000486
Primefaces <= 5.2.21, 5.3.8 o 6.0 - Exploit di Esecuzione Remota di Codice
 puzzlepeaches/log4jhorizon
Sfruttando CVE-2021-44228 in VMWare Horizon per l'esecuzione remota di codice e altro.
 shengqi158/cve-2018-2628
CVE-2018-2628 & CVE-2018-2893








