Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
xss_vulnerability_challenges — Applicazione PHP Dockerizzata che offre sfide pratiche sulle vulnerabilità XSS ed esempi di bypass, inclusi scenari di bypass di WAF, blacklist e validazione JavaScript per la formazione sulla sicurezza. | Kitploit
Strumenti/GitHubGitHub/moeinfatehi/xss_vulnerability_challenges
Sfruttamento di Applicazioni WebBypass WAFSicurezza WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubmoeinfatehi/xss_vulnerability_challenges

xss_vulnerability_challenges

Applicazione PHP Dockerizzata che offre sfide pratiche sulle vulnerabilità XSS ed esempi di bypass, inclusi scenari di bypass di WAF, blacklist e validazione JavaScript per la formazione sulla sicurezza.

Vedi RepositorySito web
11916374 anni faRevisionato da Kitploit
Condividi

Docker Image Size (latest by date) Docker Pulls

Scenari di vulnerabilità XSS (sfide)

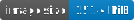
Questo repository è una applicazione PHP dockerizzata contenente alcune sfide di vulnerabilità XSS.
Le idee alla base delle sfide sono:

  • Bypass della validazione Javascript
  • Bypass delle entità HTML
  • Bypass WAF
  • Bypass della validazione della black-list
  • Bypass della validazione XSS di base
  • Bypass del doppio encoding del WAF per sfruttare XSS
  • Sfruttare XSS bypassando i caratteri di escape

Avvio rapido con Docker

Utilizzo di Docker Hub (Più veloce):

  1. Per accedere alle sfide, è necessario avere docker installato.
  2. Esegui questo comando per scaricare ed eseguire l'immagine da docker hub:
    sudo docker run -d -p 9003:80 moeinfatehi/xss_vulnerability_challenges
  3. Accedi alle sfide con questo URL: http://localhost:9003

Aiuto:

-d: detached mode (You can use terminal after running command
-p: specifies port (you can change 8008 to whatever you want. If you don't have a web server on your host, set it to 80)

Utilizzo di docker-compose:

  1. Per accedere alle sfide, è necessario avere docker e docker-compose installati.
  2. Clona il repository
    git clone https://github.com/moeinfatehi/xss_vulnerability_challenges.git
  3. Apri la directory principale del progetto (dove si trova il file docker-compose.yml) ed esegui: docker-compose up
  4. Accedi alle sfide con questo URL: http://localhost:9003

Dichiarazione di non responsabilità

Questo progetto è SOLO a scopo educativo. Si applica il solito disclaimer, in particolare il fatto che non sono responsabile per eventuali danni causati dall'uso diretto o indiretto delle informazioni o delle funzionalità fornite da questi programmi. L'autore o qualsiasi fornitore Internet NON si assume alcuna responsabilità per il contenuto o l'uso improprio di questi programmi o di loro derivati. Utilizzando questo progetto, accetti il fatto che qualsiasi danno (perdita di dati, crash di sistema, compromissione del sistema, ecc.) causato dall'uso di questo programma non è di mia responsabilità.

Hackerate e divertitevi!

Se hai ulteriori domande, non esitare a contattarmi tramite il mio account Twitter.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →