
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 beichendream/cve-2022-26134-godzilla-memshell
Java-based exploit per CVE-2022-26134 che inietta una webshell Godzilla nei server Confluence, consentendo l'esecuzione remota di codice con…
 horizon3ai/cve-2022-1388
POC per CVE-2022-1388
 blasty/cve-2021-41773
CVE-2021-41773 parco giochi
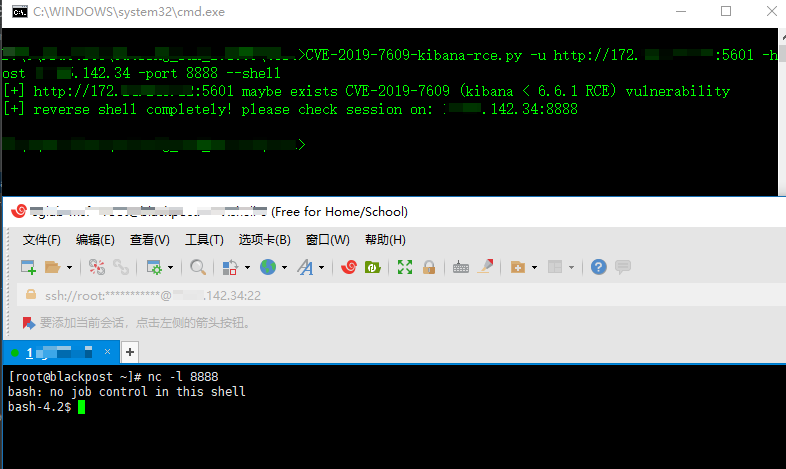 landgrey/cve-2019-7609
exploit CVE-2019-7609(kibana RCE) nel modo corretto tramite script python2
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit per CVE-2022-22947: remote code execution in Spring Cloud Gateway tramite richieste appositamente predisposte all'endpoint Actuator. Include…
 portswigger/burp-extensions-montoya-api-examples
Estensioni di esempio per Burp Suite che illustrano l'API Montoya, coprendo handler HTTP e proxy, controlli di scansione personalizzati, payload…
 aron-tn/mega-bot
[Nuovo] : Mega Bot ☣ Scanner & Auto Exploit
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight RCE pre-autenticata (CVE-2023-20887)
 bao7uo/dp_crypto
Exploit di oracolo di cifratura basato su Base64 per CVE-2017-9248 (Telerik UI for ASP.NET AJAX dialog handler)
 bao7uo/rau_crypto
Telerik UI per ASP.NET AJAX - Exploit di caricamento file e deserializzazione .NET (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 ridter/cve-2018-15982_exp
exploit di CVE-2018-15982
 nccgroup/cve-2017-8759
Analisi e sfruttamento di CVE-2017-8759 da parte di NCC Group, con ulteriori perfezionamenti.
 1n3/httpoxyscan
HTTPoxy Exploit Scanner di 1N3 @CrowdShield
 d4vinci/clickjacking-tester
Uno script Python progettato per verificare se il sito web è vulnerabile al clickjacking e creare un PoC.
 lizhianyuguangming/tomcatscanpro
Strumento di scansione e sfruttamento automatizzato delle vulnerabilità di Tomcat, supporta rilevamento batch di password deboli, deploy di pacchetti…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
Esfiltra l'output di esecuzione remota di codice cieca e di SQL injection su DNS tramite Burp Collaborator.








