
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 coffinxp/img-payloads
Raccolta curata di payload basati su immagini per test red-team autorizzati e formazione sulla sicurezza, con esempi HTML per generare o incorporare…
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 pimps/ysoserial-modified
Questa repository contiene i miei aggiornamenti al noto strumento di sfruttamento della deserializzazione Java ysoserial.
 bp2008/dahualoginbypass
Estensione Chrome che utilizza le vulnerabilità CVE-2021-33044 e CVE-2021-33045 per accedere alle telecamere Dahua senza autenticazione.
 csenox/cve-2022-2992
Esecuzione remota di comandi autenticata in Gitlab tramite importazione da GitHub
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) Catena WordPress da XSS pre-autenticazione a RCE — exploit PoC + strumento di audit difensivo + template nuclei
 b3rito/peeko
peeko – C2 XSS basato su browser per l'esplorazione stealth di reti interne tramite browser infetto.
 secmob/badkernel
Exploit completo di CVE-2016-6754 (BadKernel) e slide di SyScan360 2016
 whxitte/white-deface
Questo è un semplice tool python per defacciare automaticamente siti web WebDAV vulnerabili.
 gotr00t0day/forbiddenpass
Scanner di bypass HTTP 403 multi-dominio che testa tecniche di manipolazione degli header per scoprire percorsi di accesso nascosti sui server web,…
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 iniezione di Godzilla cavallo di memoria
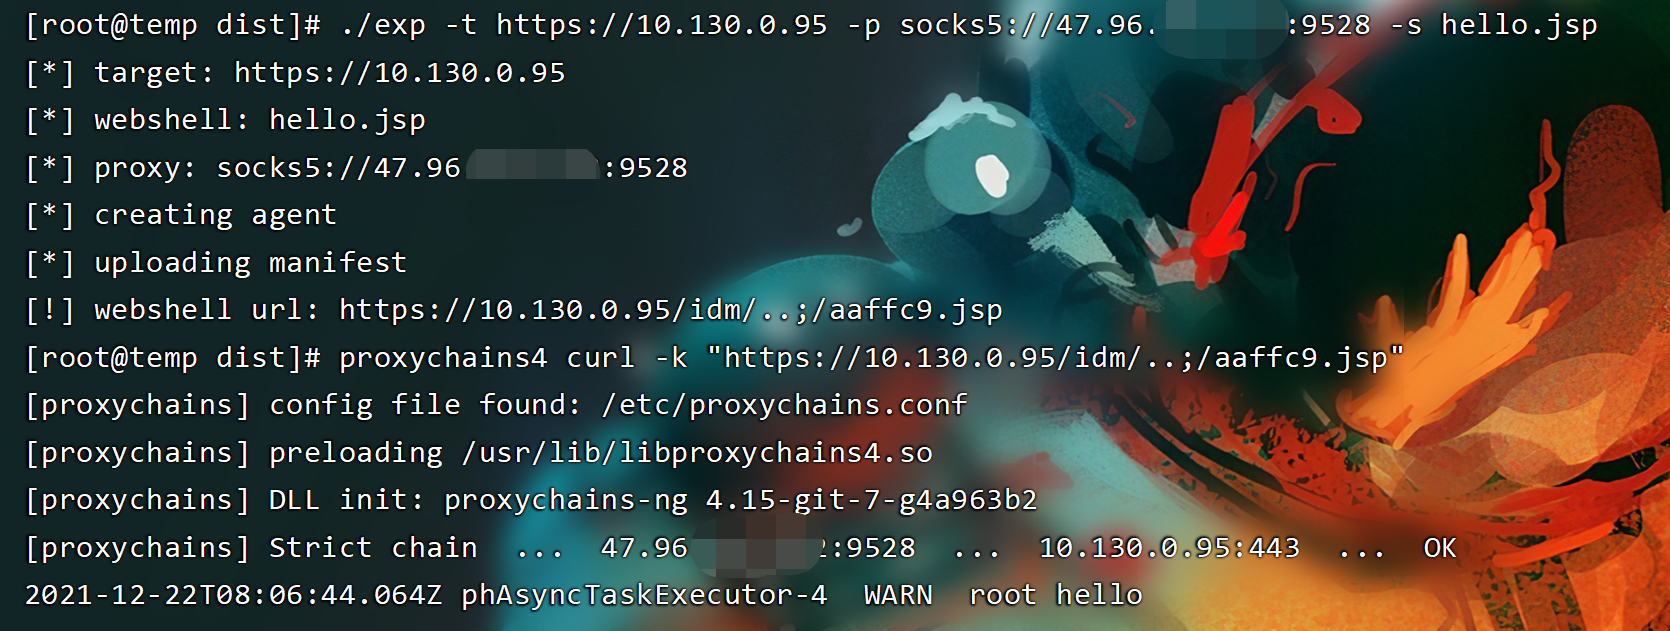 shmilylty/cve-2021-22005-exp
Exploit per CVE-2021-22005, una vulnerabilità di caricamento arbitrario di file pre-autenticazione in VMware vCenter Server, che consente…
 hellsender01/llmmap
Framework automatizzato di test di iniezione di prompt per applicazioni integrate con LLM con architettura a doppio LLM.
 daffainfo/oneliner-bugbounty
Una raccolta di script one-liner per bug bounty
 pyn3rd/cve-2019-0232
Esecuzione remota di codice su Apache Tomcat per Windows
 threedr3am/tomcat-cluster-session-sync-exp
Quando Tomcat utilizza la funzionalità integrata di sincronizzazione delle sessioni, una configurazione non sicura (senza l'uso di…
 absholi7ly/poc-cve-2025-24813
Questo repository contiene uno script automatizzato di Proof of Concept (PoC) per sfruttare **CVE-2025-24813**, una vulnerabilità di Esecuzione…
 strategic-automation/violin
Profilo di pentest agentico per Hermes: 31 playbook per ricognizione autorizzata, attacchi web/controllo accessi, validazione sicura degli exploit e…








