 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit per CVE-2022-22947: remote code execution in Spring Cloud Gateway tramite richieste appositamente predisposte all'endpoint Actuator. Include script Python e guida alla mitigazione.

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
Annuncio di sicurezza per la vulnerabilità di esecuzione remota di codice in Spring Cloud Gateway. Questa vulnerabilità si verifica quando l'endpoint Gateway Actuator è abilitato ed esposto; le applicazioni che utilizzano Spring Cloud Gateway possono essere soggette a un attacco di iniezione di codice. Un attaccante può inviare una richiesta malevola appositamente crafted per eseguire codice arbitrario da remoto.
【Versioni affette】
Spring Cloud Gateway < 3.1.1 Spring Cloud Gateway < 3.0.7 Anche le versioni precedenti e non supportate di Spring Cloud Gateway sono interessate. 【Versioni sicure】
Spring Cloud Gateway >= 3.1.1 Spring Cloud Gateway >= 3.0.7
Spring Cloud Gateway è un gateway API basato su Spring Framework e Spring Boot, progettato per fornire un modo semplice, efficace e unificato di gestione del routing API per architetture a microservizi.
Suggerimenti per la correzione Correzione temporanea:
Se l'endpoint dell'attuatore del gateway non è necessario, è possibile disabilitarlo tramite management.endpoint.gateway.enabled: false. Se l'attuatore è necessario, deve essere protetto tramite Spring Security. Fare riferimento a https://docs.spring.io/spring-boot/docs/current/reference/html/actuator.html#actuator.endpoints.security.
Correzione generale:
Il produttore ha rilasciato versioni sicure. Si prega di aggiornare tempestivamente. Scaricare da: https://github.com/spring-cloud/spring-cloud-gateway
Attacco tramite URL
Eseguire con Python 3
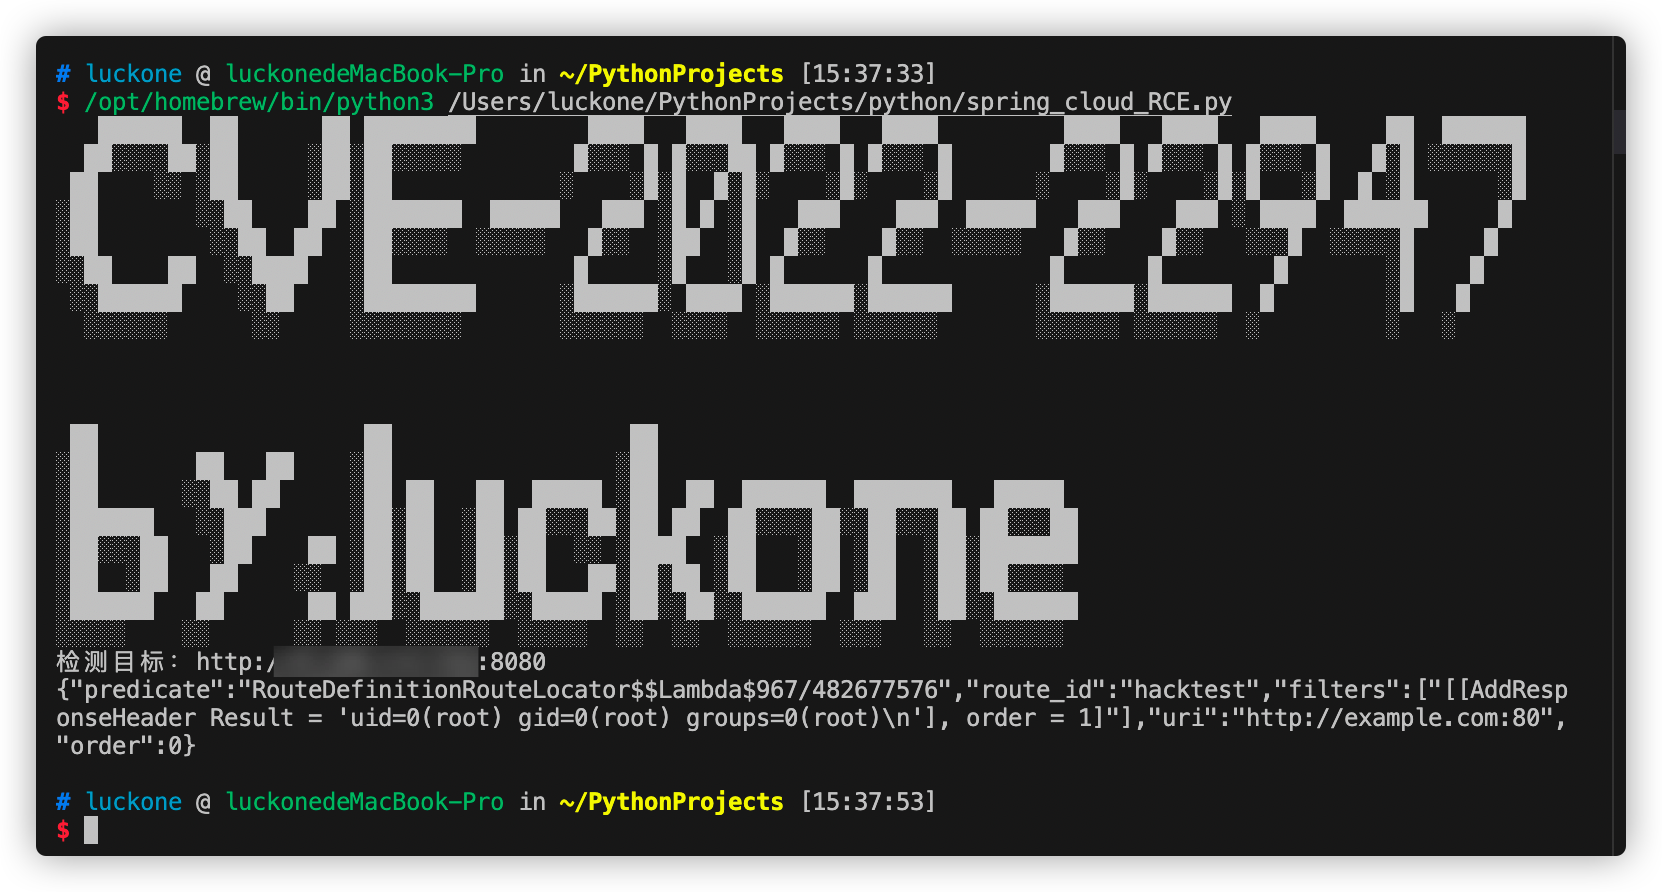
python3