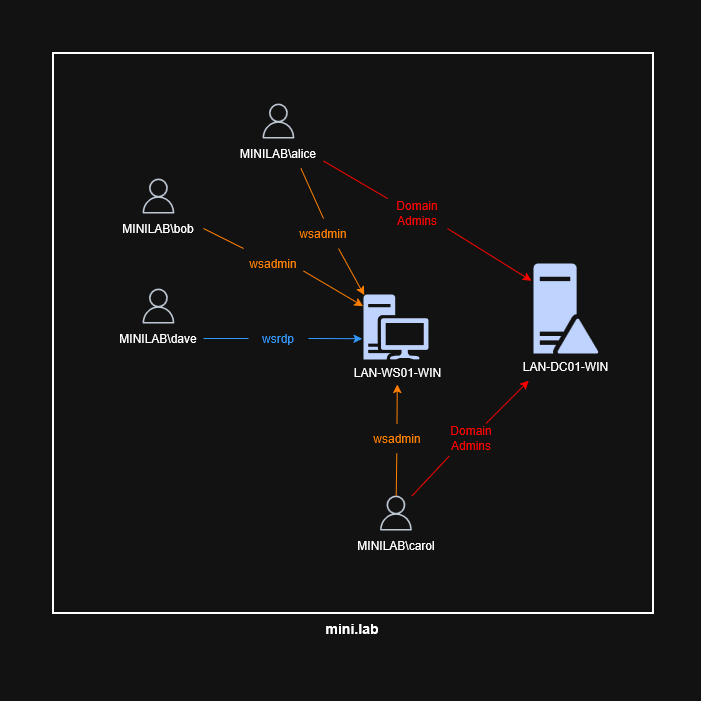
Lab4PurpleSec è un laboratorio modulare per Purple Team che combina un ambiente Active Directory vulnerabile (GOAD), una DMZ web basata su Docker, pfSense + Suricata e un SIEM Wazuh. Fornisce un ambiente di formazione realistico e open-source per sfruttamento web, pivot, attacchi ad Active Directory e rilevamento Blue Team.




Lab4PurpleSec è un homelab di cybersecurity segmentato per la pratica hands-on di Red Team e Blue Team, che combina penetration testing di rete e web, attacchi ad Active Directory e monitoraggio difensivo (SIEM, IDS/IPS). È rivolto a studenti e appassionati di cybersecurity che preferiscono costruire l'ambiente da zero anziché utilizzare VM preconfigurate. L'obiettivo è comprendere ogni componente installandolo e configurandolo manualmente, in modo riproducibile ma personalizzabile.
La tabella seguente fornisce una panoramica degli scenari di cybersecurity documentati.
| Scenario | Stato | Link |
|---|---|---|
| Scenario 1 - Sfruttamento di applicazioni web (WAN → DMZ) | Documentato | Scenario 1 |
| Scenario 2 - Attacchi ad Active Directory su GOAD (Kerberoasting e AS-REP Roasting) | Documentato | Scenario 2 |
Vedi anche SCENARIOS/00-lab-overview.md per la topologia del lab e l'indice degli scenari.
Lab4PurpleSec include le seguenti funzionalità:
Lab4PurpleSec è un homelab di cybersecurity in evoluzione, progettato per la formazione Red Team e Blue Team in un ambiente simile a quello aziendale, che integra pentesting di rete/web, Active Directory, rilevamento, SIEM e IDS/IPS.
Progetto destinato a studenti e appassionati di cybersecurity!
Lab4PurpleSec è progettato per essere flessibile e può essere distribuito in base alle proprie esigenze e alle risorse disponibili. Non è necessario eseguire tutte le VM contemporaneamente: gli scenari sono pensati per essere eseguiti passo dopo passo.
Nota: questi prerequisiti si riferiscono a una configurazione di riferimento. Puoi personalizzarli in base alle tue esigenze. Naturalmente, la RAM è la risorsa più importante da considerare (per la virtualizzazione, la potenza di CPU/GPU non è importante quanto la RAM).
Note importanti:
Vagrantfile per adattarle al tuo hardware (riduci RAM/CPU per VM se necessario)Per i requisiti hardware e software dettagliati, consulta docs/SETUP/prereqs.md.
docs/SETUP/prereqs.md per l'elenco completoLab4PurpleSec non fornisce macchine virtuali precompilate (OVA/OVF). L'installazione avviene interamente "da zero" seguendo le guide dettagliate fornite. Questo approccio:
Lab4PurpleSec è un ambiente dedicato allo sfruttamento di vulnerabilità applicative e di sistema, che ospita macchine intenzionalmente vulnerabili (Metasploitable2/3), applicazioni web OWASP in una zona DMZ isolata, nonché un ambiente Active Directory vulnerabile (GOAD MINILAB). La topologia complessiva è mostrata nel diagramma seguente.
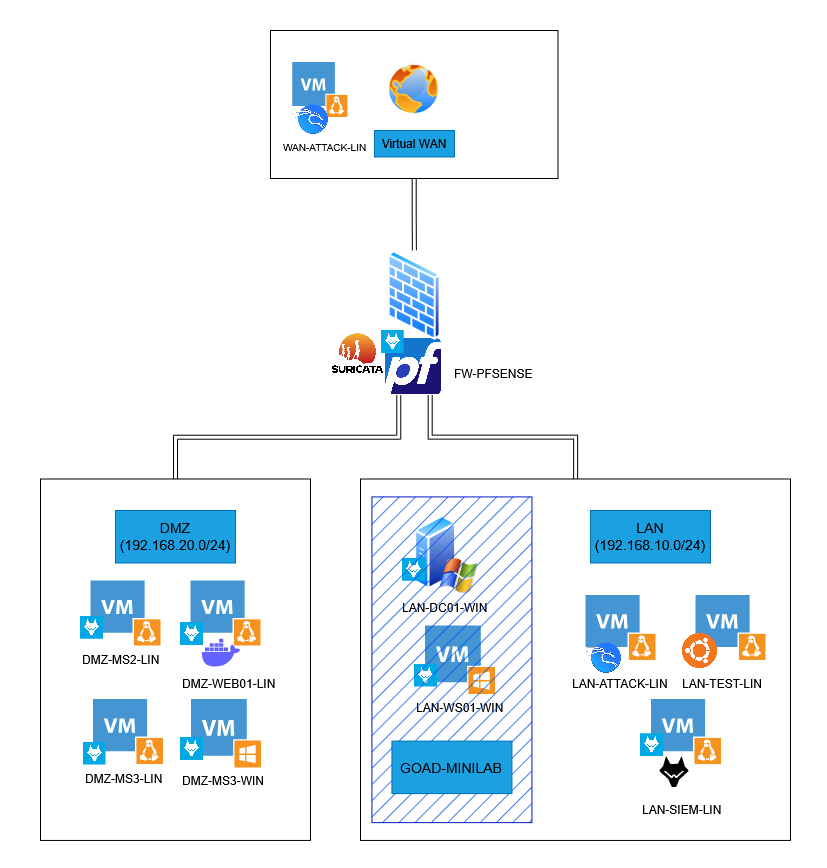
GOAD-MINILAB replica un ambiente Active Directory semplificato con un domain controller e una workstation client Windows (più di una se necessario), consentendo la simulazione di vari tipi di attacchi orientati ad Active Directory.