
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 creadpag/cve-2021-41773-poc
Script Nmap NSE per rilevare la vulnerabilità di path traversal Apache 2.4.49 (CVE-2021-41773) inviando richieste appositamente predisposte e…
 elevenpaths/atomshields
Framework di test di sicurezza per repository e codice sorgente
 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action che esegue una scansione di sicurezza delle tue GitHub Actions.
 decalage2/detect_cve-2026-86950
Uno strumento Python per rilevare file PDF che sfruttano CVE-2026-86950
 thegenetic/cve-2024-6387-exploit
CVE-2024-6387 exploit
 soltanali0/cve-2024-40725
exploit CVE-2024-40725 (Apache httpd) con
 penteraio/cve-2022-22948
Scanner per CVE-2022-22948 una divulgazione di informazioni in VMWare vCenter
 zeronine9/cve-2021-41773
Strumento Python veloce per testare il path traversal di Apache CVE-2021-41773 in una lista di URL.
 asaotomo/cve-2021-42013-apache-rce-poc-exp
Strumento di rilevamento di massa per l'esecuzione remota di codice in Apache (CVE-2021-42013): Apache HTTP Server è un server web open source della…
 jiansiting/cve-2020-0796-scanner
Scanner leggero per CVE-2020-0796 (SMBGhost) che verifica la capacità di compressione dei server SMBv3 tramite richiesta di negoziazione per…
 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' Script di rilevamento di patch benigni e mitigazioni
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Strumenti di rilevamento sicuri per CVE-2026-31431 "Copy Fail" e CVE-2026-43284 "Dirty Frag" — una escalation di privilegi locali nel modulo…
 gpiechnik2/nmap-spring4shell
Script NSE Nmap per rilevare e sfruttare la vulnerabilità RCE Spring4Shell (CVE-2022-22965) nei servizi HTTP, con iniezione di payload configurabile…
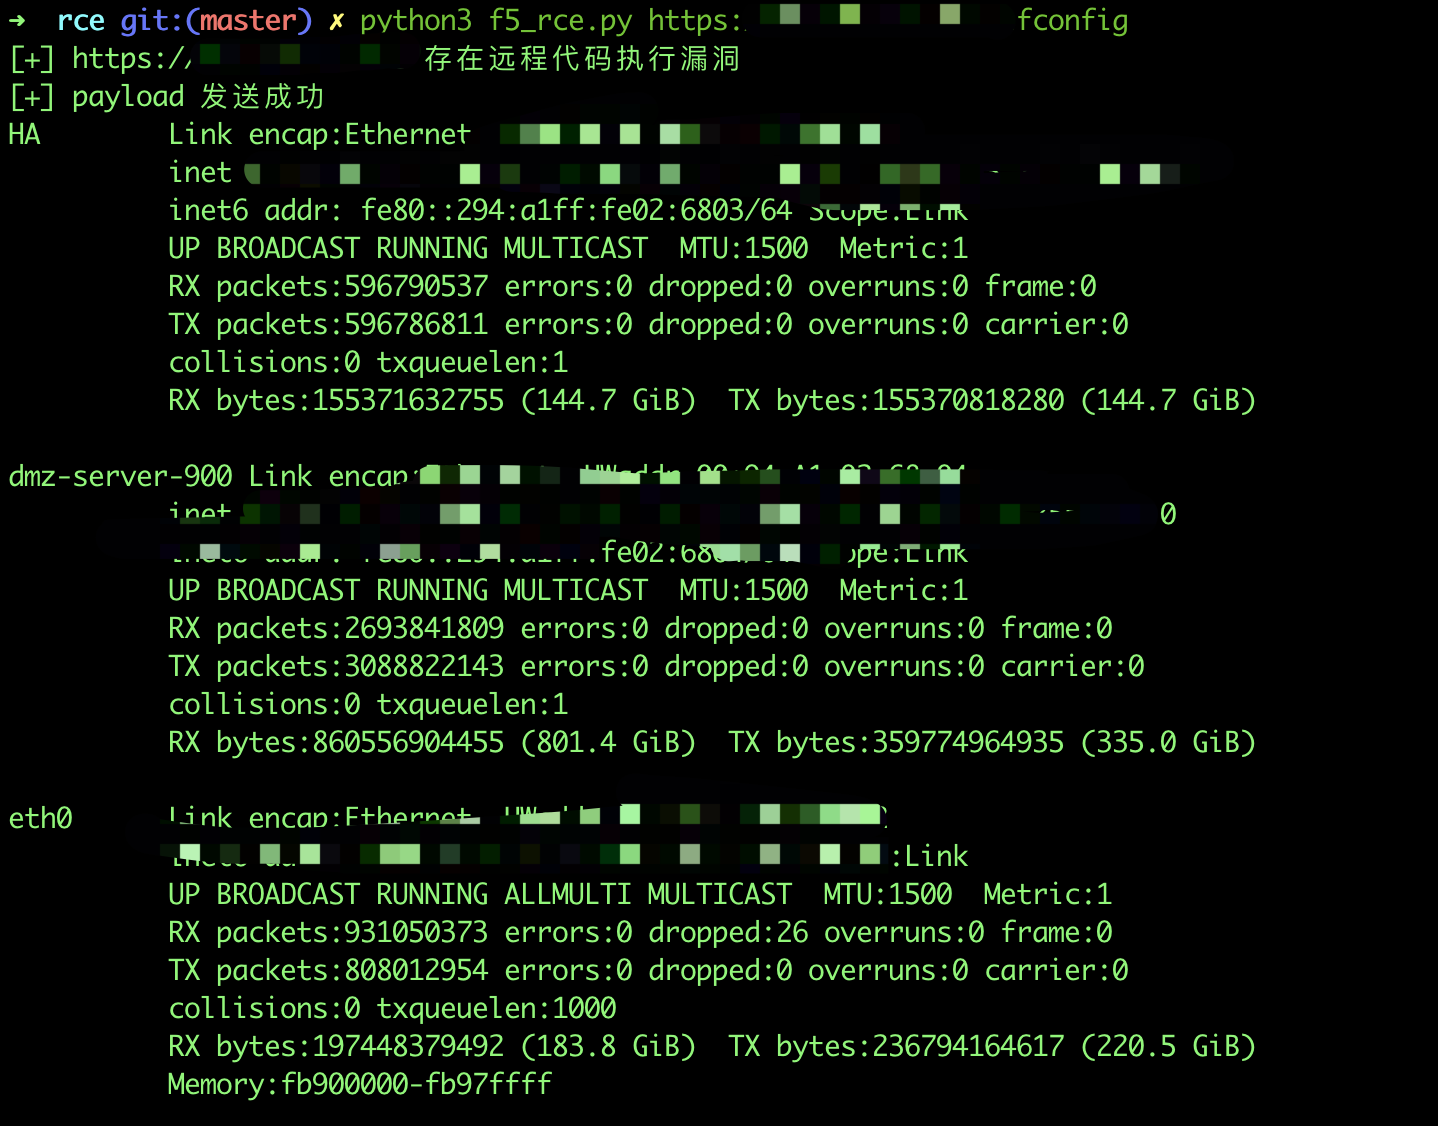 lijiaxing1997/cve-2020-5902-poc-exp
Scansione batch di CVE-2020-5902, esecuzione remota di codice, testato
 okaytc/superset_auth_bypass_check
Strumento di rilevamento della vulnerabilità di bypass dell'autenticazione di Apahce-Superset (CVE-2023-27524)
 bigb0x/cve-2024-4879
Strumento di scansione di massa per la vulnerabilità CVE-2024-4879 di ServiceNow
 m507/nmap-vulnerability-scan-scripts
script di rilevamento nmap per CVE-2022-45477, CVE-2022-45479, CVE-2022-45482, CVE-2022-45481
 rxerium/cve-2025-68461
Rilevamento per CVE-2025-68461








